

Article original – 21 mai 2015
Une nouvelle faille de sécurité SSL (Secure Sockets Layer) a été découverte ces dernières heures, et vos ordinateurs personnels et professionnels pourraient être menacés. Si vous êtes au courant des attaques Heartbleed et FREAK survenues ces derniers mois, vous savez que ce type de vulnérabilité ne doit pas être pris à la légère.
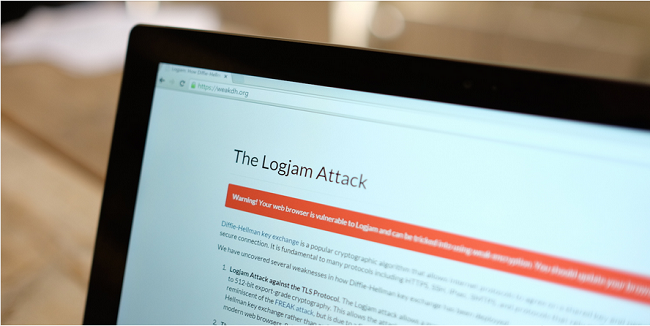
Cette nouvelle vulnérabilité, appelée « Logjam » , affecte des protocoles fondamentaux sur lesquels repose Internet. Concrètement, lorsque deux sites doivent échanger des informations confidentielles, ils échangent également un ensemble de clés cryptographiques de manière sécurisée. Ces clés leur permettent de décrypter les informations reçues. Cet échange s'effectue par la méthode d'échange de clés Diffie-Hellman (DH). L'attaque Logjam intercepte cet algorithme et empêche les sites de partager ces clés.
Un attaquant peut lancer une attaque de l'homme du milieu (MITM) pour rétrograder une connexion TLS vers une version inférieure et voler des informations sensibles. Cette méthodologie présente également plusieurs similitudes avec la récente attaque FREAK.
Comment la vulnérabilité Logjam a-t-elle été découverte ?
Cette vulnérabilité a été découverte par un groupe de chercheurs en sécurité de l'Université Johns Hopkins, de l'Université du Michigan, de l'Université de Pennsylvanie, de Microsoft Research, du CNRS, de l'Inria Nancy-Grand Est et de l'Inria Paris-Rocquencourt.
Ils ont publié davantage de détails et un rapport technique concernant la vulnérabilité Logjam, que vous pouvez consulter ici . Vous pouvez également vérifier si votre navigateur est vulnérable en cliquant sur ce lien.
Qui est vulnérable à la vulnérabilité Logjam ?
Quasiment tous les utilisateurs d'Internet sont potentiellement exposés à ce risque. Cela inclut les sites web, les serveurs de messagerie et les autres services dépendants du protocole TLS (Transport Layer Security). Le rapport indique également qu'environ 8.4 % du million de domaines les plus importants sont vulnérables, soit environ 1 84,000 domaines. Cette vulnérabilité peut être particulièrement dangereuse pour les services qui nécessitent des identifiants personnels et facilitent le transfert d'informations sensibles.
Cela signifie également que les entreprises qui mènent leurs activités en ligne sont également exposées à des risques. Les données transférées via leurs différents canaux peuvent théoriquement être interceptées et volées. Par conséquent, les entreprises doivent prendre des mesures immédiates pour prévenir cette menace.
Dans leur rapport, les chercheurs émettent également l'hypothèse qu'« une lecture attentive des fuites publiées par la NSA montre que les attaques de l'agence contre les VPN sont compatibles avec une telle percée ». Cependant, la question de savoir si la NSA a réellement utilisé Logjam pour intercepter des données ne relève pour l'instant que de la spéculation.
Que peut-on faire pour prévenir de telles attaques ?
La meilleure solution pour remédier à la vulnérabilité Logjam est de mettre à jour immédiatement tous vos navigateurs et programmes. Tous les fournisseurs de navigateurs, tels que Google, Mozilla, Microsoft, Apple et d'autres, travaillent à la correction de cette vulnérabilité. Il est donc important de vérifier régulièrement les mises à jour de votre navigateur, que ce soit pour votre ordinateur personnel ou professionnel. De plus, si vous utilisez un serveur de messagerie ou un serveur web, vous devez désactiver la prise en charge des suites de chiffrement d'exportation et générer un groupe Diffie-Hellman unique de 2048 bits.


