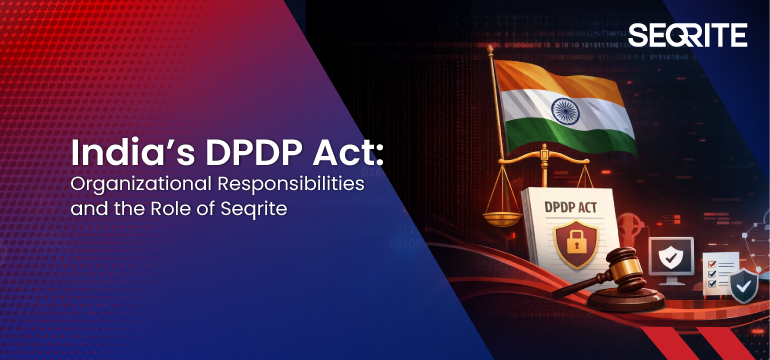
La loi indienne sur la protection des données personnelles numériques (DPDP) modifie en profondeur la manière dont les organisations collectent, utilisent, stockent et protègent les données personnelles. Elle s'applique à toute organisation traitant des données personnelles numériques de personnes résidant en Inde, quel que soit son lieu d'établissement.
Pour les entreprises, la protection des données personnelles (PDP) n'est pas qu'une simple obligation légale. Elle vise à réduire les risques, à responsabiliser les entreprises et à renforcer la confiance des clients. Pour s'y conformer efficacement, les organisations doivent aller au-delà des simples documents de politique et mettre en place des contrôles de protection des données applicables.
Qu’est-ce que la loi DPDP ?
La loi sur la protection des données personnelles (DPDP) encadre le traitement des données à caractère personnel sous forme numérique. Son objectif est de garantir que les données à caractère personnel soient :
- Collecté légalement
- Utilisé uniquement à des fins définies
- Assez bien protégé
- Partagé de manière contrôlée
- Auditable et responsable
En vertu de la loi DPDP, les organisations sont responsables de la manière dont les données personnelles sont collectées et protégées sur l'ensemble des terminaux et des systèmes.
Ce qui est considéré Données personnelles?
Les données personnelles au sens de la RGPD comprennent toute information permettant d'identifier une personne physique, telle que :
- Aadhaar, PAN, carte d'électeur, passeport
- Numéros de téléphone et adresses e-mail
- Dossiers financiers, de paie et d'employés
- Données relatives aux clients et aux transactions
Dans la plupart des organisations, ces données résident et transitent principalement par des terminaux, tels que les ordinateurs portables des employés, les messageries électroniques, les clés USB, les dossiers partagés et les applications cloud. D'où l'importance cruciale du contrôle au niveau du terminal.
Quelles sont les obligations des organisations dans le cadre du DPDP ?
- Traitement licite et limitation des finalités
Les organisations doivent définir clairement la finalité de la collecte des données personnelles et s'assurer qu'elles ne sont pas utilisées à d'autres fins. L'accès non restreint aux données personnelles ou leur réutilisation entre services accroît le risque d'utilisation abusive, de collecte excessive et de partage non autorisé, ce qui peut entraîner des infractions réglementaires et des violations de données.
- Empêcher le partage non autorisé de données personnelles
Les données personnelles ne doivent pas être partagées librement par courriel, supports amovibles, stockage en nuage personnel ou applications non autorisées. Le partage accidentel par les employés ou l'utilisation abusive par des personnes internes à l'entreprise demeurent parmi les causes les plus fréquentes de fuites de données, ce qui rend les contrôles préventifs essentiels plutôt que les mesures réactives.
- Mettre en œuvre des mesures de sécurité raisonnables
Le règlement DPDP exige des organisations qu'elles mettent en œuvre des « mesures de sécurité raisonnables » pour protéger les données personnelles. Cela implique de s'appuyer sur des mesures techniques, et non uniquement sur des politiques écrites, afin de prévenir la divulgation, l'utilisation abusive ou la perte d'informations sensibles. En cas de violation de données, les organisations doivent être en mesure de démontrer que les contrôles de protection ont été appliqués activement.
- Détecter, enquêter et réagir aux violations
Les organisations doivent être capables de détecter rapidement les incidents liés aux données personnelles et d'enquêter sur les circonstances de la violation. Sans visibilité en temps réel et sans journaux détaillés, la réponse aux incidents devient lente et inefficace, ce qui aggrave les conséquences réglementaires, financières et réputationnelles.
- Activer les droits principaux des données
Le RGPD garantit aux individus le droit d'accéder à leurs données personnelles, de les rectifier et de les effacer. Sans système centralisé de recherche et de suivi, le traitement de ces demandes sur plusieurs terminaux devient complexe et source d'erreurs, ce qui accroît les risques de non-conformité.
Pourquoi Endpoint Protection (PPE) Seul ne suffit pas
Endpoint Protection Les plateformes de protection des données (EPP) sont conçues pour protéger les systèmes contre les logiciels malveillants, les rançongiciels, les exploits et les accès non autorisés. Bien qu'essentielles, les plateformes EPP privilégient la prévention des menaces au contrôle de l'utilisation des données.
L'EPP n'empêche pas des scénarios tels que :
- Un employé envoyant par courriel des informations PAN ou Aadhaar à un destinataire externe
- Copie des données de paie sur une clé USB
- Téléchargement des données client vers un espace de stockage cloud personnel
- Partage de fichiers sensibles avec des utilisateurs non autorisés
La protection des données (DPDP) exige des organisations qu'elles protègent les données elles-mêmes, et non seulement le terminal. Cette lacune fait de la prévention des pertes de données (DLP) une exigence essentielle.
Pourquoi la DLP est essentielle pour DPDP Compliance
La prévention des pertes de données (DLP) vise à identifier, surveiller et contrôler les données personnelles lors de leur accès, de leur partage ou de leur transfert. Sans DLP, les organisations ne peuvent garantir la limitation des finalités d'utilisation, prévenir les fuites accidentelles ni démontrer leur conformité lors des audits.
En termes pratiques, DPDP compliance L'absence de solution DLP expose les organisations à des risques internes, à des erreurs humaines et à des défaillances d'audit.
Comment Seqrite Le programme EPP avec DLP contribue à atteindre DPDP Compliance
Seqrite moissonneuses-batteuses Endpoint Protection Plateforme (EPP) avec prévention des pertes de données (DLP) pour assurer à la fois la sécurité et la conformité au niveau du point de terminaison.
- Découvrir et classer les données personnelles
Seqrite La solution DLP détecte les données personnelles indiennes telles que les numéros Aadhaar, PAN, les cartes d'électeur, les passeports, les numéros de téléphone et les adresses e-mail à l'aide de classificateurs, d'expressions régulières et de dictionnaires prédéfinis. Les analyses des données au repos permettent d'identifier l'emplacement des données personnelles sur les différents terminaux. Les organisations peuvent ainsi obtenir une visibilité sur l'emplacement de leurs données personnelles, une condition essentielle pour… DPDP compliance.
- Appliquer l'utilisation des données à des fins spécifiques
Seqrite Permet aux organisations de définir des politiques de protection contre la perte de données (DLP) alignées sur leurs fonctions métiers, telles que les RH, la finance et le service juridique. Des contrôles peuvent être appliqués en fonction des terminaux, des applications, des types de fichiers et des canaux de données afin de garantir que les données personnelles ne soient utilisées qu'aux fins prévues. Cela réduit la collecte excessive et empêche la réutilisation non autorisée des données sensibles.
- Prévenir les fuites de données au niveau du terminal
Seqrite La solution DLP applique des contrôles sur l'ensemble des terminaux, messageries, supports amovibles et partages réseau. Les transferts de données non autorisés peuvent être bloqués ou surveillés en temps réel, réduisant ainsi considérablement le risque de fuite de données, accidentelle ou intentionnelle. Ceci garantit que les données personnelles ne quittent pas l'organisation par des canaux non contrôlés.
- Renforcer la détection des violations et la préparation aux audits
Seqrite Ce système fournit des alertes en temps réel, des journaux d'incidents détaillés et des rapports exportables pour les enquêtes et les audits. Les organisations peuvent ainsi retracer les personnes ayant accédé à des données personnelles, les ayant copiées ou ayant tenté de les partager, ce qui permet une réponse plus rapide et une meilleure conformité réglementaire. Il répond aux exigences de notification des violations de données et de responsabilisation de la DPDP.
- Assistance Droits fondamentaux des données
En utilisant des analyses de données au repos et des recherches basées sur l'identité, Seqrite Ce service aide les organisations à localiser les données personnelles liées à des individus. Les données supprimées ou soumises à restriction peuvent être surveillées afin d'empêcher leur réapparition, facilitant ainsi les obligations en matière d'accès, d'effacement et de traitement des réclamations.
Conclusion
DPDP compliance Cela ne peut se faire uniquement par le biais de politiques ; cela nécessite une visibilité, un contrôle et une responsabilisation continus en matière de données personnelles.
Si Endpoint Protection Les plateformes de protection des données (EPP) sécurisent les systèmes contre les cybermenaces, mais ne contrôlent pas l'accès, l'utilisation ni le partage des données personnelles. La prévention des pertes de données (DLP) comble cette lacune essentielle en garantissant le traitement licite et sécurisé des données personnelles sur l'ensemble des terminaux et canaux de communication.
Ensemble, Seqrite L'EPP avec DLP offre une base solide et pratique pour DPDP compliance, aidant les organisations à réduire les risques réglementaires, à prévenir les fuites de données et à instaurer une confiance durable avec leurs clients et les organismes de réglementation.