
GandCrab est en liberté depuis la dernière semaine de janvier 2018. Au fil du temps, il a appris de ses erreurs et son développement agile a retenu l'attention de nombreux chercheurs en sécurité. Après la première faille, il a migré ses serveurs vers des serveurs de domaine de premier niveau Namecoin (TLD .BIT), puis a tiré les leçons de ses erreurs de chiffrement et de séquencement des processus de communication. Comme observé récemment, après la version 4.0, la nouvelle version 5.0 a également infecté un grand nombre de machines et a connu plusieurs variantes jusqu'à présent.
La version 5.0.9 a été initialement signalée la première semaine de décembre 2018 et a affiché un comportement similaire aux autres versions de GandCrab 5.0. Cependant, pour éviter que GandCrab ne devienne un souvenir avant le début de l'année, cette version affiche le message « Nous reviendrons très bientôt ! » (à confirmer). Plusieurs indices suggèrent que les auteurs sont russes et non anglophones, ce qui explique cette mauvaise formulation des phrases. Le message correct pourrait être « Nous reviendrons très bientôt ! » (à confirmer).
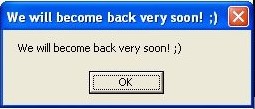
Fig. 1. Boîte de message
Vecteur d'infection
GandCrab se propage par le biais de campagnes de courrier électronique malveillantes contenant des pièces jointes malveillantes, voire de campagnes de sextorsion. Des fichiers doc sont joints aux messages avec un nom de fichier apparemment authentique, obligeant l'utilisateur à activer les macros ou à télécharger la mise à jour du plugin. Cette action entraîne l'infection de GandCrab.
Initialement, il collecte toutes les données relatives à l'utilisateur comme le nom d'utilisateur, le nom de l'ordinateur, le groupe de travail, l'adresse IP, etc. Ces informations sont stockées sous forme cryptée sous forme de « PCData » et utilisées ultérieurement pour l'identification de la machine.
Avant de passer à la partie d'exécution principale, il vérifie les services antivirus populaires avec tous les processus en cours d'exécution.
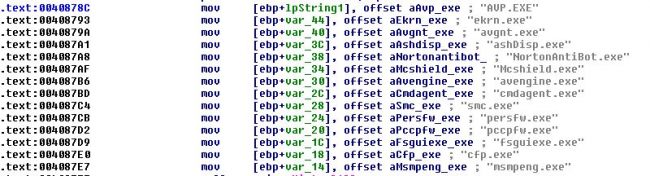
Fig. 2. Liste des processus AV
Pour identifier les lecteurs présents sur la machine, le programme vérifie chaque lettre de l'alphabet correspondant à la lettre du lecteur afin de les énumérer. Après avoir collecté toutes les informations nécessaires relatives à la machine dans PCData, il les chiffre avec l'algorithme RC4 avec la chaîne IV « jopochlen ». Ces données sont ensuite converties au format base64 et jointes à la demande de rançon dans la section PCData.
Pour l'extension, GandCrab a conservé les chaînes aléatoires de longueur fixe des deux dernières variantes. Ce format est également conservé pour cette version, avec une chaîne aléatoire pouvant contenir jusqu'à 13 caractères.
Cryptage de clé
La charge utile principale contient une clé publique RSA chiffrée à l'aide de l'algorithme salsa20. Cette clé chiffrée est ensuite soumise à un XOR avec la clé d'octet 5. Après déchiffrement, cette clé est exportée à l'aide de la fonction CryptExportKey. L'algorithme Salsa20 a été initialement développé par Daniel Bernstein (pseudo Twitter : @hashbreaker). Cet exemple utilise une version personnalisée de salsa20. On peut y lire le commentaire « @hashbreaker Daniel J. Bernstein dansons la salsa <3 » dans le fichier.

Fig. 3. Identifiant Salsa.
Deux clés de registre sont créées.
SOFTWARE/key__dats/dats (dans la version précédente, il s'agissait de SOFTWARE/key__data/data ) SOFTWARE/ext_data/data
L'extension générée aléatoirement qui est ajoutée au fichier crypté est stockée dans la valeur « ext » de la clé de registre :
LOGICIEL/ext_data/données
Une nouvelle paire de clés RSA-2048 est générée à l'aide de Microsoft Enhanced Cryptographic Provider CryptoAPI CryptGenKey.
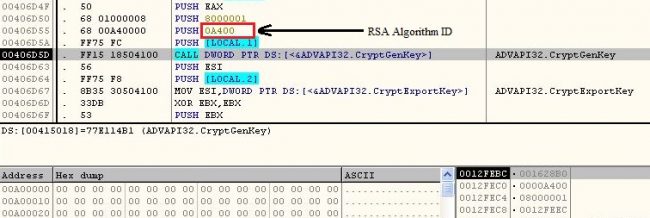
Fig. 4. CryptGenKey RSA-2048
La clé privée RSA de cette paire de clés est chiffrée avec l'algorithme SALSA20. Cette paire de clés (clé publique et clé privée chiffrée) est stockée dans le registre « SOFTWARE/key__dats/dats » , les valeurs « public » et « private » étant respectivement indiquées. La clé SALSA20 utilisée est elle-même chiffrée avec la clé publique RSA restaurée à partir du fichier d'origine.
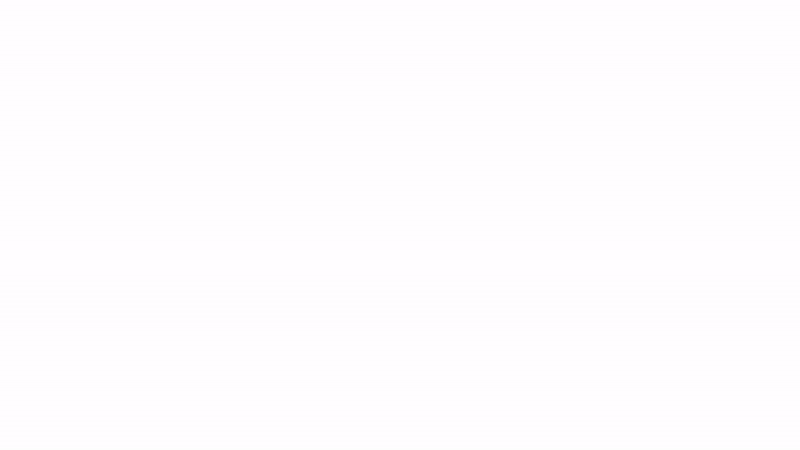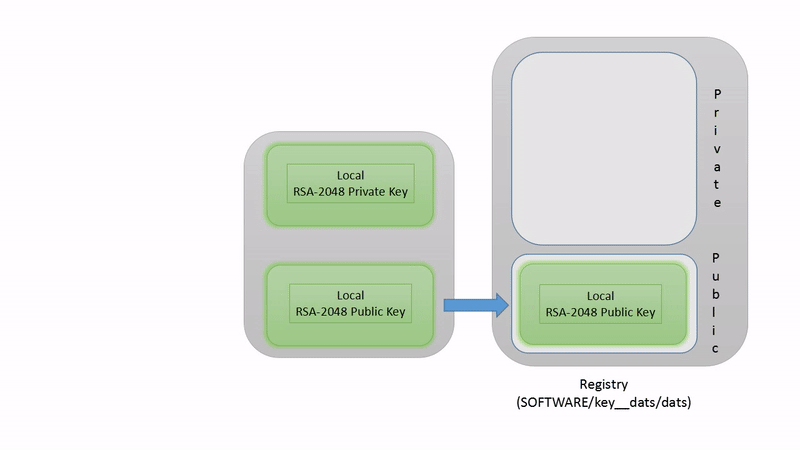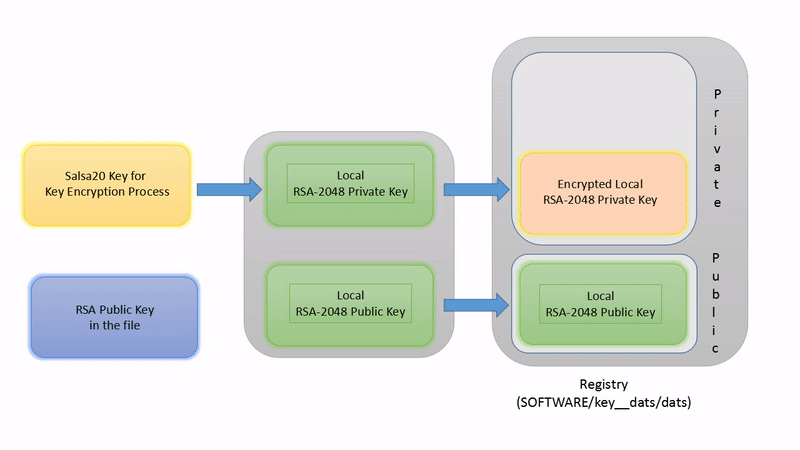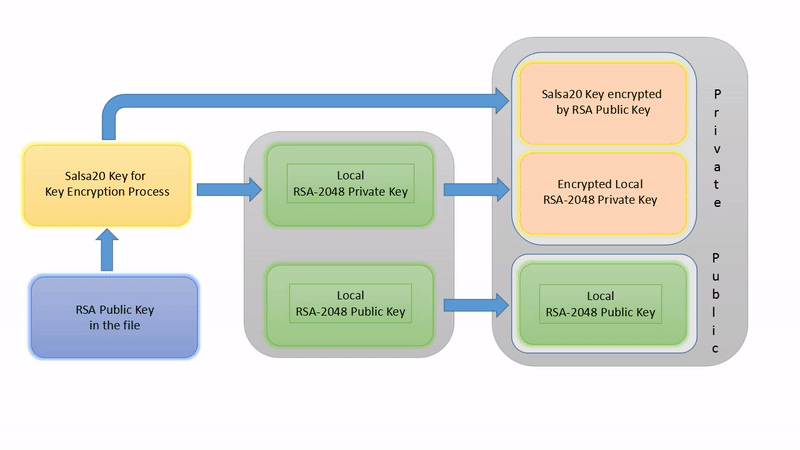 Fig. 5. Chiffrement et stockage des clés
Une demande de rançon chiffrée est stockée dans la section .data de la charge utile. Elle est ensuite déchiffrée par un XOR des octets avec 0x10. Cette demande de rançon est déposée avec un nom au format : « extension_name-DECRYPT.txt ».
Cryptage des fichiers
Avant de lancer le chiffrement des fichiers, plusieurs processus importants, tels que des documents, des feuilles Excel ou des bases de données, sont interrompus. Cela permet de s'assurer qu'aucun fichier en cours d'utilisation n'est laissé sans chiffrement.
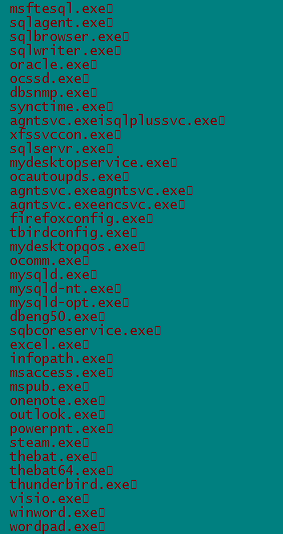
Fig. 6. Liste des processus à terminer
La liste de toutes les extensions à chiffrer est également présente dans le fichier. Lors du chiffrement, GandCrab évite certains répertoires importants comme Program Files, Windows, TOR (nécessaire pour contacter les auteurs de logiciels malveillants), etc. Certains fichiers, comme boot.in et ntuser.dat, sont également exclus du chiffrement.
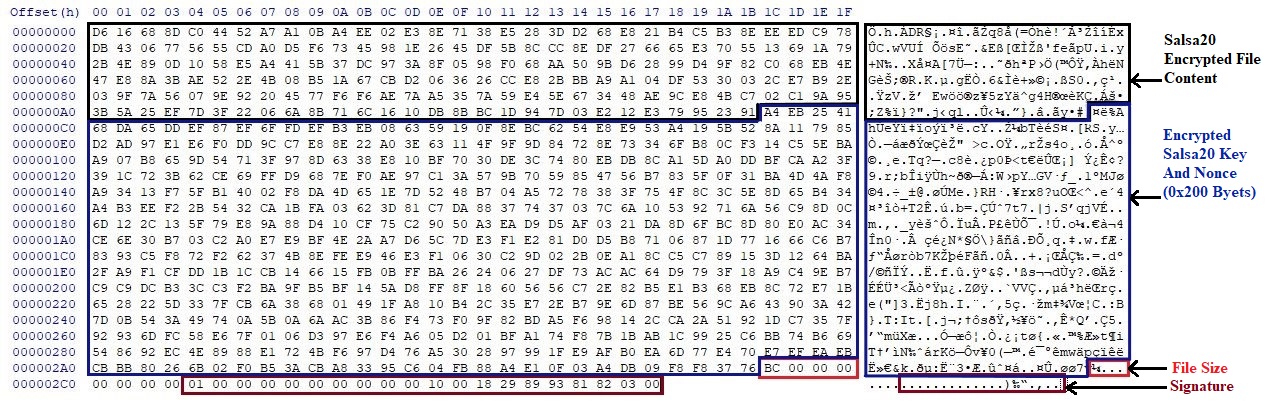
Fig. 7. Structure du fichier crypté
Lors du chiffrement, l'intégralité du fichier est chiffrée avec Salsa20. La clé Salsa20 est générée avec CryptGenRandom et est différente pour chaque fichier. La clé Salsa20 utilisée pour le chiffrement est également chiffrée avec une clé publique RSA générée localement.
Une fois tous les fichiers chiffrés, le programme tente de se connecter à plus de 100 domaines. L'analyse des noms d'hôtes révèle clairement qu'il s'agit de sites web authentiques et compromis. Pour identifier les URL compromises, le programme récupère le nom de domaine dans la liste, puis lui ajoute l'une des sept chaînes prédéfinies. Une seconde chaîne est ensuite ajoutée à cette chaîne, choisie parmi les huit autres (images, image, pictures, graphic, assets, pics, imgs, tmp). Enfin, la chaîne est concaténée avec le nom de l'image généré aléatoirement et une extension choisie parmi les quatre (jpg, gif, png, bmp).
Par exemple : https://[ Nom de domaine authentique]/content/graphic/dekakadake.jpg
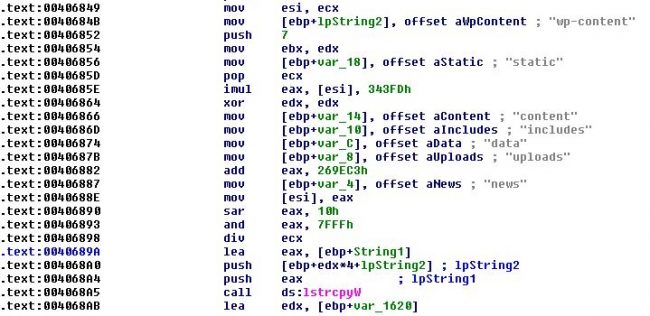
Fig. 8. Formation d'URL
Après avoir récupéré l'URL entière, il envoie les informations utilisateur cryptées stockées dans PCData à l'hôte.
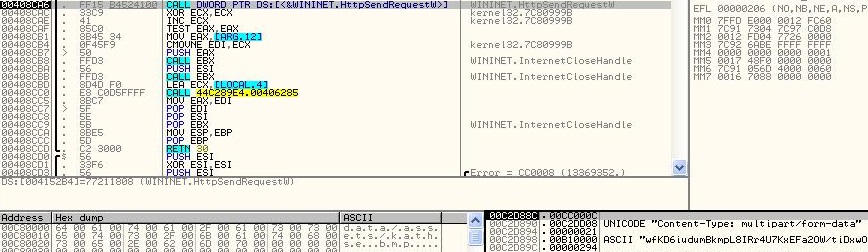
Fig. 9. HttpSendRequest
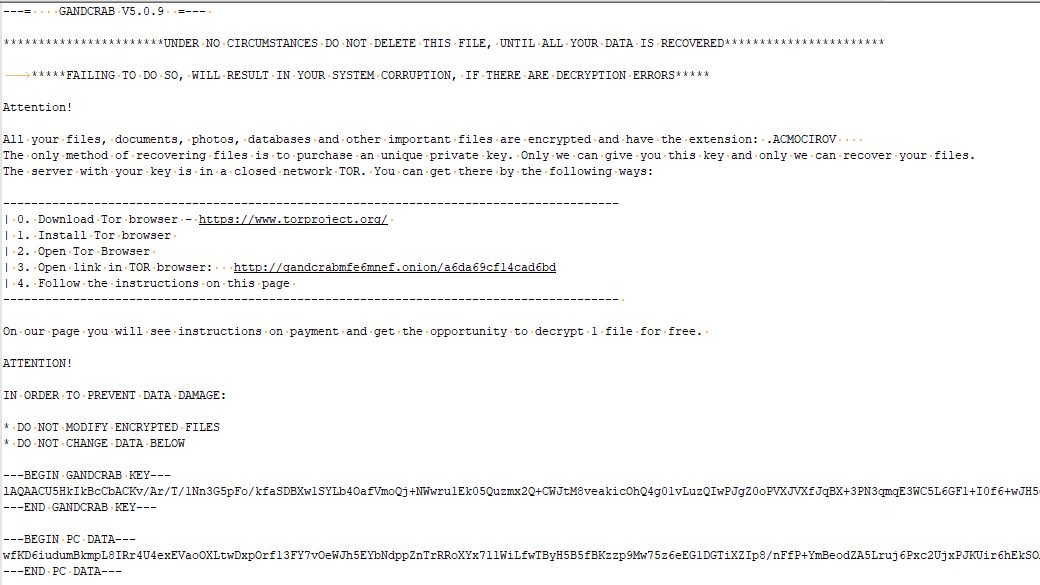
Note de rançon
La note de rançon pour GandCrab v5.0.9 ressemble à
Conclusion
GandCrab a fait preuve d'une approche modulaire dès le début et a évolué au fil du temps.
Quelques fonctionnalités clés peuvent être :
- Vérification de l'exécution de services audiovisuels populaires
- Fin des demandes de cryptage de tous les fichiers
- Utilisation de salsa pour de meilleures performances toujours en utilisant RSA 2048
- Utiliser des sites compromis pour la communication
Le message affiché au début indique la prochaine version plus importante d'une nouvelle variante. Nous devons donc rester vigilants pour la combattre.
CIO
44C289E415E4C12B883003082194D76C
Expert en la matière:
Jayesh B. Kulkarni | Laboratoires de sécurité Quick Heal