
• Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Seqrite Laboratoires Blog
Contactez-nous Attaqués ?
  • Produits & Services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sur Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plateforme complète

          • Malware Analysis Platform
        • Petite entreprise

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersécurité et Data Privacy Conscience et rigueur.
  • Solutions
    • BFSI
    • Éducation
    • Gouvernement
    • Santé
    • ITeS
    • Secteur Industriel & Fabrication
  • Entreprise
    • À propos Seqrite
    • Direction
    • Prix ​​et certifications
    • Espace presse
  • Associés
    • Programme de partenariat Flare
    • Localiser un partenaire
    • Devenez Partenaire
  • Assistance
  • Ressources
    • Blog
    • Livres blancs
    • Fiches techniques
    • Études de cas
    • Rapports sur les menaces
    • Manuels
    • PoV
    • Comprendre Data Privacy
    • Vérifiez votre score de risque
    • Dialogues du DPDP
    • Heure de confidentialité
Accueil  /  Notre technologie  Failles de sécurité dans eMagicOne Store Manager pour WooCommerce sous WordPress (CVE-2025-5058 et CVE-2025-4603)
Failles de sécurité dans eMagicOne Store Manager pour WooCommerce sous WordPress (CVE-2025-5058 et CVE-2025-4603)
10 Juin 2025

Failles de sécurité dans eMagicOne Store Manager pour WooCommerce sous WordPress (CVE-2025-5058 et CVE-2025-4603)

Écrit par Amruta Wagh
Amruta Wagh
Notre technologie

Le plugin eMagicOne Store Manager pour WooCommerce est utilisé dans WordPress pour simplifier et améliorer la gestion du magasin en fournissant des fonctionnalités introuvables dans l'interface d'administration normale de WooCommerce.

Deux failles graves, CVE-2025-5058 et CVE-2025-4603, ont été découvertes dans le plugin WordPress eMagicOne Store Manager pour WooCommerce. Possédant un score CVSS critique supérieur à 9. Ce n'est que dans certaines situations, telles que les configurations par défaut avec un mot de passe 1:1 ou si l'attaquant parvient à obtenir des informations d'identification légitimes, que l'attaquant peut exécuter du code à distance.

Versions concernées :

  • Gestionnaire de boutique eMagicOne pour WooCommerce * <=2.5

Détails de la vulnérabilité :

  1. CVE-2025-5058 :

             Le point de terminaison du protocole de gestion à distance du plugin (?connector=bridge), qui gère les téléchargements de fichiers, est vulnérable. La validation incorrecte du type de fichier par setimage() est à l'origine de la vulnérabilité. Le système de clé de session et les identifiants par défaut (login=1, password=1) sont utilisés par le mécanisme d'authentification.

Acquisition de la clé de session :

L'envoi d'une requête POST au point de terminaison du pont avec le hachage et une tâche (telle que get_version) génère une clé de session.
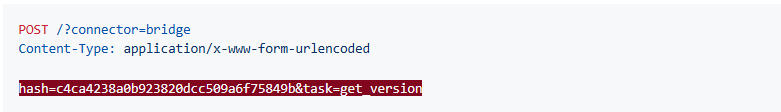
Fig.1 Acquisition de la clé de session


Téléchargement de fichier arbitraire :

            Un attaquant peut utiliser la tâche set_image pour télécharger un fichier avec une clé de session valide, exploitant les paramètres pour écrire le fichier de son choix.
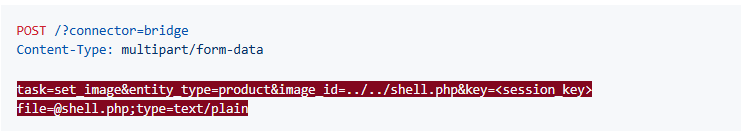
Fig.2 Téléchargement de fichiers

 Conséquences dans le monde réel :

            Cette faille permet aux attaquants de télécharger n'importe quel fichier sur le serveur du site compromis, ce qui peut entraîner l'exécution de code à distance. Lorsque les identifiants par défaut restent inchangés, des attaquants non authentifiés peuvent l'exploiter, ce qui aggrave considérablement les dégâts. Une exploitation réussie pourrait compromettre l'intégralité du serveur, donnant ainsi accès à des données privées, la possibilité d'exécuter du code malveillant ou d'autres compromissions.

  1. CVE-2025-4603 :

             La fonction delete_file() du plugin eMagicOne Store Manager pour WooCommerce pour WordPress ne dispose pas d'une validation suffisante du chemin d'accès, ce qui la rend vulnérable à la suppression arbitraire de fichiers. Cela permet à des attaquants non autorisés de supprimer n'importe quel fichier du serveur, ce qui peut facilement entraîner l'exécution de code à distance si le fichier correct (comme wp-config.php) est supprimé. Les attaquants non authentifiés peuvent exploiter ce problème dans les installations par défaut.

Le point de terminaison du protocole de gestion à distance (?connector=bridge) du plugin, qui gère les activités de suppression de fichiers, est à l'origine de la vulnérabilité. Le système de clés de session et les identifiants par défaut (login=1, password=1) sont utilisés par le mécanisme d'authentification. Le hachage d'authentification par défaut, md5('1'. '1'), est calculé comme suit : c4ca4238a0b923820dcc509a6f75849b. Un attaquant peut utiliser la tâche delete_file pour supprimer des fichiers arbitraires de la racine WordPress ou de tout répertoire accessible après avoir obtenu une clé de session.


Acquisition de la clé de session :

L'envoi d'une requête POST au point de terminaison du pont avec le hachage et une tâche (telle que get_version) génère une clé de session.
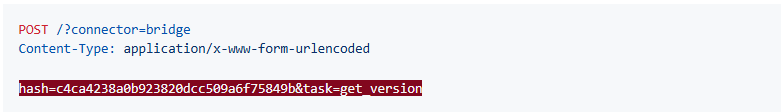
Fig.3 Acquisition de la clé de session


Suppression arbitraire de fichiers :

            Un attaquant peut utiliser la tâche delete_file pour supprimer un fichier s’il dispose d’une clé de session valide.

 

Fig.4 Suppression de fichier

Conséquences dans le monde réel :

            Si cette vulnérabilité est exploitée avec succès, des fichiers serveur importants comme wp-config.php pourraient être supprimés, perturbant potentiellement le site web et permettant l'exécution de code à distance. La disponibilité et l'intégrité de l'installation WordPress sont sérieusement menacées par la possibilité de supprimer des fichiers arbitraires.


Contre-mesures pour les deux CVE.

  • Mettez immédiatement à jour leurs informations d’authentification à partir des valeurs par défaut.
  • Il est recommandé de mettre à jour le plugin vers la dernière version 1.2.5 une fois qu'un correctif est disponible.
  • Implémenter une validation stricte du téléchargement de fichiers pour CVE-2025-5058.
  • Examinez et limitez les autorisations de téléchargement de fichiers côté serveur pour CVE-2025-5058.


En conclusion :

Les vulnérabilités CVE-2025-5058 et CVE-2025-4603 illustrent comment les configurations par défaut peuvent devenir un vecteur d'exposition involontaire de données. En exploitant une mauvaise gestion des fichiers et une validation insuffisante des chemins d'accès, un attaquant peut compromettre un site et entraîner l'exécution de code à distance. Des attaquants non authentifiés peuvent exploiter les identifiants par défaut s'ils ne sont pas modifiés, ce qui peut causer des dommages importants.




 Post précédentComment Seqrite Endpoint Protection Bloque les menaces non humaines comme les bots...
Post suivante  5 signes que votre organisation a besoin de Zero Trust Network Access
Amruta Wagh

À propos d'Amruta Wagh

Amruta est chercheuse en sécurité chez Quick Heal Technologies. Elle s'intéresse à l'analyse des logiciels malveillants, à la rétro-ingénierie et à la recherche de logiciels malveillants actuels.

Articles d'Amruta Wagh »

Articles similaires

  • CVE-2026-3854 : Comment les options de push de Git sont devenues une primitive d’injection de métadonnées interne

    CVE-2026-3854 : Comment les options de push de Git sont devenues une primitive d’injection de métadonnées interne

    6 octobre 2026
  • Au cœur de DragonForce : comment fonctionne réellement le code malveillant d’un cartel de ransomware

    1 octobre 2026
  • MacSync : Le voleur de macOS insaisissable qui exploite les failles de ClickFix

    8 septembre
Auteurs en vedette
  • Seqrite
    Seqrite

    Seqrite est un fournisseur de premier plan de solutions de cybersécurité pour entreprises. Axé sur...

    Lire plus d'articles par Seqrite
  • Bineesh P
    Bineesh P

    Je suis un passionné de cybersécurité et un écrivain dévoué. Avec un don pour...

    Lire d'autres articles de Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Je suis une passionnée d'écriture et j'aime créer du contenu sur les technologies émergentes et...

    Lire plus d'articles de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar est le codirecteur général de Quick Heal Technologies...

    Lire d'autres articles de Sanjay Katkar
Thèmes
apte (25) Cyber-attaque (36) cyber-attaques (58) cyberattaque (16) cyber-attaques (15) Cybersécurité (343) la cybersécurité (34) Cyber ​​menace (33) cybermenaces (51) violation de données (56) les violations de données (29) La perte de données (28) prévention de la perte de données (34) data privacy (17) protection des données (35) la sécurité des données (19) DLP (50) DPDP (14) DPDPA (17) Chiffrement (16) sécurité des terminaux (113) Sécurité d'entreprise (20) Exploiter (13) GDPR (14) malware (76) analyse de malware (15) attaque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sécurité Internet (26) phishing (30) Ransomware (69) attaque ransomware (31) attaques de ransomware (31) protection contre les rançongiciels (17) Seqrite (41) Seqrite Chiffrement (27) Seqrite EPS (33) Seqrite Services (16) détection de la menace (15) Renseignement sur les menaces (25) UTM (34) Vulnérabilité (16) confiance zéro (13)
Seqrite Laboratoires

Fournisseur leader de solutions de sécurité informatique d'entreprise simplifiant la sécurité des terminaux, des données et du réseau avec les meilleures solutions de prévention, de détection et de réponse aux menaces dans le monde entier.

En savoir plus sur Seqrite

Suivez-nous:

S'abonner à notre Newsletter

Restez informé des dernières tendances et informations en matière de cybersécurité.

chargement
Produits & Services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sur Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plateforme complète
  • Malware Analysis Platform
  • Micro-entreprise
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersécurité et Data Privacy Conscience et rigueur.
Ressources
  • Blog
  • Livres blancs
  • Fiches techniques
  • Rapports sur les menaces
  • Manuels
  • PoV
  • Comprendre Data Privacy
  • Dialogues du DPDP
  • Politique de conformité
  • CLUF
  • GoDeep.AI
  • SIA
  • Heure de confidentialité
Contactez-Nous
  • Sièges sociaux
  • Parlons de cybersécurité
Assistance
  • Support technique
  • logiciel de téléchargement
  • Mise à jour hors ligne
  • Mises à niveau du micrologiciel
  • Ameliorations
  • Documentation produit
À propos de nous
  • À propos Seqrite
  • Direction
  • Prix ​​et reconnaissance
  • Espace presse
Partenaire
  • Programme de partenariat Flare
  • Localiser un partenaire
  • Devenez Partenaire
  • Seqrite Certifications

© 2026 Quick Heal Technologies Ltd.

Plan du site La politique de confidentialité Mentions légales Politiques relatives aux cookies Conditions d'utilisation

