

Introduction
Le paysage des rançongiciels évolue rapidement, les attaquants perfectionnant constamment leurs techniques pour déjouer les défenses de sécurité. Une tendance alarmante est l'utilisation d'outils fiables comme BitLocker de Microsoft comme arme. Conçu à l'origine pour protéger les données sensibles grâce au chiffrement, BitLocker est désormais exploité par les cybercriminels pour extorquer des victimes, transformant ainsi un outil de sécurité en une menace majeure.
Dans cet article, nous allons analyser comment BitLocker est détourné dans les attaques de ransomware , ce qui rend cette tactique si dangereuse et comment défendre efficacement vos systèmes.
Organisateur Ce que iBitLocker, et why aLes cybercriminels en abusent-ils ?
BitLocker est une fonctionnalité de chiffrement intégrée aux systèmes d'exploitation Windows. Elle protège les données en les codant dans un format inaccessible, sauf si une clé de récupération est fournie. Cette fonctionnalité a été conçue pour protéger les informations contre tout accès non autorisé, notamment en cas de vol d'appareil.
Malheureusement, les pirates ont découvert comment exploiter cet outil pourtant précieux. En obtenant un accès administrateur, ils exploitent BitLocker pour bloquer l'accès des utilisateurs à leurs propres systèmes ou fichiers critiques, exigeant une rançon en échange de la clé de récupération. Cette stratégie utilise efficacement une technologie fiable comme arme, rendant la détection et la prévention particulièrement difficiles.
Comment BitLocker is used dans Ransomware:
- Infiltrer le réseau: Les cybercriminels s'introduisent généralement dans les réseaux par le biais de vecteurs d'attaque courants tels que l'hameçonnage, la faiblesse des identifiants ou l'exploitation de vulnérabilités non corrigées. Une fois à l'intérieur, ils élèvent leurs droits d'accès pour obtenir un contrôle administratif complet.
- Exploiter le chiffrement BitLocker: Munis d'un accès administrateur, les attaquants activent BitLocker pour chiffrer des fichiers, des répertoires ou même des disques entiers essentiels. Cette action prive totalement les utilisateurs légitimes de leurs données.
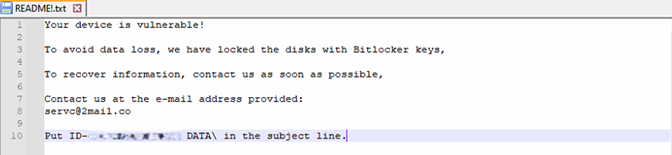
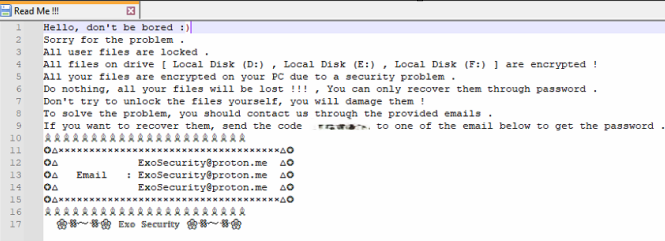
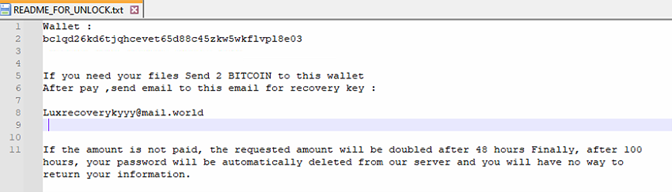
- Victimes d'extorsion: Les attaquants exigent ensuite une rançon, promettant la clé de récupération en échange. Compte tenu de la robustesse du chiffrement de BitLocker, les victimes sont souvent confrontées à un choix difficile : payer la rançon ou risquer de perdre définitivement leurs données. Vous trouverez ci-dessous quelques exemples de demandes de rançon laissées par des attaquants sur les systèmes et disques infectés.
Note de rançon : Un fichier texte est créé dans les répertoires concernés, fournissant les instructions pour le paiement de la rançon et les coordonnées.
Pourquoi cette attaque La stratégie fonctionne si bien?
- Exploitation légitime des outils: En utilisant une fonctionnalité intégrée comme BitLocker, les attaquants évitent d’utiliser des logiciels malveillants personnalisés qui pourraient être signalés par les outils antivirus conventionnels.
- Cryptage pratiquement incassable: La force du cryptage de BitLocker, conçu pour protéger les données contre tout accès non autorisé, ce qui en fait ironiquement un outil idéal d'extorsion lorsqu'il est utilisé de manière malveillante.
- Risque de détection réduit: Les ransomwares traditionnels s'appuient souvent sur des exécutables personnalisés, plus faciles à détecter. L'utilisation d'outils natifs minimise l'empreinte numérique de l'attaque, réduisant ainsi les risques de détection précoce.
Comment protéger vos systèmes : Seqrite
Seqritesolutions de sécurité avancées de sont conçus pour contrecarrer diverses techniques de rançongiciels, y compris celles utilisant des outils légitimes. Voici comment protéger proactivement vos systèmes :
- Restreindre les privilèges administratifs: Limitez les droits d'administrateur aux personnes qui en ont réellement besoin. En minimisant l'accès, même si des attaquants pénètrent dans votre système, ils rencontreront des difficultés pour déployer des tactiques de rançongiciel nécessitant des autorisations de niveau administrateur.
- Adoptez l’authentification multifacteur (MFA): Renforcez les comptes utilisateurs avec une couche de vérification supplémentaire pour empêcher tout accès non autorisé, même si les mots de passe sont compromis.
- Restez à Jour avec la newsletter Reeviera: Mettez régulièrement à jour vos systèmes d’exploitation et vos logiciels, y compris les solutions de sécurité telles que Seqrite Endpoint ProtectionMaintenir vos systèmes à jour et à jour réduit l’exposition aux vulnérabilités connues.
- Maintenir des sauvegardes hors ligne: Sauvegardez régulièrement vos données essentielles sur des périphériques de stockage hors ligne. Vous disposez ainsi d'une solution de secours en cas d'attaque par chiffrement, éliminant ainsi le paiement d'une rançon.
- effet de levier Seqrite: Avec des modules spécialisés comme la protection contre les ransomwares et les protections multicouches Seqrite Endpoint Protection peut détecter les activités de chiffrement anormales et stopper net les ransomwares.
Conclusion
L’utilisation abusive de BitLocker est un rappel brutal de la manière dont les cybercriminels adaptent des outils légitimes à des fins malveillantes, repoussant les limites des stratégies traditionnelles de ransomware.
En intégrant une solution de sécurité solide, en pratiquant une bonne hygiène informatique et en adoptant une stratégie de défense à plusieurs niveaux, les individus et les organisations peuvent minimiser leur risque d’être victimes de telles attaques.
Auteurs
Umar Khan A
Niraj Lazarus Makasare
Dixit Ashokbhai Panchal
Sumit Patil
Matin Tadvi


