
Généralement, un rançongiciel exige de l'argent ou des cryptomonnaies après avoir verrouillé votre ordinateur ou votre téléphone, ou chiffré vos données. Cependant, Quick Heal Security Labs a repéré un rançongiciel Android qui exige des cartes-cadeaux iTunes après avoir verrouillé l'appareil infecté. Ces cartes-cadeaux peuvent être vendues sur des sites d'enchères, sur les réseaux sociaux ou sur le dark web.
Vecteur d'infection
Votre appareil Android peut être infecté par ce ransomware si vous téléchargez une application malveillante (appelée « Porn Hub ») sur des magasins d'applications tiers ou en recevant l'application via des supports de transfert électroniques (Bluetooth, e-mails, sites de partage de fichiers, etc.)
Analyse du ransomware de l'application Porn Hub
Nom de l'application : Porn Hub
Nom du package : com.pornhub_tools
MD5: 9fadc90562ce6e275eb6db8e6ca6ddad
Taille: 39KB
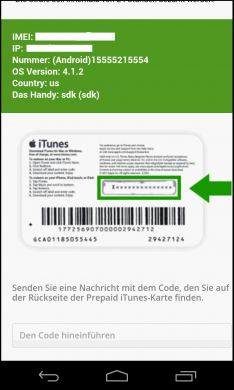
Une fois votre appareil verrouillé, le rançongiciel affiche une demande de rançon exigeant une carte cadeau iTunes d'une valeur de 200 $ pour le visionnage de pornographie infantile. Une URL est affichée dans la demande de rançon (fig. 1). Ceci se produit si votre appareil est connecté à Internet.
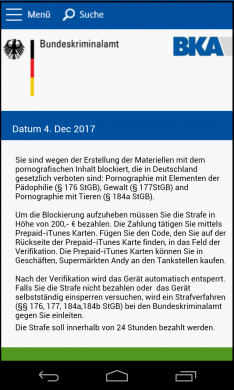
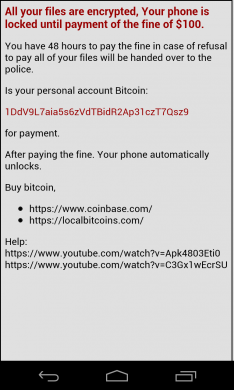
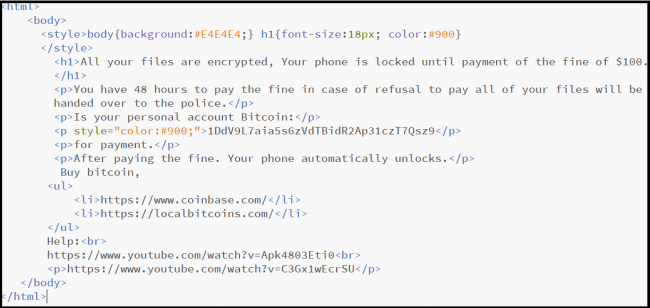
Si votre appareil n'est pas connecté à Internet, la demande de rançon affiche un message différent. Celui-ci indique que tous vos fichiers ont été chiffrés et que vous devez payer une rançon de 100 $ en bitcoins pour déverrouiller l'appareil et déchiffrer les données (fig. 2).
Cependant, lors de notre analyse, nous n'avons trouvé aucun cas où les données de l'appareil infecté étaient chiffrées par ce rançongiciel. De plus, l'application malveillante (« Porn Hub ») ne possède aucun code de chiffrement. Vous pouvez donc récupérer vos informations personnelles en connectant l'appareil à votre PC.
Analyse technique
Lorsque nous avons essayé d'ouvrir l'application malveillante, elle nous a demandé d'activer les droits d'administrateur de l'appareil. Nous avons sélectionné « Annuler », mais l'application a répété la même action jusqu'à ce que nous sélectionnions l'option « Activer ».
Une fois activée, l'application vérifiait si l'appareil était connecté à Internet. Lorsque l'appareil était en ligne, l'application collectait des données telles que son identifiant et l'opérateur de sa carte SIM. Ces données étaient envoyées à une URL spécifique (HTTP://*******.w*n//private/tuk_tuk.php) qui chargeait la page web demandant la carte cadeau iTunes (fig. 1). Lorsque l'appareil était hors ligne, l'application chargeait une page HTML demandant des bitcoins (fig. 2).
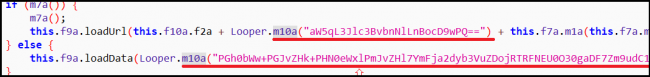
Ici, l'URL et le contenu de la page HTML sont chiffrés en Base64. Les chaînes codées en Base64 sont décodées comme illustré dans la figure 4.

Analyse du ransomware de la fausse application Dropbox
Nom de l'application : Dropbox
Nom du paquet : com.example.testlock
MD5: 17bc088027d2f3f71a74beed3a9c715
Taille: 415KB
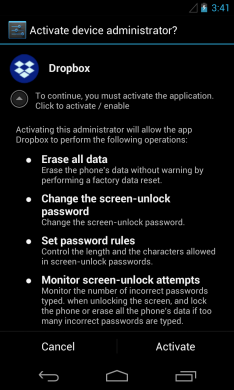
Quick Heal Security Labs a découvert une autre application malveillante cachant un rançongiciel exigeant des cartes-cadeaux iTunes en guise de rançon. Cette application utilise l'icône de Dropbox (un célèbre service d'hébergement de fichiers). À l'ouverture de cette application, elle nous a demandé d'activer les droits d'administrateur de l'appareil (fig. 6), tout comme l'application mentionnée précédemment.
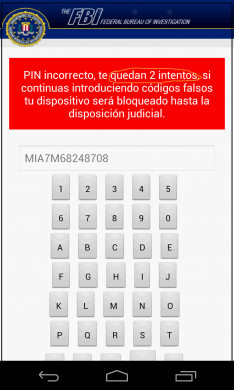
Une fois activé, le rançongiciel affiche une demande de rançon indiquant que l'appareil a été verrouillé par le FBI (Federal Bureau of Investigation) à titre de sanction pour avoir regardé de la pornographie infantile. Pour déverrouiller l'appareil, il faut payer une carte cadeau iTunes d'une valeur de 25 $ dans les 72 heures (fig. 7).
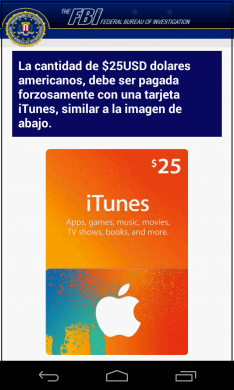
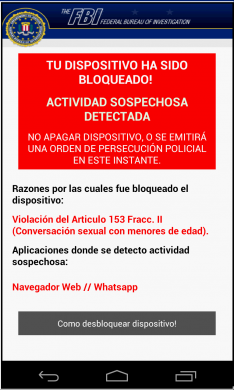
La demande de rançon demande à l'utilisateur de saisir un code de carte cadeau iTunes du montant demandé. Si l'utilisateur saisit un code erroné, un message s'affiche indiquant qu'il ne lui reste plus que deux tentatives, après quoi l'appareil sera définitivement verrouillé (fig. 2).
Cependant, dans notre analyse, nous avons découvert que l’avertissement est faux et ne vise qu’à menacer l’utilisateur de payer la rançon.
Seqrite Détection
Seqrite détecte avec succès ces deux types de ransomware. Android.Locker.Aa54f et Android.Locker.Aa550.
Il est fortement recommandé de ne payer aucune rançon car il n'y a aucune garantie que vous récupérerez vos fichiers ou que votre appareil sera déverrouillé même après avoir payé la rançon.
Comment se protéger des ransomwares Android
- Avant de télécharger une application (même depuis Google Play), vérifiez sa source. Consultez le site web du développeur et les avis sur l'application.
- Évitez de télécharger des applications depuis des boutiques d'applications tierces. La plupart des applications infectées par des logiciels malveillants se trouvent sur ces boutiques. Téléchargez des applications uniquement depuis des boutiques d'applications officielles comme Google Play.
- Désactivez toujours l'option « Sources inconnues ». Activer cette option permet l'installation d'applications provenant de sources inconnues (tierces). Sur votre appareil, accédez à Paramètres > Sécurité > vérifier Sources inconnues > Le désactiver
- Installer un système fiable application de sécurité mobile sur votre téléphone qui peut bloquer les applications fausses, suspectes et nuisibles.
Expert en la matière
Rupali Parate | Laboratoires de sécurité Quick Heal