
ZTNA frente a VPN Es una comparación crucial en el mundo hiperconectado actual, donde las plantillas remotas, los flujos de datos en la nube y las amenazas en constante evolución hacen que proteger el acceso a la red empresarial sea más complejo que nunca. Herramientas tradicionales como las redes privadas virtuales (VPN), que en su día se erigieron como el estándar de oro de la conectividad segura, ahora están mostrando su antigüedad. Zero Trust Network Access (ZTNA) es un enfoque moderno centrado en la identidad que está reemplazando rápidamente a las VPN en organizaciones con visión de futuro.
El auge y la caída de las VPN
Desde hace tiempo, se ha confiado en que las VPN proporcionan acceso remoto seguro mediante la creación de un "túnel" cifrado entre el usuario y la red corporativa. Si bien su uso sigue siendo generalizado, su funcionamiento se basa en un supuesto fundamental: se puede confiar en ellas una vez que el usuario está dentro de la red. Este modelo de "castillo y foso" puede haber funcionado en el pasado, pero en el panorama de amenazas actual, genera vulnerabilidades flagrantes:
- Acceso sobreprivilegiado:Las VPN a menudo otorgan a los usuarios un amplio acceso a la red, lo que aumenta el riesgo de movimiento lateral por parte de actores maliciosos.
- La falta de visibilidad:Las VPN proporcionan un monitoreo limitado de la actividad del usuario una vez que se concede el acceso.
- Escasa escalabilidadA medida que crecen las fuerzas de trabajo remotas, las VPN se convierten en cuellos de botella en el rendimiento, especialmente bajo cargas pesadas.
- Susceptibilidad al robo de credencialesLas VPN dependen en gran medida de nombres de usuario y contraseñas, que pueden ser robados o reutilizados en ataques de robo de credenciales.
¿Qué es Zero Trust Network Access (ZTNA)
ZTNA redefine el acceso seguro invirtiendo el modelo de confianza. Se basa en el principio de «nunca confiar, siempre verificar». En lugar de otorgar acceso general a toda la red, ZTNA impone controles de acceso granulares basados en la identidad. El acceso se proporciona solo después de que el usuario, el dispositivo y el contexto se verifiquen continuamente.
La arquitectura ZTNA suele funcionar mediante un intermediario que evalúa la identidad del usuario, el estado del dispositivo y otros factores contextuales antes de conceder acceso a una aplicación específica, no a toda la red. Esto minimiza la exposición y ayuda a prevenir la propagación lateral de amenazas.
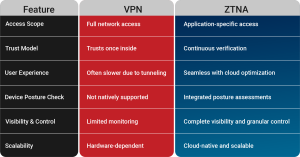
ZTNA frente a VPN: Las diferencias clave
Por qué ZTNA es el futuro
- Seguridad para la era de la nube: ZTNA Está diseñado para entornos modernos (nube, híbridos o multinube). Protege el acceso a aplicaciones locales y SaaS sin la complejidad de la infraestructura heredada.
- Controles de acceso adaptativosEl acceso no se basa únicamente en credenciales. ZTNA evalúa el comportamiento del usuario, el estado del dispositivo, la ubicación y el nivel de riesgo en tiempo real para permitir o denegar el acceso dinámicamente.
- Experiencia de Usuario Mejorada A diferencia de las VPN que reducen el rendimiento de las aplicaciones, ZTNA ofrece una conectividad más rápida y directa a la aplicación, lo que reduce la latencia y mejora la productividad.
- Superficie de ataque minimizadaDebido a que ZTNA solo expone lo necesario y oculta el resto, la huella digital de la empresa se vuelve casi invisible para los atacantes.
- Mejor cumplimiento y visibilidadCon un registro sólido, análisis y aplicación de políticas, ZTNA ayuda a las organizaciones a cumplir con los estándares de cumplimiento y obtener información detallada sobre los comportamientos de acceso.
Transición de VPN a ZTNA
Si bien la comparación entre ZTNA y VPN sigue siendo un factor clave para los líderes de TI, es evidente que Zero Trust ofrece un enfoque más preparado para el futuro. Aunque las VPN aún se utilizan en casos de uso heredados específicos, las organizaciones que buscan modernizarse deberían comenzar su transición de ZTNA a VPN ahora. La adopción de un modelo híbrido por fases permite a las empresas proteger las aplicaciones críticas con ZTNA, al tiempo que aprovechan el acceso VPN para los sistemas que lo requieren.
La clave reside en evaluar las necesidades de acceso, identificar los puntos de entrada de alto riesgo y priorizar las aplicaciones críticas para el negocio en la implementación de ZTNA . Con el tiempo, las empresas pueden reducir su dependencia de las VPN y avanzar hacia una arquitectura de confianza cero más resiliente.
¿Listo para dar el primer paso hacia la Confianza Cero?
Explora cómo Seqrite ZTNA Permite un acceso seguro, fluido y escalable para los trabajadores modernos. Cambie hoy mismo de las VPN obsoletas a un modelo de seguridad preparado para el futuro.