
• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Ransomware  Cómo evitar caer en correos electrónicos falsos como "Le han vigilado"
Cómo evitar caer en correos electrónicos falsos como "Ha estado bajo vigilancia"
04 Julio 2024

Cómo evitar caer en correos electrónicos falsos como "Ha estado bajo vigilancia"

Escrito por Gagandeep Saini
Gagandeep Saini
Ransomware

Una reciente estafa por correo electrónico titulada "Ha estado bajo vigilancia" es un ejemplo clásico de sextorsión. En estas estafas, los ciberdelincuentes amenazan con revelar información confidencial o comprometedora del destinatario a menos que se pague un rescate. Los destinatarios deben reconocer estos intentos fraudulentos y evitar interactuar con los estafadores.
Una reciente estafa por correo electrónico titulada "Ha estado bajo vigilancia" es un ejemplo clásico de sextorsión. En estas estafas, los ciberdelincuentes amenazan con revelar información confidencial o comprometedora sobre el destinatario a menos que se pague un rescate. Los destinatarios deben reconocer estos intentos fraudulentos y evitar interactuar con los estafadores.

Anatomía de la estafa

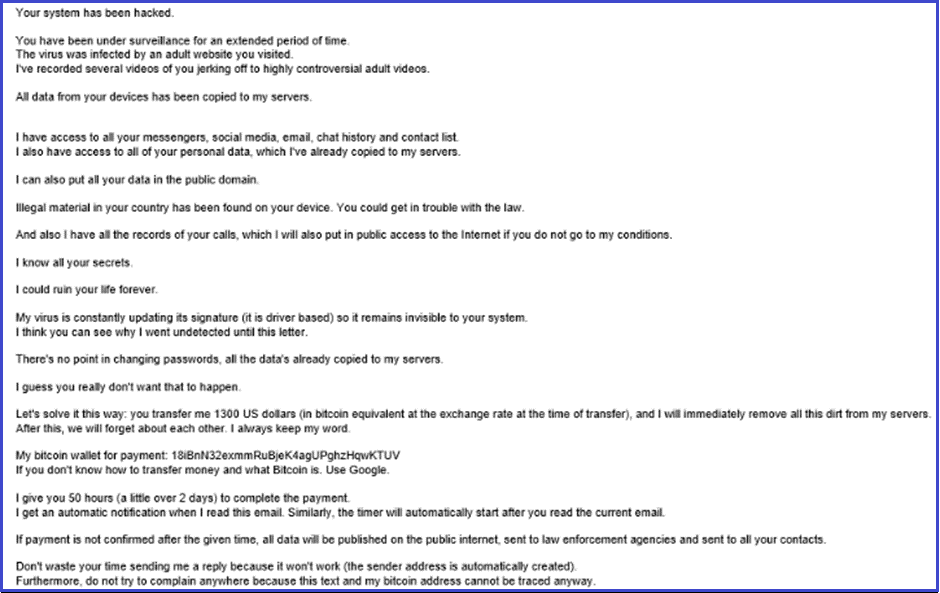
Los estafadores responsables de estos correos electrónicos suelen afirmar haber pirateado el sistema del destinatario, alegando poseer material comprometedor. A continuación, un resumen de sus tácticas:

  • Afirmaciones falsas de piratería informática: Los estafadores afirman que el sistema del destinatario ha sido comprometido y que ha estado bajo vigilancia durante un período prolongado.
  • Alegaciones de infección: Afirman que el dispositivo del destinatario se infectó al visitar un sitio web para adultos y que grabaron vídeos explícitos.
  • Reclamaciones por robo de datos: También alegan que han copiado todos los datos del dispositivo del destinatario a sus servidores.
  • Demanda de rescate: Se exige un rescate, a menudo en Bitcoin, con amenazas de exposición pública si el pago no se realiza dentro de un plazo específico.
  • Tácticas de intimidación:El correo electrónico emplea amenazas de consecuencias legales y afirmaciones de anonimato para intimidar al destinatario.
  • Evasión de detección: Afirman que el virus utilizado es indetectable y que los cambios de contraseña serán inútiles.
  • Reportar amenazas: Los estafadores advierten contra responder o denunciar el correo electrónico, afirmando que la dirección del remitente es imposible de rastrear y amenazando con publicar los datos del destinatario si se contacta a la policía.

Reconocer y denunciar

Estos correos electrónicos son intentos puramente coercitivos de extorsionar mediante el miedo y la intimidación. Los destinatarios no deben responder ni interactuar con estos estafadores. En su lugar, deben denunciar el correo electrónico a las autoridades competentes o a su proveedor de servicios de correo electrónico para evitar una mayor explotación.

¿Cómo las campañas de spam infectan las computadoras?

Los ciberdelincuentes suelen distribuir malware por correo electrónico mediante tácticas engañosas como el phishing . Disfrazan los correos electrónicos como mensajes legítimos de fuentes confiables, incitando a los destinatarios a hacer clic en enlaces maliciosos o descargar archivos adjuntos infectados. Estos son algunos de los métodos más comunes:

  • Archivos adjuntos maliciosos: Archivos como archivos ejecutables (.exe), archivos comprimidos (.zip o .rar), documentos de Microsoft Office (.doc o .docx) y archivos PDF pueden contener cargas útiles de malware ocultas.
  • Enlaces maliciosos: Los enlaces incrustados en correos electrónicos pueden dirigir a los destinatarios a sitios web aparentemente confiables que desencadenan descargas automáticas o incitan a los usuarios a descargar archivos maliciosos.

Cómo evitar la instalación de malware

Para protegerse de infecciones de malware a través de correos electrónicos, siga estas pautas:

  1. Precaución de ejercicio:Tenga cuidado con los archivos adjuntos o enlaces a correos electrónicos, especialmente si llegan inesperadamente o parecen irrelevantes, particularmente si provienen de direcciones desconocidas o sospechosas.
  2. Mantenga el software actualizado:Asegúrese de que su sistema operativo, los programas instalados y las herramientas de seguridad estén actualizados para mitigar las vulnerabilidades.
  3. Descargar de fuentes confiables: Descargue aplicaciones y archivos únicamente de sitios web oficiales y tiendas de aplicaciones confiables.
  4. Evite sitios web dudosos:Acérquese a las ventanas emergentes, anuncios o botones de sitios web sospechosos con escepticismo.
  5. Abstenerse de utilizar software pirateado:Evite utilizar software pirateado o herramientas de cracking.
  6. Escaneos regulares:Escanee periódicamente su computadora para identificar y eliminar cualquier amenaza existente que pueda comprometer la seguridad de su sistema.

Si ya ha abierto archivos adjuntos maliciosos, se recomienda ejecutar un "Análisis completo del sistema" con su software de seguridad para eliminar automáticamente cualquier malware infiltrado.

Al mantenerse informado y alerta, puede protegerse de ser víctima de estas y otras amenazas cibernéticas.


 Publicación anteriorCómo la IA está cambiando la estrategia de comercialización de los ciberdelincuentes
Publicación siguiente  Paraguas de amenazas paquistaníes: tácticas convergentes de operaciones cibernéticas...
Gagandeep Saini

Acerca de Gagandeep Saini

Gagandeep Saini es un experimentado Gerente de Soporte Técnico apasionado por la ciberseguridad. Con más de 12 años de experiencia en el sector, ha consolidado...

Artículos de Gagandeep Saini »

Artículos Relacionados

  • Mejores técnicas de respuesta ante incidentes de ransomware para minimizar los daños

    2 de junio de 2026
  • Cómo recuperarse de un ataque de ransomware sin pagar el rescate.

    25 de mayo de 2026
  • Ataque de ransomware a través de conexiones SMB2 compartidas públicamente y cómo mantenerse protegido con Seqrite

    Marzo 11, 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (343) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (25) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso

