WP2Shell es una cadena de exploits crítica para WordPress Core, revelada en julio de 2026, que permite la ejecución remota de código (RCE) sin autenticación previa en instalaciones vulnerables de WordPress. Esta cadena es particularmente importante desde la perspectiva de la inteligencia sobre amenazas, ya que elimina la necesidad de que el atacante obtenga credenciales válidas o se autentique en la aplicación objetivo.
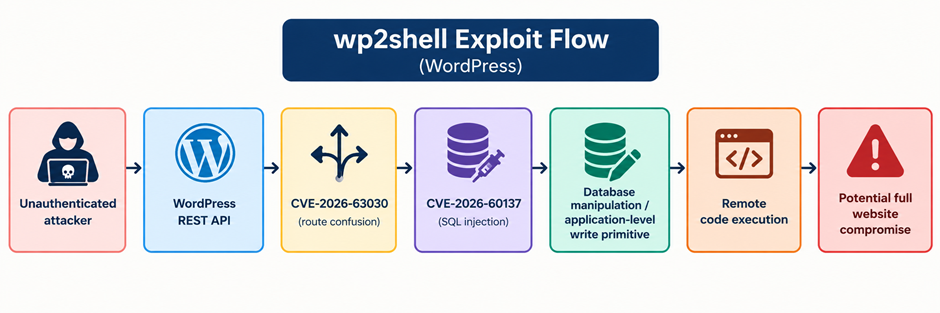
La cadena de explotación aprovecha dos vulnerabilidades del núcleo de WordPress, CVE-2026-63030 y CVE-2026-60137, que pueden encadenarse para pasar de una condición de ataque no autenticado a la ejecución de código arbitrario en las instalaciones afectadas de WordPress 6.9.x y 7.0.x.
Cómo funciona WP2Shell Ataque Trabajos de cadena:
La cadena de ataque WP2Shell combina dos vulnerabilidades distintas del núcleo de WordPress, utilizando la primera para crear una ruta de explotación para la segunda y, en última instancia, lograr la ejecución remota de código.
1. CVE-2026-63030 — Confusión de ruta de la API REST:
La primera vulnerabilidad reside en el mecanismo de procesamiento por lotes de la API REST de WordPress . Un fallo en el manejo de las solicitudes puede provocar que una solicitud entrante sea enrutada o procesada por un controlador de API REST no previsto.
Este comportamiento de confusión de rutas proporciona al atacante la información básica necesaria para acceder a una funcionalidad que, de otro modo, sería difícil de invocar directamente.
2. CVE-2026-60137 — Inyección SQL:
La segunda vulnerabilidad es un fallo de inyección SQL asociado al parámetro author__not in en WP_Query. De forma aislada, la vulnerabilidad afecta principalmente a la capa de consulta de la base de datos, permitiendo que la entrada controlada por el atacante influya en las consultas SQL.
Por sí solo, este problema no implica necesariamente la ejecución directa de código. Su importancia aumenta considerablemente al combinarse con la vulnerabilidad de la API REST.
3. Encadenamiento de vulnerabilidades:
La clave de WP2Shell reside en la interacción entre estas dos vulnerabilidades. CVE-2026-63030 proporciona la ruta de ataque necesaria para alcanzar y explotar la inyección SQL en CVE-2026-60137.
4. Lograr la ejecución remota de código:
La cadena de explotación combinada puede utilizarse para lograr la ejecución remota de código (RCE) en el servidor WordPress afectado. Por lo tanto, una explotación exitosa puede permitir que un atacante pase de un punto de entrada a nivel de aplicación accesible externamente a la ejecución de código controlado por el atacante en el sistema subyacente.
Por qué es importante la "preautenticación":
La preautenticación significa que un atacante no necesita una cuenta válida de WordPress, credenciales o una sesión autenticada antes de intentar explotar la vulnerabilidad.
Esto reduce significativamente la barrera para la explotación. En un escenario de ataque tradicional, un adversario primero tendría que comprometer una cuenta de administrador antes de explotar un componente vulnerable de WordPress:
Comprometer la cuenta de administrador → Autenticar → Explotar WordPress
Con WP2Shell, la ruta de ataque puede comenzar directamente desde la aplicación WordPress expuesta públicamente:
Acceder a un sitio público de WordPress → Explotar componentes Core vulnerables → Ejecutar código controlado por el atacante
Dado que la cadena de explotación puede iniciarse sin autenticación previa, una instalación de WordPress expuesta y vulnerable puede ser directamente accesible para un atacante no autenticado, lo que aumenta la superficie de ataque potencial y la urgencia de la remediación.
Detalles de la vulnerabilidad de WP2Shell:
CVE-2026-63030 — Confusión de ruta de la API REST:
La vulnerabilidad CVE-2026-63030 afecta al mecanismo de procesamiento por lotes de la API REST de WordPress, expuesto a través del punto final /wp-json/batch/v1. El controlador de lotes permite a los clientes enviar múltiples solicitudes a la API REST dentro de una única carga útil JSON.
La vulnerabilidad radica en cómo el controlador de lotes resuelve y distribuye las rutas anidadas . Al insertar una estructura de lote interna dentro de una solicitud de lote externa, un atacante no autenticado puede manipular el proceso de resolución de rutas y acceder a los manejadores de la API REST que normalmente requieren autenticación.
Por sí sola, la vulnerabilidad CVE-2026-63030 no permite la ejecución directa de código . Su importancia en la cadena WP2Shell radica en que proporciona una vía no autenticada a una funcionalidad vulnerable a la vulnerabilidad CVE-2026-60137.
CVE-2026-60137 — Inyección SQL:
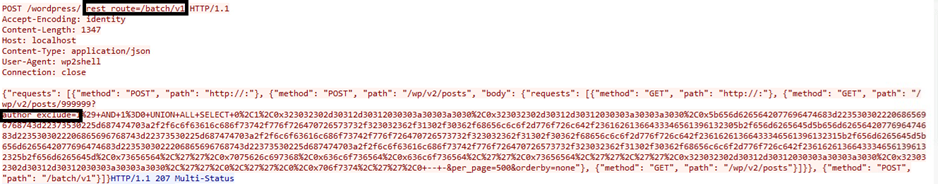
CVE-2026-60137 es una vulnerabilidad de inyección SQL asociada con el endpoint de publicaciones de la API REST de WordPress. El parámetro público author_exclude se asigna internamente al argumento author__not_in utilizado por WP_Query.
Debido a un manejo insuficiente de las entradas, los valores especialmente diseñados que se proporcionan a través de author_exclude pueden influir en la consulta de la base de datos resultante y potencialmente introducir SQL controlado por un atacante.
Si bien la inyección SQL representa por sí sola una vulnerabilidad a nivel de base de datos, su impacto se vuelve significativamente más grave cuando se combina con la vulnerabilidad CVE-2026-63030.
En otras palabras, CVE-2026-63030 proporciona la ruta no autenticada a la funcionalidad afectada, mientras que CVE-2026-60137 proporciona la primitiva de inyección SQL . La combinación de estas debilidades transforma dos vulnerabilidades separadas en una ruta de explotación más amplia que, en última instancia, puede conducir a la ejecución remota de código.
Comportamiento de explotación:
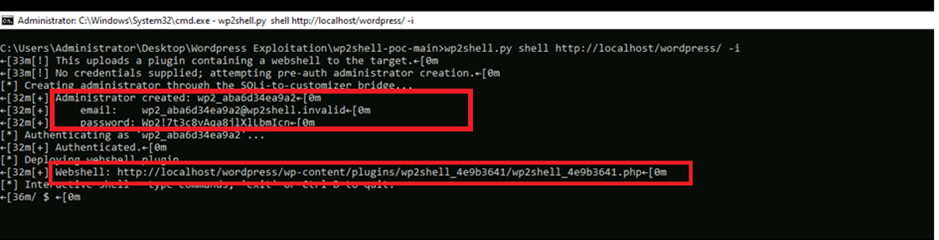
- Como parte de la cadena de ataque, podrían crearse cuentas de administrador de WordPress inesperadas. La prueba de concepto demuestra cómo se puede aprovechar la inyección SQL por lotes para obtener acceso de administrador.
Tras la escalada de privilegios, la cadena de ataque procede al despliegue de un shell web basado en un plugin, que proporciona una interfaz para ejecutar comandos en el servidor WordPress comprometido.
2. Carga útil de explotación capturada
Una solicitud HTTP POST interceptada tiene como objetivo el punto final de procesamiento por lotes de la API REST de WordPress en /wp-json/batch/v1. El cuerpo de la solicitud contiene solicitudes API anidadas que activan la vulnerabilidad de confusión de rutas y, posteriormente, alcanzan la funcionalidad de consulta vulnerable.
Actividad de preparación de WP2Shell:
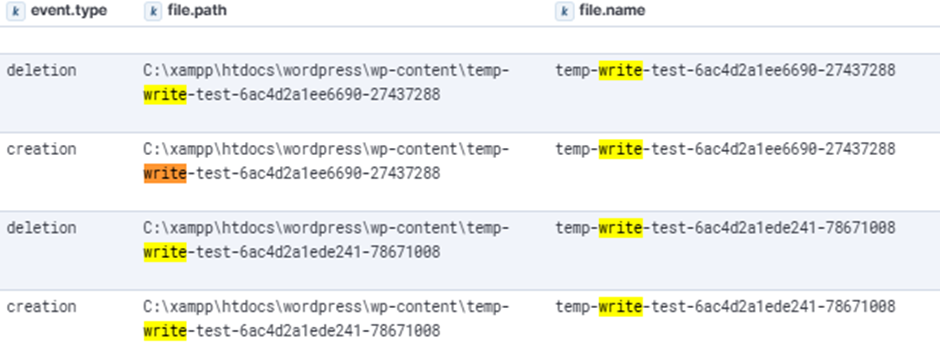
- Comprobaciones de capacidad de escrituraEl proceso de explotación crea y posteriormente elimina archivos temporales que coinciden con el patrón temp-write-test-* en wp-content/. Esta actividad parece tener como objetivo verificar que el directorio de destino sea escribible.
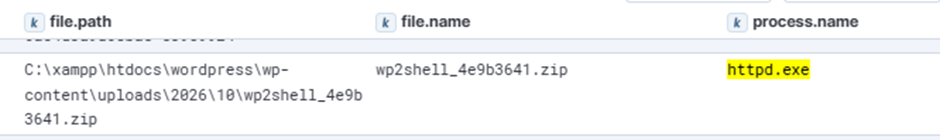
2. Preparación de la carga útil : Se escribe un archivo ZIP en el directorio de cargas de WordPress en wp-content/uploads/2026/10/, con nombres de archivo como wp2shell_4e9b3641.zip.
- Extracción de carga útil: El archivo preparado se descomprime, lo que da como resultado que los archivos PHP se escriban en wp-content/upgrade/wp2shell_ /, incluyendo archivos como wp2shell_ .php.
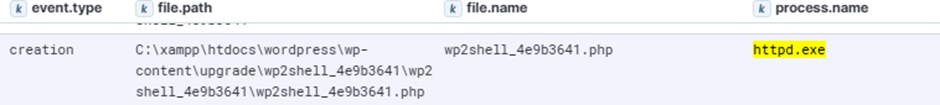
- Instalar: El directorio de plugins se renombra a wp-content/plugins/wp2shell_ / haciendo que la carga útil esté disponible dentro del director de plugins de WordPress.
Todo esto corresponde al proceso httpd.exe, que realiza la escritura de archivos, algo normal durante las cargas legítimas de plugins de WordPress. Sin embargo, el volumen inusual y los nombres de archivo específicos de WP2Shell hacen que esta actividad resulte sospechosa en el sistema.
Artefactos del host WP2Shell:
- Directorios de complementos: Directorios que coinciden con wp2shell_ Patrón de nomenclatura en wp-content/plugins/.
- Actividad del archivo PHP: Archivos .php recién creados o modificados dentro de wp-content/plugins/ o wp-content/cache/.
- Artefactos de escritura-prueba: Archivos temporales que coinciden con el patrón temp-write-test-* en wp-content/, observados durante las pruebas de laboratorio y la actividad de preproducción.
- Cuentas de administrador inesperadas: Aparecen cuentas de administrador de WordPress recién creadas durante el período en que se sospecha que se está produciendo una explotación.
¿Qué versiones de WordPress se vieron afectadas?
|
|
||
| 6.8.0-6.8.5 | Afectado por CVE-2026-60137 | ||
| 6.9.0-6.9.4 | Vulnerable a la cadena completa de ejecución remota de código (RCE) de WP2Shell. | ||
| 7.0.0-7.0.1 | Vulnerable a la cadena completa de ejecución remota de código (RCE) de WP2Shell. | ||
| 6.8.6 | Fijo | ||
| 6.9.5 | Fijo | ||
| 7.0.2 | Fijo |
Las versiones de WordPress 6.9.0–6.9.4 y 7.0.0–7.0.1 fueron expuestas a la cadena completa de explotación de WP2Shell.
Mapeo MITER ATT&CK:
| Táctica | Tecnologia | Evidencia |
| Escaneo activo: escaneo de vulnerabilidades | T1595.002 | Se están buscando puntos finales de WordPress expuestos, incluidos /wp-json/ y el punto final de la API por lotes. |
| Aprovechar la aplicación de cara al público | T1190 | Explotación de la vulnerabilidad de confusión de rutas por lotes, seguida de una inyección SQL a través del parámetro author_exclude. |
Recomendaciones:
- Priorizar la aplicación de parches y la corrección de errores. Actualizar las instalaciones de WordPress afectadas a 6.8.6, 6.9.5, 7.0.2 o una versión posterior compatible. según sea apropiado.
- Limitar la exposición de la API REST sin autenticación. Cuando sea factible desde el punto de vista operativo, restrinja el acceso no autenticado a la funcionalidad sensible de la API REST de WordPress, prestando especial atención a la controlador de lotes y publica consultas que exponen la funcionalidad de filtrado de autores.
- Buscar indicadores posteriores a la explotación. Inspeccione los hosts de WordPress afectados para archivos PHP inesperados, archivos de aplicación creados o modificados recientemente, directorios de complementos sospechosos, cuentas de administrador anómalas y otros cambios en el sistema de archivos o a nivel de aplicación. que se produce durante el período en el que se sospecha que se está produciendo la explotación.
¿Cómo protege Quick Heal a sus clientes?
Quick Heal aprovecha sus tecnologías de protección avanzadas existentes para proteger a sus clientes contra la vulnerabilidad WP2Shell.
Las siguientes detecciones basadas en el comportamiento y la red ayudan a identificar y protegerse contra la actividad de ataque de WP2Shell.
Detección de comportamiento:
- SL_A WP2Shell Modificación sospechosa de archivos PHP en plugins de WordPress: Detecta la creación o modificación sospechosa de archivos PHP dentro de los directorios de plugins de WordPress.
Detecciones basadas en la red:
- HTTP/CVE-2026-63030!DP.50405
- HTTP/CVE-2026-63030!SP.50370
Estas capacidades de detección por capas ayudan a identificar actividades sospechosas asociadas con WP2Shell y a reforzar la protección contra posibles intentos de explotación.
Autores: Amruta Wagh y Yash Jare