

La transformación digital ha cambiado la forma en que operan las empresas. Las organizaciones ahora dependen de aplicaciones en la nube, plataformas digitales, dispositivos conectados, proveedores externos, redes sociales y canales de atención al cliente en línea para ofrecer productos y servicios. Si bien estas tecnologías crean nuevas oportunidades de crecimiento, también amplían el panorama de riesgos digitales de la organización.
Un solo activo expuesto, una cuenta comprometida, una aplicación vulnerable, una credencial filtrada o un dominio suplantado pueden tener graves consecuencias para una empresa. El problema radica en que muchos de estos riesgos se encuentran fuera de los límites de seguridad tradicionales y pueden pasar desapercibidos hasta que causen daños.
Aquí es donde la gestión de riesgos digitales cobra importancia. Proporciona un enfoque más amplio para identificar, evaluar, monitorear y mitigar los riesgos en todo el ecosistema digital de una organización.
¿Qué es la gestión de riesgos digitales?
La gestión de riesgos digitales es el proceso de identificar, evaluar, supervisar y mitigar los riesgos que pueden afectar a los activos digitales, las operaciones, la reputación y la continuidad del negocio de una organización.
La ciberseguridad tradicional suele centrarse en la protección de la infraestructura interna, los dispositivos, las redes y las aplicaciones. La gestión de riesgos digitales adopta una perspectiva más amplia. Considera tanto los riesgos digitales internos como los externos, incluyendo las amenazas en la web superficial, la web profunda, la web oscura, las redes sociales, los dominios, los ecosistemas de terceros y los activos digitales expuestos.
El objetivo no es simplemente detectar amenazas, sino comprender la exposición general de la organización al riesgo digital y tomar medidas proactivas para reducirlo antes de que se convierta en un problema para el negocio.
Un enfoque eficaz para la gestión de riesgos digitales generalmente incluye:
- Descubrimiento de activos digitales: Identificación de dominios, subdominios, direcciones IP, aplicaciones, recursos en la nube y otros activos accesibles desde Internet.
- Evaluación de riesgos: Evaluar las vulnerabilidades, las exposiciones, las amenazas y su posible impacto en el negocio.
- Monitoreo continuo: Seguimiento de los cambios y los riesgos emergentes en la presencia digital de la organización.
- Threat intelinteligencia: Recopilar información útil sobre amenazas, credenciales comprometidas, infraestructura maliciosa y campañas de ataque emergentes.
- Respuesta y mitigación de incidentes: Adoptar las medidas adecuadas para contener o eliminar los riesgos identificados.
- Supervisión de riesgos por parte de terceros: Evaluar los riesgos que se introducen a través de proveedores, socios, vendedores y otras entidades externas.
- Protección de marca y reputación: Detección de suplantación de identidad, dominios fraudulentos, perfiles falsos y otras actividades que pueden dañar la confianza del cliente.
En pocas palabras, la gestión de riesgos digitales ayuda a las empresas a responder tres preguntas fundamentales: ¿Qué está expuesto? ¿Qué podría salir mal? ¿Y qué debemos hacer al respecto?
Principales riesgos digitales a los que se enfrentan las organizaciones hoy en día.
El entorno digital moderno genera riesgos que van mucho más allá de los ciberataques tradicionales. Algunos de los riesgos más importantes incluyen:
- Activos digitales expuestos
Las organizaciones pueden tener activos conectados a internet de los que los equipos de seguridad no son conscientes. Subdominios olvidados, aplicaciones obsoletas, servicios expuestos y sistemas mal configurados pueden proporcionar a los atacantes posibles puntos de entrada.
A medida que las organizaciones añaden continuamente nuevos activos digitales, mantener una visión precisa de la superficie de ataque externa se vuelve cada vez más difícil.
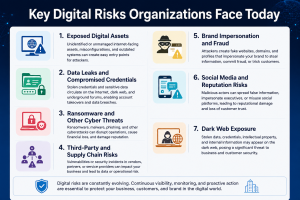
- Fugas de datos y credenciales comprometidas
Los nombres de usuario, contraseñas, claves API y otras credenciales robadas pueden aparecer en foros clandestinos, mercados de la web oscura u otras fuentes en línea. Los atacantes pueden usar estas credenciales para tomar el control de cuentas, escalar privilegios, robar datos o realizar ataques adicionales.
La monitorización de credenciales comprometidas puede ayudar a las organizaciones a identificar posibles vulnerabilidades antes de que los atacantes las exploten.
- Ransomware y otras amenazas cibernéticas
El ransomware sigue siendo un riesgo importante para las empresas, ya que un ataque puede interrumpir las operaciones, cifrar datos críticos y provocar daños financieros y a la reputación.
La gestión de riesgos digitales puede complementar los controles de seguridad internos al ayudar a las organizaciones a identificar indicadores externos de compromiso, vulnerabilidades expuestas y actividades de amenazas asociadas con su entorno digital.
- Riesgos de terceros y de la cadena de suministro
Las empresas dependen cada vez más de proveedores, prestadores de servicios, socios tecnológicos y plataformas en la nube. Una vulnerabilidad de seguridad en cualquiera de estas organizaciones puede afectar a sus clientes y socios.
La monitorización de riesgos de terceros ayuda a las empresas a obtener una mayor visibilidad de los riesgos que se introducen a través de su ecosistema digital ampliado.
- Suplantación de identidad de marca y fraude
Los atacantes pueden crear sitios web, dominios, perfiles en redes sociales y otras identidades digitales falsas que imitan a empresas legítimas. Estas pueden utilizarse para el phishing, el fraude, el robo de credenciales o la distribución de contenido malicioso.
Más allá de las pérdidas financieras directas, este tipo de ataques pueden erosionar la confianza del cliente y dañar la reputación de la marca.
- Redes sociales y riesgos para la reputación
Las plataformas sociales pueden utilizarse para suplantar la identidad de empleados o ejecutivos, distribuir contenido fraudulento o llevar a cabo campañas de ingeniería social.
La monitorización de los canales digitales puede ayudar a las organizaciones a detectar actividades sospechosas asociadas a su marca y a responder con mayor rapidez.
- Exposición en la Dark Web
La web oscura puede proporcionar a los atacantes un entorno para intercambiar credenciales robadas, datos corporativos, malware e información sobre organizaciones comprometidas.
Sin una supervisión adecuada, las empresas pueden desconocer que su información ha aparecido en estos entornos hasta que se utiliza en un ataque.
Comprueba ahora tu puntuación de riesgo digital.
Cómo la gestión de riesgos digitales ayuda a identificar, evaluar y mitigar los riesgos.
El valor de la gestión digital de riesgos reside en convertir las señales de riesgo dispersas en información útil para la toma de decisiones.
- Identificar: Descubrir qué está expuesto
El primer paso consiste en obtener visibilidad de la huella digital de la organización.
Las empresas necesitan identificar los activos, dominios, aplicaciones, recursos en la nube, credenciales, conexiones de terceros y otras entidades digitales conocidas y desconocidas que dan a Internet y que están asociadas con la organización.
La detección continua puede revelar activos que podrían haber pasado desapercibidos para los procesos de seguridad convencionales.
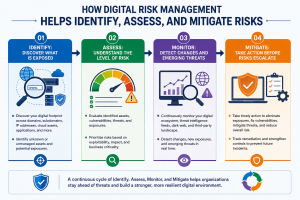
- Evaluar: Comprender el nivel de riesgo
No todas las exposiciones digitales representan el mismo nivel de peligro. La evaluación de riesgos ayuda a las organizaciones a priorizar las amenazas en función de factores como la facilidad de explotación, la importancia para el negocio, la sensibilidad de los datos y el impacto potencial.
Por ejemplo, un sistema expuesto que contenga información comercial confidencial puede requerir atención inmediata, mientras que un problema de configuración de bajo riesgo puede resolverse mediante una corrección rutinaria.
Este enfoque basado en el riesgo permite a los equipos de seguridad concentrar sus recursos donde pueden tener el mayor impacto.
- Monitorización: Detectar cambios y amenazas emergentes
El riesgo digital está en constante evolución. Se registran nuevos dominios, se descubren vulnerabilidades, se filtran credenciales y los ciberdelincuentes cambian sus tácticas.
La monitorización continua permite a las organizaciones identificar estos cambios en lugar de depender de evaluaciones periódicas.
Las alertas en tiempo real o casi en tiempo real pueden ayudar a los equipos de seguridad a responder más rápidamente ante vulnerabilidades críticas.
- Mitigar: Actúe antes de que los riesgos se agraven.
La detección solo es útil cuando conduce a la acción. La gestión de riesgos digitales facilita la mitigación al ayudar a las organizaciones a eliminar activos expuestos, proteger cuentas comprometidas, corregir vulnerabilidades, desactivar dominios fraudulentos, abordar riesgos de terceros y responder a amenazas emergentes.
El resultado es un enfoque de seguridad proactivo, en lugar de esperar a que un incidente revele una vulnerabilidad.
Por qué la gestión de riesgos digitales es esencial para la resiliencia y el crecimiento empresarial.
El riesgo digital ya no es una preocupación exclusiva del departamento de TI. Puede influir directamente en la continuidad del negocio, la confianza del cliente, el cumplimiento normativo, los ingresos y la reputación de la marca.
- Mejorar la resiliencia empresarial
Las organizaciones que comprenden su exposición digital están mejor preparadas para afrontar y responder a los ciberataques. La identificación temprana de los riesgos puede reducir la probabilidad y el impacto potencial de los ataques disruptivos.
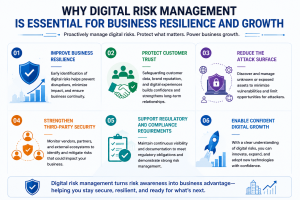
- Proteger la confianza del cliente
Los clientes esperan que las organizaciones protejan su información y mantengan experiencias digitales seguras. Detectar sitios web fraudulentos, intentos de suplantación de identidad y exposición de datos puede ayudar a las empresas a proteger su reputación y fortalecer la confianza de sus clientes.
- Reducir la superficie de ataque
No se puede proteger lo que no se ve. La gestión de riesgos digitales proporciona una mayor visibilidad de los activos externos y las posibles vulnerabilidades, lo que ayuda a las organizaciones a reducir continuamente su superficie de ataque.
- Reforzar la seguridad de terceros
A medida que las empresas se interconectan más, comprender la postura de seguridad de proveedores y socios cobra mayor importancia. La gestión de riesgos digitales ayuda a las organizaciones a supervisar las dependencias externas e identificar riesgos potenciales en todo el ecosistema.
- Apoyo a los requisitos normativos y de cumplimiento.
Las normativas sobre privacidad y ciberseguridad hacen cada vez más hincapié en las medidas de seguridad adecuadas, la gestión de riesgos y la protección de datos personales y empresariales. Un enfoque estructurado del riesgo digital puede ayudar a las organizaciones a demostrar una gobernanza de seguridad más sólida y una mayor concienciación sobre los riesgos.
- Impulsar un crecimiento digital seguro
La transformación digital no debe implicar aceptar riesgos incontrolados. Con una visibilidad continua y una mitigación proactiva de riesgos, las organizaciones pueden adoptar nuevas tecnologías, ampliar sus servicios digitales e ingresar a nuevos mercados con mayor confianza.
Desarrollando un enfoque proactivo ante el riesgo digital.
El riesgo digital no puede gestionarse mediante una evaluación puntual. El entorno digital cambia continuamente y pueden surgir nuevas amenazas en cualquier momento.
Por lo tanto, las empresas deberían considerar la gestión del riesgo digital como un proceso continuo:
Descubrir → Evaluar → Monitorear → Priorizar → Mitigar → Monitorear continuamente
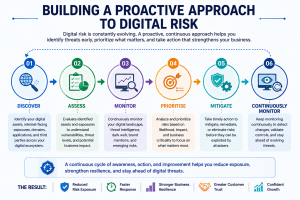
Este enfoque ayuda a las organizaciones a pasar de una ciberseguridad reactiva a una gestión proactiva del riesgo digital.
El objetivo no es eliminar todos los riesgos posibles; eso rara vez es realista. En cambio, las organizaciones deben comprender dónde se encuentran sus mayores vulnerabilidades, determinar qué riesgos podrían tener el mayor impacto en el negocio y tomar medidas oportunas para reducirlos.
Conclusión
El entorno empresarial moderno va mucho más allá de la red corporativa tradicional. Las organizaciones cuentan con activos digitales, identidades en línea, relaciones con terceros, plataformas de atención al cliente y datos distribuidos en un ecosistema cada vez más complejo.
Esta mayor presencia digital crea nuevas oportunidades para los atacantes y nuevos desafíos para los equipos de seguridad.
La gestión de riesgos digitales ofrece una forma proactiva de identificar, evaluar, monitorear y mitigar estos riesgos. Al obtener visibilidad continua de su entorno digital, las organizaciones pueden reducir la exposición, proteger sus marcas y clientes, fortalecer su resiliencia y respaldar un crecimiento digital sostenible.
Con Seqrite Digital Risk Protection Services (DRPS)Las organizaciones pueden fortalecer este enfoque mediante el monitoreo continuo de su ecosistema digital. Desde la identificación de activos expuestos y el monitoreo de la web superficial, profunda y oscura hasta la detección de suplantación de marca, riesgos de terceros y otras amenazas digitales, Seqrite DRPS ayuda a las empresas a obtener una visión práctica de su panorama de riesgos digitales en constante evolución.
En un entorno donde pueden surgir nuevos riesgos digitales cada día, saber qué está expuesto —y actuar antes de que lo hagan los atacantes— puede marcar una diferencia significativa.
Preguntas frecuentes
1. ¿Qué es la gestión de riesgos digitales?
La gestión de riesgos digitales es el proceso de identificar, evaluar, supervisar y mitigar los riesgos asociados con los activos digitales de una organización, su presencia en línea, su infraestructura tecnológica, terceros y su ecosistema digital.
2. ¿Por qué es importante la gestión de riesgos digitales para las empresas?
La gestión de riesgos digitales ayuda a las empresas a identificar posibles amenazas antes de que causen daños. Puede reducir la superficie de ataque, proteger la información confidencial, salvaguardar la reputación de la marca, fortalecer la resiliencia empresarial y respaldar un crecimiento digital seguro.
3. ¿Cuáles son los tipos más comunes de riesgos digitales?
Entre los riesgos digitales comunes se incluyen la exposición de activos, el compromiso de credenciales, las fugas de datos, el ransomware, las vulnerabilidades, los riesgos de terceros, la suplantación de identidad de marcas, los dominios fraudulentos, las amenazas en las redes sociales y la exposición en la web oscura.
4. ¿Cómo funciona la gestión de riesgos digitales?
La gestión del riesgo digital generalmente implica descubrir activos digitales, evaluar su riesgo, monitorear continuamente las amenazas y las vulnerabilidades, priorizar los riesgos críticos y tomar las medidas de mitigación adecuadas.
5. ¿Cuál es la diferencia entre ciberseguridad y gestión de riesgos digitales?
La ciberseguridad se centra principalmente en proteger sistemas, redes, aplicaciones, dispositivos y datos frente a las ciberamenazas. La gestión de riesgos digitales adopta un enfoque más amplio al monitorizar también los riesgos digitales externos, como la suplantación de identidad de marca, los activos expuestos, los riesgos de terceros, las credenciales comprometidas y la actividad en la web oscura.
6. ¿Cómo ayuda la gestión de riesgos digitales a reducir la superficie de ataque de una organización?
Ayuda a las organizaciones a descubrir activos conocidos y desconocidos expuestos a internet, identificar vulnerabilidades y exposiciones, y priorizar los riesgos que podrían ser explotados por atacantes. El monitoreo continuo también ayuda a detectar activos recién expuestos y amenazas emergentes.
7. ¿Puede la gestión de riesgos digitales ayudar a proteger la marca de una empresa?
Sí. La gestión de riesgos digitales puede ayudar a detectar sitios web fraudulentos, dominios similares, perfiles falsos en redes sociales, intentos de suplantación de identidad y otras actividades en línea que pueden utilizarse para estafar a los clientes o dañar la reputación de una empresa.
8. ¿Cómo puedo Seqrite ¿DRPS ofrece ayuda con la gestión de riesgos digitales?
Seqrite Digital Risk Protection Services (DRPS) ayuda a las organizaciones a monitorear y gestionar los riesgos en todo su ecosistema digital. Proporciona capacidades tales como monitoreo de activos digitales, monitoreo de la web superficial/profunda/oscura, monitoreo de riesgos de terceros, protección de marca, vigilancia de redes sociales, threat intelServicios de diligencia debida y de retirada de contenido para ayudar a las organizaciones a identificar y responder de forma proactiva a los riesgos digitales.


