
Desde finales de 2019, MAZE Ransomware comenzó a ser infame por su cifrado, robo de datos y la posterior venta de los datos robados. Algunas otras razones detrás de su popularidad son también sus objetivos únicos y las demandas de rescate.
Desde su inicio, alrededor de mayo de 2019, los actores de MAZE se dirigen a múltiples sectores, los más destacados son la atención médica y la investigación, que contienen datos confidenciales: las empresas gubernamentales y privadas también son objetivos importantes para este ransomware. En múltiples casos, los atacantes se han hecho pasar por agencias gubernamentales o proveedores de seguridad que piden a los usuarios que abran los archivos adjuntos en correos electrónicos / sitios web; en algunos casos, las máquinas víctimas ya fueron violadas, mucho antes de los ataques reales de ransomware. Las demandas de rescate del grupo Maze varían según los datos adquiridos de una red comprometida (víctima) y la capacidad de pago de las víctimas. Estas demandas fueron principalmente en bitcoins que van desde unos pocos cientos hasta unos pocos millones de dólares.
Maze ha estado utilizando correos electrónicos, RDP junto con kits de exploits como Fallout EK, Spelevo EK que usaban algunas vulnerabilidades de Adobe Flash Player e Internet Explorer (por ejemplo, CVE-2018-8174, CVE-2018-4878 y CVE-2018-15982). Aunque estos son casos pasados, ahora existe la posibilidad de que los actores de MAZE usen otros vectores para llevar a cabo una nueva ola de ataques.
Aquí hay una nota de rescate típica utilizada por Maze Ransomware. Esta nota de rescate se elimina en cada carpeta cifrada.
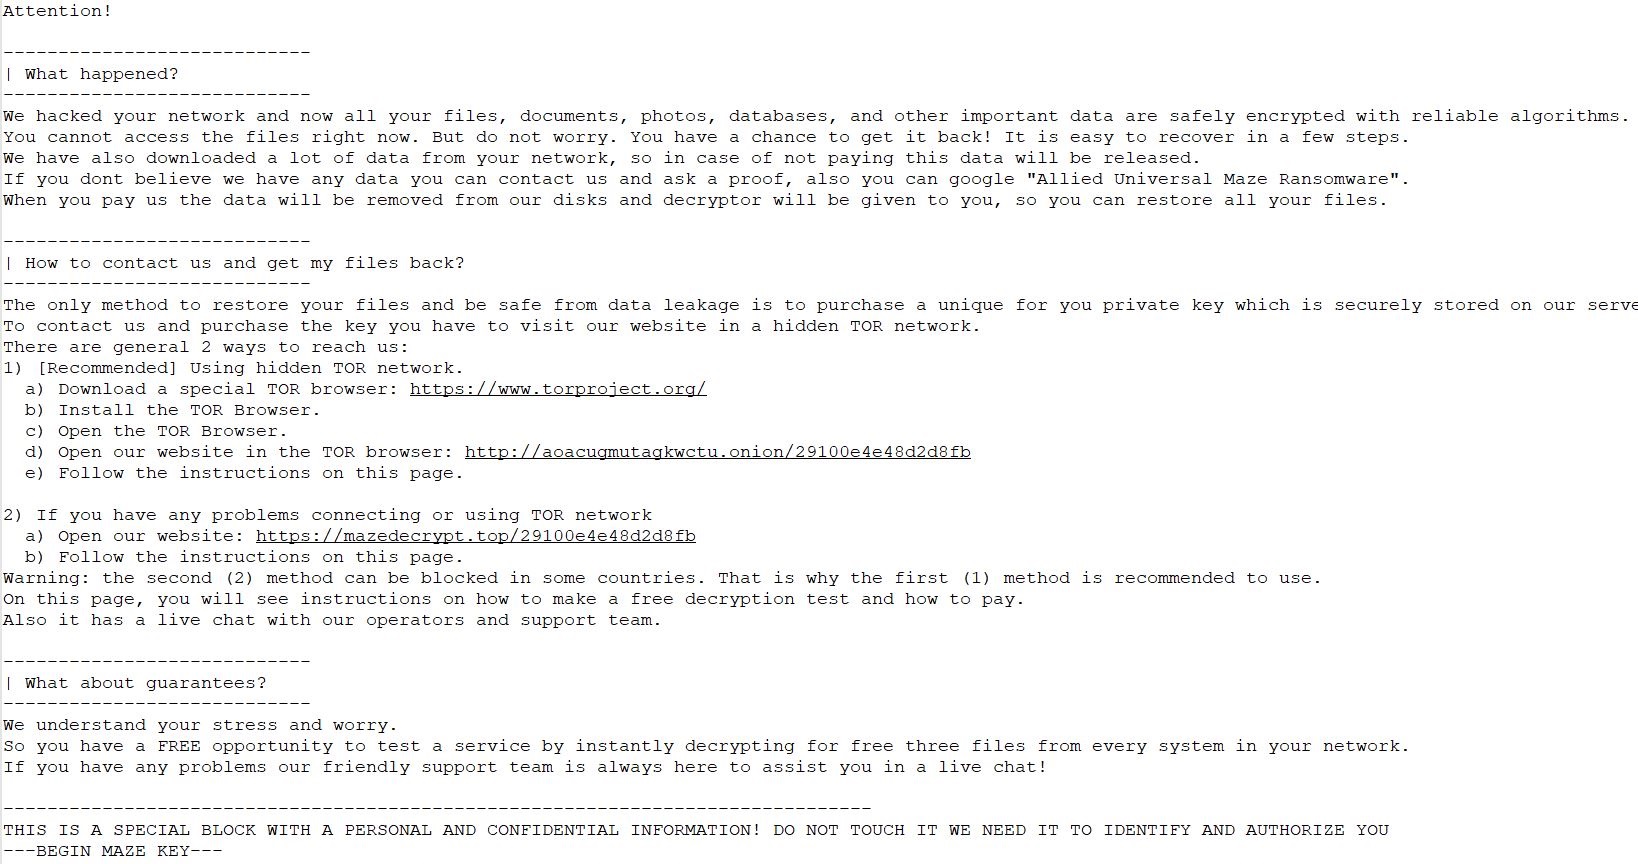 Nota de rescate
Después de un ataque exitoso, si la víctima no responde a las demandas de rescate, los adversarios publican los datos cifrados o los venden en foros clandestinos.
Los productos Quick Heal están equipados con tecnologías de detección multicapa como IDS / IPS, DNA Scan, Email Scan, BDS, Protección web y detección patentada de Anti Ransomware. Este enfoque de seguridad de varias capas nos ayuda a proteger a nuestros clientes contra Maze Ransomware y otras amenazas conocidas y desconocidas de manera eficiente.
Medidas de precaución:
Los vectores de infección comunes utilizados por Maze Ransomware son correos electrónicos de phishing con archivos adjuntos de MS Office y sitios web falsos / de phishing con Kits de exploits. Por lo tanto, recomendamos a nuestros usuarios finales que tengan cuidado al manejar correos electrónicos de fuentes desconocidas, descargar archivos adjuntos de MS Office, habilitar macros y hacer clic en enlaces sospechosos.
Aquí hay algunas pautas adicionales que ayudarán a minimizar la superficie de ataque y los posibles daños a la infraestructura de TI.
Parchear el sistema operativo y el software:
- Mantenga actualizado su sistema operativo y otro software. Las actualizaciones de software con frecuencia incluyen parches para vulnerabilidades de seguridad recientemente descubiertas que podrían ser explotadas por los atacantes.
- Aplique parches y actualizaciones para software como Microsoft Office, Java, Adobe Reader, Adobe Flash y navegadores de Internet como Internet Explorer, Chrome, Firefox, Opera, etc., incluidos los complementos del navegador
- Mantenga siempre actualizado su software de seguridad (antivirus, firewall, etc.) para proteger su computadora de las nuevas variantes de Malware.
- No descargue software crackeado / pirateado, ya que corren el riesgo de que ingresen puertas traseras para malware en su computadora.
- Evite descargar software de sitios P2P o torrent no confiables. En la mayoría de los casos, albergan software malicioso
Usuarios y privilegios:
- Audite 'Usuarios locales / de dominio' y elimine / desactive usuarios no deseados.
- Cambie las contraseñas de TODAS las cuentas de usuario y establezca contraseñas únicas y complejas (que incluyan letras MAYÚSCULAS, minúsculas, números y caracteres especiales que nunca se hayan usado). Sin embargo, un mal ejemplo serían contraseñas comunes como P@ssw0rd, Admin@123#, etc.
- Establezca políticas de caducidad de contraseña y bloqueo de cuenta (en caso de que se ingrese una contraseña incorrecta).
- No asigne privilegios de administrador a los usuarios.
- Siempre que sea posible, habilite la autenticación multifactor para garantizar que todos los inicios de sesión sean legítimos.
- No permanezca conectado como administrador, a menos que sea estrictamente necesario.
- Evite navegar, abrir documentos u otras actividades laborales regulares mientras esté conectado como administrador.
Deshabilitar macros para Microsoft Office:
- No habilite las 'macros' o el 'modo de edición' de forma predeterminada al ejecutar el documento, especialmente para los archivos adjuntos recibidos por correo electrónico. Muchas infecciones de malware dependen de su acción para activar macros.
- Considere instalar Microsoft Office Viewers: estas aplicaciones de visor le permiten ver cómo se ven los documentos sin siquiera abrirlos en Word o Excel. Más importante aún, el software del visor no admite macros en absoluto, por lo que esto reduce el riesgo de habilitar macros sin querer.
Mantenga su software antivirus y sus firmas actualizadas:
- Desde el punto de vista de la seguridad, es ciertamente beneficioso mantener el antivirus y otras protecciones basadas en firmas en su lugar y actualizadas.
- Si bien las protecciones basadas en firmas por sí solas no son suficientes para detectar y prevenir ataques sofisticados de ransomware diseñados para evadir las protecciones tradicionales, son un componente importante de una postura de seguridad integral.
- La protección antivirus actualizada puede proteger a su organización contra el malware conocido que se ha visto antes y tiene una firma existente y reconocida.
- Responda con cuidado y sensatez a las alertas generadas por el sistema de detección basado en el comportamiento y los sistemas de protección anti-ransomware. Prefiere bloquear / Denegar aplicaciones desconocidas detectadas por estos sistemas.
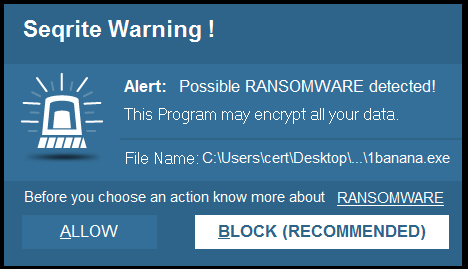
Imagen representativa de un aviso de decisión del usuario de los módulos de detección heurística
Navegación segura:
- Actualiza siempre tu navegador
- Intente evitar descargar medios o software pirateados / craqueados de sitios como torrents.
- Bloquee las ventanas emergentes de anuncios en el navegador.
- Verifique siempre si está accediendo al sitio web original revisando la barra de direcciones del navegador. Los sitios de phishing pueden mostrar contenido como si fuera real.
- Marque sitios importantes para evitar ser víctima de phishing.
- No comparta sus datos como nombre, número de contacto, identificación de correo electrónico, credenciales de sitios de redes sociales para ningún sitio web desconocido.
- No instale extensiones en navegadores de los que no tenga conocimiento. Esté atento a la suplantación de páginas web y no permita ningún aviso en una página web desconocida que esté visitando. Evite visitar sitios web de descarga de software crack
Red y carpetas compartidas:
- Mantenga contraseñas seguras y únicas para cuentas de inicio de sesión y recursos compartidos de red.
- Desactivar innecesaria, compartir administrador. es decir, admin $. Dar permiso de acceso a datos compartidos según el requisito
- Audite el acceso RDP y desactívelo si no es necesario. De lo contrario, establezca las reglas adecuadas para permitir el acceso solo desde Hosts específicos y previstos.
- Los atacantes, en casi todos los casos, utilizan scripts de PowerShell para explotar la vulnerabilidad, así que deshabilite el PowerShell En la red. Si necesita PowerShell para uso interno, intente bloquear la conexión de PowerShell.exe al acceso público.
- Audite el sistema de puerta de enlace y compruebe si hay una configuración incorrecta, si existe. (Por ejemplo, reenvío incorrecto realizado, si lo hubiera)
- Use una VPN para acceder a la red, en lugar de exponer RDP a Internet.
- Cree una carpeta de red separada para cada usuario cuando administre el acceso a las carpetas de red compartidas y desactívela si no es necesario.
- No guarde el software compartido en forma ejecutable.
Haga una copia de seguridad de sus datos y archivos:
- Es vital que haga una copia de seguridad de sus archivos importantes de manera consistente, preferiblemente utilizando almacenamiento con espacio de aire [que está aislado físicamente de las redes no seguras]. Habilite las copias de seguridad automáticas, si es posible, para sus empleados, de modo que no tenga que confiar en ellas para recordar ejecutar copias de seguridad periódicas por su cuenta.
- Proteja todas las copias de seguridad con una contraseña compleja única (mencionada en usuarios y privilegios).
- Utilice siempre una combinación de respaldo en línea y fuera de línea.
- Si su computadora se infecta con ransomware, sus archivos se pueden restaurar desde la copia de seguridad fuera de línea, una vez que se haya eliminado el malware.
- No mantenga las copias de seguridad sin conexión conectadas a su sistema, ya que estos datos podrían cifrarse cuando se produzca el ransomware.
Seguridad del correo electrónico:
- Fortalecer la seguridad del correo electrónico para detectar archivos adjuntos dañinos
- Habilite la autenticación multifactor para garantizar que todos los inicios de sesión sean legítimos
- Establecer políticas de caducidad de contraseña y bloqueo de cuenta (en caso de que se ingrese la contraseña incorrecta)
- No abra archivos adjuntos y enlaces en un correo electrónico enviado por una fuente desconocida, inesperada o no deseada. Elimine los correos electrónicos sospechosos que reciba de fuentes desconocidas, especialmente si contienen enlaces o archivos adjuntos. Los ciberdelincuentes utilizan técnicas de 'ingeniería social' para engañar a los usuarios para que abran archivos adjuntos o hagan clic en enlaces que conducen a sitios web infectados.
- Siempre active la protección de correo electrónico de su software antivirus
Limite el acceso a aquellos que lo necesitan:
- Para minimizar el impacto potencial de un éxito ataque de ransomware Contra su organización, asegúrese de que los usuarios solo tengan acceso a la información y los recursos necesarios para realizar su trabajo. Esta medida reduce significativamente la posibilidad de que un ataque de ransomware se propague lateralmente por su red. Abordar un ataque de ransomware en el sistema de un usuario puede ser complicado, pero las implicaciones de un ataque a toda la red son mucho mayores.
Capacitar a los empleados:
- Educar a los empleados para que reconozcan amenazas potencialesLos métodos de infección más comunes en las campañas de ransomware siguen siendo el spam y los correos electrónicos de phishing. Con frecuencia, la información del usuario puede prevenir un ataque antes de que ocurra. Dedique tiempo a educar a sus usuarios y asegúrese de que, si detectan algo inusual, lo informen a sus equipos de seguridad de inmediato.
Expertos en la materia : Jayesh Kulkarni, Umar Khan | Quick Heal Security Labs



