• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Ransomware  / Desvelando Abyss Locker: El rápido ascenso de una amenaza de ransomware
Descubriendo Abyss Locker: El rápido ascenso de una amenaza de ransomware
11 Abril 2024

Descubriendo Abyss Locker: El rápido ascenso de una amenaza de ransomware

Escrito por Soumen Birmania
Soumen Birmania
Ransomware

Introducción: 

Originado en marzo de 2023, Abyss Locker, una operación de ransomware de reciente creación, ha atacado rápidamente a empresas, convirtiéndose en una amenaza significativa en diversos sectores, como sistemas de control industrial (ICS), empresas y organizaciones del sector público. Representa una amenaza significativa tanto para sistemas Windows como Linux. 

Esta escalada está vinculada a la introducción de un cifrador Linux a medida, meticulosamente diseñado para infiltrarse en los entornos virtualizados ESXi de VMware. Esta estrategia amplía el alcance de Abyss Locker y amplifica su impacto en diversos sectores. 

El ransomware Abyss, aparentemente asociado con la infraestructura del ransomware HelloKitty, ha experimentado una modificación notable en su algoritmo de cifrado, pasando de AES a salsa_20. Esta adaptabilidad pone de manifiesto las sofisticadas tácticas del grupo y supone un mayor riesgo para la ciberseguridad.  

Análisis técnico: 

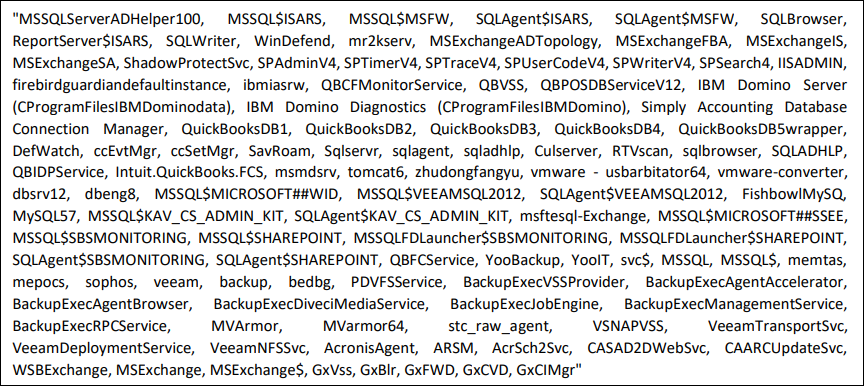
En primer lugar, crea un archivo de registro y luego actúa sobre la lista codificada de servicios y procesos. 
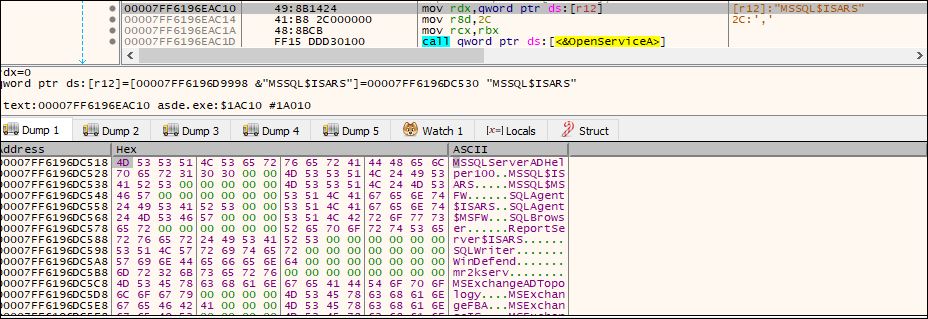
Figura: Lista de servicios que se van a cancelar

Finaliza los siguientes servicios :​

Figura : Servicios que se darán por terminados

El ransomware se asegura de finalizar una lista específica de procesos antes de comenzar sus operaciones, evitando así cualquier interferencia de estos procesos con el acceso y el cifrado de archivos en el sistema de la víctima.

Se eliminan los siguientes procesos: 
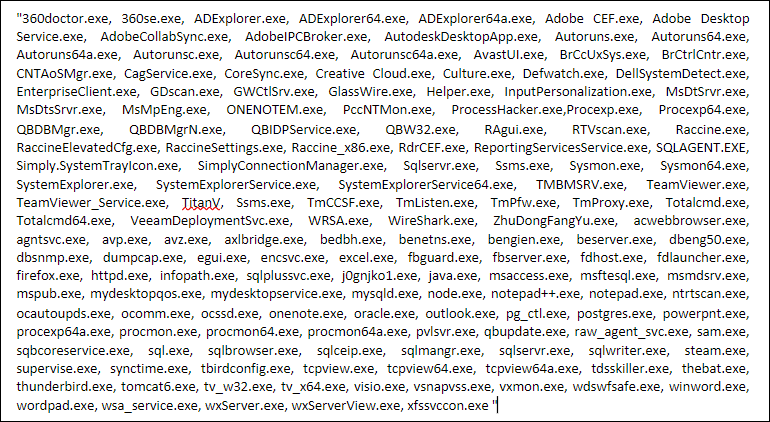
Figura : Procesos que deben ser eliminados
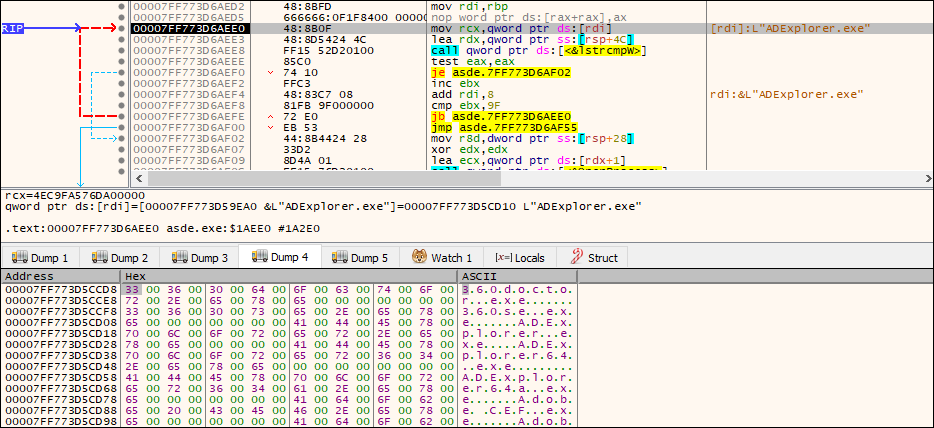
Figura: Comparación del proceso de lista con el proceso en ejecución.
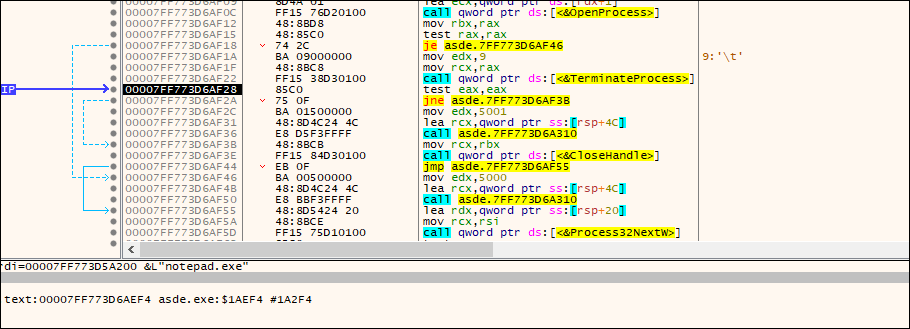
Figura: El proceso finaliza con una llamada a la API de terminación de proceso.

Utiliza los siguientes comandos para eliminar la copia de sombra y deshabilitar las opciones de arranque de recuperación 

  • vssadmin.exe eliminar sombras /all /quiet 
  • wmic COPIA DE SOMBRA ELIMINAR 
  • bcdedit / set{ predeterminado } recuperación habilitada No 
  • bcdedit / set{ default } bootstatuspolicy Ignorar todos los fallos 
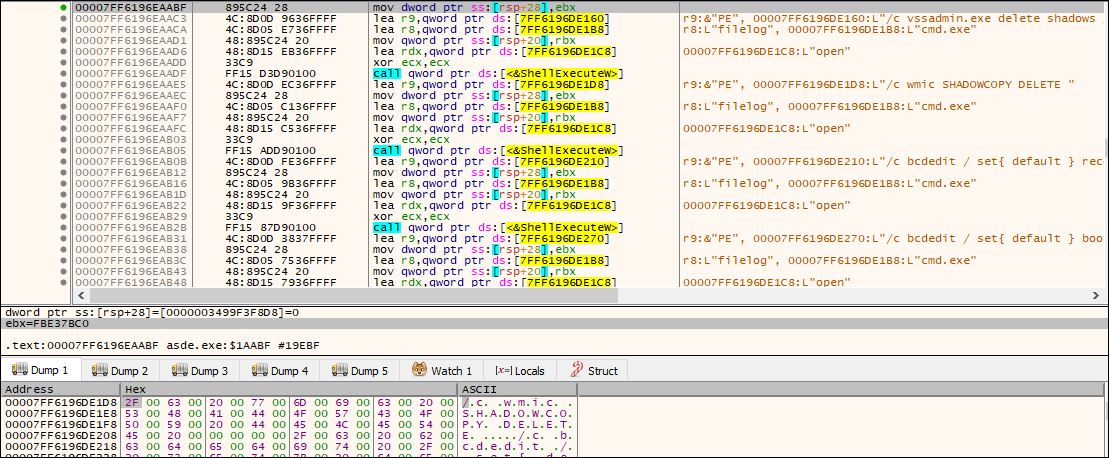
Figura: Uso de CMD

Creación de mutex por Abyss :

Comprueba si existe algún mutex llamado “ DontWorryBeHappy ”. En caso contrario, creará un mutex con el mismo nombre.
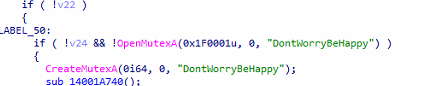
Fig.: Creación de Mutex 

Exclusión de carpetas, archivos y extensiones por Abyss:  

El ransomware emplea una rutina de subprocesos para cifrar los datos de la víctima, comprobando simultáneamente los archivos y extensiones excluidos dentro del mismo subproceso. Esta doble funcionalidad se evidencia en la función de cifrado que se muestra en la figura siguiente. 
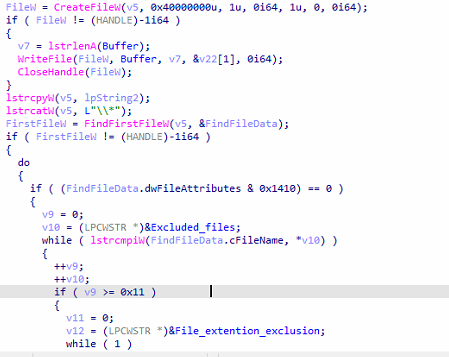
Figura: Recorriendo archivos y extensiones para su exclusión.

El ransomware Abyss tiene codificada la carpeta, los archivos y las extensiones que deben excluirse en el momento del cifrado , como se menciona en las siguientes figuras :
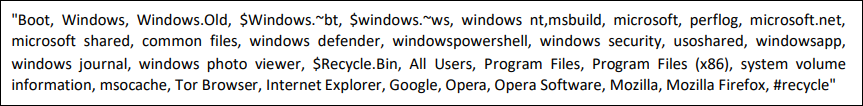
Fig.: Carpeta excluida de la rutina de cifrado

Figura: Archivos excluidos de la rutina de cifrado
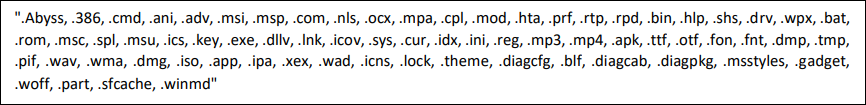
Figura: Extensión excluida de la rutina de cifrado

Encriptación: 

Los subprocesos de cifrado se crean en función de la cantidad de procesadores existentes, con un límite máximo de 64 subprocesos. 
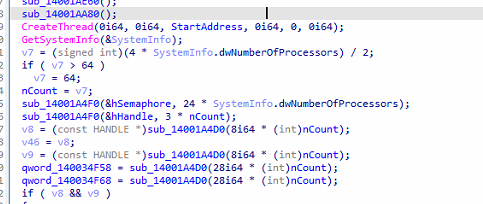
Fig.: Hilo de cifrado 

Utiliza el mecanismo de cifrado salsa_20 para cifrar las muestras.
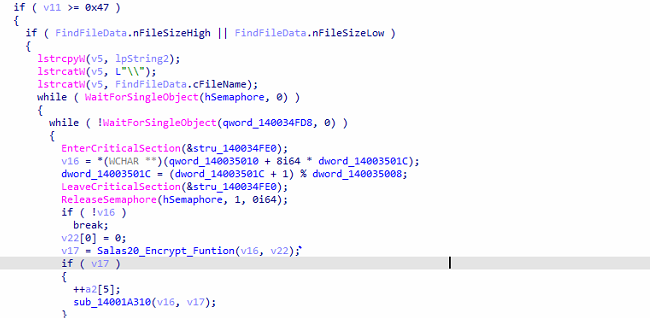
Fig.: Uso de Salsa_20 para cifrado 

Nota de rescate: 

Coloca la nota de rescate en el escritorio, y cada directorio se llama «WhatHappened.txt». Contiene el enlace Tor para comunicarse con los atacantes. 
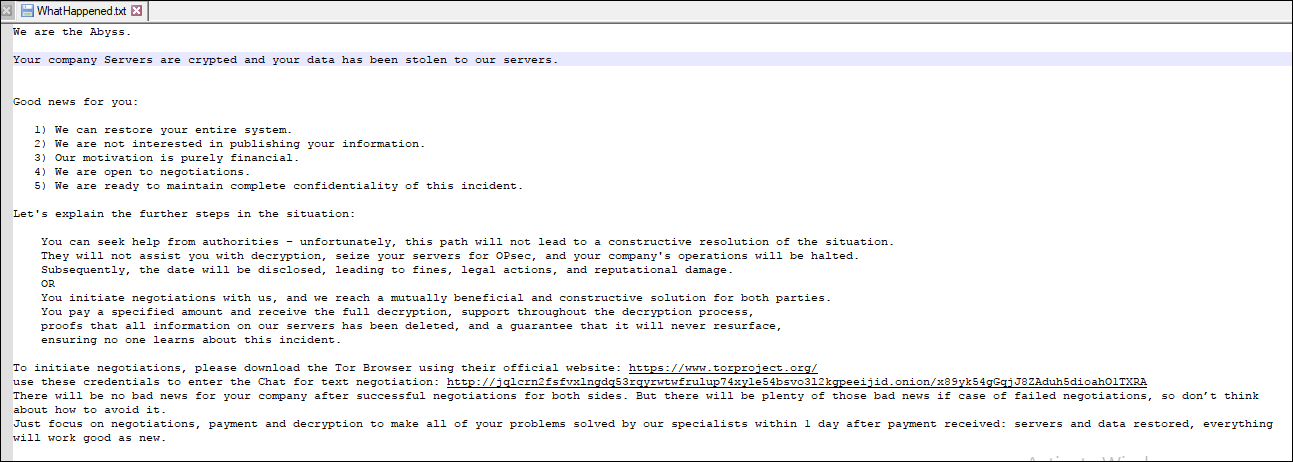
Fig.: Nota de rescate 
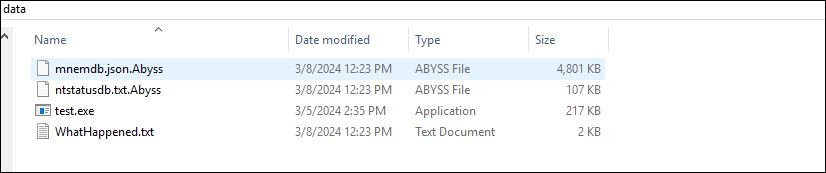
Fig.: Anexo. Abismo como extensión.

Tras el cifrado , también estableció el fondo de pantalla del escritorio como nota de rescate.

Consejos para prevenir este tipo de ataques. 

Actualice periódicamente su sistema operativo, aplicaciones y software para corregir cualquier vulnerabilidad conocida que los atacantes suelen explotar. 

Utilice software de seguridad que pueda proteger el sistema de las últimas amenazas. 

Tenga cuidado con los archivos adjuntos en los correos electrónicos, especialmente si provienen de remitentes desconocidos. Evite hacer clic en enlaces sospechosos o descargar archivos de fuentes no confiables.  

Seqrite Protección: 

Ransom.Rook.S32195182  

Conclusión: 

El ransomware Abyss Locker, que surgió en julio de 2023, se remonta al código fuente del ransomware HelloKitty, revelando un linaje anterior a su lanzamiento oficial. Utiliza el algoritmo sala20 para cifrar archivos. 

Siguiendo el comportamiento típico del ransomware, Abyss Locker se infiltra en redes corporativas, realiza exfiltraciones de datos con fines de extorsión y encripta dispositivos, lo que representa una amenaza significativa para los sistemas que ejecutan sistemas operativos Linux y Windows. 

TTP de MITRE ATT&CK: 
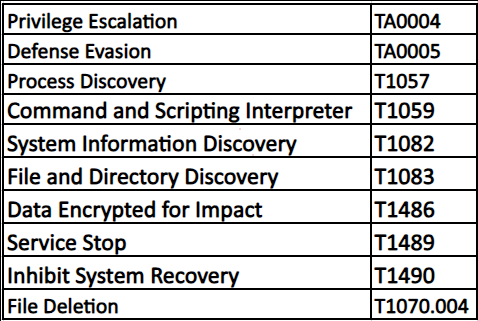
 

COI: 

3B55904D3B37C810FC230B991A257939 

2E4C626E67DF46B2A7258E73C04C4F73 

B1095D0837DD11B5280FCB29B5A1BB84 

18BAEDF43F4A68455E8D36B657AFF03C 

D75E1C01C59B63D73F22E84A8A8819BF 

6FF538DFD4B6A6FA796EA74EED50C80E 

E93EDA81803040E70D64168C8A83228F 

2442FF56720D1887CB46DD37ED732407 

4704CD96029606D6F501826D41805486 

0B53120151A20A46EDF3EF85B8AC450F  


Escrito por 

Soumen Birmania 

Coautor: 

Vaibhav Krushna Billade 

 Publicación anteriorPreparando la industria manufacturera para los ciberataques de la nueva era
Publicación siguiente  Se revela CVE-2024-3094: El ataque a XZ Utils genera alarma de seguridad
Soumen Birmania

Acerca de Soumen Burma

Soumen es investigador sénior de seguridad en Quick Heal Technologies. Le interesan la ingeniería inversa, el análisis de malware y...

Artículos de Soumen Burma »

Artículos Relacionados

  • Mejores técnicas de respuesta ante incidentes de ransomware para minimizar los daños

    2 de junio de 2026
  • Cómo recuperarse de un ataque de ransomware sin pagar el rescate.

    25 de mayo de 2026
  • Ataque de ransomware a través de conexiones SMB2 compartidas públicamente y cómo mantenerse protegido con Seqrite

    Marzo 11, 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (344) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (26) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso