
El malware de robo de información se ha convertido en una amenaza creciente, y los atacantes perfeccionan constantemente sus técnicas para evadir la detección. Entre estas amenazas, SnakeKeylogger se ha consolidado como uno de los programas maliciosos de robo de credenciales más activos, dirigido tanto a particulares como a empresas.
Conocido por su cadena de infección en múltiples etapas y su ejecución sigilosa en memoria , SnakeKeylogger está diseñado para recopilar datos confidenciales sin ser detectado.
Recientemente, en Seqrite En nuestros análisis de laboratorio, observamos una interesante campaña maliciosa que distribuía SnakeKeylogger como carga útil final en los sistemas comprometidos.
Vector de infección:
El vector de infección inicial es un correo electrónico no deseado malicioso que contiene un archivo .img (imagen de disco) adjunto. Al abrir el archivo .img, se crea una unidad virtual que permite el acceso a los datos. El archivo dentro de este .img es un archivo ejecutable (Etapa 1), que se hace pasar por un documento PDF con un icono y un nombre cuidadosamente elegidos para asemejarse a un documento PDF importante, lo que aumenta la probabilidad de que el destinatario lo abra.
Cadena de ataque:
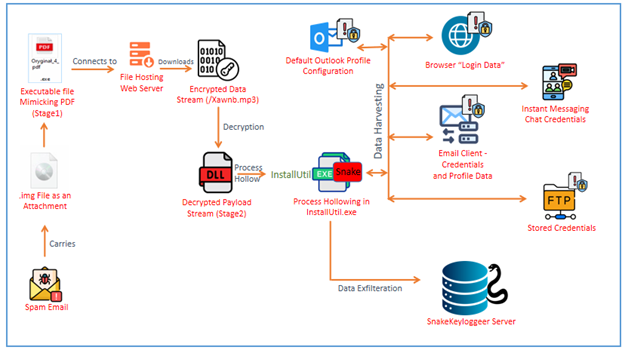
Snake Keylogger sigue un enfoque sistemático para recopilar credenciales y otros datos confidenciales. Algunos de estos enfoques incluyen:
- Descarga y descifrado de cargas útiles codificadas, garantizando una ejecución sigilosa.
- Cargar DLL ofuscadas directamente en la memoria, evitando la detección basada en disco.
- Inyección de código malicioso en procesos genuinos, específicamente procesos relacionados con .Net Framework.
- Comprobación del perfil predeterminado de Outlook para extraer las credenciales de correo electrónico almacenadas.
- Recopilación de datos de inicio de sesión de varios navegadores y clientes de correo electrónico, robando contraseñas guardadas.
- Cómo extraer credenciales FTP almacenadas de FileZilla, que puede utilizarse para una mayor explotación.
Análisis técnico -
Etapa 1 (Descargador y Cargador):
Este archivo es un ejecutable compilado .Net de 64 bits con un tamaño de archivo de alrededor de 10 KB.
La etapa 1 actúa como descargador y cargador. Tras su ejecución, intenta conectarse a un servidor remoto y obtener archivos multimedia.
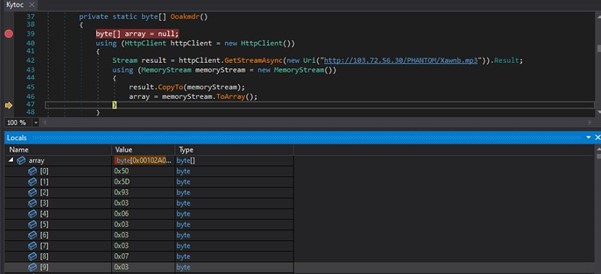
A primera vista, al observar la URL, parece que está obteniendo un archivo multimedia simple (*.mp3) del servidor. Sin embargo, una inspección más detallada revela que no se trata de un archivo multimedia, sino de una carga útil codificada y encubierta.
La carga útil se recupera como un flujo de respuesta y no como un archivo en el disco. Se almacena como la matriz de bytes en la variable de matriz "array".
El servidor Apache se utiliza de forma abusiva para la distribución de malware
Tras investigar la URL con más detalle, descubrimos que el servidor Apache 2.4.58 (Windows) está siendo utilizado de forma abusiva para ejecutar una campaña maliciosa. Los atacantes mantienen y actualizan activamente cargas útiles maliciosas cifradas alojadas en hxxp://103.72.56.30/PHANTOM/
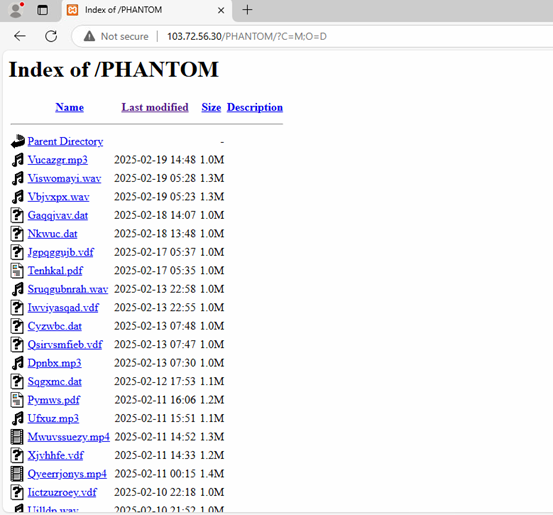
Como podemos ver, los atacantes cargan y rotan archivos regularmente dentro del directorio /PHANTOM/. Esta táctica [TA0042] se utiliza comúnmente en operaciones de Malware como Servicio (MaaS) o en campañas continuas de phishing y distribución de malware, lo que permite a los atacantes actualizar sus cargas útiles mientras mantienen una infraestructura estable [T1608].
Volviendo a nuestro análisis de la Etapa 1, después de obtener la transmisión, se sigue una rutina de descifrado para decodificar la carga útil.
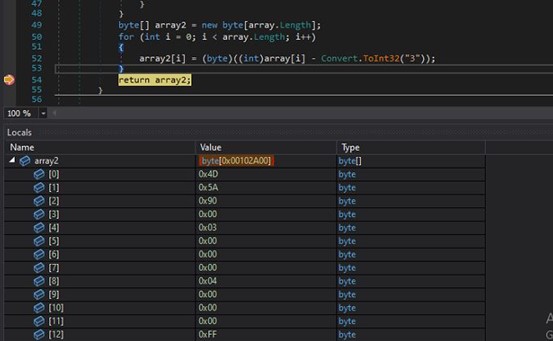
La carga útil recuperada (matriz) se decodifica restando 3 bytes a cada byte, y los resultados se almacenan en la variable de matriz "matriz2". Podemos ver que la carga útil decodificada tiene un encabezado de archivo PE. Volcamos el flujo decodificado, es decir, "matriz2", y comenzamos a analizar la carga útil decodificada. Descubrimos que el archivo es una DLL de Stage2, que se carga dinámicamente en la memoria.
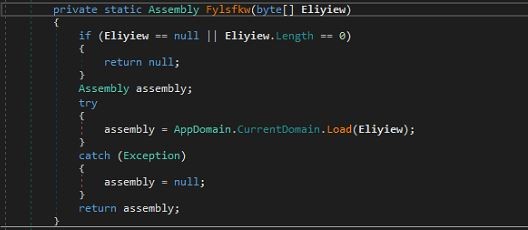
Etapa 2 ( Xspilbxpui.dll )
Al analizarlo con la herramienta DiE (Detect it Easy), observamos que el archivo es una DLL de 32 bits compilada con .NET. Está altamente ofuscado, protegido y cifrado para impedir la ingeniería inversa, lo que dificulta revelar su verdadera funcionalidad y flujo de ejecución.
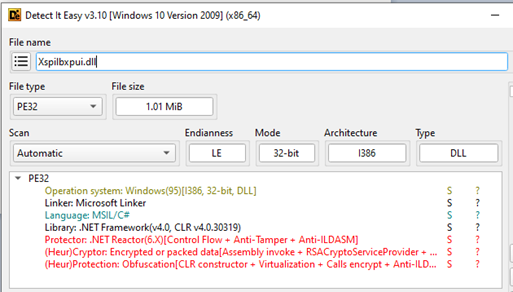
Lo interesante de esta muestra fue el uso de delegados junto con una alta ofuscación y generación de código intermedio para eludir la supervisión de la API.
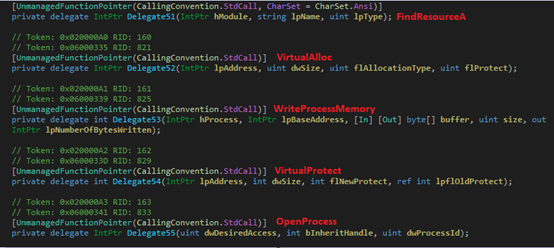
En esta etapa de la cadena de infección, el malware emplea el vaciado de procesos para ejecutar su carga útil de forma sigilosa, atacando InstallUtil.exe. "InstallUtil.exe" es una utilidad legítima de Windows para instalar y desinstalar recursos del servidor. El vaciado de procesos es una técnica sofisticada que consiste en generar un nuevo proceso en estado suspendido, desasignar su región de memoria legítima y escribir código malicioso en el espacio vaciado antes de que el proceso se reanude, ejecutando la carga útil del atacante.
La carga útil inyectada es una variante de SnakeKeylogger que intenta robar datos del sistema junto con detalles de conexión WIFI.
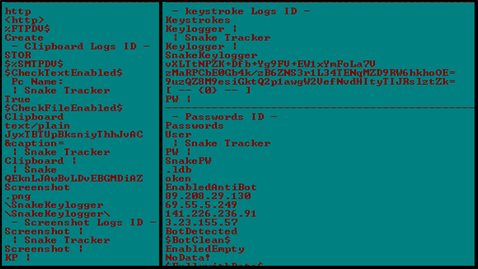
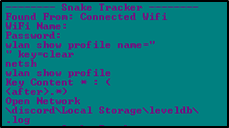
El proceso InstallUtil.exe inyectado exhibe un comportamiento consistente con el malware de recolección de credenciales y apunta a una amplia gama de aplicaciones que almacenan datos confidenciales de los usuarios.
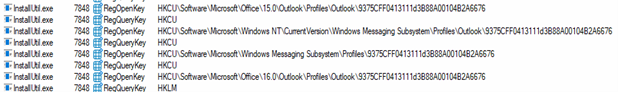
SnakeKeylogger accede a una ubicación crítica del registro {9375CFF0413111d3B88A00104B2A6676} donde Microsoft Outlook 2013 y Outlook 2016+ almacenan las configuraciones de los perfiles de usuario. Estas configuraciones incluyen detalles de la cuenta de correo electrónico, la configuración del servidor de correo y credenciales posiblemente cifradas. Las cuentas de correo electrónico comprometidas pueden explotarse para eludir la autenticación multifactor (MFA), suplantar la identidad de las víctimas o lanzar nuevos ataques dentro de una organización.
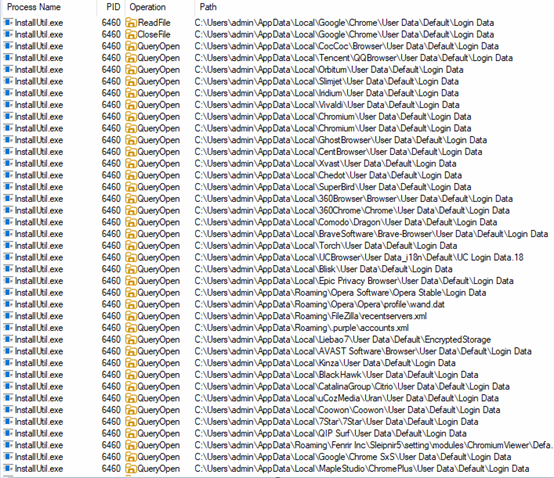
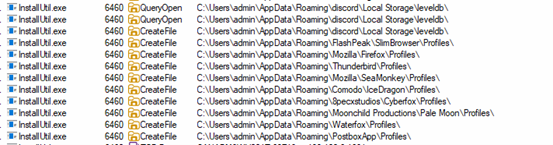
A continuación se muestran las categorías y la lista de aplicaciones a las que se dirige SnakeKeylogger:
| Navegadores web (Chromium y otras variantes) | |||
| Google Chrome | Navegador Xpom | Navegador Coowon | Navegador SuperBird |
| Microsoft Edge | Navegador 7Star | Navegador CocCoc | Navegador BlackHawk |
| Vivaldi | Navegador Blisk | Navegador Orbitum | Grupo Catalina Citrio |
| Slimjet | Navegador Kinza | Navegador Sputnik | Navegador de privacidad épico |
| Iridium | Navegador de la antorcha | Navegador Liebao7 | Avast Secure Browser |
| Chromium | Comodo Dragon | Navegador QIP Surf | Navegador QQ (Tencent) |
| Navegador de la UC | Navegador Brave | Navegador Nichrome | MapleStudio ChromePlus |
| NUNCA navegador | Navegador Citrio | Ópera / Opera GX | Navegador Uran (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Estas aplicaciones guardan contraseñas, cookies y datos de autocompletado en el archivo "Datos de inicio de sesión". SnakeKeylogger intenta consultar y leer estos datos confidenciales.
| Navegadores basados en Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Comodo IceDragon |
| Cyberfox (8pecxstudios) |
| Luna pálida (Moonchild Productions) |
Estas tiendas guardan inicios de sesión, marcadores, datos de sesión e historial en “Perfiles\”.
| Email Clientes |
| Thunderbird (Perfiles\) |
| Buzón de correos (Perfiles\) |
Estos almacenan credenciales de correo electrónico y configuraciones de servidor.
| Aplicaciones de mensajería instantánea/comunicación |
| Pidgin (.purple/accounts.xml) |
Estas almacenan credenciales de chat en archivos de configuración.
| Clientes FTP |
| FileZilla |
Intenta acceder a la lista de servidores FTP accedidos recientemente y a los nombres de usuario y contraseñas almacenados presentes en el archivo “recentservers.xml”.
Hashes de archivo (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
A continuación se detallan las tácticas, técnicas y procedimientos (TTP) de ataque de MITRE contra SnakeKeylogger:
| Táctica | Técnicas/ Subtécnica |
Procedimiento |
| Acceso inicial (TA0001) | T1566.001 | Archivo adjunto de phishing selectivo |
| Ejecución (TA0002) | T1204.002 | Ejecución de archivos maliciosos |
| Evasión de defensa (TA0005) | T1140 | Desofuscar/decodificar archivos o información. |
| T1027 | Archivos o información ofuscados. | |
| T1218.004 | Ejecución de proxy binario del sistema: InstallUtil. | |
| T1202 | Ejecución de comandos indirectos. | |
| Acceso a credenciales (TA0006) | T1555 | Credenciales de almacenes de contraseñas. |
| -T1555.003 | Credenciales de navegadores web. | |
| -T1555.004 | Credenciales de clientes de correo electrónico. | |
| -T1555.005 | Credenciales de administradores de contraseñas. | |
| Descubrimiento (TA0007) | T1083 | Descubrimiento de archivos y directorios. |
| T1012 | Consulta de registro. | |
| Colección (TA0009) | T1114.002 | Recopilación de correo electrónico a través de la aplicación del cliente. |
| Comando y Control (TA0011) | T1071.001 | Protocolo de capa de aplicación: Protocolos web. |
| T1105 | Transferencia de herramienta de ingreso. | |
| Desarrollo de recursos (TA0042) | T1608.001 | Capacidades de etapa: Subir malware |
Conclusión:
La campaña SnakeKeylogger presenta una cadena de ataque altamente estructurada, que comienza con correos electrónicos spam que envían archivos adjuntos maliciosos a usuarios desprevenidos. Los atacantes mantienen una infraestructura estable para alojar malware cifrado, lo que les permite distribuir y actualizar las cargas útiles sin problemas. La infección progresa a través de múltiples etapas, utilizando técnicas como el engaño del formato de archivo, el vaciado de procesos y la ejecución de cargas útiles cifradas para evadir la detección.
Un objetivo clave del malware es recolectar datos confidenciales, incluyendo credenciales de perfil de Outlook, configuraciones de correo electrónico y otros detalles de autenticación almacenados, que pueden explotarse para comprometer el correo electrónico comercial (BEC), realizar intrusiones adicionales o venderse en mercados clandestinos.
Autores:
Prashil Moon
Rumana Siddiqui



