
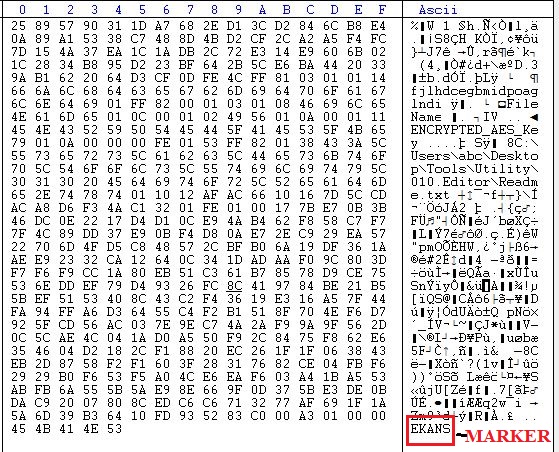
A principios de enero se descubrió un nuevo ransomware dirigido, denominado SNAKE o EKANS. Este malware, escrito en el lenguaje Go, está altamente ofuscado y ataca entornos de sistemas de control industrial (ICS). El ransomware Snake parece distribuirse mediante una campaña específica y dirigida exclusivamente a redes empresariales, utilizando AES y RSA para el cifrado. Tras la infección, los archivos relevantes se sobrescriben con datos cifrados. Cada archivo modificado se etiqueta con la cadena " EKANS " al final.
El malware incluye una comprobación del nombre del sistema interno y las direcciones IP públicas, que están codificadas. En nuestro caso, está relacionado con la empresa Honda. Se cierra inmediatamente si las consultas DNS a un dominio interno perteneciente a Honda no se resuelven.
Análisis técnico:
El archivo es un ejecutable PE32 para MS Windows y tiene una sección “.symtab” con menos importaciones, lo que indica que el archivo está escrito y compilado en lenguaje Go.
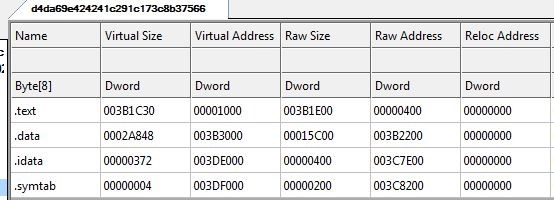
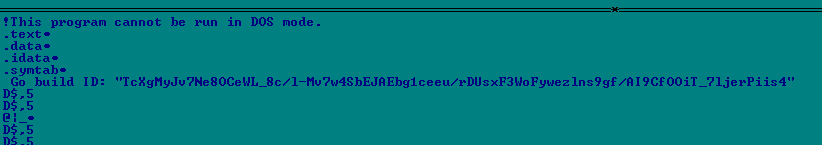
Se encontraron varias cadenas que confirman que el binario está compilado en Go. A continuación se muestra el ID de compilación de Go.
El malware comienza solicitando una resolución DNS de “MDS.HONDA.COM”. Honda fue víctima recientemente de un ciberataque de ransomware en sus sistemas tecnológicos. Por lo tanto, parece que esta muestra es la que se utilizó para comprometer el sitio web de Honda.
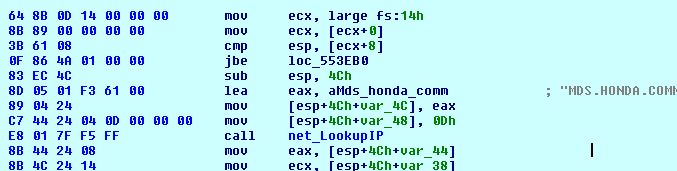
El malware resuelve “ MDS.HONDA.COM ” a la dirección IP asociada y también contiene una referencia a la dirección IP estadounidense 170.108.71.15 , que se resuelve al nombre de host ' unspec170108.amerhonda.com '. Si la resolución DNS falla, el malware abortará su ejecución.
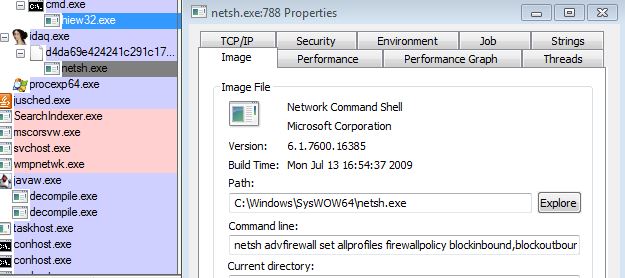
Cuando el malware detecta que el nombre de dominio se ha resuelto, modifica la configuración del firewall enviando un comando a netsh.exe (herramienta de red). El comando enviado es:
“Netsh advfirewall establece la política de firewall de todos los perfiles, bloquea las entradas y las salidas”.
Este comando bloqueará todas las conexiones entrantes y salientes para todos los perfiles que no coincidan con las reglas de entrada y salida mediante la función de firewall de Windows.
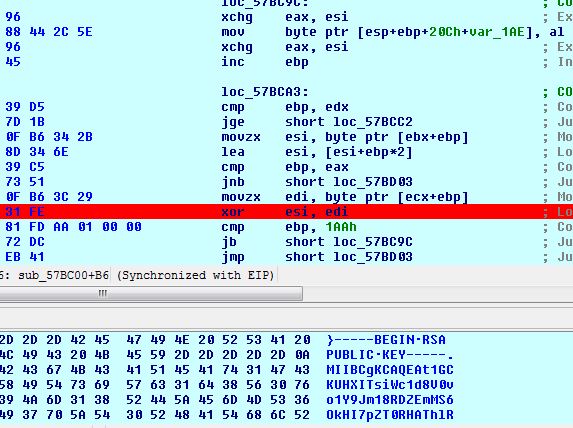
El malware utiliza el siguiente algoritmo para descifrar todas las cadenas que se utilizan durante la ejecución del malware, sin embargo, cada dato cifrado utiliza una clave XOR diferente.
El siguiente bucle de descifrado descifra la clave pública RSA, que se utilizará para cifrar cada una de las claves AES utilizadas para cifrar los archivos.
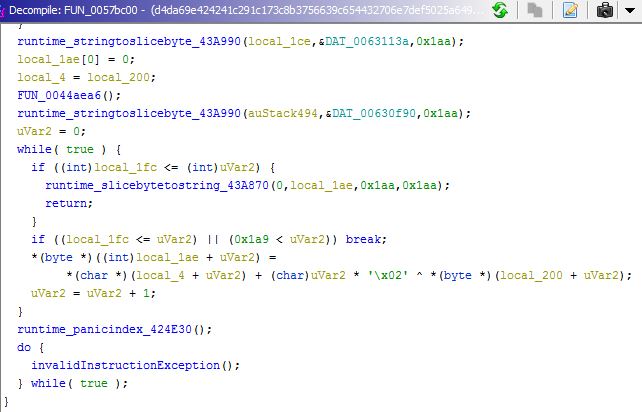
El código descompilado del algoritmo se muestra a continuación.
El malware comprueba la presencia del mutex denominado "EKANS". Si está presente, el ransomware detendrá su ejecución y no infectará los sistemas. De lo contrario, se crea el mutex y la infección continúa.
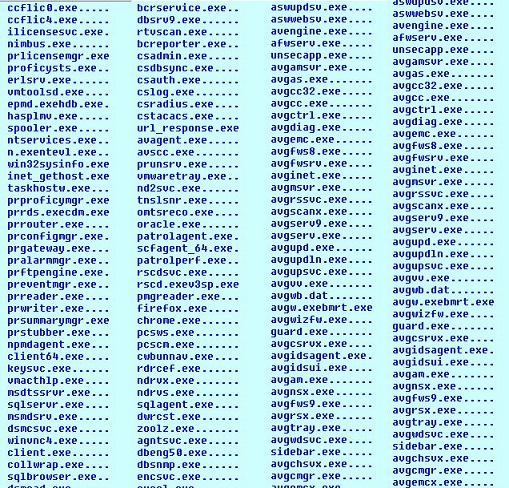
Contiene una lista de procesos y servicios codificados de forma rígida, presentes como cadenas cifradas del malware. Si alguno de los servicios se está ejecutando en el sistema de la víctima, el ransomware lo detendrá. Además, si hay procesos en ejecución en el sistema, los elimina mediante la función TerminateProcess(). A continuación se indican algunos nombres de los procesos.
El malware eliminará todas las instantáneas de volumen del sistema. El malware omite el cifrado de algunas extensiones de archivo. Algunas de ellas se mencionan a continuación:
.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 etc
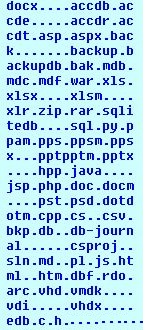
Algunas de las extensiones que se mencionan a continuación son descifradas por el malware, aunque no se utilizan durante el cifrado.
El proceso de cifrado de Snake combina criptografía simétrica y asimétrica, incluyendo AES-256 y RSA-2048. Se requiere una clave simétrica para cifrar y descifrar archivos. Esta clave simétrica se cifra con la clave pública del atacante. El descifrado solo es posible con la clave privada del atacante. Esto dificulta o imposibilita el descifrado para los proveedores de seguridad.
El malware utiliza el modo AES CTR para cifrar el archivo con una clave aleatoria de 0x20 bytes y un IV aleatorio de 0x10 bytes. La clave pública RSA está codificada en el archivo. Tras el cifrado, el malware añade el marcador "EKANS" al final. EKANS es el reverso de SNAKE.
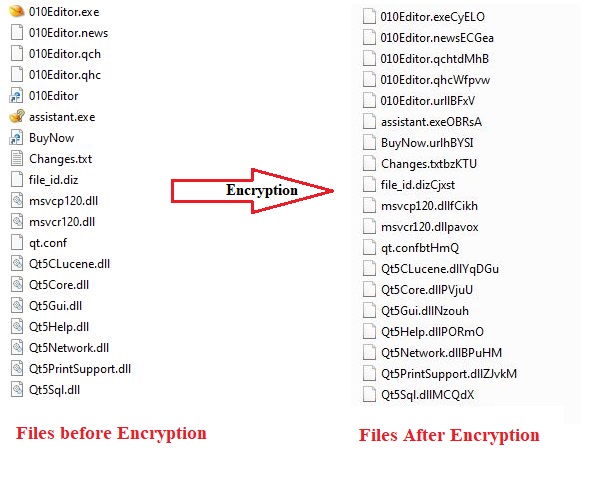
Tras cifrar todos los archivos, el malware renombra cada uno. Añade una cadena aleatoria de 5 caracteres a la extensión del archivo. Las extensiones son de pago, por lo que dificulta su identificación. A continuación se muestra la imagen que muestra el cambio de nombre de los archivos realizado por el ransomware Snake.
Conclusión
El ransomware se ha convertido en una amenaza constante tanto para usuarios particulares como para empresas. Una vez que cifra los archivos, es muy difícil descifrarlos. Dado el alcance del daño que cualquier ransomware puede causar a sus datos, debe seguir las medidas de seguridad recomendadas que se mencionan a continuación.
- Utilice un antivirus multicapa que pueda detener las amenazas en tiempo real.
- Mantenga su antivirus actualizado.
- Actualice su sistema operativo periódicamente ya que todos los días se lanzan parches críticos.
- Mantenga su software actualizado.
- Nunca conecte directamente sistemas remotos a Internet.
- No haga clic en enlaces ni descargue archivos adjuntos en correos electrónicos recibidos de fuentes desconocidas.
- Realice copias de seguridad de sus datos periódicamente y guárdelas en un lugar seguro.
- Auditar el sistema de puerta de enlace y verificar si hay errores de configuración.
Seqrite Nuestros productos están equipados con tecnologías de detección multicapa como IDS/IPS, escaneo de ADN, escaneo de correo electrónico, BDS, protección web y detección patentada contra ransomware. Este enfoque de seguridad multicapa nos ayuda a proteger eficazmente a nuestros clientes contra este tipo de ransomware y otras amenazas conocidas y desconocidas.
Indicador de compromiso
d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1