
Como lo implica el nombre mismo,
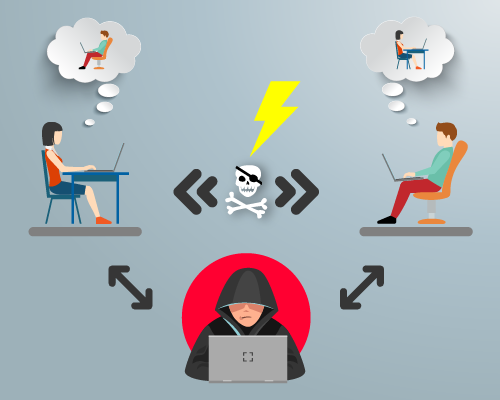
El ataque Man In The Middle es un tipo de ataque en el que una persona ilegal intenta interceptar la comunicación entre dos partes.
Ya sea para escuchar en secreto o robar los datos críticos que se intercambian, con la intención de espiar o destruir la comunicación y corromper los datos.
Básicamente, cuando intentas escuchar cualquier conversación entre dos entidades sin avisarles, es en sí mismo una especie de ATAQUE DE HOMBRE EN EL MEDIO.
ENTONCES, ¿QUÉ ES EXACTAMENTE UN ATAQUE DE MEDIO?
Pero antes de profundizar en el ataque Man-In-the-Middle, ¡quiero que mires a tu alrededor!
Mire sus teléfonos inteligentes, los dispositivos que acceden a Internet, todas las aplicaciones de software que está utilizando.
¿Qué opinas? ¿Qué impulsa todo esto?
¡DATOS! ¿Verdad?
Bueno, todos estos datos viajan a nuestro alrededor sin límites. De una fuente a otro destino, los datos no tienen límite alguno. Este viaje inadvertido de datos plantea una gran pregunta sobre la privacidad y la seguridad de los mismos.
¿Alguna vez has pensado en mantener esta privacidad?
¿Qué pasa si alguien ya está viendo todos tus datos en tu teléfono o usando tu información privada para beneficiar sus necesidades?
Mientras la transmisión de datos tiene lugar entre el cliente y el servidor, el atacante se coloca entre dos puntos finales de comunicación e interfiere con la transferencia de datos, mientras intenta adquirir la información crítica que se está intercambiando.
Mientras tanto, el cliente y el servidor creen que están interactuando entre sí, pero en realidad están tratando con el atacante.
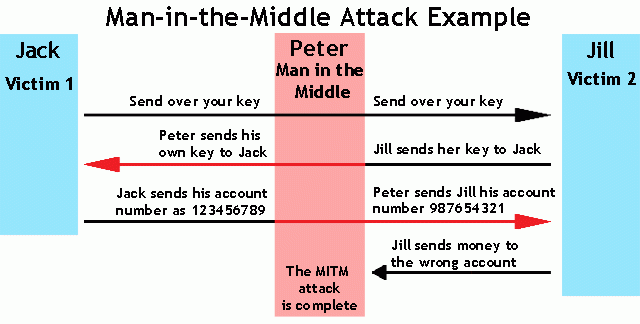
Explicación:
Supongamos que A y B son dos entidades y C es el intermediario. Si A y B desean compartir información, A solicitará una clave pública a B, de modo que A enviará datos cifrados accesibles únicamente con esa clave pública, y solo B podrá acceder a esa información con ella. Sin embargo, en cuanto B envía su clave pública a A, C, presente en el intermediario, toma esa clave y envía la suya a A.
A, asumiendo que la clave es de B, cifra los datos requeridos y se los envía de nuevo. C descifrará esos datos usando su propia clave pública, los leerá, modificará la información según sea necesario y se la enviará a B con su clave pública para que B pueda descifrarlos, asumiendo que esta información proviene directamente de A, y este proceso continúa. Ni A ni B se dan cuenta de que no se están comunicando.
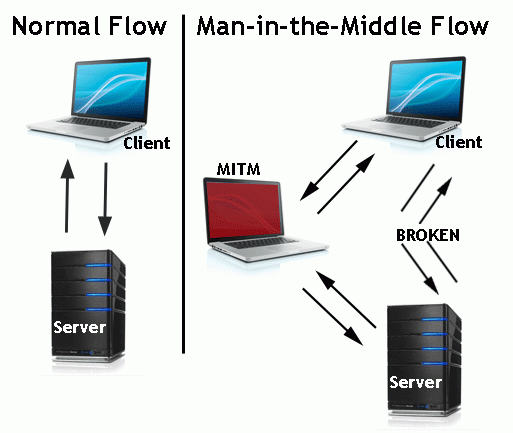
Técnicamente, cuando dos partes se comunican, se establece una conexión TCP. Un atacante divide la conexión en dos partes: una entre el atacante y el cliente, y otra entre el atacante y el servidor, actuando como proxy entre ambos. Otra forma de ataque es mediante un ataque Man-In-The-Browser, en el que un atacante introduce un bot en el sistema, el cual recopila todas las credenciales e información importante de la navegación web diaria y se la envía al atacante.
¿CÓMO FUNCIONA ESTE ATAQUE?
Los atacantes siempre buscan redes vulnerables donde puedan vulnerar la seguridad y acceder a la transferencia de datos. El ataque se realiza en dos fases: la primera es la "Intercepción" o "Cifrado" y la segunda es el "Descifrado".
'Cifrado' y 'Descifrado'
Para la interceptación, los lugares públicos como estaciones de tren, aeropuertos, etc., son los más favorables, ya que ofrecen wifi gratuito (¡a la gente le encantan las cosas gratis!). Los atacantes intentan encontrar una red poco segura y buscan vulnerabilidades. El atacante se interpone entre el equipo cliente y el servidor para interceptar los datos, colocando las herramientas necesarias para obtener la información crítica intercambiada, que la víctima considera segura. Los datos, una vez interceptados, deben descifrarse. Ahora viene el descifrado, donde se descifran los datos y se procesan posteriormente.
Demasiado corto, ¿verdad? Bueno, es una explicación breve, al fin y al cabo, para tener una idea general. Ahora, veámoslo paso a paso.
Existen otras maneras de llevar a cabo ataques a la seguridad de la red. Analicemos brevemente algunos de estos ataques:
Ejemplos ~
1. Olfatear:
Es un proceso de análisis y captura de paquetes de datos que contienen información confidencial que fluyen de una red a otra. Los datos fluyen del origen al destino en forma de pequeños paquetes, y los atacantes logran acceder a estos flujos de datos y obtener la información privada necesaria para ejecutar el ataque.
2. Inyección de paquetes:
Se trata de una técnica en la que el atacante interrumpe la red establecida insertando su propio paquete en el flujo regular de datos entre entidades de confianza para evitar que se pasen por alto o se ignoren actividades maliciosas. Este tipo de interferencia en el procesamiento de paquetes se utiliza en ataques DDoS y Man-in-the-Middle.
3. Secuestro de sesión:
Cada vez que un usuario inicia sesión en un sitio web, este envía una solicitud a través de un navegador al servidor del sitio web solicitado. La solicitud se analiza, se envía una respuesta al usuario por la red y se establece una sesión para que acceda al sitio web. Mientras tanto, el atacante intenta secuestrar esa sesión y logra interceptarla, obteniendo así la información privada necesaria para iniciar el ataque con éxito.
4. Eliminación de SSL:
El atacante utiliza este proceso al eliminar el cifrado SSL/TLS utilizado para la conexión segura. Cambia la conexión de red del usuario de HTTPS a HTTP. La víctima es vulnerable al cambiar de una conexión segura a una no segura, lo que facilita que el atacante la dirija a su propio entorno, donde extrae la información proporcionada por ella. KRACK y MITM son algunos de los ataques realizados con el método de eliminación de SSL.
¿CÓMO SALVARSE DE ESTOS ATAQUES?
A continuación se muestran algunos de los pasos que podemos seguir para prevenir este tipo de ciberataques:
-
Utilice la conexión HTTPS en lugar de HTTP, ya que HTTPS es una forma más segura y confiable de conectarse a cualquier red.
-
Mantener las cookies y el caché del navegador limpios para evitar que los atacantes roben información de esos recursos.
-
Uso de HSTS sobre HTTPS. Esta directiva de servidor web obliga a cualquier aplicación web a conectarse a HTTPS y bloquea cualquier otro contenido que utilice el protocolo HTTP.
-
No haga clic en correos electrónicos y anuncios innecesarios.
-
No utilice accesos Wi-Fi públicos no seguros ni realice pagos a través de ellos.
-
Mantenga siempre actualizadas las herramientas de seguridad necesarias para proteger su sistema.
-
Mantenga siempre segura su red de trabajo.
-
Nunca descargues datos pirateados.
SEQRITE Sistema Unificado de Amenazas: IPS
Sistema de Prevención de Intrusión
IPS es un sistema de seguridad de red que protege la red de su organización contra ataques externos, intentos de intrusión, malware y amenazas. Monitorea el tráfico entrante de la red, identifica las amenazas potenciales y responde según las reglas especificadas. Esto descarta el paquete que considera malicioso y bloquea todo el tráfico posterior que fluya desde esa dirección IP o puerto.
Seqrite UTM tiene una función llamada Sistema de Prevención de IntrusiónMonitorea y bloquea la vulnerabilidad que los atacantes utilizan para interrumpir y obtener el control de una aplicación o máquina. Consiste en un conjunto preconfigurado de firmas integradas, que coinciden con las firmas de los paquetes de datos entrantes. Si alguna firma entrante coincide con una firma existente, el IPS descarta el paquete o activa un ala.rm
Función Explicación
La imagen a continuación muestra el estado de IPS y varias configuraciones que vienen bajo IPS y la información relevante como
- Acción designada a tomar.
- Alertar o descartar el paquete sospechoso.
- Recuento de ocurrencias y descripción.
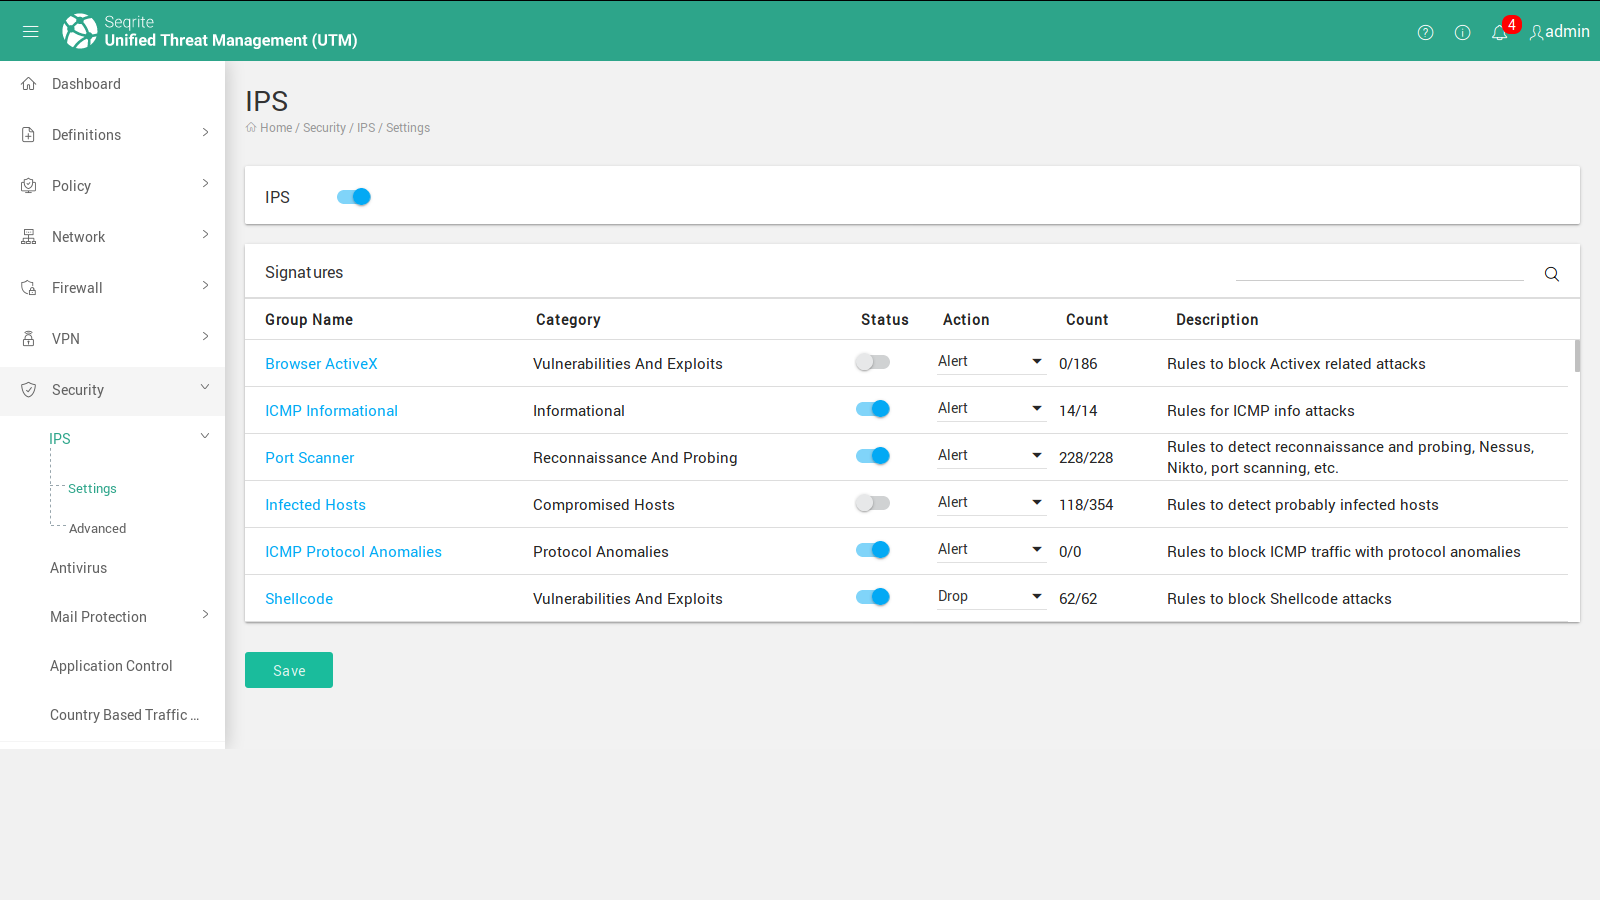
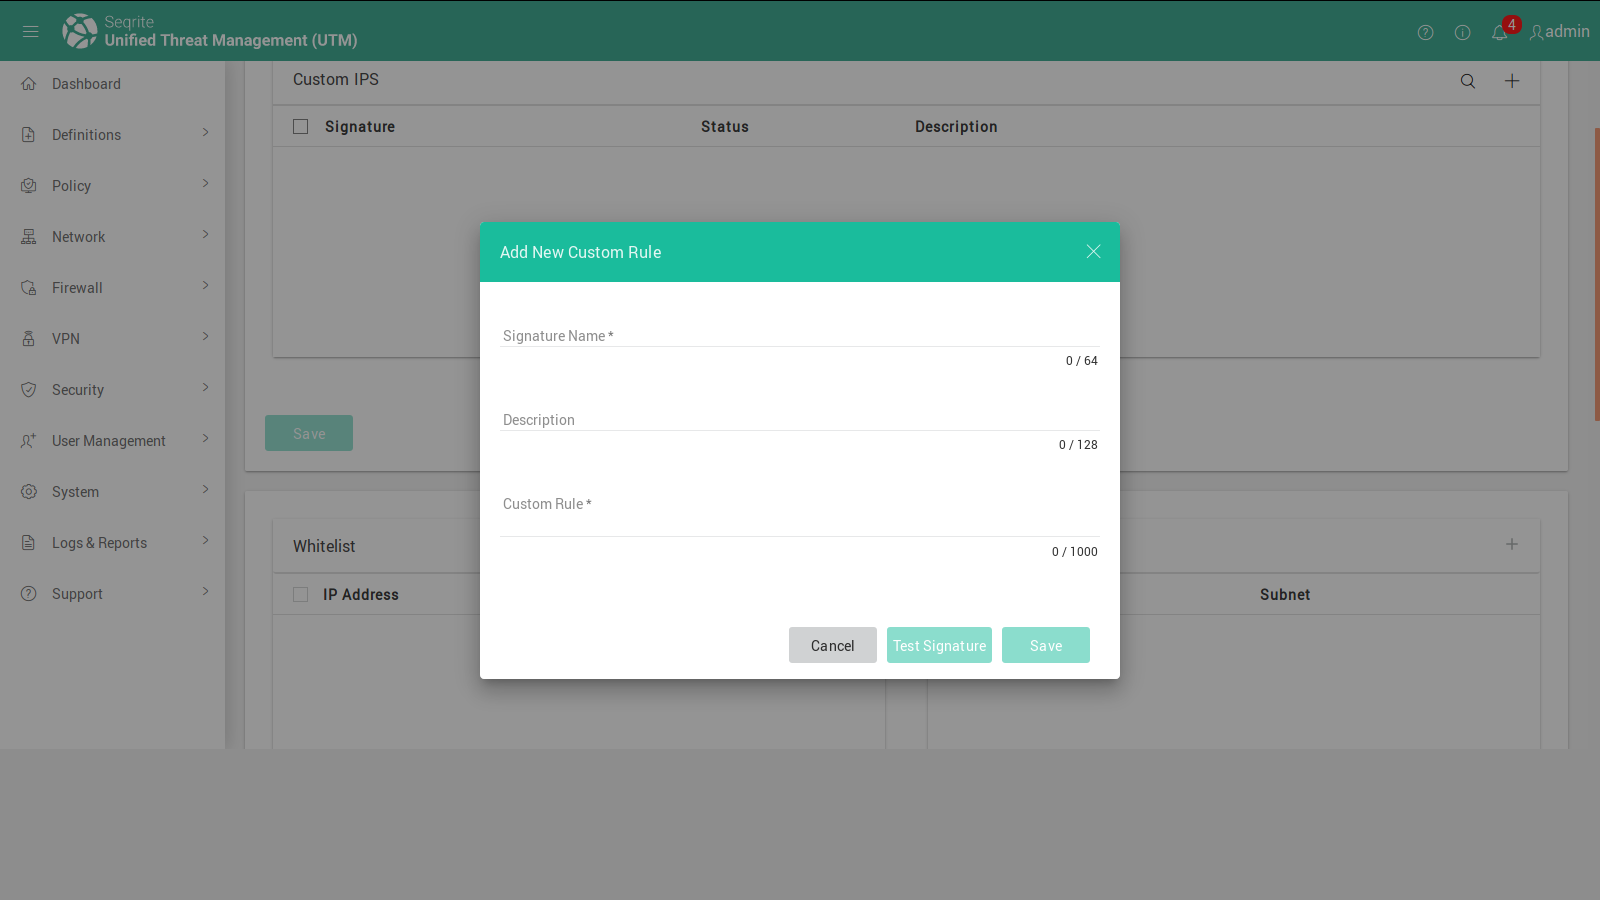
Es posible que necesite agregar nuevas firmas a su lista de firmas existente. En Seqrite UTM IPS: puedes agregar tus propias firmas personalizadas. Puedes hacerlo usando la pestaña de opciones avanzadas en la página IPS.
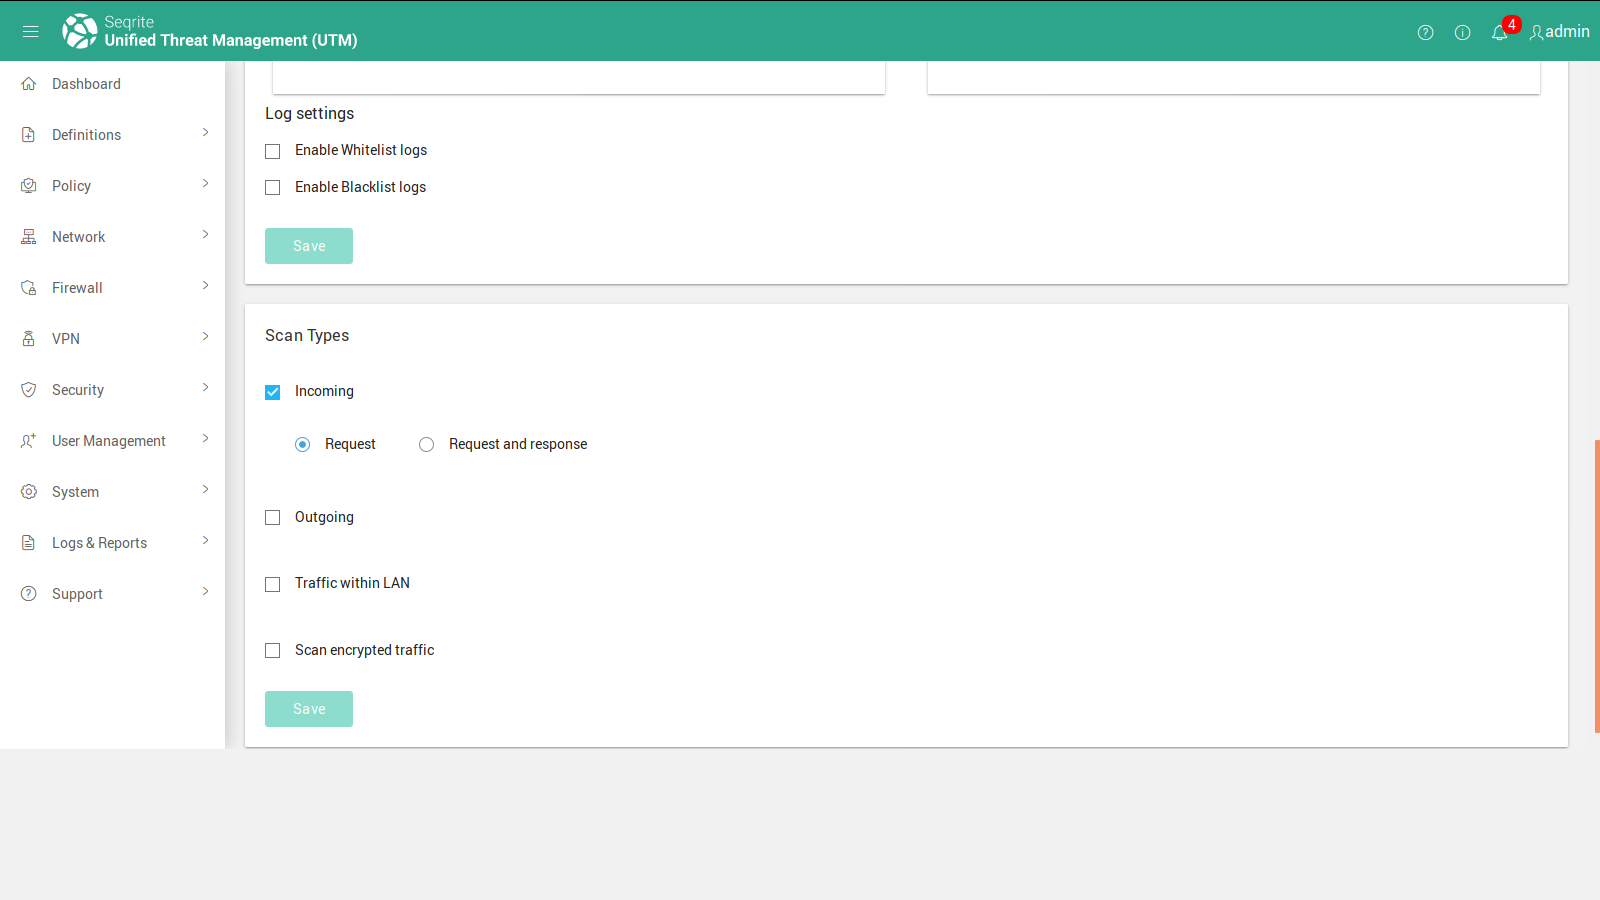
Es posible que su organización necesite supervisar todo el tráfico entrante, saliente e intranet. Esta función le permite supervisar todo el tráfico o algunos tipos de tráfico.
Referencias
a) thesslstore.com
b) veracode.com
c) securebox.comodo.com
d) Prevención de ataques de intermediario mediante HTTPS y SSL, IJCSMC, vol. 5, n.º 6, junio de 2016, págs. 569-579