

El grupo SideCopy APT ha ampliado su actividad este año y esta vez se centra en sectores críticos de la India.
Los investigadores de Quick Heal Security Labs han estado rastreando al conocido grupo de ciberataques «Transparent Tribe» desde la primera campaña de SideCopy en septiembre de 2020, descubierta por Quick Heal. El equipo ha detectado recientemente un aumento en las actividades de SideCopy dirigidas a ciertas agencias gubernamentales de la India. El grupo ha incorporado nuevas herramientas de malware a su arsenal.
Otra campaña de ataque que descubrimos en marzo de 2021 (ver blog) parece formar parte de la campaña más extensa de SideCopy. Esta campaña de spear-phishing utilizó el formulario de solicitud de beca de la Army Welfare Education Society como señuelo.
La segunda ola de SideCopy utiliza la COVID-19 como señuelo, lo cual no es inusual, ya que, en el último año y medio, la temática de la COVID-19 se ha utilizado en numerosos ciberataques. Sin embargo, esta es la primera vez que se utiliza en la campaña de SideCopy.
En la mayoría de los casos, la ejecución exitosa del ataque resultaría en la implementación de una Herramienta de Administración Remota (RAT). Si se instala una RAT, los atacantes obtendrán acceso ilimitado a la máquina y robarán datos confidenciales de estas agencias.
Principales Conclusiones
- La operación SideCopy, activa desde principios de 2019, está ampliando su arsenal.
- Los últimos ataques de esta campaña utilizan la COVID-19 como señuelo.
- Esta campaña está dirigida a entidades gubernamentales críticas en la India.
- Casi todo CnC pertenece a Contabo GmbH y los nombres de los servidores son similares a los nombres de las máquinas encontrados en el informe anterior de septiembre de 2020.
- El ataque da como resultado la implementación de una herramienta de administración remota (RAT).
- También se han mejorado las herramientas y métodos de ataque para dificultar la detección.
Cadena de ejecución
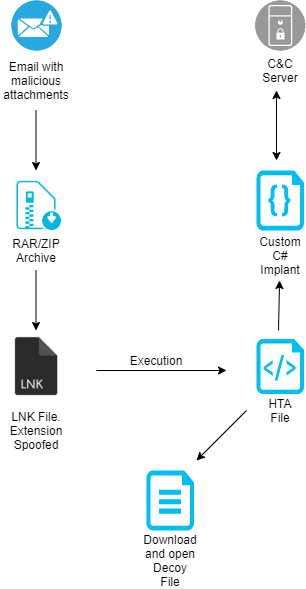
Implante de C# personalizado: ReverseRAT
El grupo APT elige cuidadosamente sus objetivos, actualiza las herramientas de su arsenal en función de ellos y utiliza principalmente una funcionalidad limitada pero efectiva para ser evasivo.
La mayoría de las puertas traseras utilizadas en la campaña son NJRat; sin embargo, en un caso específico, encontramos una nueva carga útil escrita en C# que instala un implante que permite a los atacantes examinar el objetivo e instalar otras puertas traseras. Este implante parece ser una versión avanzada del implante que analizamos en nuestro artículo anterior.
Cómo Seqrite ¿Protege a sus usuarios?
Tenemos las siguientes detecciones para las muestras maliciosas:
- APT.42504
- APT.42506
- Mshta.Descargador.41981
- Troyano.A1672450
- Agente troyano 41884
- YakbeexMSIL.ZZ4
- MsilFC.S17874654
- Ghanarava.1612026585faf3ed
- Agente
Además, los dominios y las IP utilizados están clasificados como maliciosos/comprometidos por Quick Heal.
Resumen
El grupo de ataque Tribu Transparente también ha estado vinculado con Pakistán en el pasado. La evidencia presentada en este documento refuerza aún más esta afirmación.
En la campaña actual, SideCopy/Transparent Tribe vuelve a atacar a entidades gubernamentales críticas en India. Las herramientas y métodos de ataque también se han mejorado para dificultar su detección. Esto demuestra que este grupo de ataque cuenta con una sólida financiación y mejora activamente sus mecanismos de ataque para infiltrarse en las entidades objetivo.
Aconsejamos a nuestros clientes que estén al tanto de este tipo de ataques, que implementen los controles de ciberseguridad necesarios, que sigan buenas prácticas de ciberseguridad, que capaciten a sus empleados sobre los riesgos cibernéticos y que supervisen constantemente su entorno en busca de cualquier actividad sospechosa. Para un análisis más detallado de la operación SideCopy, descargue nuestro informe " Operación SideCopy: Ataque a la infraestructura crítica de la India" aquí:
Expertos en la materia:
Chaitanya Haritash, Investigador de Seguridad II
Nihar Deshpande, investigador sénior de seguridad
Shayak Tarafdar, líder de investigación de seguridad



