
Tabla de Contenido
- Introducción
- Objetivos clave
- Industrias afectadas
- Enfoque geográfico
- Cadena de infección
- Hallazgos iniciales
- Analizando los documentos señuelo
- Análisis técnico
- Etapa 1 – Análisis del ejecutable malicioso
- Etapa 2 – Segunda etapa de lanzamiento de carga útil
- Infraestructura y atribución
- Conclusión
- Seqrite Protección:
- Indicadores de compromiso (IOC)
- Mapeo MITRE ATT&CK
- Escritores
Introducción
SEQRITE Labs ha estado monitoreando activamente las amenazas emergentes y recientemente identificó una campaña dirigida a profesionales y organizaciones del sector de la aviación no tripulada en Eurasia. La campaña parece estar estratégicamente programada para coincidir con el XIII Foro Internacional Euroasiático “Aviación No Tripulada 2026”, que se celebrará el 23 de abril de 2026 en Moscú, un importante evento internacional centrado en los sistemas aéreos no tripulados (UAS).
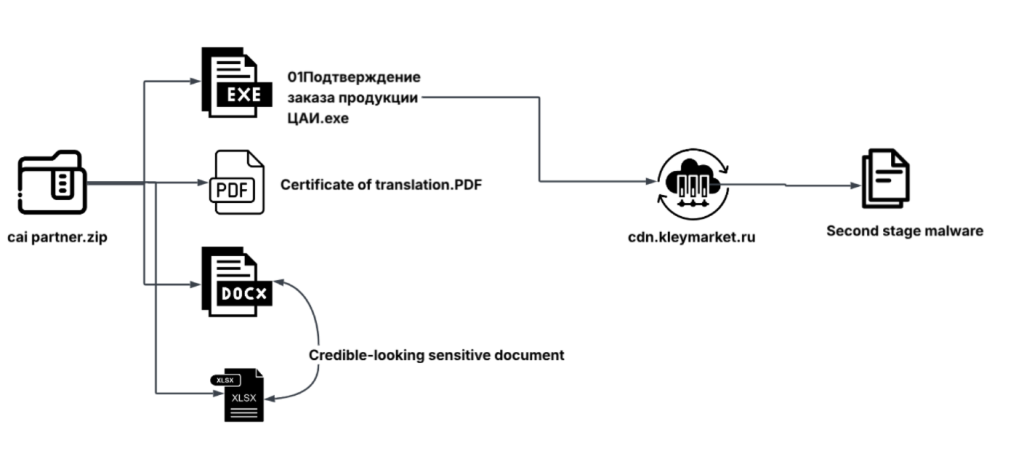
La campaña distribuye archivos adjuntos de correo electrónico sospechosos de ser maliciosos mediante spear phishing, entregando un archivo llamado cai partner.zip. El archivo contiene un ejecutable basado en Rust disfrazado como un documento legítimo de confirmación de pedido del Centro de Información Aeronáutica Ruso (ЦАИ/CAI).
En las siguientes secciones, analizaremos los señuelos de phishing utilizados en esta campaña, seguidos de un análisis técnico del ejecutable malicioso. También examinaremos cómo el archivo descarga y ejecuta una carga útil de segunda etapa. Además, revisaremos la infraestructura y la comunicación C2 empleadas, y finalmente relacionaremos el comportamiento observado con las tácticas y técnicas de MITRE ATT&CK.
Objetivos clave
Industrias afectadas
- Sector de sistemas de aviación no tripulados (UAS/UAV)
- Servicios de información aeronáutica
Enfoque geográfico
- Russia
- Tayikistán
- Asia Central
- Oriente Medio y Europa
Cadena de infección
Hallazgos iniciales
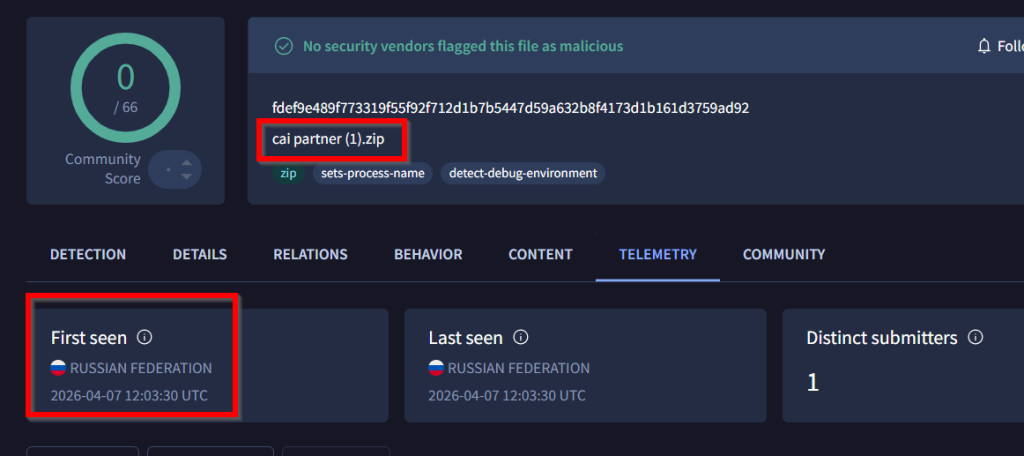
Mientras investigábamos campañas recientes, identificamos un archivo ZIP sospechoso llamado cai partner (1).zip en la plataforma pública VirusTotal. En la observación inicial, vimos que el archivo provenía de Rusia y no se detectó en ningún momento al aplicar nuestras reglas de detección. Sin embargo, el nombre del archivo y su contenido nos parecieron sospechosos, lo que llamó nuestra atención.
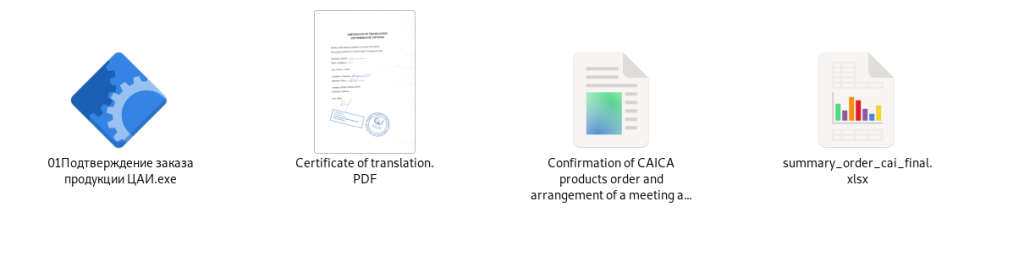
Una investigación posterior nos llevó a otro archivo llamado cai partner.zip, que sirve como contenedor principal tanto de los documentos señuelo como del ejecutable malicioso. Al extraer el contenido de este archivo, observamos que contiene cuatro archivos. Uno de ellos es un ejecutable binario llamado “ Подтверждение заказа продукции ЦАИ.exe ” , que se traduce como “ Confirmation of order of CAI products.exe”.
Además del archivo ejecutable, el archivo comprimido incluye varios documentos señuelo, como archivos PDF, DOCX y XLSX, todos diseñados para parecer documentos comerciales legítimos.
Analizando los documentos señuelo
Documento PDF de atracción
El primer documento que nos llamó la atención es un archivo PDF extraído del archivo. El archivo se llama Certificado de traducción.PDF y está diseñado para parecer un documento de certificación legítimo.
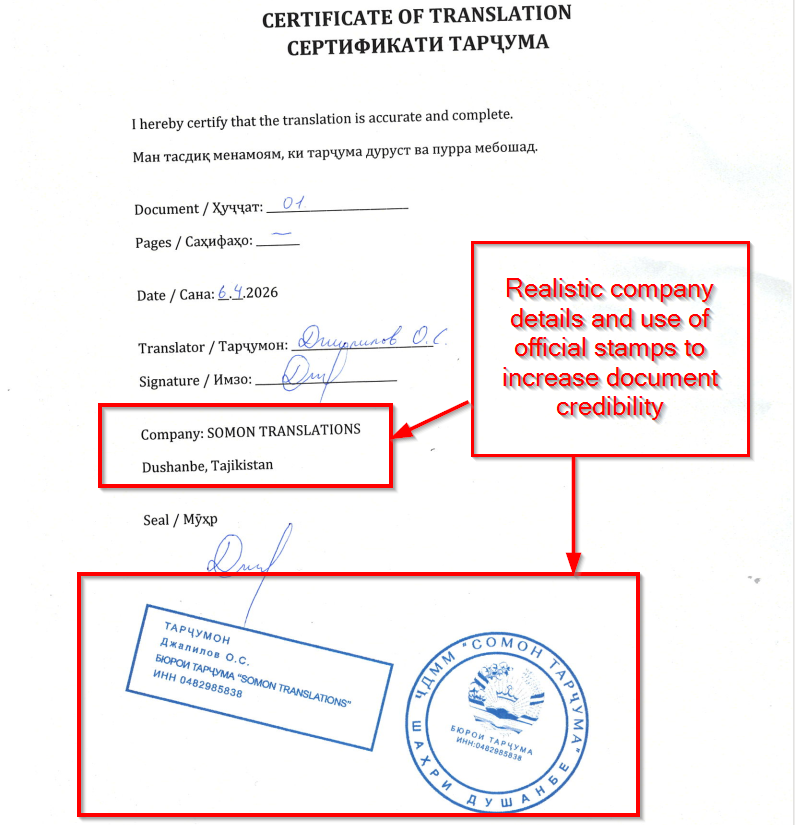
Tras examinar el documento, se presenta como un certificado de traducción oficial. Incluye detalles como el número de documento, la fecha, el nombre del traductor, la firma y la información de la empresa (SOMON TRANSLATIONS, Dushanbe, Tayikistán), además de sellos y timbres que avalan su autenticidad.
Por lo tanto, al observar los detalles del documento, incluido el uso de varios idiomas, la estructura formal y los sellos y firmas de aspecto oficial, parece que el señuelo está diseñado para atraer a profesionales involucrados en negocios internacionales o actividades relacionadas con la traducción.
Documento de señuelo DOCX
Tras analizar el documento, descubrimos que este archivo, titulado Confirmation of CAICA products order and arrange of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx, es similar al documento que se muestra a la víctima inmediatamente después de la ejecución del ejecutable malicioso.
Analizaremos este documento en detalle en la siguiente sección, donde demostraremos cómo se genera mediante el ejecutable durante la ejecución.
Documento de señuelos XLSX
El tercer documento identificado en el archivo es un archivo de Excel llamado summary_order_cai_final.xlsx.
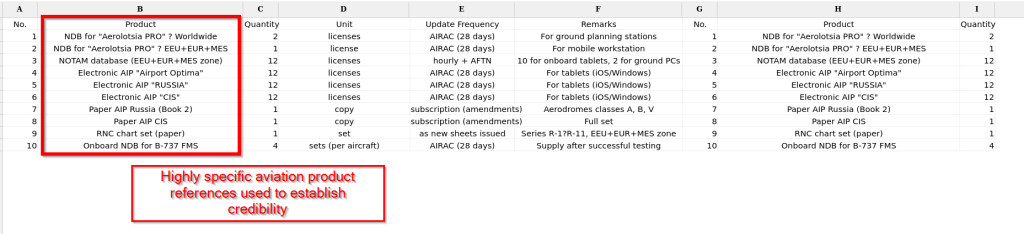
Tras analizar el archivo, observamos que contiene una lista detallada de productos relacionados con la aviación, incluyendo bases de datos de navegación, conjuntos de datos NOTAM, recopilaciones electrónicas AIP y sistemas a bordo para aeronaves como el Boeing 737. El documento también especifica cantidades, detalles de licencias, frecuencias de actualización y observaciones de uso, lo que le confiere la apariencia de un resumen de pedido legítimo.
El nivel de detalle y el uso de terminología específica del sector sugieren que este documento está diseñado para profesionales y organizaciones del sector de la aviación.
Análisis técnico
En esta sección, examinaremos el análisis técnico del archivo extraído del archivo ZIP. El archivo ejecutable que encontramos se llama Подтверждение заказа продукции ЦАИ.exe, que se traduce como “ Confirmación de pedido para productos CAI.exe ”.
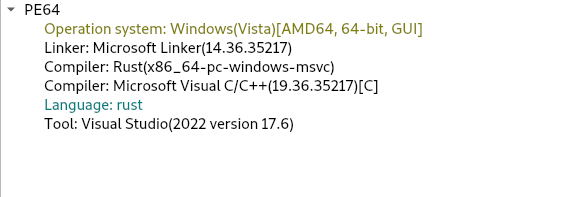
Tras analizar los metadatos con herramientas de análisis estático, identificamos que este archivo es un ejecutable de Windows de 64 bits compilado en el lenguaje de programación Rust. A continuación, analizamos la funcionalidad maliciosa del ejecutable, que dividimos en dos etapas: la primera se centra en las actividades que realiza el ejecutable en el equipo de la víctima, y la segunda describe cómo el ejecutable descarga e instala una carga útil de segunda etapa desde un servidor remoto, dependiendo del atacante, y qué intenta descargar en los equipos de las víctimas.
Etapa 1 – Análisis del ejecutable malicioso
Al examinar inicialmente el archivo ejecutable malicioso, descubrimos que ejecuta un archivo .docx, como ya hemos mencionado, actuando como un señuelo para desviar la atención de la víctima.
Ejecución de documentos señuelo
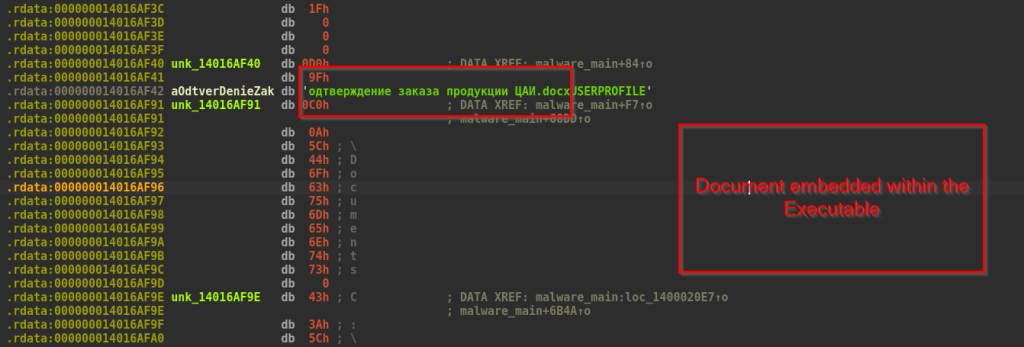
Observamos que un documento está explícitamente incrustado dentro del archivo ejecutable. Inmediatamente después de la ejecución, este documento se muestra en la pantalla del usuario para distraer a la víctima y crear la ilusión de una aplicación inofensiva.
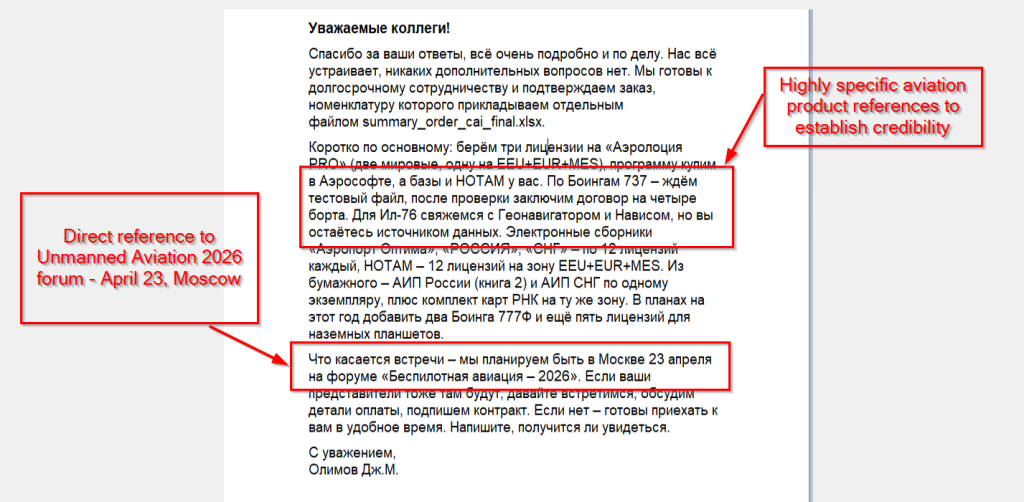
El documento de señuelo contiene un mensaje comercial escrito en ruso y firmado por "Olimov JM". Está diseñado para parecer un mensaje real de una compañía de aviación involucrada en un acuerdo comercial a largo plazo.
Menciona productos relacionados con la aviación, como licencias Aerolotsia PRO, bases de datos NOTAM, AIP de Rusia y la CEI, y cartas aeronáuticas para aeronaves como el Boeing 737, el IL-76 y el Boeing 777F. También incluye licencias para tabletas. El nivel de detalle, incluyendo números de licencia y regiones, hace que el mensaje parezca muy realista.
También menciona el próximo evento "Aviación No Tripulada 2026" que tendrá lugar en Moscú el 23 de abril, lo que sugiere que el atacante está apuntando específicamente a víctimas de habla rusa que podrían asistir al evento.
Identificación de sistemas mediante huellas digitales
Tras ejecutar el documento señuelo, el malware comienza inmediatamente a recopilar información del sistema para crear un perfil único de la víctima.
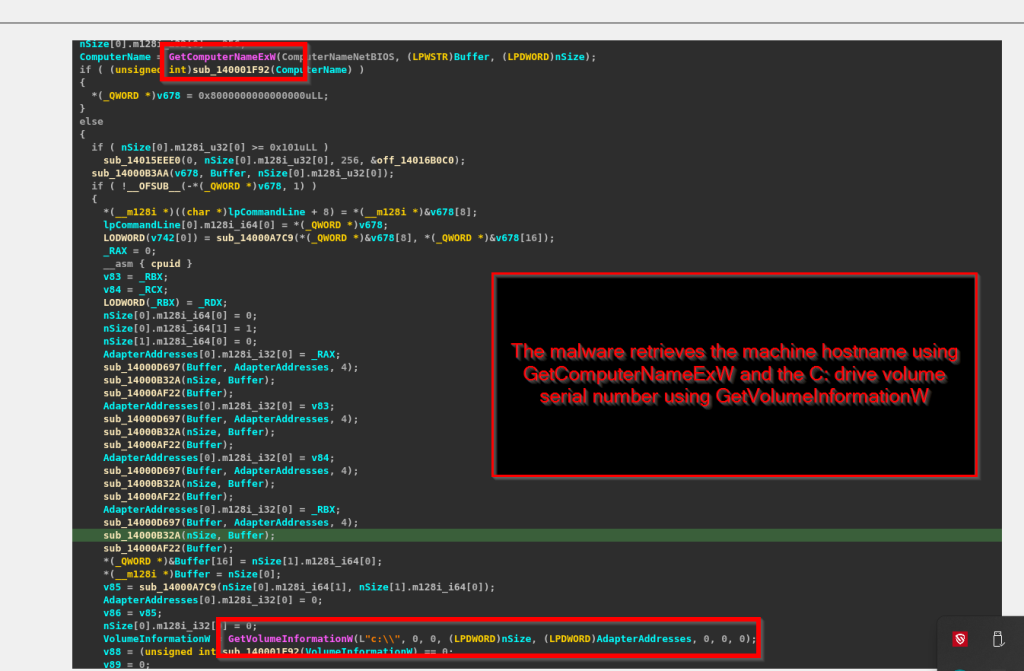
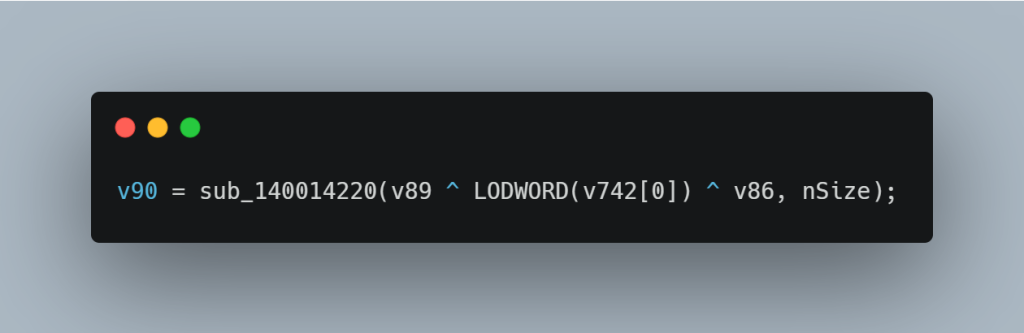
El malware obtiene el nombre de host de la máquina mediante GetComputerNameExW y el número de serie del volumen de la unidad C: mediante GetVolumeInformationW. Estos valores se combinan mediante la operación XOR y se convierten en una representación de cadena decimal, formando así un identificador único para el sistema de la víctima.
Reconocimiento del entorno y de la red
Tras crear un identificador único para el equipo de la víctima, el malware recopila más información sobre el sistema y la red. Este paso lo gestiona un módulo interno y se centra en los detalles del usuario y de la red.
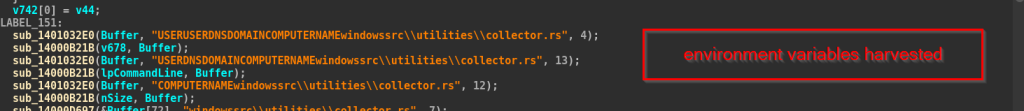
En primer lugar, el malware recopila variables de entorno importantes:
- USUARIO: el nombre de usuario con el que se ha iniciado sesión actualmente
- USERDNSDOMAIN – el nombre de dominio
- NOMBRE DE ORDENADOR: el nombre de host del sistema
- PERFIL DE USUARIO: la ruta del perfil del usuario
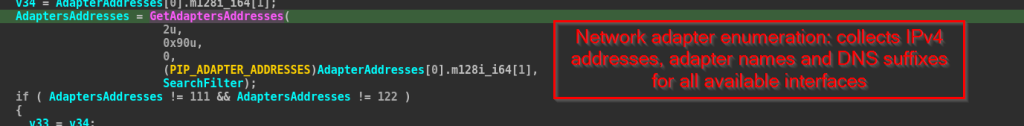
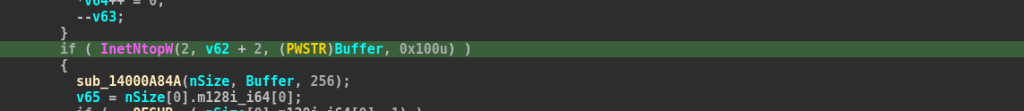
A continuación, el malware recopila información de red. Escanea todos los adaptadores de red mediante GetAdaptersAddresses y obtiene sus direcciones IPv4. Estas direcciones IP se convierten a un formato legible mediante InetNtopW. También recopila los nombres de los adaptadores e información relacionada con DNS.
Todos estos datos se organizan y preparan para ser enviados al servidor de comando y control (C2).
exfiltración
El malware recopila toda la información de la víctima y la convierte a formato JSON utilizando una biblioteca llamada serde_json. Construye este JSON paso a paso, añadiendo cada dato como un par clave-valor.
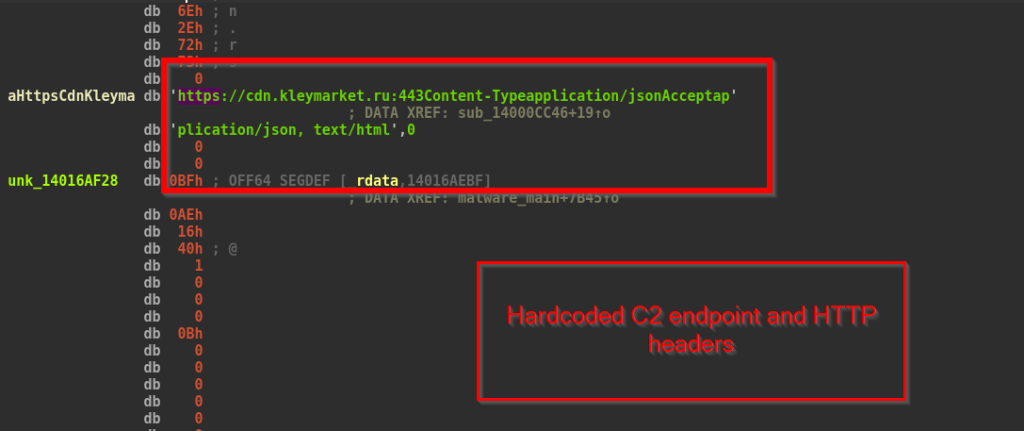
Después de crear los datos JSON, el malware los cifra utilizando un método XOR simple. Estos datos cifrados se envían luego al servidor cdn[.]kleymarket[.]ru a través de HTTPS (puerto 443) mediante una solicitud HTTP POST.
Etapa 2 – Segunda etapa de lanzamiento de carga útil
En la segunda etapa, analizaremos cómo el malware pasa de la recopilación de datos a la entrega de la carga útil final. Tras recibir una respuesta cifrada del servidor C2, el malware descifra la carga útil mediante algoritmos de descifrado de varios pasos y la extrae. A continuación, guarda la carga útil con un nombre de archivo aleatorio en uno de los directorios y la ejecuta en el equipo de la víctima.
Descifrado de la carga útil
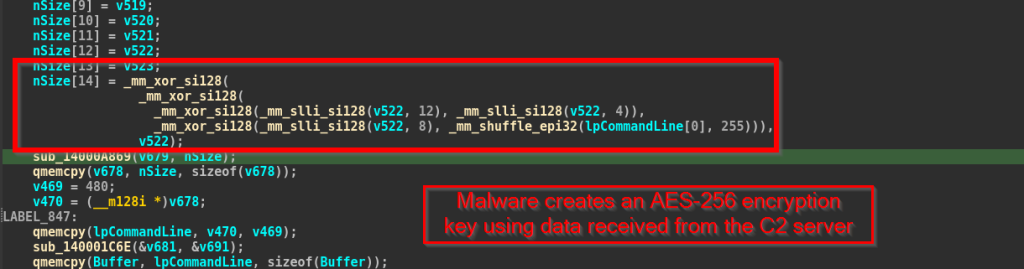
La carga útil cifrada del servidor C2 se descifra en varios pasos. El malware primero extrae dos valores de la respuesta del servidor, que se utilizan como clave AES. Luego, descifra la carga útil mediante AES-256 por bloques.
Lanzamiento y ejecución de la carga útil
Tras descifrar la carga útil, el malware crea un nombre de archivo aleatorio de 6 caracteres utilizando letras y números, y le añade la extensión .exe. El malware escribe la carga útil directamente en el disco mediante NtWriteFile. Guarda el archivo en una de las siguientes ubicaciones:
- %USERPROFILE%\Documentos\ .exe
- C:\Usuarios\Público\Documentos\ .exe
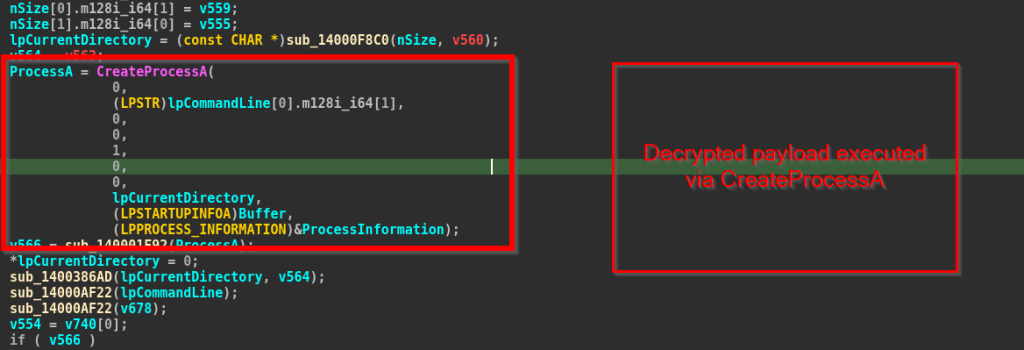
Finalmente, el malware ejecuta la carga útil descifrada mediante la API CreateProcessA. La ruta completa al ejecutable descargado se pasa directamente como línea de comandos, sin especificar el nombre de la aplicación principal, lo que inicia un nuevo proceso en la máquina de la víctima.
Ahora, en la siguiente sección, analizaremos los aspectos de infraestructura y atribución de la campaña.
Infraestructura y atribución
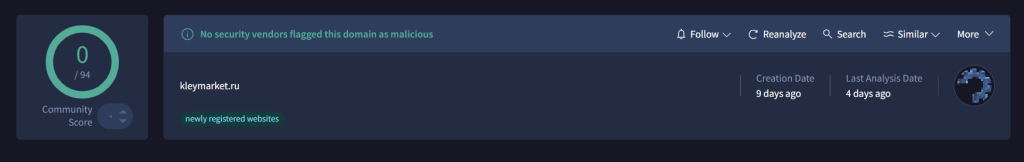
Analizamos la infraestructura de comando y control (C2) utilizada en esta campaña y descubrimos que el dominio hxxp://kleymarket[.]ru se había registrado recientemente, tan solo 9 días antes de nuestro análisis. En el momento de la investigación, ningún proveedor de seguridad lo había marcado como malicioso.
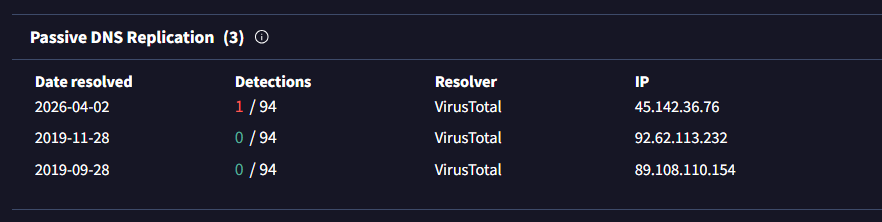
Los datos DNS pasivos revelan que el dominio se ha resuelto a múltiples direcciones IP a lo largo del tiempo, entre ellas:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
La resolución más reciente, con fecha del 2 de abril de 2026, apunta a 45[.]142[.]36[.]76, que parece ser el servidor C2 activo utilizado en esta campaña. En cambio, registros anteriores de 2019 indican que el dominio se utilizó previamente para otros fines antes de ser reutilizado para esta actividad.
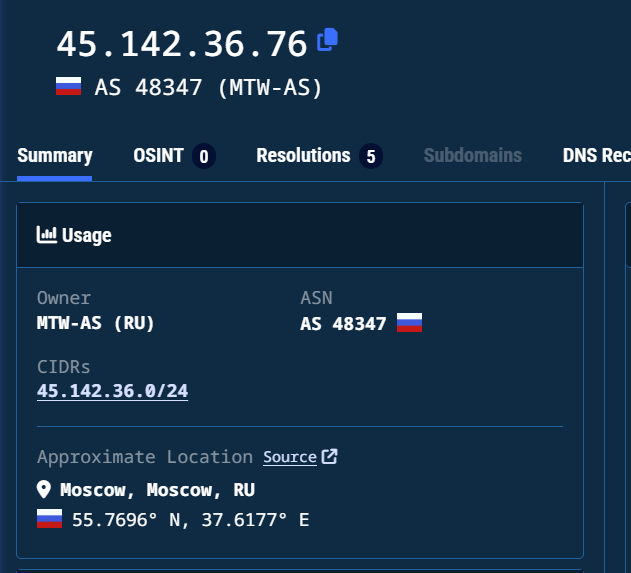
Un análisis posterior con Validin confirma que el dominio y su subdominio asociado se resuelven a la dirección IP 45[.]142[.]36[.]76, que parece ser la infraestructura C2 activa utilizada en esta campaña. Esta IP está alojada en AS48347 (MTW-AS), un sistema autónomo ruso, con una ubicación aproximada en Moscú, Rusia.
Al momento de redactar este informe, no atribuimos esta campaña a ningún actor conocido. Sin embargo, las tácticas, la infraestructura y los elementos de ingeniería social observados sugieren una operación bien planificada y dirigida. Dado su mecanismo de ejecución sigiloso y su enfoque en la aviación, hemos denominado a esta campaña «Operación Silent Rotor». La campaña parece estar cuidadosamente programada para coincidir con el foro «Aviación No Tripulada 2026» en Moscú, lo que indica que se centró en profesionales de la aviación que probablemente asistan o estén relacionados con el evento.
Conclusión
SEQRITE Labs ha identificado una campaña de spear phishing dirigida que afecta a profesionales del sector de la aviación no tripulada en Eurasia. La campaña utiliza documentos realistas relacionados con la aviación para ganarse la confianza de la víctima, con contenido vinculado al foro “Aviación No Tripulada 2026” en Moscú. El malware distribuido es un ejecutable basado en Rust que recopila información del sistema, se comunica con un servidor remoto a través de HTTPS cifrado y descarga una carga útil de segunda etapa para su ejecución.
La infraestructura empleada en esta campaña es mínima y efímera, basada en un dominio .ru recién registrado. Al momento de redactar este informe, no atribuimos esta campaña a ningún actor de amenazas conocido. Sin embargo, el uso de señuelos en ruso y contenido contextualizado sugiere que la campaña tiene un enfoque regional y se dirige a víctimas dentro del mismo ecosistema.
Seqrite Protección:
Troyano.Win64
Indicadores de compromiso (IOC)
| Hash (SHA-256) | Archivo |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Подтверждение заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | socio cai (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | socio cai.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Certificado de traducción.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Confirmación del pedido de productos CAICA y organización de una reunión en el foro Aviación No Tripulada – 2026 para discutir los detalles del pago y firmar un contrato a largo plazo.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
Mapeo MITRE ATT&CK
| Táctica | Identificación de la técnica | Nombre de la técnica |
| Acceso inicial | T1566.001 | Phishing: archivo adjunto de spearphishing |
| Ejecución | T1204.002 | Ejecución del usuario: archivo malicioso |
| Ejecución | T1059.003 | Intérprete de comandos y secuencias de comandos: Shell de comandos de Windows |
| Ejecución | T1106 | API nativa |
| Evasión de defensa | T1036.004 | Enmascaramiento: coincide con el nombre o la ubicación legítimos |
| Evasión de defensa | T1027 | Archivos o información ofuscados |
| Evasión de defensa | T1140 | Desofuscar / decodificar archivos o información |
| Descubrimiento: | T1082 | Descubrimiento de información del sistema |
| Descubrimiento: | T1016 | Descubrimiento de la configuración de la red del sistema |
| Descubrimiento: | T1033 | Descubrimiento de propietario/usuario del sistema |
| Descubrimiento: | T1083 | Descubrimiento de archivos y directorios |
| Comando y control | T1071.001 | Protocolo de capa de aplicación: protocolos web |
| Comando y control | T1090.001 | Proxy: Proxy interno |
| exfiltración | T1041 | Exfiltración sobre canal C2 |
| Generar impacto | T1105 | Transferencia de herramientas de ingreso |
Escritores
priya patel
Rayapati Lakshmi Prasanna Sai