

Índice:
- Introducción:
- Objetivos clave:
- Cadena de infección:
- Conclusiones iniciales sobre la campaña:
- Análisis de correos electrónicos señuelo y spear phishing:
- Análisis técnico:
- Etapa 1: Análisis del archivo LNK.
- Etapa 2: Análisis de la Escuela Bíblica de Vacaciones.
- Etapa 3: Carga lateral de DLL.
- Artefactos de infraestructura y atribuciones de los actores de amenazas.
- Conclusión: ¿Operación DRAGÓN SILBATO?
- Seqrite Cobertura:
- COI:
- MITRE ATT&CK:
Introducción:
Seqrite Labs ha estado monitoreando activamente una campaña de spear-phishing dirigida a nivel mundial, y durante este proceso hemos identificado una campaña cuyo objetivo es el sector educativo chino. Nuestro análisis revela que los ciberdelincuentes están atacando específicamente a estudiantes y profesores de la Universidad de Changzhou (常州大学), utilizando un señuelo altamente contextual vinculado al ciclo de pruebas obligatorias de la institución para 2026 sobre las Normas Nacionales de Aptitud Física y Salud Estudiantil (《国家学生体质健康标准》).
El correo electrónico de phishing incluye un archivo adjunto ZIP llamado:
常州大学2026年《国家学生体质健康标准》测试通知最终版.zip
(Universidad de Changzhou 2026 “Aptitud física estudiantil nacional”
Aviso de pruebas de "Estándares de salud y salud" — Versión final)
Lo que hace que esta campaña sea particularmente efectiva es la precisión de su ingeniería social. El atacante no utilizó un señuelo genérico, sino que identificó específicamente que la Universidad de Changzhou realiza evaluaciones de aptitud física anuales obligatorias, cuyo fracaso afecta directamente la elegibilidad para la graduación. Esto crea un ambiente de urgencia y cumplimiento que aumenta significativamente la probabilidad de que la víctima participe.
Objetivos clave:
- Sector educativo — Universidades e instituciones de educación superior
- Organismos académicos afiliados al gobierno — Instituciones que operan bajo las directrices del Ministerio de Educación nacional
- Departamentos de Deportes y Educación Física — Evaluadores de aptitud física y administradores de programas deportivos
- Población estudiantil — Estudiantes de pregrado matriculados con requisitos de cumplimiento obligatorios
- Administración Académica — Coordinadores docentes y departamentales que gestionan los programas de evaluación institucional.
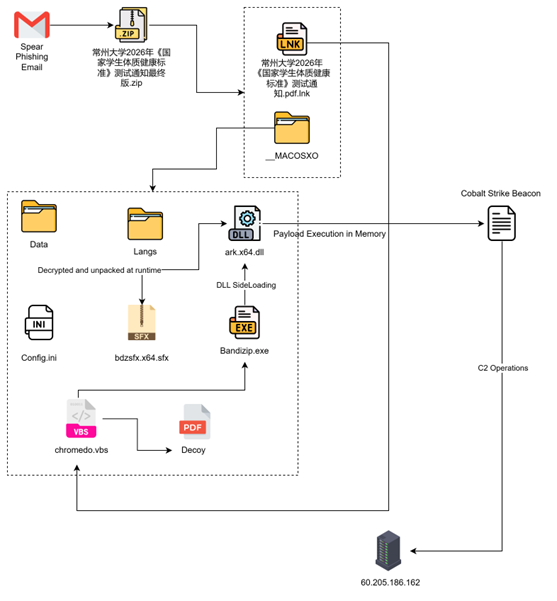
Cadena de infección:
Conclusiones iniciales sobre la campaña:
Al investigar el correo electrónico de spear phishing, descubrimos que estaba diseñado para suplantar la identidad de una comunicación administrativa oficial de la universidad, con un asunto directamente relacionado con el calendario de pruebas de aptitud física obligatorias de la institución para 2026. El contenido del correo era lo suficientemente preciso como para obligar al destinatario a descargar y ejecutar el archivo ZIP adjunto, aprovechando la importancia de la evaluación de aptitud física para la graduación como principal mecanismo de presión.
Análisis de correos electrónicos señuelo y spear phishing:
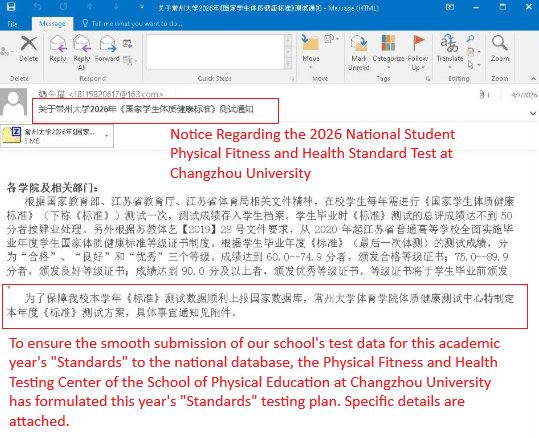
Seqrite La investigación de Labs sobre el vector de ataque inicial identificó un correo electrónico de spear-phishing enviado por el remitente “牛牛 (Cow Cat)” 18115820617@163.com, que opera a través del servicio de correo gratuito 163.com de NetEase, elegido deliberadamente para evitar el escrutinio de seguridad del correo empresarial que normalmente se aplica a los dominios externos desconocidos.
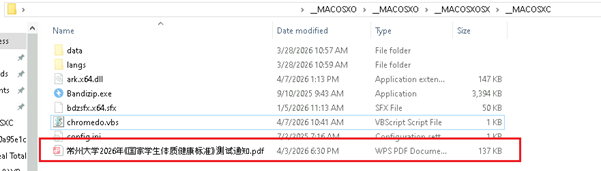
Tras una investigación detallada, hemos descubierto que el señuelo está presente aquí.
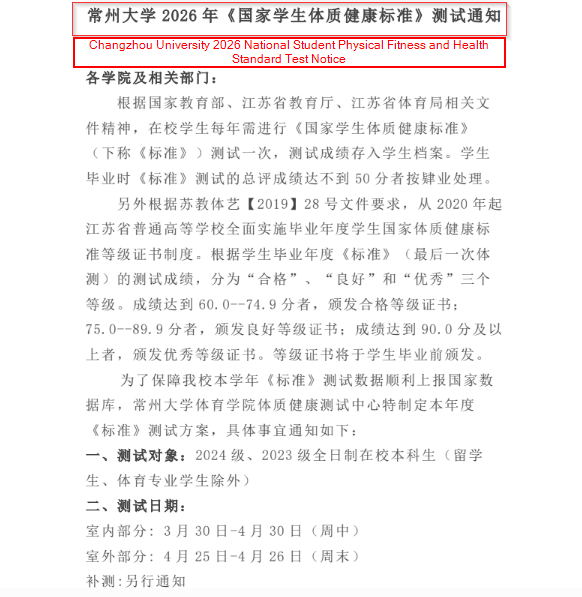
Tras la ejecución del ZIP malicioso, el actor de la amenaza presenta a la víctima un documento señuelo de apariencia legítima: una réplica totalmente fiel del Aviso oficial de prueba de estándares de salud y aptitud física para estudiantes nacionales de 2026 de la Universidad de Changzhou. (常州大学2026年《国家学生体质健康标准》测试通知).
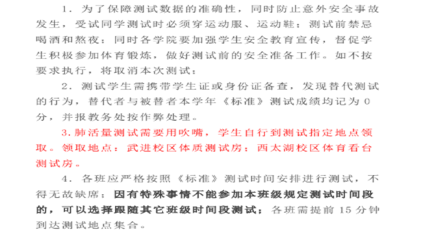
La inclusión de referencias específicas de la plataforma, la coordinación de grupos QQ y los requisitos de documentación hospitalaria de tres niveles demuestran el profundo conocimiento que el atacante tiene de la cultura administrativa de las universidades chinas. Este nivel de detalle institucional va más allá de una simple copia superficial: refleja conocimiento interno o un exhaustivo reconocimiento del entorno objetivo mediante fuentes abiertas.
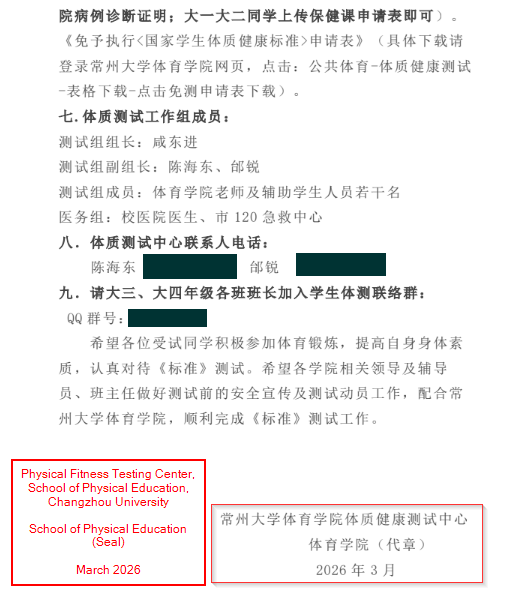
La inclusión de nombres reales del personal, números de teléfono directos, un ID de grupo QQ activo y un sello institucional oficial representa el máximo nivel de fidelidad en ingeniería social observado en esta campaña. Un receptor que verificara cualquiera de estos datos los encontraría comprobables a través de los canales abiertos de la universidad, lo que eliminaría aún más cualquier duda.
Análisis técnico:
Después de descargar el archivo ZIP del correo electrónico llamado "常州大学2026年《国家学生体质健康标准》测试通知最终版.zip", contiene los siguientes archivos:
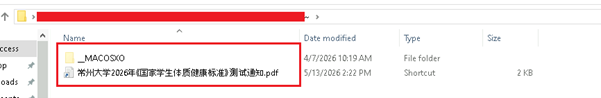
Un archivo LNK con doble extensión que simula ser un documento PDF. Ubicado en la raíz del archivo comprimido, este es el primer y único archivo con el que interactúa la víctima: al hacer clic en él, se activa toda la cadena de ejecución.
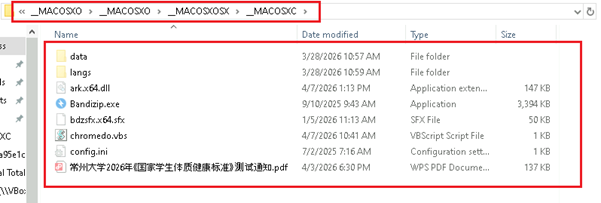
Cuatro niveles de carpetas anidadas que imitan las convenciones de nomenclatura de directorios de metadatos de macOS. Esta estructura tiene un único propósito: ocultar los archivos de carga útil lo suficientemente profundo como para evadir el escaneo automatizado de archivos y la inspección manual casual.
Etapa 1: Análisis del archivo LNK:
Tras analizar el código del archivo LNK, se identificó que contiene un punto de activación responsable de ejecutar la siguiente capa del archivo VBS.
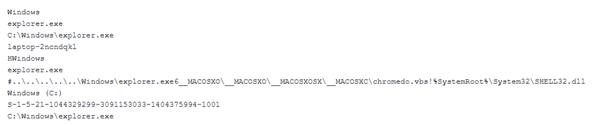
Abusa del binario legítimo explorer.exe para ejecutar la carga útil de VBScript enterrada a cuatro carpetas de profundidad, una técnica de aprovechamiento de recursos (LOtL, por sus siglas en inglés) que evita la ejecución directa de wscript.exe o cscript.exe, que suelen ser detectados por las soluciones EDR.
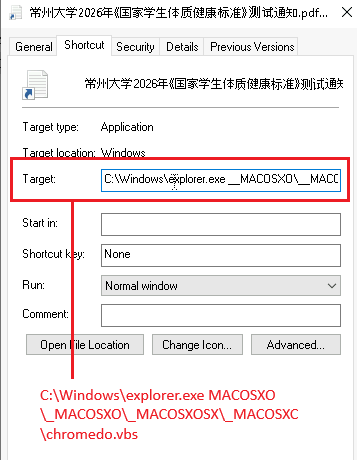
El archivo LNK sirve como punto de inicio de interacción para la víctima y como desencadenante de toda la cadena de ejecución. A pesar de mostrar un icono de PDF y tener la extensión .pdf, sus propiedades revelan el engaño completo.
Etapa 2: Análisis de la Escuela Bíblica de Vacaciones:
El archivo VBScript actúa como el orquestador central de la cadena de ejecución: es ligero, con tan solo 1 KB, pero responsable de coordinar simultáneamente el engaño y la ejecución maliciosa.
Tras la ejecución del archivo LNK, se activó un archivo VBS llamado “chromedo.vbs”, que contiene el siguiente código:
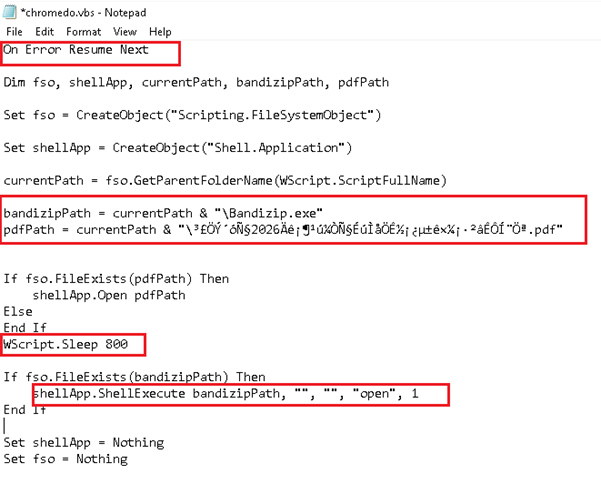
Construye rutas absolutas tanto para el PDF señuelo como para el ejecutable malicioso de Bandizip de forma dinámica en tiempo de ejecución, evitando rutas codificadas que fallarían en diferentes sistemas o ubicaciones de extracción.
Además, abre inmediatamente el PDF señuelo: la atención de la víctima es captada por el documento universitario de apariencia legítima mientras el programa malicioso se ejecuta en paralelo.
Una pausa de 800 ms entre las dos pistas, suficiente para garantizar que el PDF se muestre correctamente antes de que se inicie Bandizip, evitando así cualquier destello visible en la consola o anomalía en la sincronización que pudiera alertar a la víctima.
Si fso.FileExists(bandizipPath) Entonces
shellApp.ShellExecute bandizipPath, “”, “”, “abrir”, 1
Si terminar
Ejecuta Bandizip.exe silenciosamente, sin ventana, sin aviso, sin interacción del usuario: el verbo "abrir" combinado con el estilo de ventana 1 garantiza que el proceso se ejecute en segundo plano, invisible para la víctima.
Etapa 3: Carga lateral de DLL:
Después de que el script VBScript ejecutara el binario de la siguiente etapa, la cadena de infección pasó a una fase de carga lateral de DLL orientada al sigilo, diseñada para combinar la actividad maliciosa con el comportamiento legítimo de la aplicación.
El script ejecutaba Bandizip.exe desde un directorio oculto. Cabe destacar que los componentes maliciosos se almacenaban dentro de la misma estructura de carpetas ocultas para reducir su visibilidad y evitar llamar la atención del usuario durante la ejecución. Dentro de este directorio, el atacante colocó una DLL maliciosa llamada ark.x64.dll junto al ejecutable legítimo.
Tras su ejecución, Bandizip.exe siguió el orden de búsqueda de DLL estándar de Windows y cargó el archivo ark.x64.dll controlado por el atacante desde su directorio local antes de comprobar las rutas de sistema de confianza, lo que provocó que la DLL maliciosa se cargara en la memoria bajo un contexto de proceso legítimo.
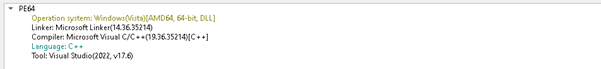
Tras analizar la DLL, se observó que la función exportada CreateArk implementaba múltiples técnicas anti-depuración, incluidas comprobaciones basadas en el tiempo que utilizan GetTickCount para medir el retraso de ejecución junto con CheckRemoteDebuggerPresent e IsDebuggerPresent , y otras comprobaciones adicionales de evasión de depuradores y análisis destinadas a dificultar la ingeniería inversa y el análisis dinámico.
La exportación CreateArk resuelve inicialmente los nombres de los procesos objetivo en tiempo de ejecución utilizando regiones de memoria asignadas mediante VirtualAlloc , combinadas con bucles de descifrado personalizados. Esta técnica evita que cadenas sensibles, como nombres de procesos, referencias a API e indicadores relacionados con el análisis, aparezcan en texto plano dentro del binario, lo que dificulta el análisis estático y la detección basada en firmas. Tras el descifrado, el malware preparó una lista de nombres de procesos objetivo asociados con herramientas de depuración, monitorización y análisis de red.
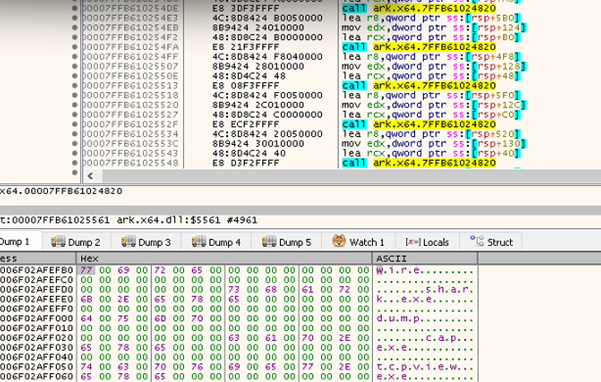
Para identificar entornos de análisis, la DLL enumera los procesos en ejecución mediante las API de Windows, incluidas CreateToolhelp32Snapshot, Process32First y Process32Next. El malware recorre los procesos activos en un bucle y compara el nombre de cada proceso con su lista negra reconstruida internamente. Entre las entradas objetivo se incluyen herramientas como wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe y varias utilidades adicionales de ingeniería inversa y monitorización.
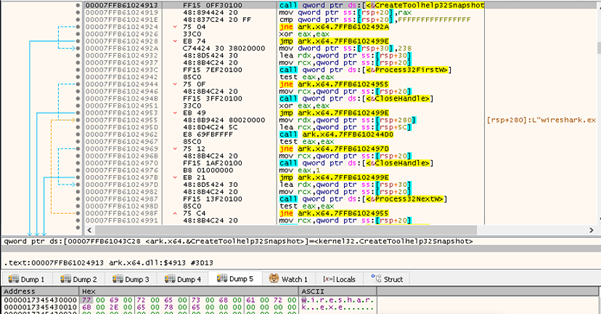
Si se detecta un proceso coincidente, el malware desvía la ejecución hacia su rutina anti-análisis y la finaliza para evitar ejecutarse en entornos monitorizados o controlados por investigadores. Este comportamiento actúa como un mecanismo anti-depuración y de evasión de entornos aislados, reduciendo la probabilidad de un análisis dinámico y una observación del comportamiento exitosos.
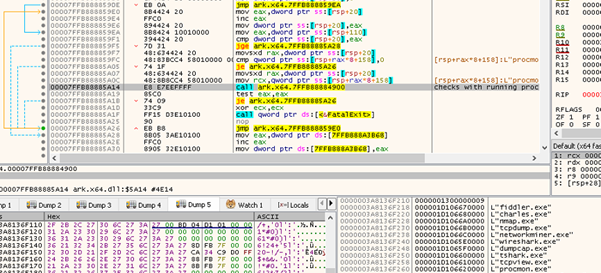
Desempaquetado de carga útil basado en efectos de sonido y ejecución de balizas:
Tras completar las rutinas de validación del entorno, el malware pasó a su fase de ejecución de carga útil por etapas. El módulo SFX, ubicado junto al ejecutable legítimo, se cargó en la memoria solo después de verificar que no hubiera interfaces de depuración, artefactos de sandbox ni procesos de monitoreo de puntos finales activos.
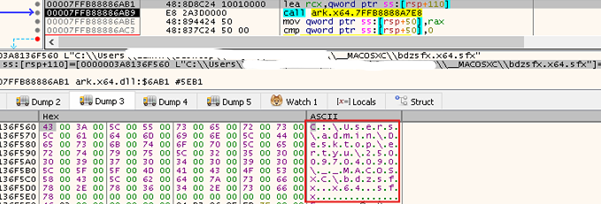
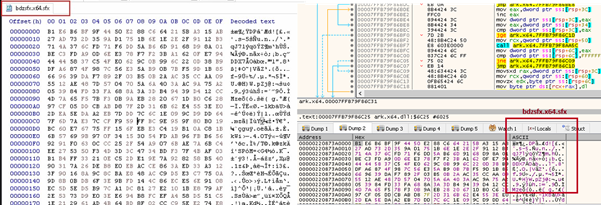
La DLL descifra una carga útil SFX ofuscada en tiempo de ejecución. Tras el descifrado, la carga útil se carga dinámicamente en la memoria del proceso y se ejecuta directamente sin persistencia en disco. Esta etapa de carga en memoria establece el contexto de ejecución principal para la cadena de carga útil subsiguiente.
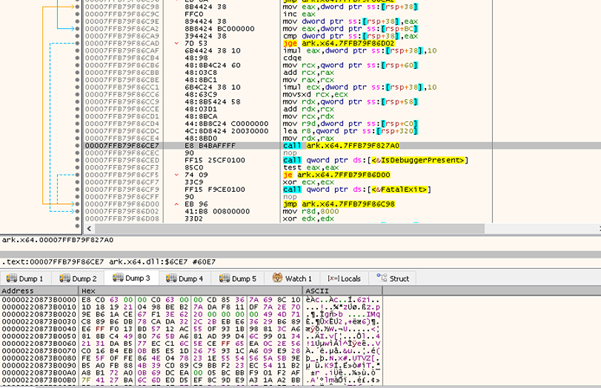
Durante su ejecución, el componente SFX descomprimido emplea técnicas de evasión al interactuar con mecanismos de seguridad de Windows como AMSI (Interfaz de análisis antimalware) y ETW (Seguimiento de eventos para Windows). Al interrumpir el análisis en tiempo de ejecución, el registro y la generación de telemetría, el malware reduce la eficacia de las soluciones antivirus y de detección de endpoints, disminuyendo así la visibilidad durante la ejecución y la inspección de memoria.
Tras estas vulneraciones de seguridad, la carga útil SFX descifró el componente de la etapa final completamente en memoria, revelando finalmente una baliza Cobalt Strike. Este método de descifrado por etapas garantizó que la carga útil de la baliza permaneciera oculta durante las fases de ejecución anteriores y redujo significativamente la probabilidad de detección estática o identificación basada en firmas.
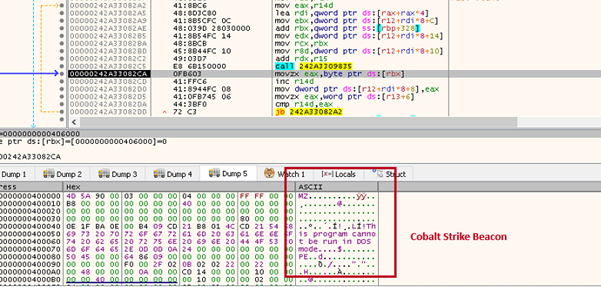
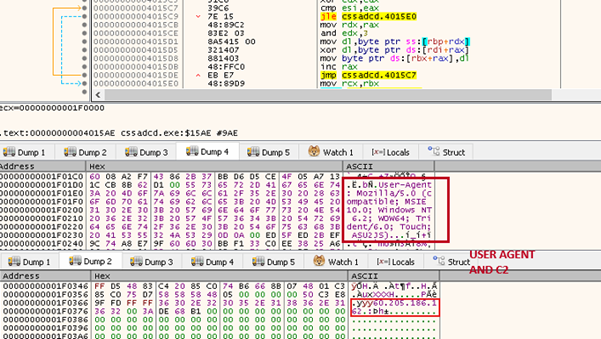
Tras el descifrado, el Cobalt Strike Beacon se cargó directamente en la memoria sin necesidad de instalar un ejecutable en el disco. El Beacon inicializó su configuración de agente de usuario e intentó establecer comunicación de comando y control (C2) para la conectividad de red saliente. Al ejecutar la carga útil completamente en memoria, el malware minimizó los artefactos en el disco y redujo la visibilidad forense durante su ejecución.
Artefactos de infraestructura y atribuciones de los actores de amenazas.:
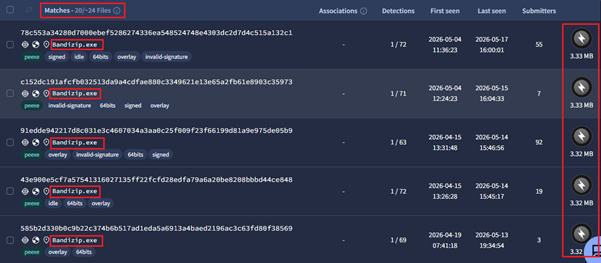
En esta sección, analizaremos cómo descubrimos campañas adicionales aprovechando un artefacto simple: aquí, el atacante utilizó Bandizip, una aplicación legítima y ampliamente utilizada de gestión de archivos surcoreana desarrollada por Bandisoft. De forma aislada, es una utilidad confiable y segura; sin embargo, en esta campaña, el atacante la convirtió deliberadamente en una herramienta para vivir de la tierra (LOtL, por sus siglas en inglés). Basándonos en esto, encontramos 20 archivos de este tipo.
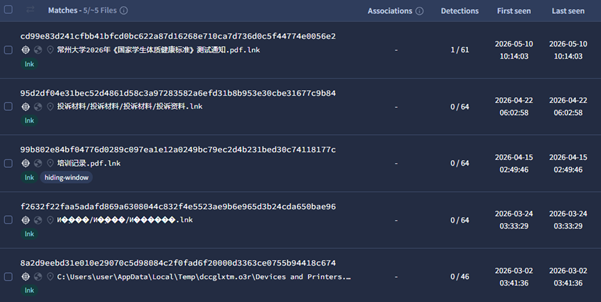
Otro artefacto que utilizamos durante la búsqueda de este actor de amenazas fueron los identificadores de máquina presentes en múltiples enlaces simbólicos (LNK), que eran comunes en las campañas dirigidas a este actor. Con base en esto, hemos identificado los siguientes archivos que presentan similitudes.
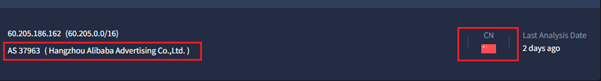
Basándonos en las balizas de todos estos implantes similares, descubrimos que estas muestras se conectan al servidor de Comando y Control similar con AS 37963 registrado con Hangzhou Alibaba Advertising como se muestra a continuación:
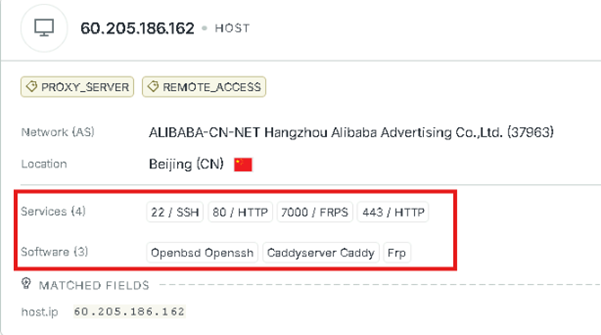
Seqrite Labs atribuye la Operación Dragon Whistle al actor de amenazas UNG0002 con un grado de confianza medio-alto, basándose en una fuerte coincidencia de tácticas, técnicas y procedimientos con nuestra campaña de la Operación Cobalt Whisper documentada anteriormente.
En la Operación Cobalt Whisper, Seqrite Los laboratorios descubrieron una campaña que utilizaba intensivamente archivos LNK maliciosos y código VBScript ofuscado como mecanismo principal de distribución; las mismas tácticas, técnicas y procedimientos básicos observados en la campaña actual. La coherencia estructural entre ambas operaciones constituye la base de esta atribución.
Al tener además un pivote en C2: 60[.]205[.]186[.]162, hemos observado el siguiente dominio que esta IP ha estado resolviendo.
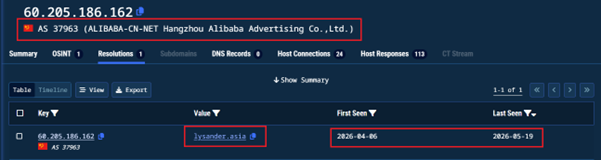
Esto confirma lo previsto: el actor malicioso aloja su infraestructura de comando y control (C2) en Alibaba Cloud, el proveedor de servicios en la nube dominante en China, lo que concuerda con la preferencia previamente documentada de UNG0002 por la infraestructura en la nube china. En la Operación Cobalt Whisper, el actor utilizó Tencent Cloud (AS45090); en esta ocasión, ha cambiado a Alibaba Cloud (AS37963), una rotación deliberada de la infraestructura para evadir el bloqueo basado en ASN.
La infraestructura C2 que se resuelve en lysander[.]asia en 60[.]205[.]186[.]162 (AS37963 — Alibaba Cloud) ha estado activa desde el 6 de abril de 2026 y permanece activa y operativa a la fecha de este informe (19 de mayo de 2026).
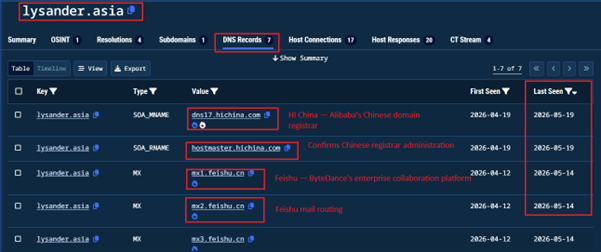
La presencia de registros MX de Feishu (飞书) es una señal de atribución significativa. Feishu es la plataforma empresarial de ByteDance, utilizada principalmente en China, y rara vez se encuentra en infraestructuras operadas por empresas no chinas.
Ambos servidores de nombres pertenecen a HiChina (万网), una filial de Alibaba Cloud que presta servicios específicamente al mercado chino. El registro de dominios y la gestión de DNS a través de HiChina requieren, en la mayoría de los casos, la verificación de identidad china, lo que refuerza aún más la presencia de la empresa en China.
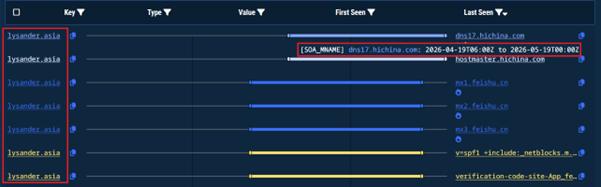
La cronología confirma que no se trataba de una infraestructura improvisada, sino que fue construida, verificada y mantenida metódicamente en consonancia directa con el período operativo de la campaña.
Conclusión: ¿Operación DRAGÓN SILBATO?
La Operación Dragon Whistle expone una expansión deliberada del alcance de los objetivos del actor de amenazas UNG0002, que va más allá de sus víctimas previamente documentadas e incluye a la población universitaria de China continental, explotando una evaluación de aptitud física obligatoria a nivel nacional como un señuelo de alto cumplimiento para impulsar la ejecución de las víctimas.
El nombre refleja las dos características que definen la campaña. Dragon representa la segmentación geográfica y cultural precisa: una institución académica de China continental, un mandato educativo nacional chino, una población víctima de habla china. Whistle refleja la naturaleza operativa silenciosa de la campaña: un señuelo que llama la atención como el silbato de un árbitro, mientras que el malware se ejecuta, persiste y envía señales a su operador sin hacer ruido.
Una campaña que habla con autoridad institucional. Una carga útil que nunca hace ruido.
Seqrite Cobertura:
- Trojan.LoaderCiR
- Troyano.CobaltStrikeCiR
- Enlace.Troyano.50718
- Script.Trojan.50719
COI:
| Nombre de archivo | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| Correo electrónico | eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| Baliza de ataque de cobalto | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60 [.] 205 [.] 186 [.] 162
MITRE ATT&CK:
| Táctica | Nombre de la técnica | Identificación de la técnica |
| Acceso inicial | Archivo adjunto de phishing selectivo | T1566.001 |
| Ejecución | Ejecución del usuario: archivo malicioso | T1204.002 |
| Intérprete de comandos y secuencias de comandos: Visual Basic | T1059.005 | |
| Módulos compartidos | T1129 | |
| Evasión de defensa | Disfraces | T1036 |
| Archivos y directorios ocultos | T1564.001 | |
| Carga lateral de DLL | T1574.002 | |
| Archivos o información ofuscados | T1027 | |
| Evasión del depurador | T1622 | |
| Evasión de Virtualización/Sandbox | T1497 | |
| Carga de código reflectante | T1620 | |
| Vivir de la tierra | T1218 | |
| API nativa | T1106 | |
| Descubrimiento: | Descubrimiento de procesos | T1057 |
| Comprobaciones del sistema | T1497.001 | |
| Comando y control | Protocolo de capa de aplicación: protocolos web | T1071.001 |
| Transferencia de herramientas de ingreso | T1105 | |
| Evasión de defensa | Ejecución de proxy binario firmado | T1218 |
| API nativa | T1106 | |
| Colección | Datos del sistema local | T1005 |
Autores:
- Dixit Panchal
- Kartik Jivani
- Vaibhav Krushna Billade



