• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Ransomware  / JCry – ¡Un ransomware escrito en Golang!
JCry – ¡Un ransomware escrito en Golang!
09 Abril 2019

JCry – ¡Un ransomware escrito en Golang!

Escrito por Ghanshyam More
Ghanshyam More
Ransomware
15
Acciones

Durante varios meses, QH Labs ha observado un repunte en la actividad de ransomware. Hemos detectado un nuevo ransomware escrito en Go. Los creadores de malware encuentran más fácil escribir ransomware en Go que en lenguajes de programación tradicionales.

La infección del ransomware Jcry comienza con un sitio web comprometido.

Como se muestra en la imagen superior, el autor del malware intenta hacerse pasar por usuarios haciéndose pasar por una actualización de Adobe Flash Player y descarga malware en su equipo. La figura 1 contiene un fragmento de JavaScript alojado en el dominio comprometido, que descarga un archivo malicioso desde la URL indicada. Cada vez que un usuario suplantado hace clic en el botón Actualizar y ejecuta un archivo malicioso para actualizar Flash Player, el malware inicia su ejecución.

Fig 1: Parte del script malicioso.

Flujo de ejecución:

Análisis técnico:

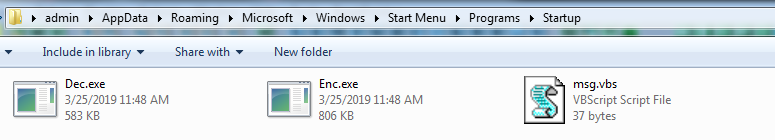
El malware descargado (flashplayer_install.exe) es un archivo autoextraíble. Al ejecutarse, extraerá los componentes mencionados a continuación en el directorio "Inicio" para crear su persistencia.

Componentes:

  1. msg.vbs
  2. Enc.exe
  3. Dec.exe

Fig. 2: Componentes extraídos e instrucciones SFX.

Como se menciona en la figura anterior, el malware extrae componentes e inicia msg.vbs junto con enc.exe (Encryptor).

msg.vbs:

Este archivo se utiliza para suplantar al usuario que, cuando el sistema intentó actualizar Adobe Flash Player, se le negó el acceso.

Fig. 3: Mensaje mostrado por msg.vbs

Enc.exe (Cifrificador):

Este ejecutable es responsable del cifrado de archivos y está escrito en lenguaje Go.

Fig. 4: ID de compilación de Go y cadenas de biblioteca de Go Lang encontradas en el archivo.

Al ejecutarse, primero comprueba la existencia del archivo "personalKey.txt" en el directorio actual para determinar si el sistema está infectado. Si el archivo existe, el malware considera que el sistema ya está infectado y se autodetiene. Además, elimina msg.vbs y Enc.exe con la ayuda de un archivo descifrador. Durante el cifrado, utiliza una combinación de algoritmos AES y RSA. El cifrado de archivos se realiza mediante el algoritmo AES de 128 bits con un vector de inicialización de 16 bytes en modo CBC. La clave pública RSA, codificada de forma rígida, se encuentra en el archivo enc.exe, que posteriormente se utiliza para cifrar la clave AES.

Figura 5: CLAVE PÚBLICA RSA


Fig 6: Adquirir contexto para operaciones criptográficas.

Cifra los 138 archivos de extensión enumerados a continuación.

3dm, 3ds, 3g2, 3gp, 7z, ai, aif, apk, aplicación, asf, asp, avi, b, bak, bin, bmp, c, cbr, cer, cfg, cfm, cgi, cpp, crx, cs, csr, css, csv, cue, dat, db, dbf, dcr, dds, deb, dem, der, dmg, dmp, doc, dtd, dwg, dxf, eps, fla, flv, fnt, fon, gam, ged, gif, gpx, gz, h, hqx, htm, ics, iff, iso, jar, jpg, js, jsp, clave, kml, kmz, registro, lua, m, m3u, m4a, m4v, max, mdb, mdf, mid, mim, mov, mp3, mp4, mpa, mpg, msg, msi, nes, obj, odt, otf, pct, pdb, pdf, php, pkg, pl, png, pps, ppt, ps, psd, py, rar, rm, rom, rpm, rss, rtf, sav, sdf, sh, sln, sql, srt, svg, swf, tar, tex, tga, thm, tif, tmp, ttf, txt, uue, vb, vcd, vcf, vob, wav, wma, wmv, wpd, wps, wsf, xlr, xls, xml, yuv, zip.

Para acelerar el cifrado, solo cifra 1 MB de datos en archivos de más de 1 MB. Tras el cifrado, añade la extensión ".jcry" al nombre del archivo.

Fig 7:Archivos cifrados con extensión jcry.

Después de cifrar los archivos, elimina todas las copias de seguridad con la ayuda del siguiente comando.

                                                                  “vssadmin eliminar sombras /all”

y ejecute Dec.exe usando el comando Powershell.

Fig 8: Ejecución de Vssadmin y PowerShell.

Dec.exe:

Al ejecutar Dec.exe, primero se cierra y elimina enc.exe. Dec.exe es una aplicación de consola que solicita la clave de descifrado (clave privada RSA). Tras introducir una clave válida, puede descifrar archivos cifrados.

Figura 9: Dec.exe.

También publica una nota de rescate en el escritorio. Para recuperar los archivos cifrados, exige un rescate de 500 $ y proporciona un enlace onion (hxxp://kpx5wgcda7ezqjty.onion) donde el usuario infectado recibirá su clave privada tras el pago.

Fig. 10: Nota de rescate.


COI:

flashplayer_install.exe: c86c75804435efc380d7fc436e344898
Enc.exe : 5B640BE895C03F0D7F4E8AB7A1D82947
Dec.exe : 6B4ED5D3FDFEFA2A14635C177EA2C30D
Enlace de recuperación: hxxp://kpx5wgcda7ezqjty.onion
Identificación de la billetera: 1FKWhzAeNhsZ2JQuWjWsEeryR6TqLkKFUt


Consejos de prevención:

  1. Realice periódicamente una copia de seguridad de sus datos importantes en unidades externas como HDD, memoria USB o almacenamiento en la nube.
  2. Instale un antivirus y manténgalo actualizado.
  3. Mantenga su sistema operativo y software actualizados.
  4. Nunca haga clic en enlaces ni descargue archivos adjuntos de fuentes desconocidas o no deseadas.

Experto en la materia:

Nagesh lathakar, Pratik Pachpor | Laboratorios de seguridad de Quick Heal

 Publicación anterior¿Trabajan los empleados con sus dispositivos personales? ¿Cómo protegerlos?
Publicación siguiente  Derecho al olvido: cuándo se aplica y cuándo no
Ghanshyam More

Acerca de Ghanshyam Más

Ghanshyam es investigador de seguridad en Quick Heal Security Labs. Le interesa la ingeniería inversa y el análisis de vulnerabilidades de seguridad.

Artículos de Ghanshyam Más »

Artículos Relacionados

  • Mejores técnicas de respuesta ante incidentes de ransomware para minimizar los daños

    2 de junio de 2026
  • Cómo recuperarse de un ataque de ransomware sin pagar el rescate.

    25 de mayo de 2026
  • Ataque de ransomware a través de conexiones SMB2 compartidas públicamente y cómo mantenerse protegido con Seqrite

    Marzo 11, 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (343) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (25) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso