

Aviso: Conflicto en Oriente Medio y escalada cibernética
Resumen
El 28 de febrero de 2026, Estados Unidos e Israel lanzaron ataques militares coordinados contra Irán (Operación Furia Épica / León Rugiente). El líder supremo iraní, Jamenei, fue asesinado el 01 de marzo, y Irán respondió con ataques de drones y misiles en todo el Golfo Pérsico, lo que provocó una explosión cibernética casi inmediata.
El servicio de internet interno de Irán cayó a entre un 1 % y un 4 % a las pocas horas de los primeros ataques. Esto no detuvo la actividad; decenas de grupos terroristas que operaban fuera de Irán, sumados a puertas traseras preinstaladas en las redes objetivo, mantuvieron los ataques a toda velocidad.
El cambio clave esta vez: Irán no se limitó a usar malware personalizado. El ataque a Stryker demostró que ahora están abusando de herramientas informáticas legítimas sin malware. Mientras tanto, Mustang Panda, vinculado a China, aprovechó la cobertura mediática para recabar información, y un grupo criminal impredecible (TeamPCP) desplegó un programa para destruir Kubernetes dirigido a la infraestructura iraní. Es una situación compleja, con múltiples actores involucrados, y aún continúa.
Modelo operativo cibernético por capas de Irán
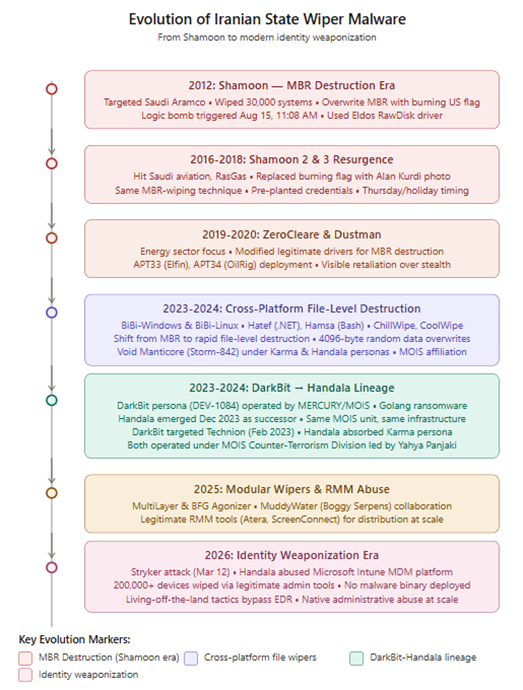
El ecosistema cibernético de Irán opera mediante una estructura estratificada que combina grupos APT dirigidos por el Estado (vinculados a la Guardia Revolucionaria y al Ministerio de Inteligencia y Seguridad); contratistas semioficiales y entidades fachada; activistas informáticos y colectivos operados por los servicios de inteligencia; y colectivos extranjeros afines ideológicamente que operan en paralelo. El ataque a Stryker Corporation el 11 de marzo de 2026 marcó una escalada significativa: una operación destructiva de borrado de datos contra Estados Unidos, ejecutada sin malware mediante el abuso de la infraestructura MDM legítima, lo que representa un cambio cualitativo en la capacidad operativa iraní y su disposición a atacar la infraestructura corporativa occidental.
Amenazas activas
Grupos APT vinculados al Estado iraní
Gusano de semilla / Agua turbia (MOIS)
Se ha confirmado su actividad en redes estadounidenses e israelíes desde al menos principios de febrero, incluso antes de que comenzaran los ataques. Objetivos: banco, aeropuerto, ONG y la filial israelí de una empresa estadounidense. Se descubrieron dos nuevas puertas traseras:
- Dindoor: se ejecuta mediante Deno (entorno de ejecución de JavaScript). Firmado con el certificado 'Amy Cherne'. Encontrado en el banco, la empresa de software y la ONG canadiense.
- Fakeset: Basado en Python. Obtenido del almacenamiento en la nube de Backblaze. Firmado con los certificados de 'Amy Cherne' y 'Donald Gay'. El certificado de Donald Gay ya había firmado Stagecomp y Darkcomp, ambas herramientas Seedworm confirmadas.
Se utilizó Rclone para intentar extraer datos a un bucket S3 de Wasabi desde la empresa de software comprometida. MuddyWater también llevó a cabo una campaña paralela (Operación Olalampo) en Oriente Medio, Turquía y África, con infraestructura superpuesta.
TA453 / APT42 / Gatito encantador (IRGC)
El 8 de marzo, a pesar del bloqueo de internet en Irán, TA453 envió un correo electrónico de phishing para obtener credenciales a un centro de estudios estadounidense. El atacante se hizo pasar por un investigador político, entabló una relación de confianza mediante correos electrónicos aparentemente inofensivos y luego envió una página de phishing con temática de OneDrive alojada en Netlify. Se utilizaron píxeles de seguimiento en un sitio web comprometido para comprobar si la víctima hacía clic. El bloqueo total de internet en el país no los detuvo; la infraestructura en el extranjero les permitió seguir operando.
TA402 / Plataforma petrolífera / APT34 (MOIS)
El ataque se dirigió a un gobierno de Oriente Medio utilizando una cuenta de correo electrónico comprometida del Ministerio de Asuntos Exteriores iraquí. Los mensajes de señuelo hacían referencia a una posible operación terrestre estadounidense en Irán y a la alianza militar del Golfo. La carga útil, ya fuera un PDF señuelo o una página para robar credenciales, se enviaba según la geolocalización IP del objetivo. El grupo Dust Specter también utilizó la misma infraestructura comprometida del Ministerio de Asuntos Exteriores iraquí.
Marshtreader / Agrius / Tormenta de arena rosa (MOIS)
Escaneo de cámaras ampliado tras los ataques en Israel, Emiratos Árabes Unidos, Catar, Baréin, Kuwait, Líbano y Chipre. Se explotan las vulnerabilidades CVE-2017-7921 y CVE-2023-6895 en cámaras y videoporteros Hikvision. Este patrón compromete las cámaras externas cercanas a zonas de conflicto y se utiliza para obtener información visual en tiempo real sobre los daños causados por los ataques. Cualquier organización con cámaras conectadas a internet en estas regiones debe considerar esto como una amenaza activa.
Ataque de la Corporación Stryker de Handala
El ataque más impactante atribuido a Irán contra una empresa occidental en este conflicto. El 11 de marzo, Handala (también conocido como Void Manticore, Storm-0842) aniquiló a Stryker Corporation, una empresa de dispositivos médicos valorada en 25 millones de dólares con un contrato de suministro con Estados Unidos por valor de 450 millones de dólares.
Como funciono
El atacante obtuvo acceso a una cuenta de administrador global de Microsoft 365 comprometida (probablemente a partir de un registro de un antiguo ladrón de información vendido en un mercado negro). Los investigadores creen que, con esa cuenta, accedió a Microsoft Intune y utilizó la función legítima de "restablecimiento de fábrica" para borrar de forma remota más de 200 000 portátiles, servidores y dispositivos móviles en 79 países. Las pantallas de inicio de sesión fueron reemplazadas por el logotipo de Handala.
- La oficina de Stryker en Cork, Irlanda (con entre 4,000 y 5,500 empleados) fue la más afectada, con los sistemas de fabricación inhabilitados.
- El procesamiento de pedidos, la fabricación y el envío global se vieron interrumpidos (confirmado en un documento presentado ante la SEC).
- Las acciones de SYK cayeron tras la revelación
- Supuestamente se filtraron previamente 50 TB de datos (sin verificar completamente).
- CISA desplegó asistencia técnica; el NCSC de Irlanda respondió.
Alrededor del 20 de marzo, el Departamento de Justicia atribuyó formalmente a Handala al Ministerio de Inteligencia y Seguridad de Irán (MOIS), calificándolo de "personaje activista falso" utilizado para operaciones psicológicas, de filtración de información y de piratería informática. El director del FBI, Kash Patel, anunció la incautación de cuatro sitios web de Handala, incluido su sitio de filtraciones. Check Point Research vinculó a la dirección de Handala con la División Antiterrorista del MOIS, la misma división cuyo presunto director murió en los ataques de marzo de 2026.
El 13 de marzo, Handala también amenazó con una operación de eliminación masiva de datos relacionada con el Día de Al-Quds. Hasta el momento, no se ha identificado a ninguna víctima confirmada. Por separado, alegaron una violación de seguridad de Verifone; Verifone negó cualquier ataque.
Espectro de polvo (Nextión Irán, objetivos del gobierno iraquí)
Investigadores han documentado un grupo APT previamente desconocido vinculado a Irán, que ataca a funcionarios del gobierno iraquí a partir de enero de 2026. El grupo comprometió un sitio web legítimo del gobierno iraquí para alojar cargas útiles y utilizó una reunión falsa de Cisco Webex for Government como señuelo de ingeniería social ClickFix. Se descubrieron cuatro nuevas herramientas de malware .NET:
- SPLITDROP: programa que extrae la siguiente etapa de un archivo RAR protegido con contraseña y la carga mediante binarios legítimos como VLC o WingetUI.
- TWINTASK: proceso que ejecuta scripts de PowerShell consultando los archivos in.txt y out.txt. Persiste mediante la clave de ejecución de HKCU.
- TWINTALK: Módulo C2 que utiliza HTTPS con URI aleatorias, geolocalización (verifica la ubicación de la víctima) y suplantación de agente de usuario que imita a Chrome.
- GHOSTFORM: RAT de fase avanzada que combina TWINTASK y TWINTALK en un único binario con PowerShell en memoria. Utiliza un mutex para ejecutarse solo una vez y genera un ID de bot a partir de la marca de tiempo de creación del ensamblado.
La presencia de artefactos de código inusuales en TWINTALK y GHOSTFORM, como emojis, anomalías Unicode y constantes hexadecimales de marcador de posición (0xABCDEF), sugiere que se utilizó IA generativa en algunas partes del desarrollo. Este es el primer caso confirmado de codificación de malware asistida por IA observado a gran escala en herramientas de APT iraníes.
China APT – Mustang Panda (LOTUSLITE)
El 4 de marzo, los investigadores detectaron a Mustang Panda (también conocido como Earth Preta, TA416, Bronze President) cambiando sus señuelos hacia el conflicto de Oriente Medio pocos días después de los ataques del 28 de febrero. Este es un comportamiento típico de Mustang Panda, ya que adaptan sus señuelos a las noticias del momento.
El archivo ZIP malicioso contenía un binario de música KuGou legítimo renombrado como 'Iran Strikes US Military Facilities Across Gulf Region.exe' y una DLL maliciosa (libmemobook.dll). Cuando se ejecuta el archivo .exe, carga la DLL que:
- Descarga WebFeatures.exe y kugou.dll desde un dominio comprometido (e-kflower[.]com).
- Establece la persistencia mediante la tecla Run (ACboardCm / ASEdge).
- dll es la puerta trasera de LOTUSLITE: se comunica con C2 172.81.60[.]97 a través de WinHTTP.
LOTUSLITE ya fue documentado en enero de 2026 utilizando señuelos con temática venezolana y la misma dirección IP de C2. Misma puerta trasera, misma cadena de distribución, pero con un gancho informativo diferente. Atribución: confianza moderada a Mustang Panda basada en el abuso del binario KuGou (técnica documentada desde 2022), C2 compartido y mensajes de código incrustados que niegan el origen ruso (vistos previamente en las campañas ClaimLoader de Mustang Panda).
Una campaña independiente de LNK/CHM dirigida a los países del CCG distribuyó un PDF señuelo sobre "ataques con misiles iraníes contra una base estadounidense en Bahréin" junto con un cargador de código malicioso que utiliza la clave RC4 "20260301@@@" para descifrar la siguiente etapa.
Grupos hacktivistas: la capa visible
La actividad de los hacktivistas es ruidosa, pero técnicamente su impacto es mayormente bajo. Predominan los ataques DDoS, las desfiguraciones de sitios web y las denuncias de hackeo y filtración de datos. Muchas de estas denuncias son exageradas. Sin embargo, algunos grupos tienen capacidad real y merece la pena seguirlos de cerca:
| Grupo procesos | Operaciones confirmadas/reclamadas | Enlaces |
| Handala / Mantícora del Vacío | Limpiaparabrisas Stryker (confirmado). Sistema de salud israelí. Se afirma que existen 1.3 TB de petróleo y gas. Se divulgan datos personales de críticos de la diáspora con amenazas de muerte por correo electrónico. | MES |
| Equipo FAD / Fatimiyoun | Malware Wiper, reclamaciones de acceso a SCADA/PLC (Israel y aliados). Ataque a los medios turcos. | adyacente a la Guardia Revolucionaria Islámica |
| Resistencia Ciberislámica (Equipo 313, RipperSec) | Sistema de defensa antidrones denunciado. Infraestructura de pago israelí. Ataque DDoS del gobierno de Kuwait. | Proiraní |
| DieNet | Aeropuerto de Bahréin, aeropuerto de Sharjah, Banco de Riad, Banco de Jordania: todos fueron víctimas de ataques DDoS. | Proiraní |
| SinNombre057(16) | Ataques DDoS israelíes contra municipios, telecomunicaciones y defensa. Coordinados con grupos iraníes. | prorruso |
| Cardenal | Afirmó tener acceso a la red de las FDI; se filtró un documento que hacía referencia a la Operación Escudo del Norte. | prorruso |
| Legión rusa | Afirmó tener acceso al radar Iron Dome (sin verificar). Afirmó tener acceso al servidor de las FDI. | prorruso |
| Prueba de penetración Z | Denunció una posible vulneración de los sistemas ICS/SCADA y CCTV de EE. UU. entre el 28 de febrero y el 2 de marzo. | prorruso |
Los investigadores rastrearon una cronología detallada de la actividad de los hacktivistas en Telegram desde el 28 de febrero en adelante. La Sala de Operaciones Electrónicas, un canal de coordinación general, se estableció el día de los ataques y sirvió como centro neurálgico para compartir objetivos y coordinar reivindicaciones entre más de 53 grupos.
Malware MOIS Telegram C2
El FBI publicó una alerta pública (IC3, 20 de marzo) advirtiendo que los ciberdelincuentes del MOIS han estado utilizando bots de Telegram como infraestructura de comando y control desde el otoño de 2023, con el objetivo de atacar a disidentes, periodistas y grupos de oposición iraníes en todo el mundo. El malware utiliza un diseño de dos etapas:
- La etapa 1 se hace pasar por aplicaciones comunes: Telegram_authenticator.exe, KeePass.exe, WhatssApp.exe, Pictory_premium_ver9.0.4.exe. Al ejecutarse, instala la etapa 2.
- Implante persistente de etapa 2 que se conecta a api.telegram[.]org para C2 bidireccional. Los módulos relacionados graban la pantalla y el audio durante las sesiones de Zoom (MicDriver.zip).
El FBI también confirmó que la operación de pirateo y filtración de datos de Handala en julio de 2025 contra disidentes utilizó este mismo malware para recopilar la información filtrada. Este boletín vincula formalmente la actividad de Handala contra disidentes con la infraestructura de comando y control (C2) de MOIS Telegram.
Operación CamelClone
Seqrite El equipo APT de Labs identificó una campaña de espionaje multirregional que utilizaba técnicas de infección idénticas en cuatro países: Argelia (señuelo del Ministerio de Vivienda), Mongolia (señuelo de MonAtom LLC/energía nuclear), Ucrania (señuelo de cooperación argelino-ucraniana) y Kuwait (señuelo de necesidades de armamento de la Fuerza Aérea de Kuwait).
Cada campaña sigue la misma cadena: ZIP → LNK con PowerShell → descarga HOPPINGANT (cargador de JavaScript f.js) de filebulldogs[.]com → instala Rclone v1.70.3 (renombrado l.exe) → decodifica XOR las credenciales de MEGA (clave: 56) → extrae archivos .doc/.docx/.pdf/.txt de escritorio y datos de sesión de Telegram Desktop (carpeta tdata) a cuentas de MEGA registradas a través de onionmail.org. Se identificaron cuatro cuentas de MEGA distintas, todas creadas entre febrero y marzo de 2026.
Atribución: desconocida. El patrón de objetivos (gobierno, defensa, diplomacia, energía en puntos críticos de la rivalidad entre grandes potencias) sugiere la recopilación de inteligencia a nivel estatal.
TeamPCP – Limpiador de CanisterWorm/Kubernetes
Un grupo de ciberdelincuentes con motivaciones económicas (TeamPCP, también conocido como DeadCatx3, PCPcat y ShellForce) añadió una herramienta de borrado de datos con fines geopolíticos a su conjunto de herramientas. El 19 de marzo, llevaron a cabo un ataque a la cadena de suministro contra Trivy (el popular escáner de vulnerabilidades de Aqua Security), creando puertas traseras en las versiones de GitHub e imágenes de Docker para robar claves SSH, credenciales en la nube, tokens de Kubernetes y monederos de criptomonedas a cualquier usuario que utilizara Trivy en pipelines de CI/CD.
El 22 de marzo, desplegaron una nueva carga útil a través del mismo contenedor C2 de ICP (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io). Esta carga útil verifica la zona horaria y la configuración regional del sistema. Si coincide con Irán (Asia/Teherán, fa_IR):
- En Kubernetes: implementa un DaemonSet llamado 'host-provisioner-iran' en todos los nodos. Cada pod ejecuta un contenedor Alpine llamado 'kamikaze' que elimina todos los directorios host de nivel superior y reinicia el nodo forzosamente.
- En hosts iraníes que no utilizan Kubernetes: ejecuta rm -rf / –no-preserve-root
- En hosts de Kubernetes no iraníes: instala la puerta trasera CanisterWorm como un servicio systemd (pgmonitor) para el robo continuo de credenciales.
No está claro si se eliminaron sistemas iraníes, ya que el contenedor malicioso solo estuvo activo durante un breve período y se reemplazó rápidamente. Los investigadores señalan que el grupo parece buscar llamar la atención en parte. Sin embargo, el vector de la cadena de suministro (Trivy se ejecuta en millones de entornos de desarrollo) y la carga útil destructiva con orientación geopolítica son reales y relevantes. El 22 de marzo, TeamPCP también secuestró la organización privada de Aqua Security en GitHub, renombrando los 44 repositorios internos a 'tpcp-docs-*' con la descripción 'TeamPCP es dueño de Aqua Security'.
Expansión de la vigilancia del CGRI
Iran Wire informó que la Guardia Revolucionaria Islámica emitió una advertencia directa a los ciudadanos iraníes: la actividad en Instagram y Telegram está siendo monitoreada activamente. Los servicios de inteligencia iraníes han ampliado significativamente las operaciones de vigilancia interna desde los ataques, cotejando la actividad en redes sociales con perfiles de disidentes conocidos. Esto se relaciona directamente con la campaña de comando y control (C2) en Telegram del FBI FLASH; la misma infraestructura utilizada para atacar a disidentes en el extranjero se está expandiendo a nivel nacional.
El uso de Starlink por parte del grupo Handala durante el bloqueo de internet en Irán confirma que los ciberdelincuentes vinculados a Irán ya habían planeado cómo contrarrestar la supresión de la conectividad interna. Un apagón generalizado de internet ya no neutraliza a estos actores.
Exposición sectorial
| Sector | Nivel de riesgo | Objetivos observados/previstos |
| Energía: Petróleo y Gas | CRÍTICA | Reclamaciones de exfiltración de 1.3 TB de Handala a operadores del Golfo. Reclamaciones de acceso a SCADA/PLC. Interrupción de la navegación que afecta a más de 1,100 buques cerca del Estrecho de Ormuz. Ataques con drones de la Guardia Revolucionaria Islámica contra AWS Bahrain. Predatory Sparrow previamente extrajo 90 millones de dólares de una plataforma de intercambio de criptomonedas iraní. |
| Gobierno y Defensa | CRÍTICA | Todos los grupos APT iraníes. Dust Specter ataca al Ministerio de Asuntos Exteriores de Irak. Ataques DDoS contra sitios web gubernamentales de Kuwait, Jordania y Baréin. UNG0801 ataca los sistemas informáticos del gobierno israelí. CamelClone ataca organismos de defensa y diplomacia de Argelia, Mongolia, Kuwait y Ucrania. |
| Servicios Financieros | ALTO | Ataques DDoS a bancos israelíes. Banco de Riad. Banco de Jordania. Vishing en los Emiratos Árabes Unidos. Scorpius, objetivo israelí. Portales falsos de la SSA y phishing de pago de peajes Kvish 6 (alineados con Irán). |
| Sector Sanitario | ALTO | El programa de borrado de datos de Stryker Corporation (más de 200 000 dispositivos borrados a nivel mundial — proveedor del Departamento de Defensa). La brecha de seguridad de Handala en la red sanitaria israelí (Clalit). Se desplegó un protocolo de respuesta a incidentes de nivel CISA. |
| Industria de defensa y cadena de suministro | ALTO | Stryker Corporation (contrato del Departamento de Defensa por 450 millones de dólares). Proveedor estadounidense (Seedworm Dindoor). La vulneración de la cadena de suministro se utiliza cada vez más para alcanzar simultáneamente múltiples objetivos de alto valor. |
| Aviación y Transporte | ALTO | Ataque DDoS en el aeropuerto de Bahréin. Ataque DDoS en el aeropuerto de Sharjah (EAU). Aeropuerto de EE. UU. incluido en la lista de víctimas del gusano de la semilla. Suplantación de GPS en el estrecho de Ormuz que afecta a más de 1,100 embarcaciones. |
| Telecomunicaciones | ALTO | Sector prioritario histórico del IRGC/MOIS. Interrupción de infraestructuras y ataques a proveedores de servicios de internet para localizar disidentes. Campañas de espionaje sostenidas. |
| Infraestructura crítica (OT/ICS) | ALTO | Reclamaciones de acceso a SCADA/PLC por parte de Cyber Islamic Resistance, FAD Team. Escaneo de cámaras por Marshtreader. Z-Pentest afirmó haber comprometido sistemas ICS/SCADA y CCTV de EE. UU. (del 28 de febrero al 2 de marzo). |
| Informática / Proveedores de servicios gestionados / Software | MEDIO-ALTO | UNG0801 / Operación IconCat ataca específicamente a empresas israelíes de TI, proveedores de servicios gestionados (MSP), recursos humanos y software. Seedworm comprometió a un proveedor israelí de software del sector de defensa. Punto de entrada en la cadena de suministro para las víctimas posteriores. |
| ONG y centros de investigación | MEDIO-ALTO | TA453/APT42 ataca a un centro de estudios estadounidense (phishing de credenciales). Una ONG canadiense figura en la lista de víctimas de Seedworm. UNG0801 ataca entornos empresariales israelíes. |
| Operaciones de medios e influencia | MEDIUM | El equipo FAD atacó a los medios turcos. Blogs de noticias falsas distribuyen StealC. Operaciones psicológicas de hacktivistas a través de Telegram y X. |
A qué prestarle atención
- Se han producido más ataques a Intune/MDM contra empresas con grandes flotas de dispositivos gestionados por Microsoft. Cualquier organización donde una cuenta de administrador global comprometida pueda provocar el borrado masivo de dispositivos queda expuesta de la misma manera que Stryker.
- Handala ha amenazado con una segunda oleada relacionada con el Día de Al-Quds. Manténganse al tanto de sus canales de Telegram y X para conocer los anuncios sobre sus objetivos.
- Es probable que se active el acceso preposicionado de Seedworm. El grupo ya estaba dentro de las redes estadounidenses e israelíes antes de que comenzara la guerra; esos puntos de apoyo existen por una razón.
- Más ataques a la cadena de suministro. El ataque Trivy de TeamPCP y el cambio de tema de Mustang Panda demuestran que los atacantes se sienten cómodos utilizando simultáneamente las herramientas de desarrollo y el ciclo de noticias como vectores de ataque.
- El riesgo de borrado de datos sigue siendo alto. Druidfly, FAD Team y Handala cuentan con capacidad de borrado de datos operativa. BibiWiper, Hatef y el método de borrado MDM de Stryker representan tres enfoques de entrega distintos.
- Expansión del centro de mando y control de Telegram del Ministerio de Defensa. El informe FLASH del FBI abarca ataques que se remontan a 2023. Se prevé que el mismo malware (similar a Pictory, KeePass y WhatsApp) vuelva a dirigirse a la diáspora, investigadores y periodistas fuera de Irán.
- Más casos de captación de clientes oportunista alineada con China, que utiliza temas de conflicto y que no se limita a Mustang Panda. Cualquier acontecimiento geopolítico importante se convierte en un señuelo para ataques de phishing en un plazo de 48 a 72 horas.
Lo que debe hacer tu equipo
Ahora mismo
- Comprueba tus cuentas de administrador global de Microsoft 365 y de administrador de Intune. ¿Todas ellas tienen la autenticación multifactor (MFA) resistente al phishing (FIDO2 o basada en certificados)? Si no es así, soluciona esto primero.
- Configura una alerta para cualquier acción de Intune que borre o restablezca de fábrica más de N dispositivos. Este umbral debe ser muy bajo para una acción iniciada por un usuario.
- Si utilizas Trivy en CI/CD, comprueba a qué versión estás anclado. Las versiones 0.69.4–0.69.6 están comprometidas. Ancla a una versión segura verificada mediante el SHA del commit, no mediante la etiqueta.
- Extraiga los hashes de los archivos C2 de MOIS Telegram de la Sección 3.2 y proceselos con su EDR. Estos han estado activos desde 2023.
- Comprueba si Rclone, AnyDesk, ScreenConnect y PDQConnect se están ejecutando en ubicaciones donde no los instalaste. CamelClone, Seedworm y Handala hacen un uso indebido de herramientas legítimas.
Esta semana
- Realice una revisión de autenticación. Busque inicios de sesión desde países inusuales, accesos fuera del horario laboral y cualquier cuenta de administrador nueva creada en los últimos 60 días.
- Verifique el tráfico saliente en busca de conexiones inesperadas a MEGA, Backblaze, Wasabi y la API de Telegram (api.telegram[.]org) provenientes de procesos del servidor, no del tráfico del navegador.
- Prueba la restauración de tu copia de seguridad. En concreto: ¿puedes reconstruir un servidor crítico a partir de una copia de seguridad aislada de la red si tu entorno principal se borra? Si la respuesta tarda más de una hora en verificarse, ahí está el problema.
- Si tiene implementaciones de Kubernetes: audite sus DaemonSets en kube-system. Busque contenedores 'host-provisioner-*' o 'provisioner'. Verifique si hay contenedores Alpine con montajes hostPath: /.
- Informe a su equipo sobre el phishing con temática de conflicto. Los temas de señuelo más utilizados son: ataques con misiles iraníes, actualizaciones del JCPOA, alianza militar del Golfo, alertas de defensa civil, adquisiciones de la Fuerza Aérea de Kuwait y propuestas de cooperación.
Hasta proximo aviso
- Monitorea Telegram y X para ver listas de objetivos y denuncias de filtraciones relacionadas con tu organización o sector. Los grupos de hacktivistas publican sus próximos objetivos antes de atacar.
- Suscríbase al servicio de asesoramiento de CISA sobre Irán y a las alertas del NCSC del Reino Unido sobre este conflicto.
- Revisa los permisos de tu canalización de CI/CD. Las cuentas de servicio con PAT (tokens de acceso personal) y sin MFA son precisamente las que TeamPCP utilizaba para controlar la organización de Aqua Security en GitHub.
- Consulte con su proveedor de seguros cibernéticos sobre las cláusulas de exclusión por guerra. El ataque a Stryker ha sido confirmado como perpetrado por un Estado (Departamento de Justicia). Es posible que las pólizas no cubran la destrucción dirigida por un Estado.
Referencias
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- www.seqrite.com/blog/operation-camelclone-multi-region-espionage-campaign-targets-government-and-defense-entities-amidst-regional-tensions/
- www.seqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-targeting-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-activity-timeline-iran-israel-us-war/
- www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity
- www.intel471.com/blog/israeli-us-strikes-against-iran-triggers-a-surge-in-hacktivist-activity
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/middle-east-escalation-israel-iran-us-cyber-war-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
Autores:
Shayak Tarafdar
Deepak Thomas Philip
Sathwik Ram Prakki
Kartikkumar Jivani