• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  BFSI  IcedID, un nuevo y sofisticado troyano bancario: análisis técnico de Quick Heal Security Labs
IcedID, un nuevo y sofisticado troyano bancario: análisis técnico de Quick Heal Security Labs
01 Diciembre 2017

IcedID, un nuevo y sofisticado troyano bancario: análisis técnico de Quick Heal Security Labs

Escrito por Bajrang Mane
Bajrang Mane
BFSI

IcedID es un nuevo miembro de la familia de troyanos bancarios. Tiene una arquitectura modular y es capaz de robar las credenciales bancarias del usuario mediante un ataque de intermediario (MITM). IcedID configura un proxy local y redirige todo el tráfico de internet a través de él. Además, puede descargar y ejecutar componentes necesarios para el sigilo.

Vector de infección

Normalmente, IcedID se propaga a través de correo no deseado o a través de otras familias de malware. En nuestro análisis, descubrimos que se trataba de Emotet. A principios de 2017, Emotet se utilizó ampliamente para propagar otros troyanos bancarios como Qkabot y Dridex.

IcedID contiene un módulo de propagación de red que rara vez se observa en otros troyanos bancarios. Al observar la secuencia de API de IcedID, se observa que ha adoptado técnicas similares a las utilizadas con éxito por malware como BadRabit, Petya/Not-Petya.

Análisis de la muestra

Al ejecutarse, la muestra copia su propio archivo en la carpeta %LOCAL_APPDATA% con un nombre aleatorio, dentro de una carpeta también con nombre aleatorio. El nombre del archivo y de la carpeta copiados es el mismo y contiene 9 caracteres. El nombre del archivo copiado se genera utilizando el identificador de seguridad (SID) del usuario actual. A continuación se muestra el código que genera el SID para el usuario que ha iniciado sesión.
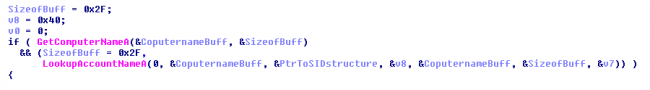
Figura 1. Generación de SID

El nombre del archivo soltado con un nombre aleatorio en una carpeta con un nombre aleatorio.

“%LOCALAPPDATA%\[az]{9}\[az]{9}.exe”

Ejemplo: -

“C:\Documents and Settings\Administrator\Local Settings\Application Data\ homatluna \ homatluna.exe ”

Mantiene su persistencia creando una entrada de registro en “Ejecutar”.

“HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ homatluna ”

A continuación, IcedID escribe una clave criptográfica RSA en el sistema, en la carpeta AppData. Después, escribe un archivo de certificado en la carpeta %TEMP%.

Ejemplo: “C:\Documents and Settings\Administrator\Local Settings\Temp\ 0137194B.tmp ”

Actividad de la red

Crea dos conexiones de socket. Una para el proxy local y otra para servir como puerta trasera para la comunicación CnC. En nuestro análisis, el puerto con el enlace del proxy local es el 49158 y la puerta trasera se crea en el puerto número 49161.

Crea un proxy local. Utiliza certificados de diferentes bancos y un módulo personalizado para implementar su propia capa SSL. Con esto, realiza ataques MITM. IcedID puede interceptar todo el tráfico y extraer las credenciales de usuario.

Una vez que el malware ingresa al sistema, envía el ID del bot y la información básica del sistema al servidor CnC a través de la solicitud POST como se ve en la Figura 1 y la Figura 2.
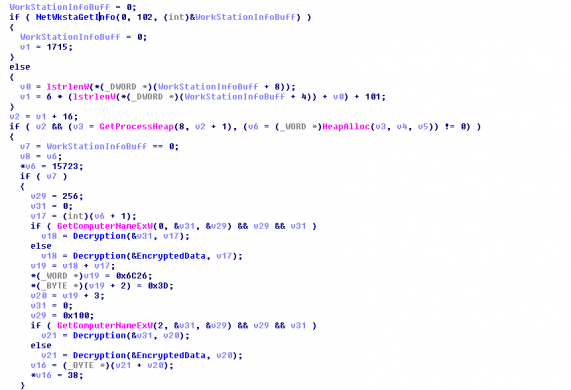
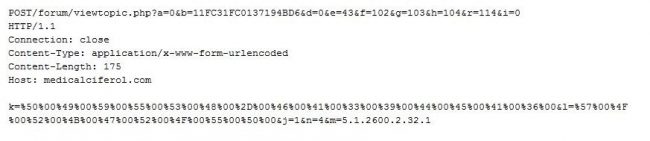
Fig. 2. Código para obtener información básica del sistema
Fig. 3. Información básica del sistema posterior

A continuación se muestran los detalles decodificados de la solicitud de publicación que se enviará:

K – Nombre del sistema

B – ID del BOT

L – Grupo de Trabajo

M – Versión del sistema operativo

La comunicación de IcedID con CnC se realiza mediante un SSL cifrado, cuyo certificado es determinado por el propio malware desde el almacén de certificados. El archivo temporal descargado por el malware se utiliza para almacenar el certificado. El código a continuación se utiliza para la enumeración de certificados.
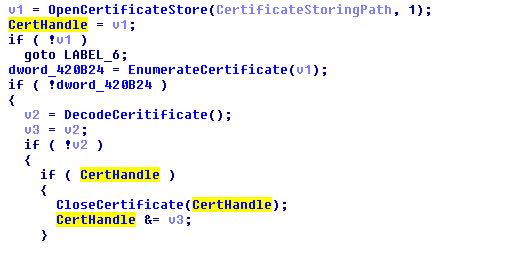
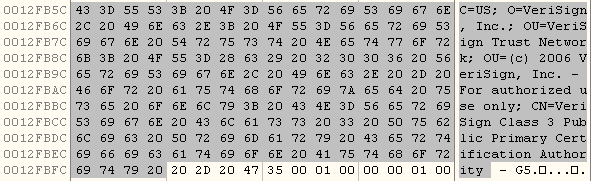
Figura 4. Código para enumerar el certificado
Figura 5. Certificado almacenado en el archivo temporal

Difundiéndose en la red

IcedID se diferencia de otros troyanos bancarios porque puede propagarse dentro de la red. Primero encuentra el sistema activo en la red local y se copia en el nuevo sistema.
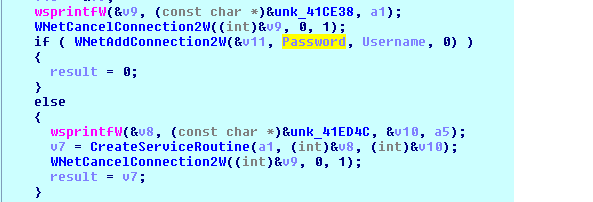
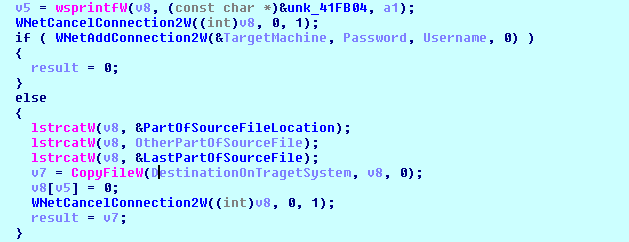
Fig. 6. Se conecta a otras máquinas.
Fig. 7. Coloque una copia en el otro sistema de la red.

Indicador de compromisos

csuwbru[.]net
comeontrk[.]com
medicalciferol[.]com
38921f28bb74fea2cab6e70039ee65f3
d982c6de627441765c89da5cfeb04d6f
82d6e69df2277073d4aaacd6994ee033

Quick Heal detecta correctamente IcedID como Trojan.IcedID.

El comportamiento de propagación del malware lo hace más agresivo que los troyanos bancarios vistos anteriormente.

Consejos de prevención

  1. Instale un antivirus y manténgalo actualizado.
  2. Mantenga su sistema operativo y software actualizados.
  3. No haga clic en enlaces ni descargue archivos adjuntos de fuentes desconocidas, inesperadas o no deseadas.


Experto en la Materia
Piyush Bansal | Ghanshyam Más, Laboratorios de seguridad Quick Heal
 Publicación anteriorResumen de noticias sobre ciberseguridad de noviembre de 2017
Publicación siguiente  El panorama de las ciberamenazas en 2017
Bajrang Mane

Acerca de Bajrang Mane

Bajrang Mane lidera los equipos de Análisis de Amenazas, Respuesta a Incidentes y Automatización en Quick Heal Security Labs. Con 13 años de experiencia en el sector de la seguridad informática,...

Artículos de Bajrang Mane »

Artículos Relacionados

  • De la seguridad fragmentada a la defensa unificada: cómo las organizaciones del sector bancario y financiero pueden adelantarse a las ciberamenazas.

    18 de mayo de 2026
  • Casos de uso y beneficios de ZTNA para BFSI

    19 de mayo de 2025
  • ¿Qué preocupa al panorama de la ciberseguridad en el sector bancario?

    Los principales desafíos de ciberseguridad del sector bancario

    10 de septiembre de 2019
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (345) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (26) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso