
La preocupación por la seguridad se ha disparado en los últimos tiempos debido al aumento vertiginoso de los ciberataques, especialmente del ransomware. Si bien las tácticas de ransomware se conocen desde hace tiempo, solo recientemente han adquirido proporciones muy graves, impulsadas por la popularidad de las criptomonedas, la Dark Web y la fácil disponibilidad del malware como servicio. Los departamentos de ciberseguridad de las empresas están particularmente preocupados por los ataques de ransomware, ya que no solo paralizan la actividad empresarial, sino que también dañan gravemente la reputación de la compañía.
Para combatir esta amenaza eficazmente, es fundamental comprender cómo funciona el ransomware y cuál es la estrategia de los atacantes. En esta publicación, analizaremos estos aspectos.
¿Qué es ransomware?
El ransomware es un tipo de malware que cifra los archivos de un dispositivo infectado y los mantiene como rehenes hasta que el usuario pague un rescate a los operadores del malware. El pago del ransomware suele exigirse en bitcoins, una moneda digital imposible de rastrear.
¿Cómo funciona el ransomware?
El principio fundamental detrás del ransomware es el cifrado, a través de un mecanismo llamado criptografía de clave pública.
El cifrado es el proceso de ocultar u oscurecer el significado de la información. En el contexto del ransomware, se refiere a que este codifica todos los archivos necesarios del sistema, haciéndolos parecer insignificantes y quedar inutilizables.
Cuando un ransomware infecta un sistema, el malware comienza a cifrar todos los archivos del sistema y, una vez completado, el usuario recibe una pantalla amenazante o una nota de rescate. La nota de rescate amenaza al usuario con que, a menos que pague una cantidad estipulada en un plazo determinado, los archivos serán imposibles de descifrar.
El cifrado se realiza mediante un mecanismo llamado criptografía de clave pública, también conocida como criptografía de clave asimétrica. Este mecanismo utiliza algoritmos matemáticos avanzados para codificar y decodificar los datos. La característica única de este método es que la clave utilizada para cifrar y descifrar los archivos es diferente para la codificación y la descodificación. Esto significa que siempre hay un par de claves asociadas al cifrado. La clave pública se utiliza para cifrar los datos, y solo la clave privada correspondiente puede decodificarlos.
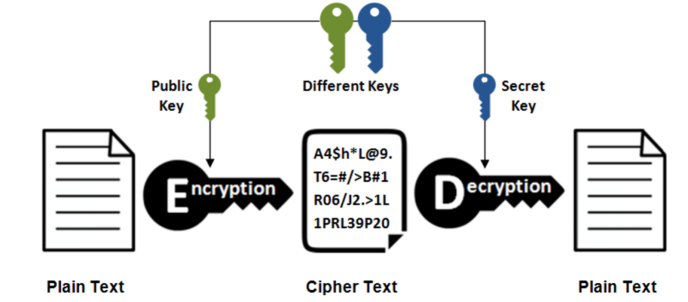
Cifrado asimétrico o de clave pública
Los atacantes de ransomware poseen la clave privada y exigen el pago de un rescate por revelarla. Si transcurre el plazo establecido para el pago, amenazan con destruir la clave privada para siempre.
Las agencias de seguridad no recomiendan pagar el monto del rescate, ya que no hay garantía de que se libere la clave privada y también porque pagar el rescate refuerza a los atacantes.
¿Cómo infecta el ransomware los sistemas?
El ransomware suele infectar sistemas a través de vulnerabilidades que aún no han sido corregidas por los administradores de sistemas. Algunos de sus canales de entrada favoritos son:
- Spam e ingeniería social: Donde se engaña a usuarios internos crédulos para que hagan clic en enlaces maliciosos en correos electrónicos y sitios web comprometidos, lo que luego provoca que el malware se descargue en sus sistemas.
- Publicidad maliciosa: Esto ocurre nuevamente debido a la negligencia del usuario y al incumplimiento de las prácticas de seguridad. El malvertising puede llevar a la víctima ingenua a seguir enlaces que conducen a la descarga e infección de malware.
- Herramientas de instalación de malware y botnets: Se trata de herramientas que propagan el malware a través de la red, normalmente dentro de la red de área local de la empresa.
Lea: Impacto de los ataques de ransomware WannaCry y Petya
¿Cuál es la estrategia detrás de los ataques de ransomware?
Los atacantes de ransomware dependen de la disponibilidad de Bitcoin para ocultar su rastro al cobrar el rescate. Anteriormente, cuando el pago se realizaba mediante transacciones bancarias o en efectivo, siempre era posible rastrear al receptor, aunque con dificultad. Con Bitcoin, el receptor puede permanecer completamente anónimo y evitar ser detectado.
Otro factor importante que impulsa el ransomware hoy en día es la disponibilidad del "malware como servicio", donde "script-kiddies" inexpertos, armados con malware como servicio proporcionado por los creadores originales, se convierten en agentes o distribuidores del malware y comparten el rescate con los propietarios. Con toda la inteligencia en manos de los expertos en malware, estos novatos solo necesitan tener intenciones delictivas. De esta forma, los creadores de ransomware ejecutan la estrategia de permanecer en segundo plano, centrándose en el aspecto técnico y dejando la ejecución real en manos de los novatos.
¿Cómo protegerse de los ataques de ransomware?
La protección contra el ransomware depende de algunos pasos simples y efectivos:
- Conciencia y cumplimiento:Como mencionamos anteriormente en esta publicación, los humanos constituyen el eslabón más débil de la cadena de seguridad. La mayor parte de las intrusiones de ransomware se deben a la negligencia, la falta de conocimiento o la elusión deliberada de prácticas de seguridad por parte de los usuarios internos. La educación sistemática, las campañas y los recordatorios constantes contribuirán en gran medida a fortalecer el vínculo humano.
- Aplicar parches de seguridad con prontitud:Los proveedores de sistemas operativos y otros software buscan diligentemente vulnerabilidades en su software y publican con frecuencia parches que las corrigen. Estos parches deben aplicarse de inmediato para que las vulnerabilidades no comprometan a la empresa.
- Software anti-malware:Actualmente existen diversas herramientas y software sofisticados disponibles, y estos son bastante efectivos para bloquear y detectar la actividad de malware. Un conjunto de herramientas de seguridad multicapa como SeqriteSu completa cartera de herramientas de seguridad para cortafuegos, redes y puntos finales puede prevenir el ransomware de forma bastante eficaz.
Los ataques de ransomware se han vuelto más sofisticados y frecuentes, y se requiere una vigilancia y un cuidado constantes por parte del personal de seguridad para mantenerlos a raya. Afortunadamente, existen herramientas disponibles para combatir esta amenaza. Pero, como siempre, las personas son el eslabón débil de toda la cadena, por lo que se necesitan numerosas campañas y capacitaciones de concienciación para complementar el uso de herramientas de prevención de malware.
Como socio de seguridad informática para su negocio, Seqrite Proporciona seguridad integral para endpoints contra ciberamenazas avanzadas. Para obtener más información, visite nuestra sitio web or