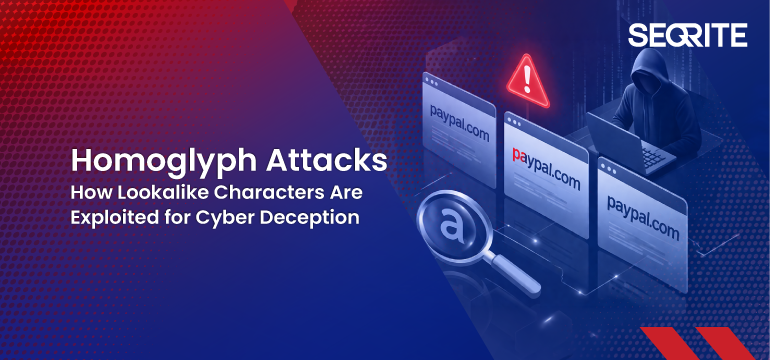
Ataques con homóglifos: cómo se explotan los caracteres parecidos para el engaño cibernético.
Tabla de contenido :
- Introducción
- ¿Qué es un ataque homóglifo?
- Homoglifos prácticos confusos
- Tabla práctica de homoglíficos confusos
- Por qué los ataques con homóglifos son efectivos
- Casos de uso comunes de los homóglifos y vectores de ataque
- Ejemplos reales y patrones de campaña
- Análisis técnico en profundidad: Unicode, IDN y Punycode.
- Unicode y sistemas de escritura
- IDN y Punycode
- Guiones mixtos y confusos
- Flujo de ataque: paso a paso
- ¿Por qué puede fallar la detección? — Sutiles errores técnicos
- Mapeo MITRE ATT&CK (alto nivel)
- Medidas defensivas y recomendaciones operativas
- Política y Gobernanza
- Controles técnicos
- Prácticas operativas
- Lista de verificación de mejores prácticas
- Tendencias emergentes a tener en cuenta
- Conclusión
Introducción
Echas un vistazo a una URL, ves una marca conocida y haces clic, solo para entregar tus credenciales a un atacante. Ese pequeño error visual (una "o" que en realidad es un ómicron griego, una "l" minúscula sustituida por una "I" mayúscula) es precisamente lo que explotan los ataques de homoglifos. Los homoglifos son caracteres visualmente similares de diferentes alfabetos (latino, cirílico, griego, formas de ancho completo, etc.). Cuando los atacantes intercambian caracteres en dominios, nombres de archivo, nombres de visualización de mensajes o código, engañan a los humanos, y a menudo también a las defensas automatizadas.
Los ataques con homóglifos son una técnica de engaño de bajo costo y alto impacto. Se utilizan para el phishing, la suplantación de marca, la distribución de malware, la confusión en la cadena de suministro y la elusión de reglas de detección simples. Este blog explica la mecánica técnica (Unicode, IDN, Punycode), cómo los atacantes operacionalizan los homóglifos, los enfoques de detección y caza, los patrones de uso en el mundo real, el mapeo de MITRE y las defensas prácticas, incluyendo cómo las protecciones en capas como Quick Heal / Seqrite ayuda.
¿Qué es un ataque de homoglifos?
Un homoglifo es un carácter que se parece a otro carácter. Por ejemplo:
- Latín a (U+0061) vs Cirílico a (U+0430)
- Latín o (U+006F) vs Griego ο (ómicron, U+03BF)
- Latín I (mayúscula i, U+0049) frente a minúscula l (ell, U+006C) frente a cirílico І (U+0406)
Un ataque de homoglifos reemplaza uno o más caracteres de un identificador (dominio, nombre de archivo, nombre para mostrar de correo electrónico) con alternativas visualmente confusas para suplantar la identidad de un recurso de confianza. Cuando se utilizan en nombres de dominio internacionalizados (IDN), estos dominios se representan en ASCII mediante Punycode (el prefijo xn--), pero a menudo se muestran en los navegadores con los caracteres Unicode originales, lo que proporciona a los usuarios una URL de apariencia auténtica.
Un ejemplo rápido de Punycode (conceptual, anónimo):
Dominio mostrado: google-example[.]com (se utiliza el griego ómicron en lugar del latín 'o')
Punycode (ASCII): xn--gogle-example-abc[.]com
Homoglifos prácticos confusos
Los ataques de homoglifos explotan caracteres visualmente similares de diferentes alfabetos, como el latino, el cirílico y el griego. Estas letras parecidas pueden engañar a los usuarios, suplantar dominios de confianza e incluso eludir algunos filtros automatizados.
A continuación se muestra una guía rápida con pares de homoglifos que se utilizan indebidamente con frecuencia en campañas de phishing y suplantación de identidad.
Tabla práctica de homoglíficos confusos
| Visual | Carácter legítimo | Parecido(s) | Script | Uso común en ataques |
| a | a (U+0061) | a (U+0430) | cirílico | “PayPal”, “Facebook” |
| e | e (U+0065) | e (U+0435) | cirílico | “Microsoft”, “Tesla” |
| o | o (U+006F) | o (U+03BF), o (U+043E) | Griego / Cirílico | “google”, “microsoft” |
| i | yo (U+0069) | yo (U+0131), yo (U+0406) | Turco / Cirílico | “instagram”, “microsoft” |
| l | l (U+006C) | Yo (U+0049) | latín | “googie”, “microsoft” |
| c | c (U+0063) | con (U+0441) | cirílico | “faсebook”, “miсrosoft” |
| p | p (U+0070) | p (U+0440) | cirílico | “PayPal”, “Dropbox” |
| s | s (U+0073) | ѕ (U+0455) | cirílico | “microsoft”, “holgura” |
| y | y (U+0079) | y (U+0443) | cirílico | “yahoo”, “raypal” |
| x | x (U+0078) | x (U+0445) | cirílico | “хbox”, “linυx” |
| d | d (U+0064) | ԁ (U+0501) | cirílico | “destello de nube” |
| h | h (U+0068) | һ (U+04BB) | cirílico | “һbo”, “һulu” |
| n | n (U+006E) | n (U+0578) | Armenio | “liпkedin”, “amazoп” |
| m | m (U+006D) | rn (secuencia) | Latín (truco visual) | “rnicrosoft” en lugar de “microsoft” |
| 0 | 0 (dígito cero) | O (U+004F), o (U+043E) | Latín / Cirílico | “microsoft”, “google” |
¿Por qué son efectivos los ataques con homoglifos?
- Percepción humana: Las personas evalúan las URL visualmente y tienen dificultades para detectar diferencias sutiles en los caracteres.
- Desajuste entre pantalla y almacenamiento: Los sistemas pueden almacenar datos ASCII (Punycode) pero mostrarlos en Unicode, lo que genera confusión.
- lagunas en las políticas/listas permitidas: La inclusión en listas de permitidos basada en cadenas visibles (sin normalización) puede omitir caracteres similares basados en IDN.
- Disponibilidad de certificados y alojamiento: Los atacantes pueden obtener certificados TLS para dominios similares (Let's Encrypt y otros parecidos), lo que aumenta la percepción de legitimidad.
- Brechas de automatización: Muchos sistemas de seguridad no normalizan Unicode ni realizan la detección de escritura mixta, por lo que los homógrafos se cuelan.
Casos de uso comunes de homoglifos y vectores de ataque
- Suplantación de identidad dirigida y robo de credenciales: Los correos electrónicos de phishing contienen enlaces a dominios similares que alojan formularios para recopilar credenciales.
- Compromiso de correo electrónico comercial (BEC): Estafas de facturación/pago en las que el nombre del remitente o un dominio en la factura parece correcto, pero contiene caracteres homóglifos.
- Publicidad maliciosa / distribución de malware: Los archivos ejecutables y las actualizaciones se alojan en dominios que imitan a los originales para engañar a los analistas y a los entornos de pruebas.
- Suplantación de nombre de usuario/nombre para mostrar: En Slack, Teams y el correo electrónico, los atacantes registran cuentas cuyo nombre de usuario utiliza homóglifos para suplantar la identidad de compañeros de trabajo.
- Confusión entre la cadena de suministro y los desarrolladores: Los nombres de paquetes, los nombres de repositorios o los identificadores de variables con caracteres similares provocan que los desarrolladores descarguen código malicioso o ejecuten binarios incorrectos.
Ejemplos reales y patrones de campaña
Para mantenernos informados y responsables, a continuación se presentan patrones anonimizados y comportamientos reportados públicamente (sin señalar a ninguna marca):
- Suplantación de identidad dirigida al sector financiero: Las campañas registran dominios similares a los de los portales de pago con caracteres latinos y cirílicos combinados, alojan formularios de credenciales y envían mensajes de seguimiento para mejorar el éxito.
- Suplantación de identidad en SaaS: Los atacantes registraron dominios de identidad (IDN) visualmente idénticos a una página de inicio de sesión de SaaS popular para robar credenciales, a menudo combinando el dominio con un certificado TLS válido y un formulario de inicio de sesión HTML convincente.
- Suplantación de identidad de ejecutivos en fraudes por correo electrónico: Los nombres que se muestran en los clientes de correo electrónico (o pequeñas modificaciones del dominio) se utilizan para solicitar transferencias urgentes; los delincuentes se aprovechan de que los usuarios no revisen el dominio real de la ruta de retorno.
- Distribución de malware a través de sitios de descarga que imitan a otros: Portales de descarga falsos (por ejemplo, para instaladores) alojados en dominios homóglifos para distribuir cargas útiles maliciosas que la detonación en entornos aislados no detecta debido a la reciente reputación del dominio.
Análisis técnico en profundidad: Unicode, IDN y Punycode.
Unicode y scripts
Unicode es un conjunto de caracteres completo que incluye muchos alfabetos (latino, cirílico, griego, armenio, hebreo, árabe, etc.). Muchos glifos de diferentes alfabetos se ven similares o idénticos en tamaños de fuente típicos.
IDN y Punycode
Históricamente, el Sistema de Nombres de Dominio (DNS) solo admite caracteres ASCII. Para permitir nombres que no sean ASCII, IDNA (Nombres de Dominio Internacionalizados en Aplicaciones) utiliza Punycode, una codificación compatible con ASCII con el prefijo xn--. Por ejemplo, пример (cirílico) se convierte en xn--e1afmkfd.
Los navegadores deciden si mostrar la forma Unicode o la forma Punycode basándose en heurísticas. Si un dominio utiliza caracteres de un solo alfabeto y este coincide con la configuración regional del usuario, los navegadores suelen mostrar la cadena Unicode, lo cual resulta visualmente engañoso para alguien acostumbrado a los caracteres latinos.
Guiones mixtos y confusos
Los atacantes suelen utilizar dominios con alfabetos mixtos, combinando letras latinas con algunos caracteres cirílicos o griegos en posiciones visualmente sensibles (núcleo del nombre de la marca, inicio/fin de la etiqueta del dominio).
Mecanismos técnicos que importan para la detección:
- Las formas de normalización (NFC, NFD, NFKC) modifican la descomposición/composición canónica y afectan a las comparaciones de cadenas.
- Las tablas de caracteres que pueden confundirse visualmente (del consorcio Unicode) enumeran los caracteres que pueden resultar confusos; los defensores pueden utilizarlas para realizar coincidencias aproximadas.
- Los controles BIDI (bidireccionales) pueden invertir la representación del texto (►), que utilizan los atacantes para ofuscar nombres de archivos o nombres para mostrar.
Flujo de ataque: paso a paso
- Reconocimiento y MarcaEl atacante recopila nombres de marcas, subdominios comunes y scripts localizados utilizados por el objetivo.
- Preparación del dominio: Registre dominios homóglifos a través de un registrador que acepte IDN; opcionalmente, obtenga certificados TLS.
- Alojamiento y contenido: Configurar la página de phishing, el portal de descarga o los flujos de redireccionamiento; configurar las plantillas de correo electrónico para que apunten al dominio.
- Entrega: Enviar correos electrónicos, anuncios o mensajes en redes sociales que enlacen al dominio homóglifo; explotar las señales de confianza típicas (logotipos, redacción similar).
- Recopilación y explotación: Recopila credenciales, distribuye malware, monetiza mediante fraude o venta en mercados de acceso restringido.
- Persistencia: Utilice las credenciales recopiladas para ampliar el acceso o registre más dominios similares para rotar las campañas.
Por qué puede fallar la detección: sutiles dificultades técnicas
- Sin normalización Unicode: Las herramientas que comparan cadenas directamente sin normalización Unicode no detectan coincidencias.
- Variación de fuente/renderizado: Algunas fuentes revelan las diferencias (con serifa), otras las ocultan (sin serifa en tamaños pequeños).
- Heurísticas de escritura mixta: No todos los filtros detectan scripts mixtos; algunas comprobaciones de legitimidad solo verifican que sean ASCII.
- Falsa sensación de seguridad de TLS: Un certificado válido no es prueba de identidad; la transparencia del certificado ayuda, pero no impide los patrones de registro.
Mapeo MITRE ATT&CK (alto nivel)
- Los ataques de homóglifos suelen estar relacionados con el acceso inicial mediante phishing, donde dominios similares alojan páginas para la obtención de credenciales.
- Los atacantes se basan en información de fuentes abiertas para crear objetivos de suplantación creíbles y adquirir dominios engañosos y certificados TLS durante la fase de desarrollo de recursos.
- Las técnicas de suplantación de identidad se utilizan para eludir las medidas de seguridad, lo que en última instancia permite el robo de credenciales, el fraude o actividades de intrusión más amplias.
| Fase | Tecnologia | Identificación de ATT&CK | Relevancia de los homoglifos |
| Acceso inicial | Phishing: Enlace de phishing selectivo | T1566.002 | Los dominios similares alojan páginas de credenciales. |
| Reconocimiento | Buscar sitios web/dominios abiertos | T1593 | OSINT se utiliza para crear homoglifos específicos para cada objetivo. |
| Desarrollo de recursos | Adquirir dominio | T1583.001 | Registrar dominios homoglifos y certificados TLS |
| Evasión de defensa | Enmascaramiento / Nombres engañosos | T1036 | Los homoglíficos suplantan nombres de confianza |
| Acceso a credenciales | Suplantación de identidad para obtener credenciales | T1531 / T1556 | Credenciales obtenidas ilegalmente y utilizadas para la toma de control. |
| Generar impacto | Datos cifrados para protección contra impactos y fraudes. | T1486 / T1490 | El vector inicial conduce a intrusiones más grandes. |
Medidas defensivas y recomendaciones operativas
Política y gobernanza
- Las organizaciones deben mantener una estrategia formal de defensa de dominio que incluya el registro de dominios similares comunes para marcas y servicios de alto valor.
- Las políticas claras sobre el uso de IDN deberían prohibir los dominios con alfabetos mixtos en las comunicaciones oficiales.
Controles técnicos
- Las pasarelas de correo electrónico y los servidores proxy web deben normalizar Unicode y mostrar claramente las advertencias de Punycode para los enlaces sospechosos.
- Los sistemas de filtrado DNS deben tratar los dominios xn-- recién detectados como de alto riesgo hasta que sean revisados.
- La supervisión de la transparencia de los certificados debería alertar a los equipos de seguridad cuando se emitan certificados para dominios similares.
Prácticas operativas
- Los programas de monitorización de marcas deberían realizar un seguimiento de los registros de dominios y los informes de abuso prácticamente en tiempo real.
- Las simulaciones de phishing deberían incluir escenarios realistas basados en homoglifos para mejorar la concienciación del usuario.
- Los manuales de respuesta a incidentes deben documentar los flujos de trabajo para la eliminación de dispositivos, incluyendo la escalada de problemas a los proveedores de registro y alojamiento web.
Lista de verificación de mejores prácticas
- Implementar la autenticación multifactor en todos los servicios sensibles.
- Normaliza e inspecciona todas las URL entrantes, mostrando el código Punycode cuando corresponda.
- Supervise la transparencia de los certificados y los datos DNS pasivos de los dominios similares recién registrados.
- Bloquear o revisar estrictamente los dominios con escritura mixta.
- Realiza simulaciones de phishing que incluyan técnicas de homoglifos.
- Registre variaciones de dominio defensivas para marcas críticas.
- Se requiere verificación secundaria para solicitudes relacionadas con información financiera o credenciales.
Tendencias emergentes a tener en cuenta
- Los atacantes automatizan cada vez más la generación de homoglifos y el registro de dominios a gran escala.
- El phishing asistido por IA mejora la credibilidad de los señuelos, mientras que los dominios homóglifos albergan la capa de engaño.
- El uso indebido de homóglifos se está extendiendo a las cadenas de suministro de software mediante nombres engañosos de paquetes y repositorios.
- La suplantación de identidad entre canales combina homóglifos con plataformas de chat y clonación de voz para aumentar la confianza y las tasas de éxito.
Conclusión
Los ataques de homoglifos demuestran cómo una manipulación visual mínima puede provocar graves fallos de seguridad. Al explotar la complejidad de Unicode y la percepción humana, los atacantes eluden tanto a los usuarios como a las defensas poco estandarizadas.
Para una mitigación eficaz se requieren controles por capas: normalización Unicode, coincidencia de caracteres que pueden generar confusión, detección de escrituras mixtas, monitoreo proactivo del dominio y procesos sólidos de verificación de usuarios. En conjunto, estas medidas aumentan significativamente el costo y la complejidad para los atacantes, convirtiendo una simple técnica de engaño en una amenaza mucho menos efectiva.
Escritores
AutorMatin Tadvi
CoautorNiraj Makasare