
El complemento eMagicOne Store Manager para WooCommerce se encuentra en WordPress y se utiliza para simplificar y mejorar la gestión de la tienda al proporcionar una funcionalidad que no se encuentra en la interfaz de administración normal de WooCommerce.
Se encontraron dos vulnerabilidades graves, CVE-2025-5058 y CVE-2025-4603, en el plugin eMagicOne Store Manager para WooCommerce de WordPress. Su puntuación CVSS crítica es superior a 9. Solo en ciertas situaciones, como en configuraciones predeterminadas con una contraseña 1:1 o si el atacante logra obtener credenciales legítimas, se ejecuta código remoto.
Versiones afectadas:
- Administrador de tiendas eMagicOne para WooCommerce * <=2.5
Detalles de vulnerabilidad:
- CVE-2025-5058:
El punto final del protocolo de administración remota del complemento (?connector=bridge), que gestiona la subida de archivos, es vulnerable. La validación incorrecta del tipo de archivo de setimage() es la causa de la vulnerabilidad. El mecanismo de autenticación utiliza el sistema de claves de sesión y las credenciales predeterminadas (login=1, password=1).
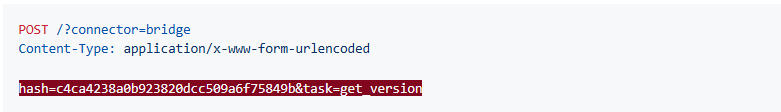
Adquisición de clave de sesión:
Al enviar una solicitud POST al punto final del puente con el hash y una tarea (como get_version) se obtiene una clave de sesión.
Carga de archivos arbitrarios:
Un atacante puede usar la tarea set_image para cargar un archivo con una clave de sesión válida, explotando los parámetros para escribir cualquier archivo que desee.
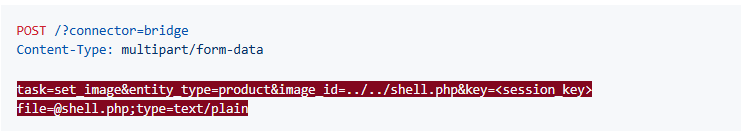
Consecuencias en el mundo real:
Esta falla permite a los atacantes subir cualquier archivo al servidor del sitio comprometido, lo que podría provocar la ejecución remota de código. Si las credenciales predeterminadas no se modifican, atacantes no autenticados pueden explotarlas, lo que agrava el daño. Una explotación exitosa podría comprometer completamente el servidor, dando a los atacantes acceso a datos privados, la capacidad de ejecutar código malicioso o incluso más vulnerabilidades.
- CVE-2025-4603:
La función delete_file() del plugin eMagicOne Store Manager para WooCommerce de WordPress carece de la validación de rutas de archivo necesaria, lo que la hace susceptible a la eliminación arbitraria de archivos. Esto permite a atacantes no autorizados eliminar cualquier archivo del servidor, lo que puede provocar fácilmente la ejecución remota de código si se elimina el archivo correcto (como wp-config.php). Los atacantes no autenticados pueden aprovechar esta situación en las instalaciones predeterminadas.
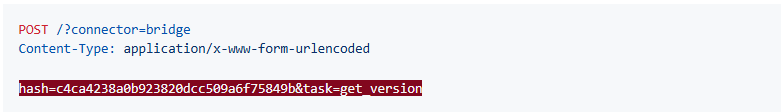
El punto final del protocolo de administración remota (?connector=bridge) del complemento, que gestiona las actividades de eliminación de archivos, es la fuente de la vulnerabilidad. El mecanismo de autenticación utiliza el sistema de claves de sesión y las credenciales predeterminadas (login=1, password=1). El hash de autenticación predeterminado, md5('1'. '1'), se calcula de la siguiente manera: c4ca4238a0b923820dcc509a6f75849b. Un atacante puede usar la tarea delete_file para eliminar archivos arbitrarios de la raíz de WordPress o de cualquier directorio accesible tras obtener una clave de sesión.
Adquisición de clave de sesión:
Al enviar una solicitud POST al punto final del puente con el hash y una tarea (como get_version) se obtiene una clave de sesión.
Eliminación arbitraria de archivos:
Un atacante puede usar la tarea delete_file para eliminar un archivo si tiene una clave de sesión válida.

Consecuencias en el mundo real:
Si se explota esta vulnerabilidad, se podrían eliminar archivos importantes del servidor, como wp-config.php, lo que podría interrumpir el funcionamiento del sitio web y permitir la ejecución remota de código. La disponibilidad e integridad de la instalación de WordPress se ven seriamente amenazadas por la posibilidad de eliminar archivos arbitrarios.
Contramedidas para ambos CVE.
- Actualice inmediatamente sus credenciales de autenticación a partir de los valores predeterminados.
- Se recomienda actualizar el complemento a la última versión 1.2.5 una vez que haya un parche disponible.
- Implementar una validación estricta de carga de archivos para CVE-2025-5058.
- Revisar y restringir los permisos de carga de archivos del lado del servidor para CVE-2025-5058.
Conclusión:
CVE-2025-5058 y CVE-2025-4603 demuestran cómo las configuraciones predeterminadas pueden convertirse en un vector para la exposición involuntaria de datos. Al aprovechar la gestión inadecuada de archivos y la falta de validación de rutas de archivo, un atacante puede comprometer un sitio web, lo que resulta en la ejecución remota de código. Atacantes no autenticados pueden aprovecharse de las credenciales predeterminadas si no se modifican, lo que puede causar daños considerables.



