
• Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Seqrite Labs Blog
Contactar Ventas ¿Bajo ataque?
  • Productos y Servicios
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • En Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plataforma

          • Malware Analysis Platform
        • Pequeña Empresa

          • SOHO Total Edition
        • Servicios

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Ciberseguridad y Data Privacy Concienciación
  • Soluciones
    • BFSI
    • Educación
    • Gobierno
    • Sector Sanitario
    • Tecnología de la información
    • Manufactura
  • Empresa
    • Sobre Nosotros Seqrite
    • Liderazgo
    • Premios y certificaciones
    • Sala de prensa
  • Socios
    • Programa de afiliados
    • Localizar socio
    • Conoce a Nuestro Equipo Directivo
  • Soporte
  • Recursos
    • Blog
    • Whitepapers
    • Datasheets
    • Casos Prácticos
    • Informes de amenazas
    • Manuales
    • PoV
    • Cómo entender la Data Privacy
    • Comprueba tu puntuación de riesgo
    • Diálogos del DPDP
    • Hora de la privacidad
Inicio  /  Ransomware  Cómo los atacantes explotan BitLocker: convirtiendo herramientas legítimas en armas de ransomware
Cómo los atacantes explotan BitLocker: Convirtiendo herramientas legítimas en armas de ransomware
11 Marzo 2025

Cómo los atacantes explotan BitLocker: Convirtiendo herramientas legítimas en armas de ransomware

Escrito por Seqrite
Seqrite
Ransomware

Introducción

El panorama del ransomware evoluciona rápidamente, y los atacantes perfeccionan constantemente sus técnicas para burlar las defensas de seguridad. Una tendencia alarmante es el uso de herramientas confiables como BitLocker de Microsoft. Originalmente diseñado para proteger datos confidenciales mediante cifrado, BitLocker ahora está siendo explotado por ciberdelincuentes para extorsionar a las víctimas, convirtiendo un activo de seguridad en una amenaza significativa.

En este blog, analizaremos cómo se utiliza indebidamente BitLocker en los ataques de ransomware , qué hace que esta táctica sea tan peligrosa y cómo defender sus sistemas de manera efectiva.

Lo que is BitLocker y why a¿Los cibercriminales están abusando de él?

BitLocker es una función de cifrado integrada en los sistemas operativos Windows, diseñada para proteger los datos codificándolos en un formato inaccesible a menos que se proporcione una clave de recuperación. Esta funcionalidad se diseñó para proteger la información del acceso no autorizado, especialmente en situaciones como el robo de dispositivos.

Desafortunadamente, los atacantes han descubierto cómo usar indebidamente esta herramienta, que de otro modo sería beneficiosa. Al obtener acceso administrativo, utilizan BitLocker para bloquear el acceso de los usuarios a sus propios sistemas o archivos críticos, exigiendo un rescate a cambio de la clave de recuperación. Esta estrategia utiliza eficazmente tecnología confiable como arma, lo que dificulta especialmente la detección y la prevención.

Cómo funciona BitLocker is used en Ransomware:

  • Infiltrándose en la red: Los ciberdelincuentes suelen vulnerar las redes mediante vectores de ataque comunes, como estafas de phishing, credenciales débiles o la explotación de vulnerabilidades sin parchear. Una vez dentro, amplían sus derechos de acceso para asegurar un control administrativo total.
  • Explotación del cifrado de BitLocker: Con acceso administrativo, los atacantes activan BitLocker para cifrar archivos, directorios o incluso unidades completas esenciales. Esta acción impide por completo el acceso de los usuarios legítimos a sus datos.
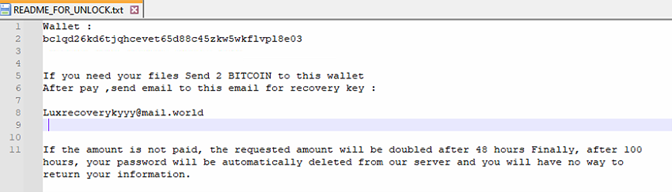
  • Víctimas de extorsión: Los atacantes exigen entonces un rescate, prometiendo a cambio la clave de recuperación. Dado el robusto cifrado de BitLocker, las víctimas suelen enfrentarse a una difícil decisión: pagar el rescate o arriesgarse a perder sus datos permanentemente. A continuación, se muestran algunos ejemplos de notas de rescate dejadas por los atacantes en los sistemas y unidades afectados.

Nota de rescate: Se crea un archivo de texto en los directorios afectados con instrucciones para el pago del rescate y datos de contacto.
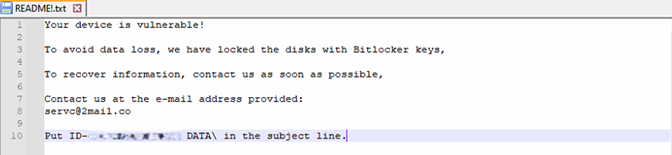
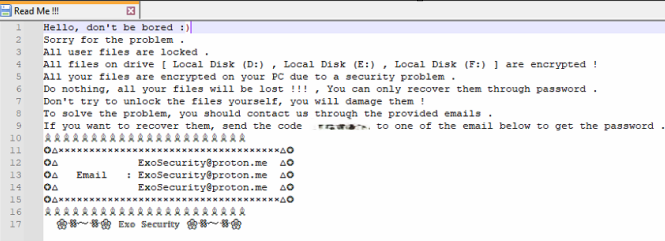
Figura 1: Nota de rescate


Figura 2: Nota de rescate


Figura 3: Nota de rescate

¿Por qué este ataque? La estrategia funciona muy bien?

  • Explotación legítima de herramientas: Al utilizar una función integrada como BitLocker, los atacantes evitan el uso de software malicioso personalizado que podría ser detectado por herramientas antivirus convencionales.
  • Cifrado prácticamente indescifrable: La fuerza del cifrado de BitLocker, diseñado para proteger los datos contra el acceso no autorizado, lo que irónicamente lo convierte en una herramienta ideal para la extorsión cuando se utiliza con malicia.
  • Riesgo de detección reducido: El ransomware tradicional suele basarse en ejecutables personalizados, que son más fáciles de detectar. El uso de herramientas nativas minimiza la huella digital del ataque, lo que reduce la probabilidad de detección temprana.

Cómo proteger sus sistemas: Seqrite 

Seqritesoluciones de seguridad avanzadas Están diseñados para frustrar diversas técnicas de ransomware, incluyendo aquellas que utilizan herramientas legítimas. Así es como puede proteger sus sistemas de forma proactiva:

  • Restringir privilegios administrativos: Limite los derechos de administrador solo a quienes realmente los necesitan. Al minimizar el acceso, incluso si los atacantes vulneran su sistema, tendrán dificultades para implementar tácticas de ransomware que requieran permisos de administrador.
  • Adopte la autenticación multifactor (MFA): Fortalezca las cuentas de usuario con una capa adicional de verificación para evitar el acceso no autorizado, incluso si las contraseñas están comprometidas.
  • Mantente Actualizado: Actualice periódicamente sus sistemas operativos y software, incluidas las soluciones de seguridad como Seqrite Endpoint ProtectionMantener sus sistemas parcheados y actualizados reduce la exposición a vulnerabilidades conocidas.
  • Mantener copias de seguridad sin conexión: Realice copias de seguridad periódicas de sus datos esenciales en dispositivos de almacenamiento sin conexión. Esto le garantiza una alternativa en caso de ataques de cifrado, eliminando la necesidad de pagar un rescate.
  • Mejora: Seqrite: Con módulos especializados como Protección contra ransomware y Protecciones multicapa. Seqrite Endpoint Protection Puede detectar actividad de cifrado anormal, deteniendo el ransomware de inmediato.

Conclusión

El uso indebido de BitLocker es un duro recordatorio de cómo los ciberdelincuentes adaptan herramientas legítimas para fines maliciosos, ampliando los límites de las estrategias tradicionales de ransomware.

Al integrar una solución de seguridad sólida, practicar una buena higiene cibernética y adoptar una estrategia de defensa en capas, las personas y las organizaciones pueden minimizar el riesgo de ser víctimas de este tipo de ataques.

Escritores

Umar Khan A

Niraj Lazarus Makasare

Dixit Ashokbhai Panchal

Sumit Patil

Matin Tadvi

 Publicación anteriorDesenmascarando la campaña de GrassCall: Los hackers detrás de las campañas de reclutamiento laboral...
Publicación siguiente  Ataque de ransomware a conexiones SMB2 compartidas públicamente y...
Seqrite

Sobre Nosotros Seqrite

Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con el objetivo de simplificar la ciberseguridad, Seqrite Ofrece soluciones y servicios integrales...

Artículos de Seqrite »

Artículos Relacionados

  • Mejores técnicas de respuesta ante incidentes de ransomware para minimizar los daños

    2 de junio de 2026
  • Cómo recuperarse de un ataque de ransomware sin pagar el rescate.

    25 de mayo de 2026
  • Ataque de ransomware a través de conexiones SMB2 compartidas públicamente y cómo mantenerse protegido con Seqrite

    Marzo 11, 2025
Autores destacados
  • Seqrite
    Seqrite

    Seqrite es un proveedor líder de soluciones de ciberseguridad empresarial. Con un enfoque...

    Leer más artículos por Seqrite
  • Bineesh P
    Bineesh P

    Soy un apasionado de la ciberseguridad y un escritor dedicado. Con cierta habilidad...

    Lea más artículos de Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Soy una escritora apasionada que disfruta creando contenido sobre tecnologías emergentes y...

    Leer más artículos de Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar es el director general adjunto de Quick Heal Technologies...

    Lee más artículos de Sanjay Katkar.
Temas
apto (25) Ataque cibernetico (36) Ataques ciberneticos (58) ciberataque (16) Ataques ciberneticos (15) Ciberseguridad (343) seguridad cibernética (34) Amenaza cibernética (33) ciberamenazas (51) Violacíon de datos (56) violaciones de datos (29) De pérdida de datos (28) prevención de pérdida de datos (34) data privacy (17) protección de datos (35) seguridad de datos (19) DLP (50) DPDP (14) DPDPA (17) Cifrado (16) seguridad de punto final (113) Seguridad empresarial (20) Explotar (13) GDPR (14) el malware (76) análisis de malware (15) ataque de malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Seguridad de la red (26) phishing, (30) Ransomware (69) ataque de ransomware (31) ataques de ransomware (31) protección contra ransomware (17) Seqrite (41) Seqrite Cifrado (27) Seqrite EPS (33) Seqrite Servicios (16) detección de amenazas (15) Threat Intelligereza (25) UTM (34) Vulnerabilidad (16) cero confianza (13)
Seqrite Labs

Proveedor líder de soluciones de seguridad de TI empresarial que simplifica la seguridad de puntos finales, datos y redes con las mejores soluciones de prevención, detección y respuesta a amenazas de su clase en todo el mundo.

Leer más sobre Seqrite

Síguenos en:

Suscríbete a nuestro boletín

Manténgase informado sobre las últimas tendencias y conocimientos en materia de ciberseguridad.

Carga
Productos y Servicios
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • En Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plataforma
  • Malware Analysis Platform
  • Microempresa
  • SOHO Total Edition
  • Servicios
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Ciberseguridad y Data Privacy Concienciación
Recursos
  • Blog
  • Whitepapers
  • Datasheets
  • Informes de amenazas
  • Manuales
  • PoV
  • Cómo entender la Data Privacy
  • Diálogos del DPDP
  • Cumplimiento de la política
  • EULA
  • GoDeep.AI
  • SIA
  • Hora de la privacidad
Contáctenos
  • Oficinas registradas
  • Hablemos de ciberseguridad
Soporte
  • Soporte técnico
  • Descargar Software
  • Actualizador sin conexión
  • Actualizaciones de Firmware
  • Actualizaciones
  • Documentación del producto
Sobre Nosotros
  • Sobre Nosotros Seqrite
  • Liderazgo
  • Premios y reconocimiento
  • Sala de prensa
Socio
  • Programa de afiliados
  • Localizar socio
  • Conoce a Nuestro Equipo Directivo
  • Seqrite Certificación

© 2026 Quick Heal Technologies Ltd.

Mapa del sitio Políticas de Privacidad Aviso legal Políticas de cookies Términos de uso