
• Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Seqrite Labs Blog
Επικοινωνία με τις Πωλήσεις Υπό επίθεση;
  • Προιόντα και Υπηρεσίες
        • Backup

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Στην Πρεμ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Πλατφόρμα

          • Malware Analysis Platform
        • Μικρές Επιχειρήσεις

          • SOHO Total Edition
        • Υπηρεσίες

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Κυβερνοασφάλεια & Data Privacy Συνείδηση
  • Λύσεις
    • BFSI
    • Εκπαίδευση
    • Κυβέρνηση
    • Φροντίδα Υγείας
    • ITeS
    • Βιομηχανίες
  • Εταιρεία
    • Σχετικά με εμάς Seqrite
    • Ηγεσία
    • Βραβεία & Πιστοποιήσεις
    • Γραφείο συντάξεως εφημερίδας
  • Συνεργάτες
    • Πρόγραμμα συνεργατών
    • Εντοπίστε Συνεργάτη
    • Γίνετε Συνεργάτης
  • Υποστήριξη
  • Υποστηρικτικό υλικό
    • blogs
    • Άσπρα χαρτιά
    • Φύλλα δεδομένων
    • Μελέτες Περιπτώσεων
    • Αναφορές απειλών
    • εγχειρίδια
    • PoV
    • Κατανόηση Data Privacy
    • Ελέγξτε τη βαθμολογία κινδύνου σας
    • Διάλογοι DPDP
    • Ώρα Απορρήτου
Αρχική  /  malware  / Ποιες μπορεί να είναι οι εκτιμώμενες απώλειες που προκλήθηκαν από την πρόσφατη διακοπή λειτουργίας IT που προκλήθηκε από ελαττωματική ενημέρωση CrowdStrike;
Ποιες μπορεί να είναι οι εκτιμώμενες απώλειες που προκλήθηκαν από την πρόσφατη διακοπή λειτουργίας IT που προκλήθηκε από ελαττωματική ενημέρωση CrowdStrike;
30 Ιούλιος 2024

Ποιες μπορεί να είναι οι εκτιμώμενες απώλειες που προκλήθηκαν από την πρόσφατη διακοπή λειτουργίας IT που προκλήθηκε από ελαττωματική ενημέρωση CrowdStrike;

Γραμμένο από Σαντζάι Κατκάρ
Σαντζάι Κατκάρ
malware

Οι κυβερνοεπιθέσεις που χρησιμοποιούν ιούς υπολογιστών ή κακόβουλο λογισμικό κοστίζουν δισεκατομμύρια δολάρια κάθε χρόνο σε κόστος καθαρισμού και επισκευής. Έχοντας εργαστεί σε αυτόν τον κλάδο για σχεδόν τρεις δεκαετίες, θυμάμαι ακόμα μερικούς από τους πιο αξιοσημείωτους και καταστροφικούς ιούς υπολογιστών από το παρελθόν. Σήμερα, παραθέτω μερικούς από αυτούς που έχω δει και οι οποίοι ήταν παγκόσμιου χαρακτήρα. Εδώ, αποφεύγω τις συγκρίσεις με παραβιάσεις δεδομένων που έχουν συμβεί νωρίτερα. Αντίθετα, εστιάζω σε παγκόσμιες κυβερνοαπειλές που μόλυναν χιλιάδες και εκατομμύρια υπολογιστές παγκοσμίως, αποφεύγοντας στοχευμένες κυβερνοεπιθέσεις που παραβίασαν συγκεκριμένες βάσεις δεδομένων και προκάλεσαν οικονομικές ζημίες.

Τα στοιχεία που αναφέρονται παρακάτω προέρχονται από πολλαπλές δημοσιευμένες πηγές. Προσπάθησα να συμπεριλάβω στοιχεία για τα οποία οι περισσότεροι ειδικοί έχουν καταλήξει σε συναίνεση μετά από χρόνια έρευνας και μελέτης διαφορετικών πηγών. Οι εκτιμήσεις μερικές φορές διαφέρουν λόγω των διαφόρων περιπλοκών που εμπλέκονται στον υπολογισμό των ζημιών. Το κόστος περιλαμβάνει οικονομικές απώλειες για τις επιχειρήσεις λόγω επιθέσεων, όπως λειτουργικές απώλειες, κόστος αποκατάστασης και κόστος αποκατάστασης. Συχνά, το κόστος δεν περιλαμβάνει το κόστος ζημίας στη φήμη και άλλα έμμεσα έξοδα. Πολλοί από τους πελάτες των επιχειρήσεων που έχουν πληγεί καλύπτουν οι ίδιοι το μεγαλύτερο μέρος του λογαριασμού, κάτι που συχνά παραλείπεται στους τελικούς υπολογισμούς.

Ακολουθούν οι κυβερνοεπιθέσεις που θυμάμαι, μαζί με το έτος, τον μήνα και το εκτιμώμενο ποσό των ζημιών που προκλήθηκαν:

Φεβρουάριος 2004
Κακόβουλο λογισμικό: MyDoom (Σκουλήκι)
Το MyDoom έγινε ένας ιός τύπου worm που εξαπλωνόταν ταχέως μέσω email και δικτύων P2P, προκαλώντας εκτεταμένες ζημιές ξεκινώντας επιθέσεις DDOS.
Εκτιμώμενη ζημιά: Περίπου 38 δισεκατομμύρια δολάρια ΗΠΑ

Οκτώβριος 2001
Κακόβουλο λογισμικό: Κλεζ (Σκουλήκι)
Αυτό ήταν ένα αυτοδιαδιδόμενο σκουλήκι που συνήθιζε να μεταφέρει εξαιρετικά πολυμορφικό εκτελέσιμο κακόβουλο λογισμικό σε μολυσμένους υπολογιστές.
Εκτιμώμενη ζημιά: Περίπου 20 δισεκατομμύρια δολάρια ΗΠΑ

Μάιος 2000
Κακόβουλο λογισμικό: ILOVEYOU (Σκουλήκι Υπολογιστών)
Τον Μάιο του 2000, ένα σκουλήκι υπολογιστών με το όνομα ILOVEYOU εξαπλώθηκε με αστραπιαία ταχύτητα χρησιμοποιώντας email και κανάλια IRC, μολύνοντας περισσότερους από 10 εκατομμύρια υπολογιστές παγκοσμίως.
Εκτιμώμενη ζημιά: 10-15 δισεκατομμύρια δολάρια ΗΠΑ

Ιούνιος 2017
Κακόβουλο λογισμικό: NotPetya (Κακόβουλο λογισμικό)
Το NotPetya ήταν κακόβουλο λογισμικό σχεδιασμένο να επιτίθεται και να προκαλεί ζημιές στην Ουκρανία κατά τη διάρκεια της σύγκρουσης Ρωσίας-Ουκρανίας.
Εκτιμώμενη ζημιά: 10+ δισεκατομμύρια δολάρια ΗΠΑ

Μάιος 2017
Κακόβουλο λογισμικό: WannaCry (Λύτρα)
Τον Μάιο του 2017, είδαμε μια παγκόσμια διακοπή λειτουργίας του IT που προκλήθηκε από το ransomware WannaCry, το οποίο εξαπλώθηκε σε περισσότερες από 150 χώρες μέσα σε λίγες μόνο ώρες.
Εκτιμώμενη ζημιά: Περίπου 4 δισεκατομμύρια δολάρια ΗΠΑ

Ιούλιος 2001
Κακόβουλο λογισμικό: CodeRed (Σκουλήκι)
Το CodeRed ήταν ένα αυτόματο, ταχέως εξαπλούμενο σκουλήκι υπολογιστών που εκμεταλλευόταν μια ευπάθεια διακομιστή IIS, προκαλώντας παγκόσμια αναστάτωση.
Εκτιμώμενη ζημιά: 2 έως 3 δισεκατομμύρια δολάρια ΗΠΑ

Ιανουάριος 2003
Κακόβουλο λογισμικό: SQL Slammer (Worm)
Αυτό το κακόβουλο λογισμικό 376 byte εκμεταλλεύτηκε μια ευπάθεια υπερχείλισης buffer στον SQL Server και κατέχει το ρεκόρ για το κακόβουλο λογισμικό με την ταχύτερη εξάπλωση, προκαλώντας παγκόσμια διακοπή λειτουργίας του διαδικτύου μέσα σε λίγα λεπτά. Δεν εγγράφηκε ποτέ σε κανένα αρχείο και εξαπλώθηκε μόνο μέσω καλωδίων/συνδέσεων.
Εκτιμώμενη ζημιά: 1 έως 1.2 δισεκατομμύρια δολάρια ΗΠΑ

Ιούνιος 1998
Κακόβουλο λογισμικό: CIH (Ιός)
Ο ιός CIH, επίσης γνωστός ως ιός του Τσερνομπίλ, ήταν ένα από τα πιο καταστροφικά κακόβουλα προγράμματα που αντικατέστησε σκληρούς δίσκους και BIOS στις 26 Απριλίου, καθιστώντας τους υπολογιστές μη λειτουργικούς.
Εκτιμώμενη ζημιά: Περίπου 250 εκατομμύρια δολάρια ΗΠΑ

Μάρτιος 1999
Κακόβουλο λογισμικό: Μελίσα (Σκουλήκι)
Ένα από τα πρώτα σκουλήκια ηλεκτρονικού ταχυδρομείου, η Melissa, συνέχιζε να στέλνει τον εαυτό της μέσω email σε άτομα στη λίστα επαφών σας, μαζί με πορνογραφικές εικόνες που επισυνάπτονταν στο μήνυμα.
Εκτιμώμενη ζημιά: 80 εκατομμύρια δολάρια ΗΠΑ

Υπάρχουν μερικά ακόμη αξιοσημείωτα κακόβουλα προγράμματα που προκάλεσαν σημαντική ζημιά. Έχω αναφέρει εκείνες τις εκτεταμένες επιθέσεις που είχαν σημαντικό αντίκτυπο και στις οποίες ήμουν προσωπικά μάρτυρας των διακοπών λειτουργίας και εργάστηκα για την ανίχνευση και την προστασία κακόβουλου λογισμικού για τους χρήστες μας. Υπήρχαν μερικά ακόμη που θα μπορούσα να αναφέρω απλώς ονομαστικά, καθώς οι εκτιμώμενες απώλειες που προκλήθηκαν από αυτά τα κακόβουλα προγράμματα δεν καταγράφηκαν ή δεν μελετήθηκαν διεξοδικά και προέρχονται από παλαιότερη εποχή. Μεταξύ των ιών που αναφέρουμε είναι οι PCStone, Cascade, DIR2 και Michelangelo.

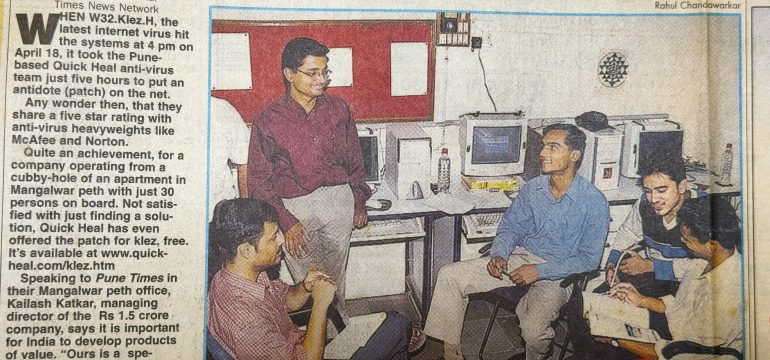
Η φωτογραφία που μοιράζομαι είναι από τις 3 Μαΐου 2002 από τη σελίδα Pune Times των Times of India, η είδηση ​​και η συζήτηση αφορούσαν τη νέα παραλλαγή του Klez Worm που προκαλούσε αναστάτωση παγκοσμίως. 

Η πρόσφατη διακοπή λειτουργίας του IT, η οποία ήταν εκτεταμένη, δεν προκλήθηκε από κάποιον ιό ή κακόβουλο λογισμικό. Η ζημιά που προκλήθηκε από αυτήν τη διακοπή λειτουργίας του IT ήταν τόσο καταστροφική που έφερε στο νου παρόμοιες ζημιές που είχαν προκληθεί από ιούς στο παρελθόν. Η τρέχουσα διακοπή λειτουργίας του IT προκλήθηκε από μια ελαττωματική ενημέρωση από το CrowdStrike και μπορεί να μείνει στην ιστορία ως μία από τις μεγαλύτερες διακοπές λειτουργίας που δεν προκλήθηκαν από κανέναν ιό ή κυβερνοεπίθεση.

Τα στοιχεία για τις εκτιμώμενες ζημιές που προκλήθηκαν από την τελευταία διακοπή λειτουργίας του IT δεν έχουν ακόμη υπολογιστεί, αλλά θα αποκαλυφθούν σύντομα. Είμαι βέβαιος ότι οι εκτιμώμενες απώλειες θα φτάσουν τα 20 δισεκατομμύρια δολάρια ΗΠΑ ή και περισσότερο.


 Προηγούμενη ΔημοσίευσηΟμπρέλα των Πακιστανικών Απειλών: Συγκλίνουσες Τακτικές των Κυβερνοεπιχειρήσεων...
Επόμενη Δημοσίευση  Αποκάλυψη του Cronus: Πώς τα πλαστά έγγραφα PayPal προσφέρουν rans χωρίς αρχεία...
Σαντζάι Κατκάρ

Σχετικά με τον Σαντζάι Κατκάρ

Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies Limited. Είναι κάτοχος μεταπτυχιακού τίτλου στην Επιστήμη Υπολογιστών από το Πανεπιστήμιο της Πούνε στην Ινδία. Ο Sanjay έχει...

Άρθρα του Sanjay Katkar »

Σχετικές αναρτήσεις

  • Επιχείρηση «Σιωπηλός Ρότορας»: Στοχευμένη Εκστρατεία Θέτει σε Κίνδυνο τον Τομέα της Μη Επανδρωμένης Αεροπορίας Ενόψει της Συνόδου Κορυφής της Μόσχας

    6 Μαΐου 2026
  • Καμπάνια κακόβουλου λογισμικού αξιοποιεί SVG, συνημμένα ηλεκτρονικού ταχυδρομείου και CDN για να απορρίψει XWorm και Remcos μέσω BAT Scripts

    Σεπτέμβριος 11, 2025
  • Νέος Κλέφτης SVC στον Ορίζοντα

    21 Μαρτίου 2025
Προβεβλημένοι συγγραφείς
  • Seqrite
    Seqrite

    Seqrite είναι ένας κορυφαίος πάροχος λύσεων κυβερνοασφάλειας για επιχειρήσεις. Με επίκεντρο...

    Διαβάστε περισσότερα άρθρα από Seqrite
  • Μπινές Π
    Μπινές Π

    Είμαι ένθερμος λάτρης της κυβερνοασφάλειας και αφοσιωμένος συγγραφέας. Με ταλέντο...

    Διαβάστε περισσότερα άρθρα από τον Bineesh P
  • Τζιότι Καρλεκάρ
    Τζιότι Καρλεκάρ

    Είμαι ένας φανατικός συγγραφέας που απολαμβάνει να δημιουργεί περιεχόμενο σχετικά με αναδυόμενες τεχνολογίες και...

    Διαβάστε περισσότερα άρθρα του Jyoti Karlekar
  • Σαντζάι Κατκάρ
    Σαντζάι Κατκάρ

    Ο Sanjay Katkar είναι ο Συνδιευθύνων Σύμβουλος της Quick Heal Technologies...

    Διαβάστε περισσότερα άρθρα του Sanjay Katkar
Θέματα
ικανός (25) Κυβερνοεπίθεση (36) επιθέσεις στον κυβερνοχώρο (58) ηλεκτρονική επίθεση (16) cyberattacks (15) Κυβερνασφάλεια (343) κυβερνασφάλεια (34) Κυβερνοαπειλή (33) απειλές στον κυβερνοχώρο (51) παραβιάσεων δεδομένων (56) παραβιάσεις δεδομένων (29) Απώλεια δεδομένων (28) πρόληψη απώλειας δεδομένων (34) data privacy (17) την προστασία των δεδομένων (35) την ασφάλεια των δεδομένων (19) DLP (50) DPDP (14) DPDPA (17) κρυπτογράφηση (16) ασφάλεια του τελικού σημείου (113) Επιχειρηματική ασφάλεια (20) Εκμεταλλεύομαι (13) GDPR (14) malware (76) ανάλυση κακόβουλου λογισμικού (15) επίθεση κακόβουλου λογισμικού (23) ΓτΚ (27) Microsoft (15) MITER ATT & CK (14) Ασφάλεια δικτύου (26) Phishing (30) ransomware (69) επίθεση ransomware (31) επιθέσεις ransomware (31) προστασία από ransomware (17) Seqrite (41) Seqrite κρυπτογράφηση (27) Seqrite EPS (33) Seqrite Υπηρεσίες (16) ανίχνευσης απειλών (15) Threat Intelligence (25) UTM (34) Τρωτό (16) μηδενική αξιοπιστία (13)
Seqrite Labs

Κορυφαίος πάροχος λύσεων ασφάλειας IT για επιχειρήσεις που απλοποιεί την ασφάλεια τελικών σημείων, δεδομένων και δικτύων με τις καλύτερες λύσεις πρόληψης, ανίχνευσης και αντιμετώπισης απειλών παγκοσμίως.

Διαβάστε περισσότερα για Seqrite

Ακολουθήστε μας:

Εγγραφή στο Newsletter μας

Μείνετε ενημερωμένοι για τις τελευταίες τάσεις και πληροφορίες στον τομέα της κυβερνοασφάλειας.

Φόρτωση
Προιόντα και Υπηρεσίες
  • Backup
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Στην Πρεμ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Πλατφόρμα
  • Malware Analysis Platform
  • Μικροεπιχειρήσεις
  • SOHO Total Edition
  • Υπηρεσίες
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Κυβερνοασφάλεια & Data Privacy Συνείδηση
Υποστηρικτικό υλικό
  • blogs
  • Άσπρα χαρτιά
  • Φύλλα δεδομένων
  • Αναφορές απειλών
  • εγχειρίδια
  • PoV
  • Κατανόηση Data Privacy
  • Διάλογοι DPDP
  • Πολιτική & Συμμόρφωση
  • Άδεια
  • GoDeep.AI
  • ΣΙΑ
  • Ώρα Απορρήτου
Επικοινωνήστε μαζί μας
  • Εγγεγραμμένα Γραφεία
  • Ας μιλήσουμε για την κυβερνοασφάλεια
Υποστήριξη
  • Τεχνική υποστήριξη
  • Κατεβάστε το λογισμικό
  • Ενημέρωση εκτός σύνδεσης
  • Αναβαθμίσεις υλικολογισμικού
  • Αναβαθμίσεις
  • Τεκμηρίωση προϊόντος
Σχετικά με εμάς
  • Σχετικά με εμάς Seqrite
  • Ηγεσία
  • Βραβεία & Αναγνώριση
  • Γραφείο συντάξεως εφημερίδας
εταίρος
  • Πρόγραμμα συνεργατών
  • Εντοπίστε Συνεργάτη
  • Γίνετε Συνεργάτης
  • Seqrite Πιστοποίηση

© 2026 Quick Heal Technologies Ltd.

Sitemap Πολιτικές Προστασίας Προσωπικών Δεδομένων νομικές σημειώσεις Πολιτικές cookie Όροι χρήσης

